Что необходимо сделать, чтобы вашу учетную запись Google не украли
Фишинговая атака — попытка обмануть пользователя таким образом, чтобы он добровольно передал злоумышленнику информацию, которая будет полезна в процессе взлома. Например, путем копирования интерфейса легального приложения.
Атаки с помощью автоматических ботов — массовые попытки взлома не направленные на конкретных пользователей. Обычно осуществляются с помощью общедоступного программного обеспечения и доступны для использования даже неподготовленным «взломщикам». Злоумышленники ничего не знают об особенностях конкретных пользователей — они просто запускают программу и «ловят» все плохо защищенные ученые записи вокруг.
Целевые атаки — взломы конкретных учетных записей, при которых о каждой учётке и её владельце собирается дополнительная информация, возможны попытки перехвата и анализа трафика, а также применение более сложных инструментов взлома.
Мы объединились с исследователями из New York University и University of California, чтобы выяснить, насколько эффективно базовая гигиена учетных записей предотвращает их «угоны».
Годовое исследование о широкомасштабных и целевых атаках было представлено в среду на собрании экспертов, политиков и пользователей под названием The Web Conference.
Наши исследования показывают, что простое добавление номера телефона в вашу учетную запись Google может блокировать до 100% атак от автоматических ботов, 99% массовых фишинговых атак и 66% целевых атак, имевших место в ходе нашего расследования.
Автоматическая проактивная защита Google от «угона» учётной записи
Мы реализуем автоматическую проактивную защиту, чтобы лучше обезопасить всех наших пользователей от взлома аккаунта. Вот как это работает: если мы обнаружим подозрительную попытку входа (например, из нового места или устройства), мы попросим дополнительные доказательства того, что это действительно вы. Этим подтверждением может быть контроль того, что у вас есть доступ к доверенному телефону, или ответ на вопрос, на который только вы знаете правильный ответ.
Если вы вошли в свой телефон или указали номер телефона в параметрах учетной записи, мы можем обеспечить такой же уровень защиты, как и с помощью двухэтапной проверки. Мы обнаружили, что код SMS, отправленный на номер телефона для восстановления, помог заблокировать 100% автоматических ботов, 96% массовых фишинговых атак и 76% целевых атак. А запросы на устройстве с требованием подтвердить операцию, являющиеся более безопасной заменой SMS, помогли предотвратить 100% автоматических ботов, 99% массовых фишинговых атак и 90% целевых атак.
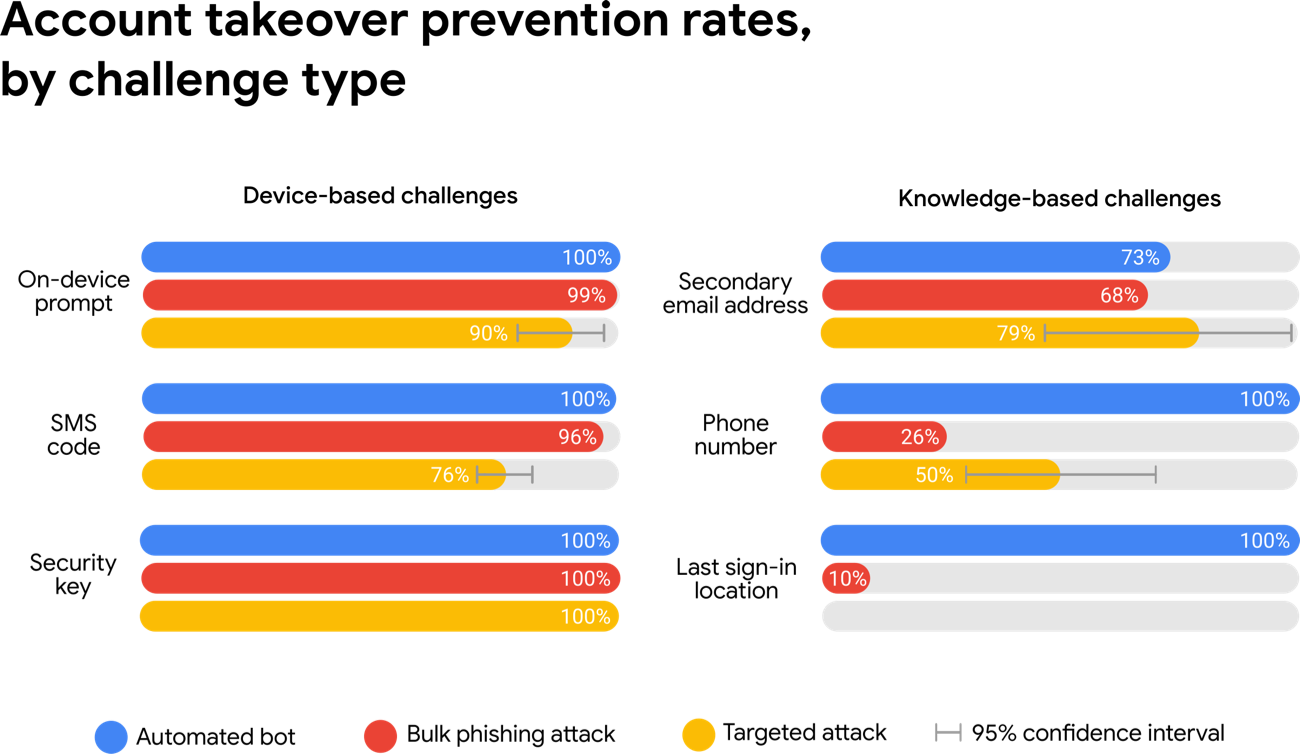
Защита, основанная как на владении определенными устройствами, так и на знании определенных фактов, помогает противостоять автоматическим ботам, а защита, основанная на владении определенными устройствами — для предотвращения фишинга и даже целевых атак.
Если у вас в учетной записи не настроен номер телефона, мы можем прибегнуть к более слабым методам защиты, основанным на знаниях о вас, таким как место вашего последнего входа в учетную запись. Это хорошо работает против ботов, но уровень защиты от фишинга может упасть до 10%, а от целевых атак защита практическ отсутствуют. Это происходит потому, что фишинговые страницы и злоумышленники при целевых атаках могут заставить вас раскрыть любую дополнительную информацию, которую может запросить Google для проверки.
Учитывая преимущества подобной защиты, можно было бы спросить, почему мы не требуем использовать её для каждого входа в систему. Ответ заключается в том, что это создало бы дополнительные сложности для пользователей (особенно для неподготовленных — прим. перев.) и повысило бы риск блокировки учетной записи. В ходе эксперимента выяснилось, что 38% пользователей не имели доступа к своему телефону при входе в учетную запись. Еще 34% пользователей не смогли вспомнить свой дополнительный адрес электронной почты.
Если вы потеряли доступ к своему телефону или не можете выполнить вход, вы всегда можете вернуться к доверенному устройству, с которого вы ранее входили, чтобы получить доступ к своей учетной записи.
Разбираемся в атаках «взломать по найму»
Там, где большинство автоматических средств защиты блокируют большинство ботов и фишинговых атак, более пагубными становятся целевые атаки. В рамках наших постоянных усилий по мониторингу угроз взлома, мы постоянно выявляем новые криминальные группы «взлома по найму», которые просят за взлом одного аккаунта за в среднем 750 долларов США. Эти злоумышленники часто полагаются на фишинговые электронные письма, которые выдают себя за членов семьи, коллег, правительственных чиновников или даже за Google. Если цель не сдается при первой попытке фишинга, последующие атаки продолжаются более месяца.
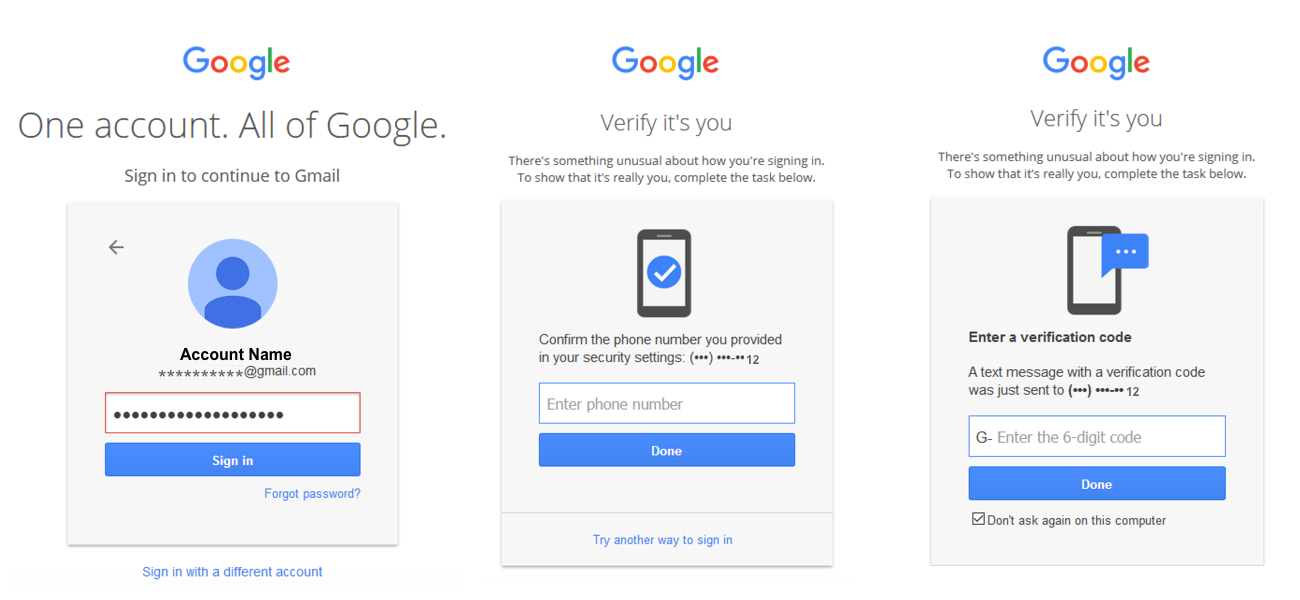
Пример фишинг-атаки «человек посередине», которая проверяет правильность пароля в режиме реального времени. После этого на фишинговой странице предлагается жертвам ввести коды аутентификации SMS для доступа к учетной записи жертвы.
По нашим оценкам, только один из миллиона пользователей подвергается столь высокому риску. Злоумышленники не нацелены на случайных людей. Хотя исследования показывают, что наша автоматическая защита может помочь задержать и даже предотвратить до 66% целевых атак, которые мы изучали, мы по-прежнему рекомендуем, чтобы пользователи с высоким уровнем риска регистрировались в нашей программе дополнительной защиты. Как было замечено во время нашего расследования, пользователи, которые используют исключительно ключи безопасности (то есть — двухэтапную аутентификацию с помощью присылаемых пользователям кодов — прим. перев.), стали жертвами целевого фишинга.
Потратьте немного времени, чтобы защитить свой аккаунт
Вы используете ремни безопасности для защиты жизни и здоровья во время поездок на автомобиле. И с помощью наших пяти советов вы сможете обеспечить безопасность своего аккаунта.
Как показывают наши исследования, одна из самых простых вещей, которые вы можете сделать для защиты своей учетной записи Google — это задать номер телефона. Для пользователей с высоким уровнем риска, таких как журналисты, общественные активисты, лидеры бизнеса и команды политических кампаний, наша программа Advanced Protection поможет обеспечить высочайший уровень безопасности. Вы также можете защитить свои учетные записи сторонних сервисов (не Google) от взломов паролей, установив расширение Chrome Password Checkup.
Интересно, что Google не следует тем советам, которые сам же даёт своим пользователям. Google использует аппаратные токены для двухфакторной аутентификации более чем 85 000 своих сотрудников. По сообщениям представителей корпорации с момента начала использования аппаратных токенов не было зафиксировано ни одной кражи учетной записи. Сравните с цифрами, представленными в этом отчете. Таким образом видно, что использование аппаратных токенов для двухфакторной аутентификации единственный надежный способ защиты как учетных записей, так и информации (а в ряде случаев еще и денег).
Для защиты учетных записей Google используются токены, созданные по стандарту FIDO U2F, например такой. А для двухфакторной аутентификации в операционных системах Windows, Linux и MacOS используются криптографические токены.
Более безопасный вход во все ваши аккаунты
От того, насколько уязвим ваш аккаунт ко взлому, зависит безопасность вашей личной информации.
В вашем аккаунте Google по умолчанию включены надежные средства защиты – они действуют и тогда, когда вы входите через него в другие приложения и сервисы. К примеру, мы всегда сообщаем вам, если кто-то пытается войти в него с незнакомого устройства.
Безопасные пароли для всех ваших аккаунтов
Надежные уникальные пароли помогают защитить вашу личную информацию. Однако большинство пользователей признаёт, что использует один и тот же простой пароль на разных сайтах. Это делает их данные уязвимыми. Диспетчер паролей поможет вам обезопасить свои аккаунты.
Автоматическое создание надежных паролей
Диспетчер паролей Google – это встроенный в Chrome и Android компонент, который безопасно сохраняет ваши пароли и подставляет их при повторном входе в онлайн-аккаунты.
Автоматические оповещения об угрозах
Каждый день миллионы имен пользователей и паролей попадают в открытый доступ. Мы отслеживаем такие утечки данных и автоматически оповещаем тех, чьи сохраненные пароли были украдены.
Быстрая смена паролей
Если аккаунт взломали, нужно как можно быстрее защитить его. Поэтому скоро в Chrome появится новая функция. Она будет оповещать пользователя о раскрытии пароля и позволять изменить его одним касанием с помощью Google Ассистента.
- 0
- 1
- 2
- 3
Двухэтапная аутентификация – второй уровень защиты аккаунта
Пароли нередко взламывают. Один из лучших способов обезопасить свой аккаунт – добавить второй этап проверки. Такой способ входа – двухэтапная аутентификация – обеспечивает более надежную защиту ваших данных. Даже если злоумышленник узнает ваш пароль, он не сможет войти в аккаунт.
Вход с помощью телефона – просто и безопасно
Материальные средства для входа в онлайн-аккаунты, например мобильный телефон, гораздо надежнее пароля. Именно поэтому мы активно развиваем альтернативные способы аутентификации. Например, уведомления от Google позволяют входить в аккаунт одним нажатием.
Дополнительный уровень безопасности для вашего аккаунта
На мобильных устройствах также доступны новейшие технологии безопасности от Google, например электронные ключи на Android и приложение Google Smart Lock на iOS. Они делают вход в аккаунт ещё удобнее и безопаснее. Скоро мы начнем автоматически включать двухэтапную аутентификацию в аккаунтах, с которыми связан резервный номер телефона или адрес электронной почты. Чтобы убедиться, что ваш аккаунт защищен, пройдите проверку безопасности.
Защита вашего аккаунта Google с помощью двухфакторной аутентификации
В современном мире, даже сложные и уникальные перестают быть достаточной мерой защиты ваших аккаунтов в сети, потому что основной проблемой становится среда их передачи. И наиболее слабым звеном является сам пользователь.
Дето в том, что брут-форсом хакеры пароли к публичным сервисам уже давно не подбирают, потому что сами сервисы (почтовые, социальные сети) защищены от такого рода атак. Они блокируют множественные попытки подбора пароля.
Именно поэтому чаще всего выбирается другой вектор атаки — сам пользователь и его среда передачи данных. Проще всего выманить пароль у самого пользователя, перехватив его, когда он перейдет по фейковой ссылке. В этом процессе активно используются элементы социального инжиниринга. Например, создается фейковый (ставится фотография, скопированная с реального профиля) или взламывается оригинальный аккаунта человека, которому вы доверяете (например, ваших родителей) и от их имени рассылаются осмысленные предложения и фишинговые ссылки, нажав на которые, вы отправите свои данные злоумышленнику. При этом могут использоваться реальные данные людей, которые были похищены с какого-нибудь другого плохо защищенного сайта, такого как интернет-магазин. Обычно, простые интернет-магазины защищены хуже всего.
Другой вариант — взломать его почту тем или иным способом и получить оттуда ссылку или временный пароль, который сгенерирует сервис для восстановления пароля. Этим список вариантов, конечно, не ограничивается, но в этой статье речь не об этом.
Еще один вектор атаки — компьютер самого пользователя, на котором можно перехватывать и отправлять злоумышленнику вводимые пользователем данные. Для этого используются различные кейлоггеры, которые мониторят буфер ввода с клавиатуры, различные шпионские адд-ины для браузеров (панели, «хелперы»). Ту же цель преследуют и различные «улучшатели» популярных соцсетей — неофициальные приложения, которые подключаются к реальным серверам соцсети через API, однако предоставляют якобы расширенные возможности (такие как прослушивание музыки без ограничения). Они же могут и логировать и ваши пользовательские данные.
Четвертый тип атак — MITM («человек в середине»). Если вход выполняется по паролю, то можно представить следующий сценарий атаки:
- трафик пользователя перенаправляется на машину атакующего
- атакующий отслеживает попытки подключения к серверу/приложению и перенаправляет их на свой сервер
- сервер атакующего настроен, во-первых, вести журнал всех введённых данных, в том числе пароля пользователя, а, во-вторых, передавать команды на легитимный сервер, к которому хочет подключиться пользователь, для их выполнения, а затем возвращать результаты легитимному пользователю.
Для данной атаки в локальной сети перенаправить трафик можно двумя способами:
- ARP спуфинг. Во время этой атаки, компьютер атакующего рассылает ложные сообщения ARP пакета о том, что MAC адресом роутера является MAC адрес компьютера атакующего. В результате компьютеры в локальной сети начинают отправлять сетевые пакеты через компьютер атакующего. Это универсальный вариант, который подойдёт во всех случаях.
- DNS спуфинг. Суть в подмене ответов на DNS запросы, в результате компьютер жертвы будет получать неправильные IP адреса для запрашиваемых хостов. Этот вариант подходит только если подключение к удалённому серверу или сайту выполняется по имени хоста.
Для перехвата паролей пользователя в реальном времени на сайтах часто используется DNS спуфинг, когда пользователь заходит на фейковых сайт, который выглядит как оригинал и вводит там данные. Например, существовало несколько клонов сети Vkontakte, которые воровали пользовательские данные.
Не менее популярный, но не всегда работающий вариант — перехват cookie с сайтов, которые вы посетили и ввели данные из браузера пользователя. Сами cookie не содержат пары логин/пароль, но если сайт, их выдавший настроен неправильно, то украв файл cookie можно установить сессию с сервером, их выдавшим от имени пользователя и сбросить его пароль или поменять данные.
Про безопасность и параметры файлов cookie можно почитать здесь.
Современные сайты на базе популярных открытых CMS более-менее защищены и хранят пароли в виде хэша который даже в случае его утечки достаточно сложно и/или долго расшифровать (в зависимости от приименного алгоритма шифрования). Однако, кастомные или рукописные движки часто грешат низкой безопасностью и их взломать проще, в результате чего периодически случаются утечки данных пользователей, даже с крупных сайтов. Хорошо защищённые сайты не должны хранить пароль пользователя вообще.
Также, некоторые боятся использовать авторизацию на различных сервисах через аккаунты в соцсетях (Facebook, Vk, и т.д.). В целом, такой способ авторизации достаточно безопасен и его бояться не стоит. При таком способе авторизации на сайтах пароль не используется. Вместо этого между сторонним сайтом и аккаунтом в соцсетях настроено безопасное соединение по протоколу OAuth, которое использует ключи. Сайт доверяет публичному соцсервису и не проверяет пароль, но он спрашивает у сервиса, выполняющего аутентификацию, проверенный вы пользователь или нет. Сервис, выполняющий аутентификацию проверяя вас, выдает OAuth токен вам в браузерную сессию, который и возвращает токен авторизации сайту.При условии, что ваш компьютер и браузер не скомпрометированы, такая передача одноразового токена безопасна. Перехватить и использовать такой токен на другом компьютере практически невозможно, но единственное, что сам процесс аутентификации в соцсети может быть скомпрометированы через те же самые cookie (мало кто выходит из Facebook, и сессия постоянно поддерживается).
Как вы видите, пароль может быть похищен или аккаунт может быть скомпрометирован на различных стадиях. Но напомню, что цель статьи — не изучение способов атаки и похищения паролей, а защита от этого на примере Google аккаунта.
Почему надо защищать именно его? Многие хранят пароли, сохраняемые Google Chrome в Google аккаунте. И действительно, это удобно, но опасно, если не использовать дополнительную защиту. При таком использовании Google аккаунта обязательно требуется включить двухфакторную аутентификацию (2FA). 2FA практически на 100% делает процесс аутентификации безопасным (см. применения ниже). На данный момент его следует включать на всех сайтах, где это доступно.
Как усилить защиту аккаунта Google
Компания Google серьезно относится к безопасности пользователей в Интернете. Чтобы обеспечить защиту аккаунта Google, настоятельно рекомендуем регулярно выполнять действия, перечисленные в этой статье.
Примечание. Если вы журналист, активист или ваша деятельность как-то связана с риском стать объектом целенаправленных атак в Интернете, ознакомьтесь с информацией о программе Дополнительной защиты.
Шаг 1. Пройдите Проверку безопасности
Проверка безопасности поможет получить персональные рекомендации по защите аккаунта Google.
Добавьте или обновите сведения для восстановления аккаунта
Резервный номер телефона и адрес электронной почты – важные компоненты обеспечения безопасности. Вот преимущества их использования:
- с их помощью можно заблокировать доступ к аккаунту для посторонних;
- на них вы будете получать сообщения о подозрительных действиях в аккаунте;
- с их помощью вы сможете восстановить доступ к аккаунту, если, например, забудете пароль.
Двухэтапная аутентификация поможет защитить аккаунт, даже если злоумышленники узнают ваш пароль. Коды в SMS могут быть использованы для фишинга, поэтому мы рекомендуем использовать в качестве второго этапа аутентификации один из следующих вариантов:
-
(самый надежный способ); (надежнее, чем коды в SMS).
Включите Дополнительную защиту, чтобы повысить уровень безопасности
Если вы журналист, активист или ваша деятельность как-то связана с риском стать объектом целенаправленных атак в Интернете, рекомендуем зарегистрироваться в программе Дополнительной защиты. Ее участникам доступна защита от фишинга, блокировка входа через ненадежные приложения и другие улучшенные средства безопасности.
Закройте небезопасным приложениям доступ к своим данным
Для защиты конфиденциальной информации рекомендуем предоставлять доступ к аккаунту только необходимым приложениям.
- Проверьте, у каких приложений есть доступ к вашему аккаунту. Подробнее о возможных рисках…
- Закройте доступ приложениям, которые используют небезопасную технологию входа.
Включите блокировку экрана
Блокировка экрана не позволит посторонним использовать ваши устройства без разрешения. Узнайте, как настроить блокировку экрана на устройстве Android.
Примечание. Чтобы узнать, как настроить блокировку экрана на компьютере или другом устройстве, посетите сайт службы поддержки производителя.
Шаг 2. Обновите ПО
Устаревшие версии операционной системы, браузера или приложений могут быть уязвимы. Чтобы обезопасить свой аккаунт, регулярно обновляйте программное обеспечение.
Браузер
Убедитесь, что вы используете последнюю версию браузера.
Примечание. Чтобы узнать, как обновить другой браузер, посетите сайт поддержки разработчика.
Операционная система
Убедитесь, что на вашем мобильном устройстве и компьютере установлена последняя версия операционной системы.
Обновите ОС на устройствах Android
Устройства Chromebook
Примечание. Чтобы узнать, как обновить ОС на компьютере или другом устройстве, посетите сайт службы поддержки производителя.
Приложения
Убедитесь, что вы используете последние версии приложений на телефоне и компьютере.
Обновите приложения для Android
Узнайте, как обновлять Android-приложения на телефонах и планшетах, а также на совместимых устройствах Chromebook.
Чтобы всегда использовать последние версии приложений, настройте их автоматическое обновление на устройствах Android.
Совет. Чтобы узнать, как обновлять приложения на компьютере или другом устройстве, посетите сайт службы поддержки производителя.
Включите Google Play Защиту
Google Play Защита помогает уберечь устройства Android от вредоносных приложений. Узнайте, как ее включить.
Шаг 3. Используйте уникальные, надежные пароли
Использовать один и тот же пароль для нескольких сайтов небезопасно. Взломав ваш аккаунт на одном из них, злоумышленники смогут получить доступ к вашим данным и на других сайтах.
Используйте инструменты для управления паролями
Чтобы вам было проще создавать безопасные пароли, рекомендуем использовать диспетчер паролей от надежного разработчика. К примеру, такая функция есть в браузере Chrome.
Совет. Убедитесь, что в вашем аккаунте Google нет ненадежных паролей (слишком простых, а также таких, которые используются в нескольких аккаунтах или известны посторонним), с помощью функции Проверка паролей.
Защитите пароль от кражи
Иногда хакеры подделывают сайты Google. Если вы не заметите угрозы и введете пароль на таком сайте, Защитник пароля в Chrome уведомит вас об этом, чтобы вы могли принять меры.
Примечание. Для дополнительной защиты аккаунта включите двухэтапную аутентификацию.
Шаг 4. Удалите ненужные приложения и расширения браузера
Чем больше приложений установлено на устройстве, тем оно более уязвимо. Чтобы не подвергать риску устройства и данные, устанавливайте только необходимые приложения и расширения браузера. Не устанавливайте незнакомые приложения и приложения из ненадежных источников.
Прочитайте эти статьи:
Примечание. Чтобы узнать, как удалить приложение с другого устройства или расширение из другого браузера, посетите сайт поддержки производителя или разработчика.
Шаг 5. Не поддавайтесь на попытки мошенников украсть ваши данные
Злоумышленники могут отправлять вам письма и сообщения или звонить по телефону, выдавая себя за официальных лиц, членов вашей семьи или коллег.
Не отвечайте на подозрительные запросы
- Никому не сообщайте свои пароли. Google никогда не запрашивает пароли пользователей в письмах, сообщениях или звонках.
- Не вводите личные или финансовые данные на подозрительных сайтах и не отвечайте на подозрительные письма, сообщения или звонки с такими запросами.
- Не переходите по ссылкам в письмах и сообщениях от неизвестных отправителей, во всплывающих окнах или на страницах ненадежных сайтов.
Избегайте подозрительных писем
Gmail помогает защищать ваш аккаунт, автоматически распознавая подозрительные сообщения. Вы также можете самостоятельно проверять письма и настройки, используя советы ниже.
- Проверьте подлинность письма в Gmail.
- Проанализируйте заголовок сообщения.
- Если вы получили подозрительное письмо в Gmail, отметьте его как спам или сообщите о фишинге, чтобы сервис мог блокировать подобные сообщения в будущем. на наличие подозрительной активности.
Совет. Если вы используете Gmail на компьютере, наведите указатель мыши на ссылку, но не нажимайте на нее. В левом нижнем углу экрана проверьте веб-адрес и убедитесь, что он соответствует адресу, куда должна вести ссылка.
Избегайте небезопасных веб-страниц
Chrome и Google Поиск автоматически распознают подозрительный контент и нежелательное ПО и предупреждают вас о них.
Подробнее о том, как настроить такие предупреждения в Chrome и Google Поиске…