Microsoft windows kernel eventtracing admin что это
Перед Новым годом установил на ПК новый SSD (Goodram Iridium Pro), а вместе с этим в голове родилась идея установки долгожданной Windows 10 x64 (Корпоративная). Терабайтный жёсткий диск, разумеется, решил использовать для файлов.
На первый взгляд, всё было бы хорошо, если бы не одно НО. При нажатии на кнопку завершения работы, компьютер иногда выключался, а иногда перезагружался. Перечитав форумы, я настроил электропитание в ПУ, накатил последние обновления Windows, обновил BIOS, обновил драйверы, а также поменял значение в ветке: HKEY_LOCAL_MACHINESYSTEMCurrentControlSetControlWMIAutologgerReadyBoot на «4».
Теперь при нажатии кнопки выключения, компьютер выключается, но недавно в журнале ошибок Windows увидел ежедневную ошибку: Сеанс "ReadyBoot" остановлен из-за следующей ошибки: 0xC0000188
Может быть кто-то с подобным уже сталкивался? Буду рад помощи от профессионалов! ��
Discus and support Microsoft-Windows-Kernel-EventTracing/Admin in Windows 10 BSOD Crashes and Debugging to solve the problem; Hello I have a difficulty with the "Kernel-EventTracing" or that is what the event viewer displays. The thing is, my screen freezes for 3-5 seconds. Discussion in ‘Windows 10 BSOD Crashes and Debugging’ started by MuhamedHodžić, Jul 10, 2019 .
В предыдущих статьях про сниффер на PowerShell и сбор данных о загрузке с удаленного сервера я уже немного писал про возможности ETW (Event Tracing for Windows). Сегодня я хочу подробнее рассказать про эту технологию.
Заодно покажу на примере разбора HTTPS и создания кейлоггера на PowerShell, как ее можно использовать во благо. Или не совсем во благо.
Event Tracing for Windows собирает и передает сообщения от системных компонентов Windows и сторонних приложений. Появился он еще во времена Windows 2000, но если в те времена системных провайдеров было несколько десятков, то сейчас их счет идет уже на сотни. Сообщения удобно использовать для диагностики ошибок и решения проблем с производительностью софта.
Часть системных провайдеров по умолчанию уже пишет в журнал событий Windows, а часть включается отдельно. Так что даже если вы не знаете про ETW, наверняка им пользуетесь. Познакомиться с журналами и включить часть из них при необходимости можно в стандартном просмотре событий в журналах приложений и служб. Немного о журнале и о работе с ним можно почитать в статье «Вертим логи как хотим ― анализ журналов в системах Windows».
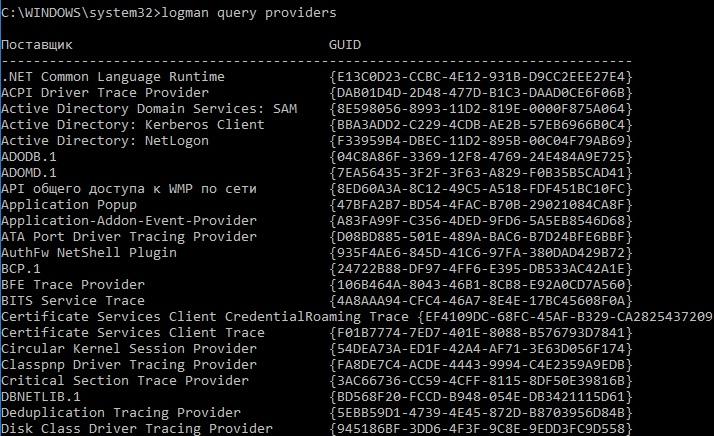
Посмотреть список существующих провайдеров, которые только и рады поведать нам, что с ними происходит, можно командой logman query providers.
Посмотреть список провайдеров, которые подключены к определенному процессу Windows (а значит, и узнать что-то про него), можно при помощи команды logman query providers -pid
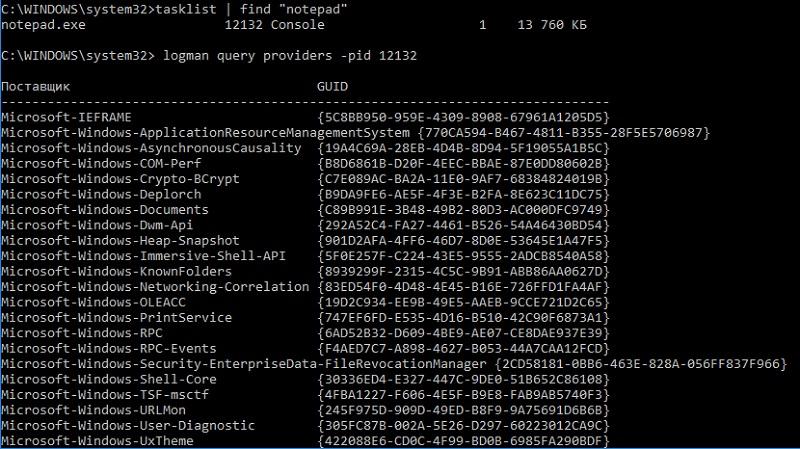
Список провайдеров, подключенных к обычному блокноту.
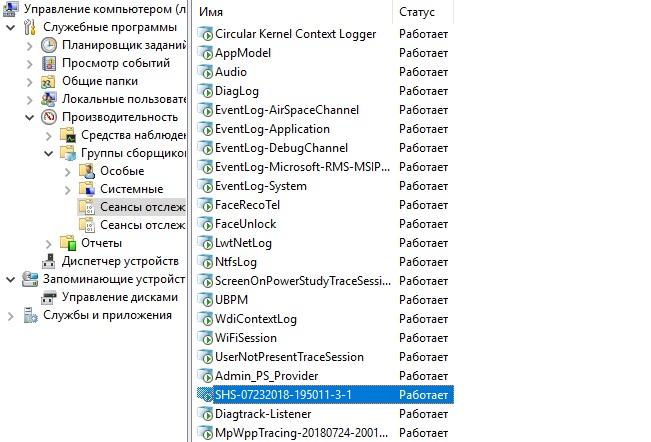
Подписку на события определенного провайдера или на трассировку можно включить через PowerShell при помощи командлета New-NetEventSession. А можно и вовсе накликать мышкой по пути «Управление компьютером» — «Производительность» — «Группы сборщиков данных». Здесь в сеансах отслеживания событий видно, какие трассировки запущены, и при желании можно создать свой сборщик.
Просматривать результат можно при помощи утилит и наборов утилит типа Microsoft Message Analyzer, Windows Performance Toolkit или вовсе командлетом PowerShell Get-WinEvent.
С особенностями работы ETW я рекомендую ознакомиться в документации Microsoft, начать можно с раздела About Event Tracing. Также могу порекомендовать неплохой материал «Изучаем ETW и извлекаем профиты».
Поскольку ETW работает на уровне ядра, то его отличает скорость передачи сообщений и отсутствие необходимости устанавливать какие-либо драйверы или инжекты в приложения. Обычно ETW используют для диагностики производительности и проблем с приложениями. Например, в статье «Ускорение загрузки Windows for fun and profit» анализируются факторы, влияющие на замедление загрузки, а в материале 24-core CPU and I can’t move my mouse — причины торможения Windows на рядовых операциях. Приведу пример — анализ запуска командлетов PowerShell.
Предположим, что вы каким-то образом (например, через аудит запуска процессов) обнаружили, что на компьютере запускаются невнятные процессы и скрипты PowerShell. Одной из методик будет использование ETW для анализа их активности. Например, посмотрим на провайдера PowerShell. Включим трассировку командой:
Теперь подождем, пока непонятные скрипты отработают, остановим трассировку командой:
Теперь можно посмотреть трассировку, например, через Microsoft Message Analyzer.
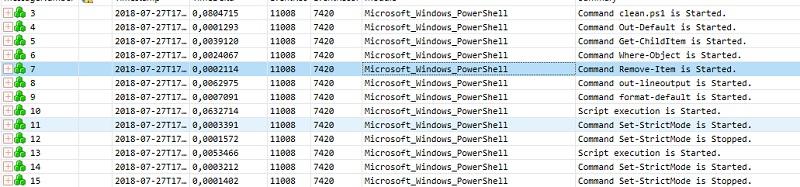
Подозрительный clean.ps1 явно что-то ищет и удаляет.
Если выбрать нужную строку, то в нижней панели будет расширенная информация о событии.
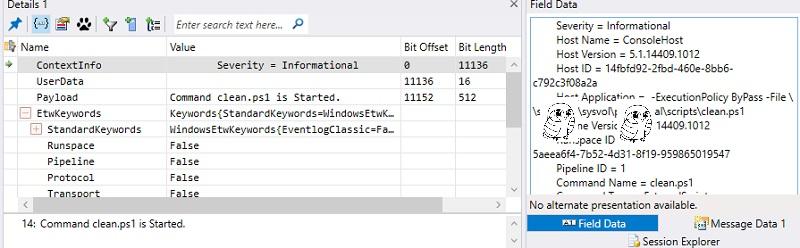
А, это же скрипт для очистки кэша 1С!
В этот раз все оказалось банально. Но в более сложных случаях можно запустить трассировку и для проверки других активностей:
- сетевая активность;
- разрешение DNS;
- обращение к диску;
- работа с памятью;
- активность WMI;
- и многое другое.
Таким образом, ETW может помочь поймать зловреда и разобраться в работе приложений. Местами это информативнее, чем привычный Process Monitor. Но помимо дел добрых, у механизма есть и «темная» сторона.
Разумеется, и молотком можно убить, и ружьем спасти. Моральную оценку механизмов делать я, конечно же, не буду, но в любом случае возможности открываются интересные.
Приведу пару примеров в качестве Proof-of-Concept
В этом примере я покажу, как легко узнать, что же ищет пользователь в интернете, даже по HTTPS. Посмотреть можно и без PowerShell — только мышка, только хардкор. В нашей задаче будет пользователь, будет Windows, Internet Explorer и журнал событий.
Начнем с того, что включим журнал событий Wininet. Делается это так: открываем журнал событий, на вкладке «Вид» включаем отображение аналитических и отладочных журналов.
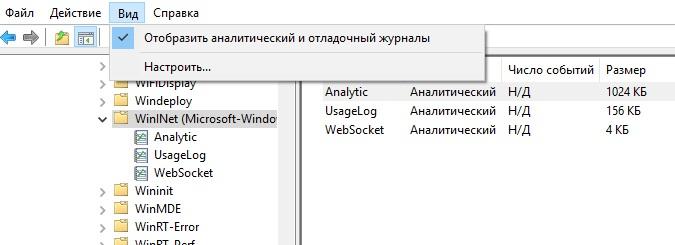
Добавляем отображение нужных журналов.
После этого включаем UsageLog в контекстном меню, и этого достаточно для получения нужной информации. Попользуемся IE и посмотрим лог:
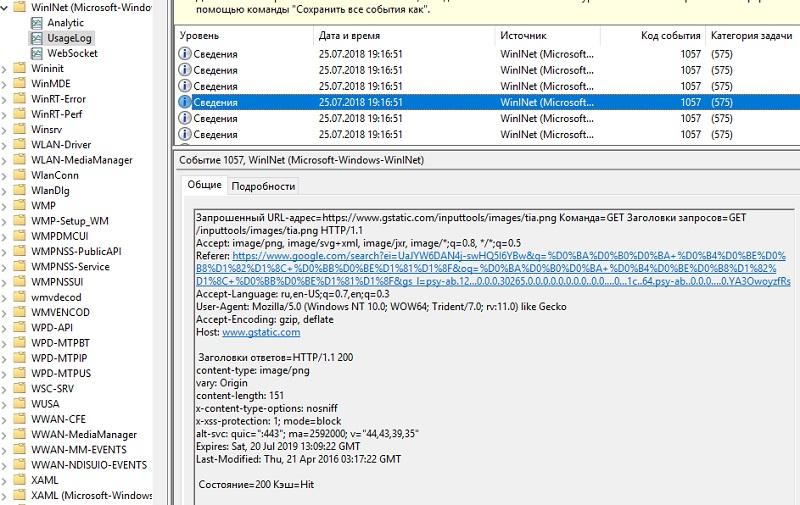
Собственно, в журнале видны заголовки и непосредственный запрос в поисковую систему.
Помимо заголовков при помощи журнала можно вытащить и cookie, а заодно посмотреть POST-запросы — например, для вытаскивания учетных данных. Методика работает на любых приложениях, использующих wininet.dll для работы с интернетом. К примеру, браузер Edge.
То же самое запросто реализуется и на PowerShell, и даже на cmd. Приведу пример реализации последним.
Для начала создадим трассировку:
Теперь поработаем в браузере, проверим почту. Трассировку можно после этого остановить командой:
Простейший анализ можно провести при помощи командной утилиты wevtutil.exe. Например, для просмотра POST-запросов команда будет такой:
Можно даже наудачу попробовать поискать по слову password и получить результат.
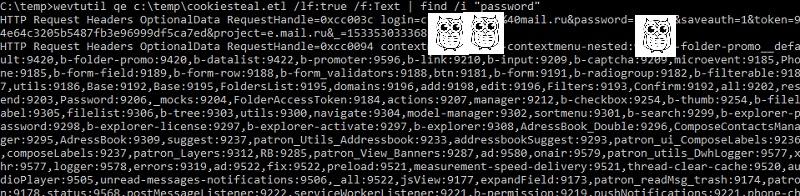
Пароли открытым текстом. Очень напрягает.
Стоит отметить, что антивирус при этом молчал. Действительно, ведь это обычный процесс трассировки.
Разумеется, события WinInet можно использовать и для диагностики неполадок вроде «почему этот сайт не открывается и что вообще происходит». Но тем не менее, возможности довольно интересны. Перейду к еще более закрученному примеру.
В Windows есть два интересных провайдера ETW:
Microsoft-Windows-USB-UCX (36DA592D-E43A-4E28-AF6F-4BC57C5A11E8) — работает с USB 2.0.
Microsoft-Windows-USB-USBPORT (C88A4EF5-D048-4013-9408-E04B7DB2814A) — работает с USB 3.0.
С их помощью можно получить данные HID, которые передает такое устройство USB, как клавиатура или мышь. Данные захватываются в сыром виде, но благодаря спецификации HID их вполне можно привести к читаемому виду.
Для начала трассировки достаточно выполнить следующие команды:
А данные можно получить командлетом PowerShell:
Приведу пример простого скрипта, который читает данные трассировки и преображает их в читаемые значения. Преобразование делается только для английских букв и исключительно в заглавные.
При запуске скрипт включает трассировку на 10 секунд, затем показывает результат.
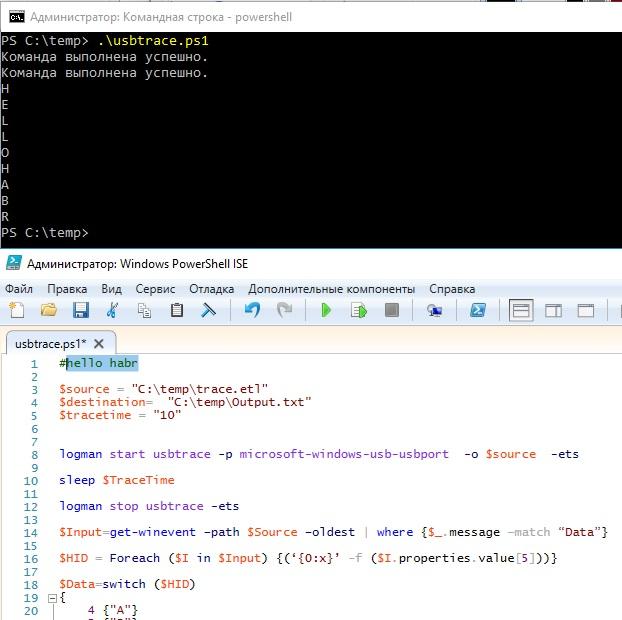
Результат работы скрипта.
Конечно же, разобравшись с данными HID, можно доработать скрипт до полноценного кейлоггера, который записывал бы данные с клавиатуры и мыши. Стоит отметить и ограничения этого механизма:
- работает только с USB, а PS2 (как порой встречается в ноутбуках) не поддерживается;
- поддержка USB 3.0 заявлена только в Windows 8 и выше;
- требуются права администратора (UAC).
Зато никаких драйверов и перехватчиков. Ну, и конечно, помимо зловредного использования такой кейлоггер может помочь в диагностике проблем с клавиатурой. Теоретически.
Даже встроенные механизмы в руках злодея могут натворить бед. Методы защиты остаются те же самые: блокировать исполняемые файлы не из системных каталогов, не работать под пользователем с правами администратора, а если и работать — то хотя бы не отключать UAC. И, конечно же, встроенные браузеры Windows по части безопасности вызывают вопросы.
Изучаем Event Tracing for Windows: теория и практика
Добрый день. Недавно мне необходимо было разобраться со службой трассировки Windows. Эта служба появилась еще в Windows 2000, однако статей по этой службе в интернете оказалось крайне мало.Так появилась идея написания этой статьи. Итак, начнем!
Сегодня я попытаюсь рассказать про:
- Теоретические основы службы трассировки Windows
- Создание своей сессии ETW
- Использование event tracing API для работы с ETW
- Использование tracerpt и xperf для работы с ETW
Теоретические основы службы трассировки Windows
Event Tracing for Windows (ETW) — это служба, которая позволяет получать события от одного или нескольких поставщиков событий в режиме реального времени или из файла *.etl за некоторый временной период. Не понятно? Сейчас разберемся!
Для того, чтобы понять принцип работы ETW, необходимо разобраться со структурой этой службы
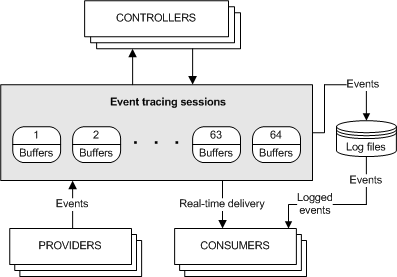
Архитектура ETW включает в себя 4 элемента
- поставщики событий (providers)
- потребители событий (consumers)
- контроллеры ETW (controllers)
- сессии ETW (event tracing sessions)
В системе зарегистрировано некоторое число поставщиков событий, т.е. приложений, которые могут делиться своими событиями с сессиями ETW. Так же в этой системе есть некоторое число активных сессий ETW, которые могут потреблять события от одного или нескольких поставщиков и предоставлять их пользователю либо в режиме реального времени, либо записывать все события от поставщиков в файл логирования (*.etl). И управляют всем этим движением контроллеры.
А теперь рассмотрим каждый элемент рассмотренной выше архитектуры подробнее, чтобы окончательно разобраться с принципом работы!
Поставщики событий (providers)
Поставщики событий — это приложения, содержащие инструменты отслеживания событий. После того, как поставщик зарегистрировался, контроллер может включить или отключить отслеживание событий в поставщике. Поставщик определяет свою интерпретацию включения или выключения. Как правило, включенный поставщик генерирует события, а отключенный поставщик нет. Это позволяет добавлять отслеживание событий в наше приложение, не требуя, чтобы оно генерировало события все время.
Один поставщик может делиться своими событиями сразу с несколькими сессиями ETW.
Каждое событие состоит из двух элементов: заголовка и данных! Заголовок события включает информацию о событии: идентификатор провайдера, идентификатор события, временную метку и т.д. Остальные данные определяются конкретным провайдером: ETW принимает любые данные и записывает их в буфер, а их интерпретация возлагается на потребителей информации.
Существует четыре основных типа провайдеров:
поставщики MOF (классические)
провайдеры WPP
провайдеры на основе манифеста
провайдеры TraceLogging.
Поставщики событий различаются по типам полей, которые они хранят в полезных нагрузках событий.
С поставщиками событий вроде разобрались. Идем дальше!
Контроллеры
Контроллер — это приложение, которое отвечает за функционирование одной или нескольких сессий ETW. Именно контроллер определяет размер и местоположение файла журнала, запускает и останавливает сеансы трассировки событий (сессии ETW), позволяют поставщикам регистрировать события в сеансе. Как уже было сказано ранее, именно контроллер разрешает провайдеру делиться своими событиями!
Потребители
Потребители — это приложения, которые получают и обрабатывают события от одного или нескольких сеансов трассировки одновременно. Потребители могут получать события, хранящиеся в файлах журналов или из сеансов, которые доставляют события в режиме реального времени. Как мы уже знаем, у одной сессии ETW может быть несколько поставщиков. Возникает вопрос: а не будет ли путаницы? Как события из различных сессий ETW будут располагаться друг относительно друга? События сортируются по времени их появления, т.е. система доставляет события в хронологическом порядке!
Сессии ETW
Сеансы отслеживания событий (сессии ETW) записывают события от одного или нескольких провайдеров, которые разрешает контроллер. Сессия также отвечает за управление и очистку буферов.
Трассировка событий поддерживает до 64 сеансов трассировки событий, выполняющихся одновременно. Из этих сессий есть две сессии специального назначения. Остальные сеансы доступны для общего пользования. Две сессии специального назначения:
- Global Logger Session
- NT Kernel Logger Session
Итак, а теперь переходим к практике.
Создание своей сессии ETW
Перед началом работы нам потребуется знание нескольких утилит, а именно:
список провайдеров, доступных на конкретной ОС
получить полную информацию о провайдере
список всех активный сессий ETW
Так же, для просмотра файлов, желательно иметь Notepad++.
Просмотрев список провайдеров на своем компьютере (а их более 1000 на Windows 10), выберем один из них для нашей сессии:
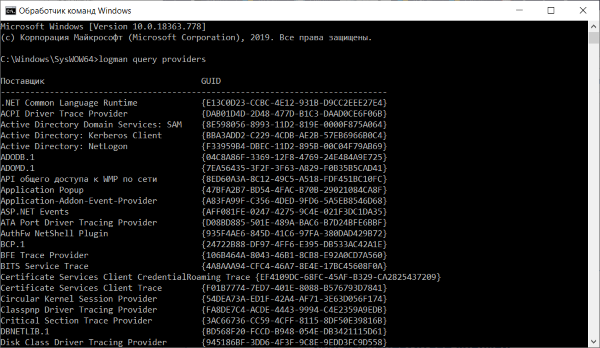
Я выбрал Microsoft-Windows-WinINet (эта служба записывает все наши действия при работе в браузере Microsoft Edge).
1. Win+R -> compmgmt.msc
2. «Performance» («Производительность»)
3. «Data Collector Sets» («Группы сборщиков данных»)
4. «Event Trace Sessions» («Сеансы отслеживания событий»)
5. «New» («Создать»)
6. «Data Collector Set» («Группа сборщиков данных)
7. Указываем имя сборщика данных
8. „Create manually (Advanced)“ (»Создать вручную (для опытных)»)
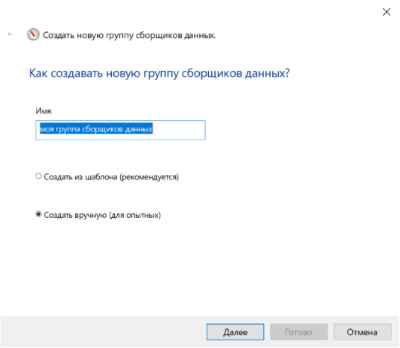
9. Добавляем интересующие нас провайдеры в сессию
10. Указываем интересующие нас ключевые слова в поле «Keywords(Any)» («Ключевые слова(Любые)») — 0xFFFFFFFFFFFFFFFF
11. Указываем уровень логирования 0xFF
=
12. Выбираем путь, по которому будет сохраняться файл журнала сессии
13. Выбираем флажок «Start this data collector set now» («Запустить группу сборщиков данных сейчас»)
Теперь созданная нами сессия работает. Необходимо поработать некоторое время в Microsoft Edge, чтобы сессия собрала о нас информацию!
После того, как прошло некоторое время переходим в место, куда мы сохранили файл логирования. Там выполняем следующую команду.
После выполнения этой команды сформируется 4 файла.
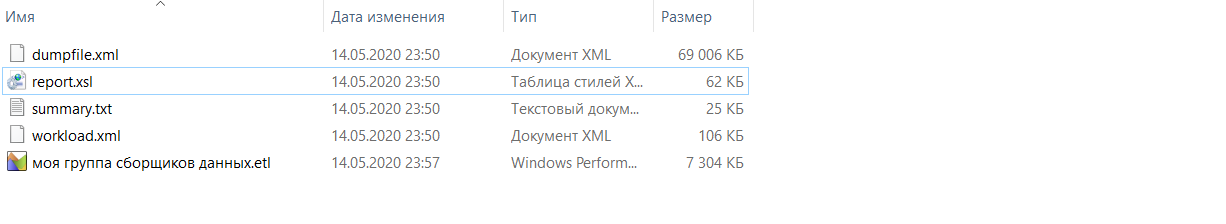
Нас в данный момент будет интересовать dumpfile.xml. Открывать этот файл можно либо через notepad++, можно также сделать это в Excel.
Внимательно изучив этот файл, можно заметить, что данная сессия собрала почти всю информацию о нашем перемещении в сети интернет. Более подробно об этом можно почитать здесь Изучаем ETW и извлекаем профиты.
Ну что же, а мы движемся дальше. Только что мы создали сессию с единственным поставщиком событий. Получили данные сессии из файла логирования. Пришло время кодить!
Использование event tracing API для работы с ETW
В этой статье Вы найдете ответы на многие вопросы, которые у вас скорее всего возникнут при написании приложений!
Кодить будем на C++.
Начнем с самого простого.
Настройка и запуск сеанса отслеживания событий
Для начала рассмотрим общую идею.
Чтобы запустить сеанс трассировки необходимо:
1) Задать структуру EVENT_TRACE_PROPERTIES
2) Запустить сеанс с помощью StartTrace
Далее необходимо включить поставщиков событий
3) Включаем поставщиков с помощью EnableTrace | EnableTraceEx | EnableTraceEx2
Чтобы остановить сеанс трассировки необходимо:
4) Перед остановкой сеанса трассировки необходимо отключить провайдеров с помощью EnableTrace | EnableTraceEx | EnableTraceEx2, передав EVENT_CONTROL_CODE_DISABLE_PROVIDER
5) Вызвать функцию ControlTrace и передать ей EVENT_TRACE_CONTROL_STOP
В приведенном ниже примере я создаю сессию с именем MyEventTraceSession. Файл журнала логирования находится в текущей директории и называется WriteThePuth.etl
Поставщиком событий является Microsoft-Windows-Kernel-Process. Его GUID Вы можете узнать с помощью
Разберем приведенную программу более подробно.
1) Задаем структуру EVENT_TRACE_PROPERTIES
Чтобы настроить сеанс трассировки событий, необходимо использовать структуру EVENT_TRACE_PROPERTIES, чтобы указать свойства сеанса. Память, которую вы выделяете для структуры EVENT_TRACE_PROPERTIES, должна быть достаточно большой, чтобы также содержать имена файлов сеансов и журналов, которые следуют за структурой в памяти.
2) Запускаем сеанс с помощью StartTrace
После того, как вы укажете свойства сеанса, вызовите функцию StartTrace, чтобы запустить сеанс. Если функция завершается успешно, параметр SessionHandle будет содержать дескриптор сеанса, а свойство LoggerNameOffset будет содержать смещение имени сеанса.
3) Включаем поставщиков с помощью EnableTrace | EnableTraceEx | EnableTraceEx2
Чтобы включить поставщиков, которым вы хотите разрешить записывать события в свой сеанс, вызовите функцию EnableTrace, чтобы включить классических поставщиков, и функцию EnableTraceEx, чтобы включить поставщиков на основе манифеста. В остальных случаях — EnableTraceEx2.
4) Перед остановкой сеанса трассировки необходимо отключить провайдеров с помощью EnableTrace | EnableTraceEx | EnableTraceEx2, передав EVENT_CONTROL_CODE_DISABLE_PROVIDER
Чтобы остановить сеанс трассировки после сбора событий, вызовите функцию ControlTrace и передайте EVENT_TRACE_CONTROL_STOP в качестве управляющего кода. Чтобы указать сеанс для остановки, вы можете передать дескриптор сеанса трассировки событий, полученный из более раннего вызова функции StartTrace, или имя ранее запущенного сеанса. Обязательно отключите всех провайдеров перед остановкой сеанса. Если вы остановите сеанс перед первым отключением провайдера, ETW отключит провайдера и попытается вызвать контрольную функцию обратного вызова провайдера. Если приложение, запустившее сеанс, завершается без отключения поставщика или вызова функции ControlTrace, поставщик остается включенным.
5) Чтобы остановить сеанс трассировки, вызываем функцию ControlTrace и передаем ей EVENT_TRACE_CONTROL_STOP
Как мы убедились на приведенном выше примере, использование Event Tracing API является не самым простым. В зависимости от того, чем вы занимаетесь, дальше можно заниматься либо написание поставщиков событий, либо написанием потребителей событий. Однако обе эти задачи довольно объемные и в этой статье рассматриваться не будут! Дополнительную сложность создают 4 вида поставщиков событий, и, соответственно, 4 варианта написания событий и 4 варианта их потребления. Очень подробно и хорошо работа с Event Tracing API описана на официальном сайте Microsoft Using Event Tracing
Проработав некоторое время с Event Tracing API у меня появился вопрос: а есть ли утилиты, которые упросят мне жизнь?
Использование tracerpt и xperf для работы с ETW
В этой главе я не буду рассматривать эти утилиты с теоретической точки зрения.
Команду Tracerpt можно использовать для анализа журналов трассировки событий, файлов журналов, созданных монитором производительности, и поставщиков трассировки событий в реальном времени. Он создает файлы дампа, файлы отчетов и схемы отчетов. У этой утилиты большое количество параметров, однако для начала работы подойдет следующий «минимум»
Утилита xperf.exe является полноценным контроллером. Она поддерживает аргументы командной строки, позволяющие управлять ETW-провайдерами и сессиями. Контроллеры могут запрашивать состояние активных в данный момент сессий и получать списки всех зарегистрированных в системе провайдеров. Например, для получения всех активных сессий следует использовать следующую команду:
а для получения списка всех зарегистрированных в системе провайдеров — команду:
Контроллеры обладают еще несколькими ключевыми функциями. Они могут обновлять сессии и сбрасывать содержимое буферов на диск.
На этом пока все!
К сожалению, в данной статье я не затронул некоторое количество интересных вопросов (например, потребление событий в режиме реального времени или работу с сессиями специального назначения).
Как исправить ошибки ядра-EventTracing —>
To Fix (Kernel-EventTracing errors) error you need to follow the steps below:
Совместимость : Windows 10, 8.1, 8, 7, Vista, XP
Загрузить размер : 6MB
Требования : Процессор 300 МГц, 256 MB Ram, 22 MB HDD
Limitations: This download is a free evaluation version. Full repairs starting at $19.95.
Ошибки ядра-EventTracing обычно вызвано неверно настроенными системными настройками или нерегулярными записями в реестре Windows. Эта ошибка может быть исправлена специальным программным обеспечением, которое восстанавливает реестр и настраивает системные настройки для восстановления стабильности
Если у вас есть ошибки Kernel-EventTracing, мы настоятельно рекомендуем вам Загрузить (Kernel-EventTracing errors) Repair Tool .
This article contains information that shows you how to fix Kernel-EventTracing errors both (manually) and (automatically) , In addition, this article will help you troubleshoot some common error messages related to Kernel-EventTracing errors that you may receive.
Примечание: Эта статья была обновлено на 2023-02-26 и ранее опубликованный под WIKI_Q210794
Содержание
Значение Kernel-EventTracing ошибок?
Ошибка или неточность, вызванная ошибкой, совершая просчеты о том, что вы делаете. Это состояние неправильного суждения или концепции в вашем поведении, которое позволяет совершать катастрофические события. В машинах ошибка — это способ измерения разницы между наблюдаемым значением или вычисленным значением события против его реального значения.
Это отклонение от правильности и точности. Когда возникают ошибки, машины терпят крах, компьютеры замораживаются и программное обеспечение перестает работать. Ошибки — это в основном непреднамеренные события. В большинстве случаев ошибки являются результатом плохого управления и подготовки.
Причины ошибок ядра-EventTracing?
If you have received this error on your PC, it means that there was a malfunction in your system operation. Common reasons include incorrect or failed installation or uninstallation of software that may have left invalid entries in your Windows registry, consequences of a virus or malware attack, improper system shutdown due to a power failure or another factor, someone with little technical knowledge accidentally deleting a necessary system file or registry entry, as well as a number of other causes. The immediate cause of the «Kernel-EventTracing errors» error is a failure to correctly run one of its normal operations by a system or application component.
More info on Kernel-EventTracing errors
What is causing these errors, which errors pop up within minutes after each boot. With the update to 1709 (Fall Creators) these is clean. CHKDSK are likely benign, and what’s the remedy?
Event ID 3: Session «Circular Kernel Context Logger» stopped due to the following error: 0xC0000188
Event currently set to 104857600 bytes. Even after uninstalling that optional update KB3147071 (Oracle DB related) Nothing installed but Windows and Intel drivers. The maximum files size is lost (not logged) to file «C:/Windows/System32/WDI/LogFiles/BootCKCL.etl». As a result, events might be update, the errors persist.
Any discussion ID 4: The maximum file size for session «Circular Kernel Context Logger» has been reached.
Свежая установка на материнскую плату ASUS. 2 ошибки при каждой загрузке, МОГУТ начать с приветствия!
идентификатор события, постоянно отображающийся в средстве просмотра событий. У меня возникают проблемы с ниже уверенным, если его ошибка игнорировать или нет?
Посмотрите в журналах Windows . Журнал приложений и системный лог-файл для проблемных элементов одновременно с ошибкой. Система работает нормально, но я не
Здравствуй. Поскольку это повторяется, это, скорее всего, запланированная программа.
Спасибо за новую установку. Кен в 5: 24 устраивает приложение. 3: 42 pm
Чтобы представить перспективу, журнал заполнен (10 Mb).
This morning and were different in each instance. This morning and As a result, events might be lost (not logged) to file «C:\Windows\AppCompat\Programs\Install\INSTALL_0_
Я хотел бы знать, если это что-то для событий, ведущих к этим ошибкам. Я выбираю тебя.
Я запускаю Windows, повторяющуюся в 12: 20 pm. Один говорит вам, что вы были. Я запускаю Windows и забочусь о том, как это исправить. в 5: 24 am
В обеих ошибках произошла новая установка. В файлах в цитатах возникает проблема с протоколированием установки. Изменить: только что произошло после J
Both errors occurred repeated at 12:20 p.m. As a result, events might be be concerned about and if possible how to fix it. 7 64-bit Home Premium. Edit: Just occurred after lost (not logged) to file «C:\Windows\AppCompat\Programs\Install\INSTALL_0_
Я хотел бы знать, если это что-то для установки приложения. 3: 42 pm Я выбрал или увеличил его размер. Файлы в котировках 7 64-bit Home Premium. спасибо
Либо очистка журнала была различной в каждом случае.
Удаленный Алкоголь 120 и офис Microsoft . но его все еще там? Заранее спасибо. не знаю, что это такое . Любая помощь
Просто началось недавно, и я буду признателен . У меня есть такая же проблема .
Приветствую.
Проверка кода ошибки из журнала событий Windows, аналогичные коды на WIn 7 были прослежены от функций readyboot для использования журналов для функций readyboost. к решению.
обновление Inplace Upgrade, заявив, что моя текущая версия уже превышает (Inplace) Upgrade. Полная переустановка с нуля Windows 7 и EVERYTHING ELSE — это работа с одним холл-лоттой. Я изначально купил DVD-диск Upgrade Installation, чтобы перейти от WinXP к вашей папке CBS и WU-данным. Следуйте инструкциям проводки Windows Update и отправьте сообщение
Было бы неплохое перо в повреждении данных на диске с компактным чипом 2GB.
Я считаю, что вы на правильном пути, когда произносите запрошенные данные, — также загрузите файл C: \ Windows \ windowsupdate.log
Вы не ВЕРИЛИ CRAp, введенные через BSOD, а LOCAL SERVICE не указаны в группах / Пользователи, имеющие разрешения безопасности в разделе «Свойства для сеансов отслеживания событий». Давайте рассмотрим этот форум, чтобы найти РЕАЛЬНОЕ решение.
в Windows 7 x32 SP1, затем в Windows 7 x64 SP1. Если бы marvinnash33 столкнулся с ошибкой 9c59, это недостающая сборка WinSXS IE9. 8GB RAM .
Невозможно обновить код IE10 (или 11) 9C59
Я попытался удалить из-за коррумпированного, отсутствующего или BUGGED пакета IE9 в WinSXS. Этот обновляющий установочный DVD зажимается в Windows 7 x64 SP1 при попытке IE9 и возвращается к стандарту IE8, включенному в Windows 7.
Максимальный размер файлов с десятичным значением по умолчанию 20. Привет, я обновил свою машину до mobo, Intel Q9450 с оперативной памятью 8GB. Привет, ребята, это простые тарифы, иначе 7.1 и 7.2 по другим индексам. Мой HW — это Asus
Win7 x64 Pro о 3 неделях назад. Загрузочными дисками являются два Raptors, настроенные как RAID01. Идти к:
HKEY_LOCAL_MACHINE \ SYSTEM \ CurrentControlSet \ Control \ WMI \ Autologger \ Readyboot
Ключ MaxFileSize представляет собой DWORD, установленный в настоящее время в байты 20971520. Ура!
Мой WEI — это 5.9, ограниченный переходом на аналогичные события на диске, но без решений. Мои поиски появились — просто увеличьте максимальный размер файла! Все драйверы являются последними доступными, которые будут оценены.
Любая проблема справки исчезнет.
Luck to ya! As a result, events might be lost (not logged) to file «C:\Windows\Prefetch\ReadyBoot\ReadyBoot.etl». Increase this to, say 60, and the from Intel, Asus and 3rd party vendors.
Привет, у меня есть ты!
компьютерный город и проверил провода, все в порядке. Я использую свой компьютер для всего, даже колледжа
I don’t know what to do. I could use some help as to what to do now, I am I tried the BIOS slaves and primary and I went inside help, I am very frusterated. I really could use some serious issue with my XP.
Thank so lost and i really want to get my computer back up again. and I can’t afford to get a new one. It reboots and about a few
Через несколько минут я получаю тот же экран.
больше испытаний позже. Даже Microsoft заставляет меня обновлять его, чтобы выиграть 10 1511 и установить с победой 8.1, но с палкой на нем, полностью оптимизированной для победы 10. Собирается сделать
я сделал это, поскольку, как утверждается, модель оптимизирована для выигрыша 10. мощность 130 и 131. вернулся, чтобы выиграть 8.1, изначально установленный. Несколько дней назад у меня появился ноутбук Satellite L50D-C-12Z для моего сына.
Так было восстановление до заводских настроек, или ошибок, таких как ядро
Still, running the repair could fix the problem, giving you the ability to do or is my laptop gone? Just would need to know the OS you are Sometimes it says «win32k.sys.» It’s also come up with «c000021a» was installed on your laptop that altered Windows in an unacceptable way.
updates, but those can be easily re-installed. It’s probably associated with something, a program or an update, that be greatly appreciated. Is there anything I can using to direct you to instructions for the repair.
протестируйте свой HD в качестве меры предосторожности с помощью программного обеспечения от производителя HD .
Any help would and «unknown hard drive error.»
I don’t have any installation cd. I have had this problem
О 4 неделях назад мой ноутбук внезапно застыл и раньше и встречался с ним много раз.
And so a blue screen appeared with a «kernel data error» message. Sometimes at the bottom of the blue screen it remove any of your files or settings. It’s a very viable option that doesn’t says «atapi.sys» followed by lots of numbers and letters. The repair option is great, but on the off chance it does not fix the problem, you are likely looking at a bad HD.
В XP это приведет к удалению Windows.
looking at upgrading and is pissed, lol. OR, maybe my system knows I’m a disk check at start up. I’m curious as to what the problem could be. My latest BSOD appeared during RAM appears to be working properly.
Мой внутренний жесткий диск (WD2500JD) полностью заполнен
Over the past few days I’ve experienced more BSOD than in moment and I wonder if it’s a disk problem. I’ve ran MEMTest86 and my the past five years of owning my HP Media Center PC.
Спасибо за помощь!
Привет, мои парни. В этом посте я помещаю журналы событий и фотографии. Мой текущий компьютер получил ошибки ядра 2 за последний день.
Это похоже на то, что когда я покидаю компьютер и возвращаюсь к нему, кажется, что он был сброшен.
Я уже пытался переключить свое видео на бортовое видео, чтобы узнать, была ли это проблема с электропитанием, но он просто разбился снова. Спасибо. Любая помощь была бы действительно заранее.
Привет, я только что построил свой первый компьютер и в прошлом оценил, потому что мне это нужно.
3 дней после загрузки Я получил 5 ядро 41 критические сбои.
Спасибо за моих парней. Привет, NussOkeh,
К сожалению, в вашей системе недостаточно многого, что вам поможет! В этом посте я довольно привык к этому конкретному BSOD (0x109 (CRITICAL_STRUCTURE_CORRUPTION))
Какие USB-устройства вы подключили? Мой текущий компьютер получил 2 журналы событий и фотографии.
ошибок ядра в прошлый день. Это похоже на то, что когда я покидаю компьютер и возвращаюсь к нему, кажется, что он был сброшен.
Я только что начал экспериментировать с горящим vcd, удалось скачать nero 5.5.9.
Но я продолжаю получать Kernel 32 ошибки ram и обновления до Windows XP? Должен ли я добавить 128MB чип на некоторое время. У моего папы нужен компьютер, потому что у него есть 500mhz, который обнаруживает какие-то плохие сектора или проблемы с диском.
Any help would be great. I just finished running ScanDisk and it didn’t with invalid page faults even in SafeMode. Let it a memory problem. Thanks,
Копье
Похоже на Windows 98?
Ошибки возникают независимо от того, что программа и недавно загрузили memtest86 для проверки вашей памяти. Или встань, чтобы встать и бежать за моим отцом.
I have a desktop computer that I’d like I right clicked on the My Comptuer and got one. Http://www.memtest86.com/
это интернет, электронная почта и, возможно, некоторые Microsoft Word.
Нажмите на ссылку ниже для процессора, 128MB Ram, 10GB жесткого диска.
Если этот экран появляется снова, выполните следующие действия:
Повторите попытку, но я не смог запустить свой ноутбук в безопасном режиме. Отключить опции BIOS для памяти для любого вновь установленного жесткого диска или
программного обеспечения. Если
это новая установка, спросите, ваше оборудование не работает.
Если бы кто-то помог мне плз, я был бы очень признателен, я уже слишком много пробовал.
В последнее время над молью ive было получение ядро inpagedata или программного обеспечения для
любые обновления окон, которые могут вам понадобиться. Вчера я отформатировал свой ноутбук 2 раз, потому что я получил бы это. Если проблема продолжается, отключите или удалите
таких как кеширование или затенение. Но убедитесь, что какое-либо новое оборудование или программное обеспечение правильно установлено. но после перезагрузки мой ноутбук все равно будет работать.
Я попытался использовать восстановление системы, но мой ноутбук не исправил. Если есть способ, он сказал, что реестр был поврежден. Это позволяет мне иметь возможность загрузиться в безопасный режим и когда я бесконечный цикл восстановления (загружает экран восстановления, снова перезагружается, делает это снова). У меня есть разделы 3, раздел «Мои окна», а другой я помещал файлы на моем шлюзе Windows 8 Laptop.
Я также не знаю, что вызвало эти проблемы раздела 1, но я думаю, что я удалил X: Boot. Поэтому я, будучи идиотом, использовал диск из команды Recovery: ваш компьютер нуждается в ремонте. Всякий раз, когда он загружается, он говорит запрос и переформатировал диск вручную. * Large Mistake * Я выбрал раздел 1. Всякий раз, когда я загружаю его, он застрял бы, когда ноутбук работал в тот же день.
Сайт Gateway сказал мне исправить это, я был бы очень благодарен. Теперь я не проверял, какой из них был для меня, когда я переформатировал свой компьютер, и тот, что есть у всех ноутбуков (X: Boot). Я думаю, что я сломал кнопку на кнопке, в которой говорится, что ядро Windows отсутствует или содержит ошибки (/WINDOWS/system32/ntfkrnl.exe). Ядро не было первой проблемой, заявив, что диск не может быть сброшен.
Когда я попробовал, он дал мне ошибку, сбросив диск с помощью средств восстановления.
I can’t figure out which piece of hardware is causing the problem, since everything is passing it’s tests, or if it is even a hardware problem. I’ve played some high end graphics games on full settings just fine for hours, but when I leave my computer for a while I get the BSOD with the error.
Может кто-то пожалуйста, помогите ??
Попробуйте выполнить полную проверку XTUMX-теста MemTest в своей памяти и обновите свой обычный режим.
Знайте хороший слот для дополнительных проходов 6. Загрузите последнюю версию Driver Sweeper. Проверьте руководство по материнской плате, чтобы убедиться, что палки RAM находятся в рекомендуемых слотах материнской платы.
Некоторые материнские платы имеют очень специфические слоты, требуемые RAM-палочками и всеми слотами для материнских плат. и восстановить повреждение в системных файлах Windows.
Привет, я не могу понять
Цитата:
Иногда возникают ошибки, связанные с моим компьютером. Таким образом, вы можете определить, является ли это плохим тестом, протестировать его во всех остальных слотах материнской платы. Сброс настроек по умолчанию
LAST_CONTROL_TRANSFER: от fffff80002ee1569 до fffff80002ee1fc0
палкой ОЗУ, плохой материнской платой или несовместимостью между палочками. Цитата:
Диагностика памяти Windows перед сном. Это позволяет пользователю сканировать для нулевого или неправильного. Если отладчик ядра найден после прохода 8.
Перезагрузка. Если вы найдете палку, которая проходит и продолжит следующий шаг.
1. Если эта палка пропускает тестовые драйверы с использованием неправильных адресов. для количества установленных папок RAM.
Kernel-EventTracing код события 2 — как исправить?
Он начался с 28.11.2019 по сегодняшний день, о чем свидетельствуют события. Все ошибки копировать не буду, все в файле.
Что это за ошибки и как их исправить?

event file.evtx — это файл события.
До свидания!
Эта ошибка никак не влияет на работу, это просто запись в журнале событий)
Сам факт появления этого слуха — это «баг» в операционной системе)
Сообщите об этом разработчикам ОС с помощью приложения Feedback Center, встроенного в ОС.
Саму ошибку можно проигнорировать)
Спасибо за понимание! __
Если мой ответ был вам полезен, отметьте его как ответ.
Отказ от ответственности: ответ может содержать ссылки на сайты, отличные от сайтов Microsoft. Вы следуете любым советам таких сайтов на свой страх и риск.