Инструменты для очистки своей цифровой истории в интернете
Каждый шаг в интернете оставляет след. С годами собирается длинный шлейф персональных данных. Они доступны посторонним лицам, которые наверняка постараются извлечь максимальную выгоду из вашей информации.
Как показала недавняя утечка данных по всем машинам «Ситимобила», людей эффективно отслеживают даже по анонимизированным дата-сетам. Если совместить друг с другом несколько анонимных баз данных, то можно надёжно установить личность конкретного человека.
С этим сложно бороться, но можно. Например, попытаемся удалить массивы данных, которые накопились в различных интернет-сервисах. Зачистим свою интернет-историю по полной программе.
Тотальная слежка

Продвинутая система сбора данных и аналитики Google
Система сбора данных и аналитики Google считается одной из самых продвинутых в мире. У видеосервиса, почтового и картографического сервисов Google более 1 млрд пользователей (у каждого из них). Компания использует повсеместную распространённость своих продуктов для отслеживания поведения пользователей в онлайне и в реальной жизни, чтобы впоследствии таргетировать их платной рекламой. От точности таргетирования и обширности собираемых данных напрямую зависят доходы Google.
Cпециалисты из организации Digital Content Next и Университета Вандербильта опубликовали результаты исследования Google Data Collection с некоторыми фактами, которые говорят о тотальном наблюдении за людьми со стороны Google:
- Смартфон Android с активным браузером Chrome в фоне передаёт информацию о местоположении в Google 340 раз в течение 24-часового периода, то есть производится в среднем 14 передач данных в час. На самом деле, информация о местоположении составляет 35% всех образцов данных, отправленных в Google.
- Google может связывать анонимные данные, собранные пассивными средствами, с личной информацией пользователя. Google устанавливает такую связь главным образом через рекламные системы, многие из которых сама и контролирует. Рекламные ID, которые соответствуют «анонимным пользователям» собирают данные об активности в приложениях и посещениях сторонних веб-страниц. Их можно связать с реальными пользователями Google путём передачи серверам Google идентификационной информации на уровне устройства Android.
- Куки Doubleclick, которые отслеживают активность пользователя на сторонних веб-страницах — ещё один пример «анонимного» идентификатора, который Google может связать с аккаунтом Google. Связь устанавливается, если пользователь обращается к приложению Google в том же браузере, в котором ранее открывал стороннюю веб-страницу.
- Бóльшая часть сбора данных Google происходит в то время, когда пользователь не взаимодействует напрямую с каким-либо из продуктов Google. Масштабы сбора весьма значительны. При этом смартфон Android — возможно, самый популярный персональный гаджет в мире. Его круглосуточно носят с собой 2 миллиарда человек.
Один день из жизни типичного пользователя Google
Вот как Google отслеживает активность людей через разные сервисы своей интернет-империи (из отчёта Google Data Collection):

Удаление цифровой истории
Как же бороться с невидимым врагом, который высасывает наши данные из тысяч источников? Если не сайты, то фармацевтика. Если не данные о местоположении, то дисконтные карты в магазинах. Если не лайки, то банковские счета и выписки по расчётам. Наши данные везде. Добро пожаловать в эпоху нигилизма приватности. Исследователи утверждают, что спрятаться от слежки Google практически нереально. Но мы попытаемся.
Почта
В наше время почтовые сервисы предлагают большой объём облачного хранилища — совершенно бесплатно. Конечно, они делают это не просто так, а чтобы накопить как можно больше пользовательских данных для дата-майнинга, анализа и профилирования. В конце концов, это позволяет более эффективно использовать аудиторию сервиса в качестве рекламной аудитории, на которой генерируется основная прибыль интернет-компаний.
Google и другие сервисы рассчитывают, что вы не будете удалять старые сообщения, которые практически навечно останутся в их распоряжении. Если вам действительно необходим этот многолетний архив, то можно его оставить. В противном случае лучше удалить старые письма. Это освободит место в хранилище и ускорит поиск в архиве, плюс к соблюдению правил цифровой гигиены.
Конкретная процедура очистки архива зависит от клиента и сервиса. В случае Gmail нет автоматического способа стирать старые письма, поэтому нужно регулярно проводить такую очистку вручную. Это делается с помощью поискового запроса older_than: с указанием нужного периода времени. Например, запрос older_than:1y выводит все электронные письма старше года, а older_than:6m — электронные письма старше 6 месяцев.

Получив результаты поиска на экране, можно выбрать все сообщения (флажок в левом верхнем углу) — и стереть их.

Чтобы не стирать абсолютно всё, есть возможность объединить запрос с другими поисковыми терминами. Например, запрос older_than:1y is:important выведёт все письма старше года, которые Gmail отметил как «низкоприоритетные». Полный список поисковых операторов Gmail см. здесь.
В других почтовых клиентах может отсутствовать продвинутые операторы поиска, как в Gmail, так что выделить и удалить сообщения сложнее. Но в любом случае должна присутствовать функция сортировки писем по дате, чтобы увидеть самые старые сообщения в архиве.
Для максимальной безопасности в интернете лучше хранить архив сообщений не на сервере, а на персональном компьютере локально. Это позволяет любой локальный почтовый клиент типа The Bat!, который скачивает и сразу удаляет все письма с почтового сервера, чтобы они там вообще не хранились:

Автоматическое удаление всех полученных писем с почтового сервера Gmail в почтовом клиента The Bat!
Социальные медиа
В каких социальной сети вы пишете больше всего сообщений? Это может быть Facebook, «Вконтакте» или Twitter. В любом случае нет смысла сохранять в архиве старые сообщения, которые вряд ли будут полезны для вас, но наверняка могут (и будут) использованы против вас.
В некоторых социальных сетях можно даже скачать и сохранить архив своих сообщений на всякий случай — и хранить его в зашифрованном личном хранилище. И после этого уже удалить из открытого доступа.
Чтобы загрузить архив своих сообщений Twitter, заходим в Настройки → Ваша учётная запись → Скачайте архив своих данных.

Затем приступаем к удалению старых записей.
Два лучших инструментов для автоматического удаления — TweetDelete и Tweet Deleter, у которых похожи не только названия, но и принцип работы. Они автоматически стирают твиты, как только после их публикации проходит заданный срок. Tweet Deleter даёт немного больше контроля над тем, какие твиты удалять, зато в TweetDelete больше функций доступны бесплатно.
Удаление твитов можно запустить однократно или запустить в постоянную работу, как демона в Linux (например, очистка архива от устаревших твитов раз в неделю).

Можно упомянуть программу Jumbo (версия для Android и для iOS), которая удаляет старые сообщения в Twitter и в Facebook, как только они достигнут определённого возраста, сохраняя их внутри приложения в локальном хранилище. Это определенно простой в использовании вариант для сокрытия своих следов в социальных медиа. Определённая функциональность для Facebook и для Twitter включена в бесплатный аккаунт Jumbo, так что необязательно покупать платную версию.
Непосредственно в социальных сетях Facebook, «Вконтакте» или Instagram нет конкретных функций для быстрого удаления всех старых сообщений, так что придётся использовать сторонние инструменты вроде Jumbo или удалять сообщения вручную поодиночке. Или изначально публиковать стори на Facebook и Instagram с автоматическим исчезновением через 24 часа.
Но ради цифровой гигиены лучше свести использованием социальных сетей к самому необходимому минимуму, а общение перевести в мессенджеры со сквозным шифрованием. Они хранят ваши личные сообщения только в надёжно зашифрованном виде или вообще их не хранят (зависит от мессенджера).
Файлы
Удаление старых файлов в облаке — это не столько защита от утечки информации или какого-то шпионажа, сколько поддержание порядка и экономия средств в случае использования платного облачного хранилища. Облачному сервису такие действия наносят прямые убытки. Поэтому нет ничего удивительного, что в некоторых сервисах нет штатной функции автоматического удаления старых (или ненужных) файлов. Хотя есть несколько трюков, которые вы можете попробовать.
В Dropbox можно щёлкнуть рядом с заголовком столбца и выбрать параметр сортировки «Дата изменения», чтобы увидеть самые старые файлы, которые вы не редактировали в течение длительного времени. Это относится к файлам только в конкретной в папке. Если есть папки с временными и менее важными файлами, можно быстро просмотреть и удалить самые старые файлы, отсортировав их по дате изменения.

На Google Диске включите просмотр в виде списка, щёлкните по заголовку столбца «Последнее изменение». Стрелочки вверх и вниз переключают просмотр свежих или самых старых изменений.

В Google Диске также работают поисковые запросы типа before:2011-01-01 в главном окне поиска Google Drive, чтобы найти файлы с последним изменением до определённой даты. С помощью Ctrl+Click выбираем несколько файлов на вашем Google Диске — и значок корзины, чтобы их удалить.

В OneDrive и iCloud тоже есть похожие опции с сортировкой по дате последнего изменения. Эти ручные операции не так удобны, как автоматические инструменты, но даже если просто запускать их раз в пару месяцев, то можно удалить множество файлов, которые больше не нужны.
Онлайн-активность
Когда речь заходит об автоматическом ваших персональных данных, которые интернет-компания собрала о вас в процессе просмотра веб-страниц, самые продвинутые опции предлагает Google. Хотя справедливо сказать, что она также лидирует и непосредственно по сбору этих данных…
От компаний вроде Apple и Microsoft на самом деле даже не требуют наличия таких продвинутых инструментов, как у Google, потому что они просто не собирают о пользователях такие огромные массивы информации для таргетинга рекламы.
Войдите в свой аккаунт Google, там кнопка «Конфиденциальность и персонализация» выводит страницу с информацией о том, какие данные Google собирает о вашей онлайн-активности, истории поиска и местоположении — как для персонализации работы с приложениями, так и для целевой рекламы. Во всех категориях можно выбрать опцию автоматического удаления через 3, 18 или 36 месяцев.

Отдельные фрагменты данных можно просмотреть (и удалить) с основной панели мониторинга активности. Например, здесь можно стереть запись всего, что вы сказали своей умной колонке за последнюю неделю.
Кроме Google, только одна компания собирает данные в таком гигантском масштабе — это Facebook. Зайдите в «Общие настройки аккаунта», там есть раздел «Ваша информация на Facebook». Можно просмотреть и удалить некоторые из этих данных, хотя и без сортировки по дате.
В России к числу опасных сервисов, которые организуют тотальную слежку за пользователями, можно добавить «Яндекс» и «Вконтакте», но они привносят специфические российские риски, связанные с соблюдением местного законодательства, так что ими пользоваться в этом смысле более рискованно, чем иностранными. Например, в России были случаи, когда на пользователей заводили уголовные дела за репосты в социальной сети «Вконтакте» (Mail.ru), которая активно делится с правоохранительными органами информацией о пользователях, причём раньше Mail.ru передавала данные даже в обход установленных законом процедур.
Человек не удалил свою цифровую историю — и она оказалась доступна следователям. В итоге уголовное дело за экстремизм.
Так что не оставляйте лишних следов, особенно если вы живёте в России! Хотя и в других странах людям выносят приговоры по цифровым уликам, следам активности в интернете. Но там больше судят не за репосты, а за реальные преступления.
На правах рекламы
Наша компания предлагает VDS с AMD EPYC, частота ядра CPU до 3.4 GHz. Создайте собственный конфиг сервера в пару кликов, максимальная конфигурация — 128 ядер CPU, 512 ГБ RAM, 4000 ГБ NVMe.
Как не оставлять следов в Сети?
Можно ли полностью скрыть свои действия в Интернете? Существует ряд несложных приемов, которые помогают сделать это.
Можно ли полностью скрыть свои действия в Интернете? Существует ряд несложных приемов, которые помогают сделать это. 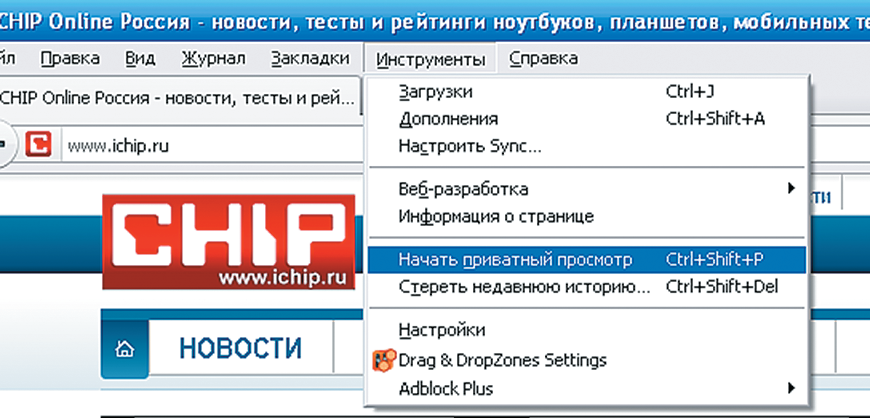 Безопасность данных при работе в Глобальной сети сегодня не ограничивается только защитой пользователя от вирусов или мошенников. Фактически, любое действие — просмотр и загрузка контента, оставление комментария, переход на веб-страницу и т. д. — может использоваться в коммерческих целях или злоумышленниками. Как избежать этого и обеспечить достойный уровень анонимности в Интернете? CHIP предлагает несколько вариантов решения проблемы.
Основным методом «вычисления» личности пользователя в Сети является определение его IP-адреса, который позволяет вычислить географическое расположение человека и даже узнать точно, кто это такой. Этим способом активно пользуются как правоохранительные органы через СОРМ (обязательная к установке по требованию ФСБ система технических средств для обеспечения функций оперативно-розыскных мероприятий, которая по закону о связи есть у любого телеком-оператора, работающего на территории России),так и другие заинтересованные стороны через аналогичные поисково-аналитические системы сбора информации. На вычисление пользователя по IP может уйти совсем немного времени. Конкретный адрес находится в пуле выданных определенному оператору адресов, и правоохранительным органам достаточно сделать соответствующий запрос на раскрытие персональных данных абонента связи. Если IP динамически назначаемый, потребуется чуть больше времени. В этом случае провайдер раскроет подсеть, включающую определенный ограниченный список адресов, перебор которых позволит с нескольких попыток вычислить необходимого человека.
Понять, где он находится, еще проще: все IP связаны с MAC-адресами оборудования, на котором работает пользователь, — ноутбуков, компьютеров, планшетов и смартфонов. Те, в свою очередь, получают доступ в Сеть от телеком-оборудования, которое установлено в конкретном месте на карте (распределительные маршрутизаторы, вышки базовых станций, Wi-Fi-роутеры и т. д.). Именно поэтому сбор IP-адресов без ведома пользователей не раз приводил к громким скандалам, связанным с приватностью. Так, экипажи картографов Google умудрялись захватывать данные домашних беспроводных сетей и создавали таким образом интерактивную карту местонахождения пользователей, а компания Apple следила за владельцами iOS-устройств, собирая геолокационные сведения даже при отключенном GPS по базовым станциям операторов связи. Сейчас же информация о действиях в Сети активно собирается правообладателями, которые отслеживают загрузку и обмен медиаконтентом в Интернете, правоохранительными органами и многими рекламномаркетинговыми службами, которые составляют на интернет-пользователей «досье», чтобы потом навязчиво предлагать им товары и услуги.
Помимо IP-адреса в идентификации личности помогают и cookies — служебные файлы, в которых хранится информация о сеансах работы пользователя с веб-ресурсом (ОС, браузер, разрешение экрана, региональные настройки, часовой пояс и т. д.), а также логины и пароли, которые тоже могут вывести на след человека. Многие веб-сайты ставят в систему специальные следящие cookies, которые мониторят активность посетителей не только на этом ресурсе, но и на других. Не последнюю роль играют и социальные сети, накапливающие растущий с каждым мгновением массив информации о почти каждом человеке, который когда-либо был в них зарегистирован. Если вы не выходите из своего аккаунта в соцсети, когда работаете в Интернете, то велик шанс, что в сервисе остается история просмотра сайтов, а если вы еще и активно «лайкаете» материалы на разных онлайн-ресурсах, то эти данные сохраняются в социальных сетях даже после удаления анкеты (если вы, конечно,вообще сможете ее удалить).
Способ первый: приватные режимы браузеров
В последние два года ведущие разработчики интернет-обозревателей (Mozilla Firefox, Internet Explorer, Google Chrome, Opera) начали оснащать свои продукты специальной функцией работы инкогнито. Этот режим предполагает запуск пользовательской сессии, в течение которой в истории поиска и в журнале посещений не появляется ссылок на посещенные сайты. Также браузер самостоятельно удалит все cookies, временные файлы и введенные в регистрационных формах данные после завершения сессии (закрытия всех окон и вкладок в режиме инкогнито) — останутся только созданные закладки и загруженные файлы. Этот режим также отключает расширения браузера, которые используют личные данные пользователя. Если потребуется, их придется активировать по отдельности вручную в соответствующих разделах настроек.
 Google Chrome: комбинация клавиш «Ctrl+Shift+N» или пункт меню «Новое окно в режиме инкогнито» |
 Internet Explorer: «Ctrl+Shift+P» или пункт «Просмотр InPrivate» в меню «Настройки | Безопасность» |
На мобильных устройствах режим приватности реализован только в вышедшей недавно публичной бета-версии Google Chrome для Android. Порты остальных браузеров не имеют такой функции.
На волне разбирательств с рекламными службами, отслеживающими активность пользователей в Сети по cookies, чтобы затем навязчиво предлагать им товары и услуги, в современных браузерах реализован и другой механизм приватности, связанный с запретом наблюдения за пользовательской активностью по заголовкам веб-страниц. Технология Do not track сейчас применяется в Mozilla Firefox, Google Chrome, Internet Explorer и Safari. В некоторых версиях этих браузеров она включена изначально, а в других случаях ее надо активировать самостоятельно.
 Mozilla Firefox: «Ctrl+Shift+P» или команда «Начать приватный просмотр»в меню «Инструменты». При работе в этом режиме браузер восстановит открытые до запуска приватного просмотра вкладки по окончании «маскировки» |
 Opera: пункт меню «Opera | Вкладки и окна | Создать приватную вкладку». Также можно кликнуть правой кнопкой мыши по пустому месту в заголовке окна и выбрать «Создать приватную вкладку» |
Анонимайзеры и прокси
Еще один действенный метод обеспечения приватности в Сети — применение средств анонимизации и работа с интернет-сервисами через прокси-серверы. Это требует определенной настройки компьютера и чаще всего приводит к замедлению скорости обмена данными, отключает определенные функции (например, не будут работать Flash-анимация и ActiveX-содержимое) и ограничивает активность пользователя (в браузере нельзя будет открывать файлы для просмотра и загружать их через встроенный менеджер закачек) из-за необходимости соблюдения приватности. Кроме того, вполне вероятно, что работа под прокси будет недолгой: адреса этих серверов активно блокируются для предотвращения массовых рассылок спама, DDoS-атак, несанкционированных проникновений и т. д.
«Анонимизироваться» можно и путем подмены IP-адреса — такие программы были особо популярны несколько лет назад, однако сейчас они менее востребованы по перечисленным выше причинам. В своем описании их создатели заявляют о «скрытии IP» — под этим понимается смена и переадресация на один из списков прокси, который менее «засвечен» в Глобальной сети, чем все остальные. Более надежный способ — использование специальных клиентов, предлагающих организовать распределенный P2P-обмен трафиком, в котором не будет возможности «найти концы». Такие решения сегодня более актуальны, поскольку в них используется не некий список серверов, а другие IP-адреса конкретных пользователей Интернета, которые, естественно, очень быстро сменяют друг друга, передавая разбитую на фрагменты информацию. Обвинить их всех в нелегальной деятельности будет крайне затруднительно (но возможно, поскольку прецеденты вычисления пользователей BitTorrent, задействующих анонимайзеры, имели место). К таким программам относятся Tor, I2P и JAP.
Существуют способы перехвата и анализа трафика в публичных сетях. Зная, с какими адресами в Интернете вы устанавливаете соединение, можно как минимум узнать ваши предпочтения и поведение. Лучшее средство от «подглядывания» за вашим трафиком — Tor, децентрализованная сеть прокси-серверов. В составе программы есть анонимайзер TCP/IP-трафика и прокси-фильтр содержимого веб-страниц, который дополнительно обеспечивает анонимность. Весь трафик шифруется, и его невозможно перехватить на стороне провайдера, поскольку маршруты пересылки пакетов делятся на цепочки переходов между узлами сети, которые постоянно изменяются (каждые десять минут). В настоящее время Tor функционирует за счет порядка 2500 распределенных серверовнодов, к которым производится попеременное «многослойное» подключение с шифрованием. По умолчанию каждый пакет данных внутри сети проходит через три территориально удаленных нода, выбираемых случайным образом, будучи зашифрован тремя ключами безопасности. На каждом ноде соответствующая защита снимается для того, чтобы программа знала, в каком направлении далее отправляется фрагмент данных — это похоже на то, как чистят луковицу или капусту.
Кратко: Что надо знать про TOR?
Tor помогает предотвратить отслеживания маршрута передаваемых данных. Программное обеспечение строит цепочки шифрованных соединений.
Подготовка
Для настройки Tor на компьютере лучше скачать готовые сборки анонимайзера вместе с прокси-сервером и браузером Aurora (форк-версия Firefox) с сайта проекта torproject.org. После установки приложения (лучше всего на флеш-накопитель) запустится клиент для прокси-сервера и браузер, в котором уже будут активированы все параметры для анонимизации.
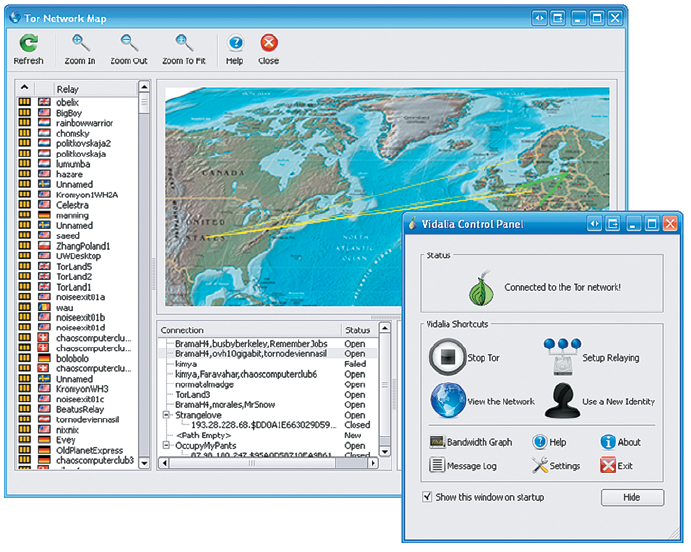
Пользователи Tor запускают прокси-сервер на своем компьютере и становятся одним из узлов сети
Принцип работы
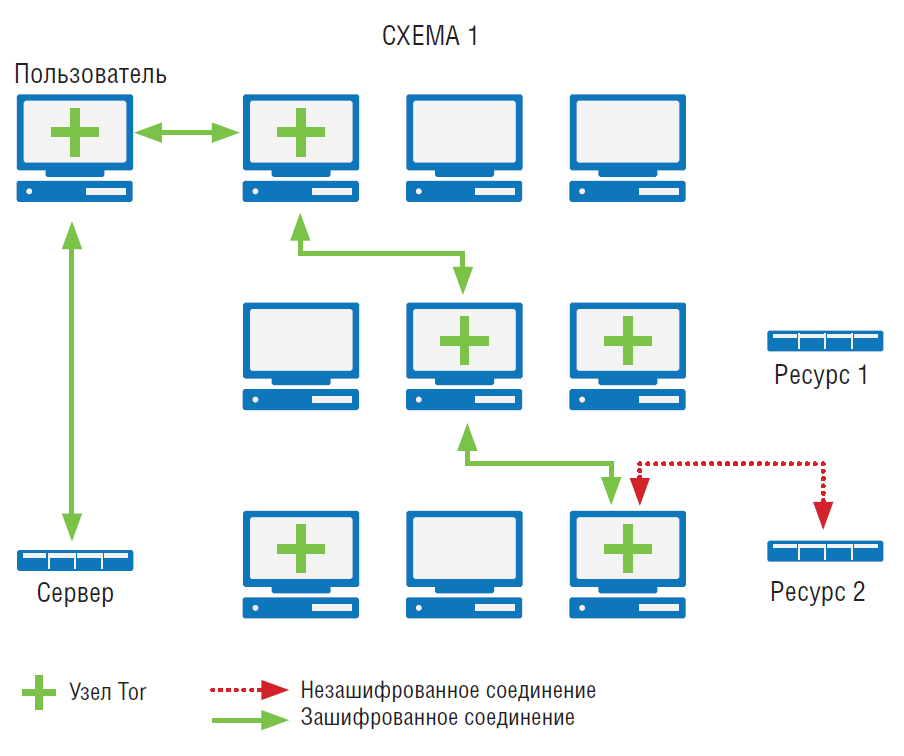
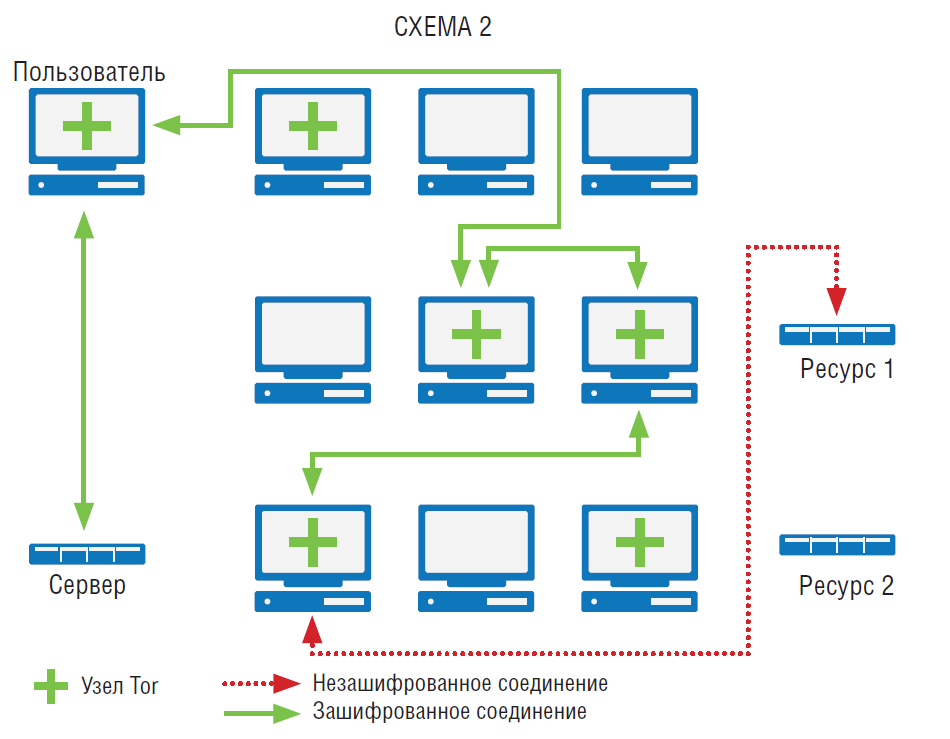
Tor-клиент пользователя получает список узлов от сервера доступа к ресурсам сети. Затем выбирается случайный путь до конечного сервера (схема 1). При подключении позже другого сайта цепочка узлов будет изменена (схема 2).
 |
 |
|---|
Другие сервисы
JAP (anon.inf.tu-dresden.de) скрывает вашу личность, пропуская трафик через цепочку микс-серверов до тех пор, пока ваш адрес не становится невозможно отследить. В пиринговой сети Netsukuku (netsukuku.freaknet.org) вместо привычной для IP-сетей DNS создана собственная ANDNA, которая делает каждый узел маршрутизатором трафика.
Мобильная анонимность
Для мобильных устройств на базе Андроид создано приложение, использующее технологию и код проекта Tor, — Orbot. Это консоль Tor для подключения программ и сервисов для устройств с root-доступом. Прочие же аппараты могут работать с Tor через браузер Orweb. Также прокси-сеть поддерживает мессенджер Gibberbot.
 JAP анонимизирует только HTTP-трафик. В отличие от Tor, здесь пользователь не может менять цепочку прокси-серверов на произвольную |
 Клиент сети Tor для Андроид носит название Orbot. Если на смартфоне нет прав root, с Tor могут работать только специальный браузер Orweb и мессенджер Gibberbot |
Следы в Сети
О среднестатистическом пользователе в Сети сегодня известно «по ту сторону экрана» даже больше, чем он может себе представить. На сайте youhavedownloaded.com можно увидеть, какие IP-адреса копировали торрент-файлы и файлы с файлообменных хостингов (используются сведения из DHT, где хранятся метки компьютеров, участвующих в раздаче, и временные лимиты). Впрочем, эта информация не всегда приводит к конечному пользователю, так как зачастую IP-адрес указывает на целую локальную сеть. На сайте можно посмотреть статистику и по собственному адресу.
Параллельный Интернет
I2P — это проект создания шифрованной сети, аналогичной по смыслу пиринговым, но не зависящей от IP-адресов и DNS-адресации (сайты имеют URL вида sitename.i2p). Она децентрализована, как и обычный торрент-трекер (сходство усиливается за счет системы распределения имен по DHT), при этом не требует подключения или аренды какого-либо серверного оборудования, а сам трафик, как и в Tor, является транзитным и делится между всеми посетителями. Формально все пользователи ПО-ретранслятора, которое расшифровывает и зашифровывает входящий и исходящий трафик в I2P, могут использовать свои компьютеры в роли веб-сервера и открыть анонимный сайт в I2P за пару минут (есть мини-веб-сервер с поддержкой CGI-скриптов и Perl). По большому счету, сеть напоминает реализацию шуток программистов о скачивании программ с localhost — действительно, все данные замыкаются на конкретной рабочей станции, которая выходит в I2P, но которую при этом невозможно вычислить извне. После установки кроссплатформенного клиентского ПО посещать сайты в I2P можно через обычный веб-браузер. Для этого необходимо задать в нем адрес прокси 127.0.0.1:4444. Также попасть на эти сайты можно через некоторое количество публичных прокси. Наиболее известный и стабильно работающий из них — awxcnx.de (tinyurl.com/8x9okb2).
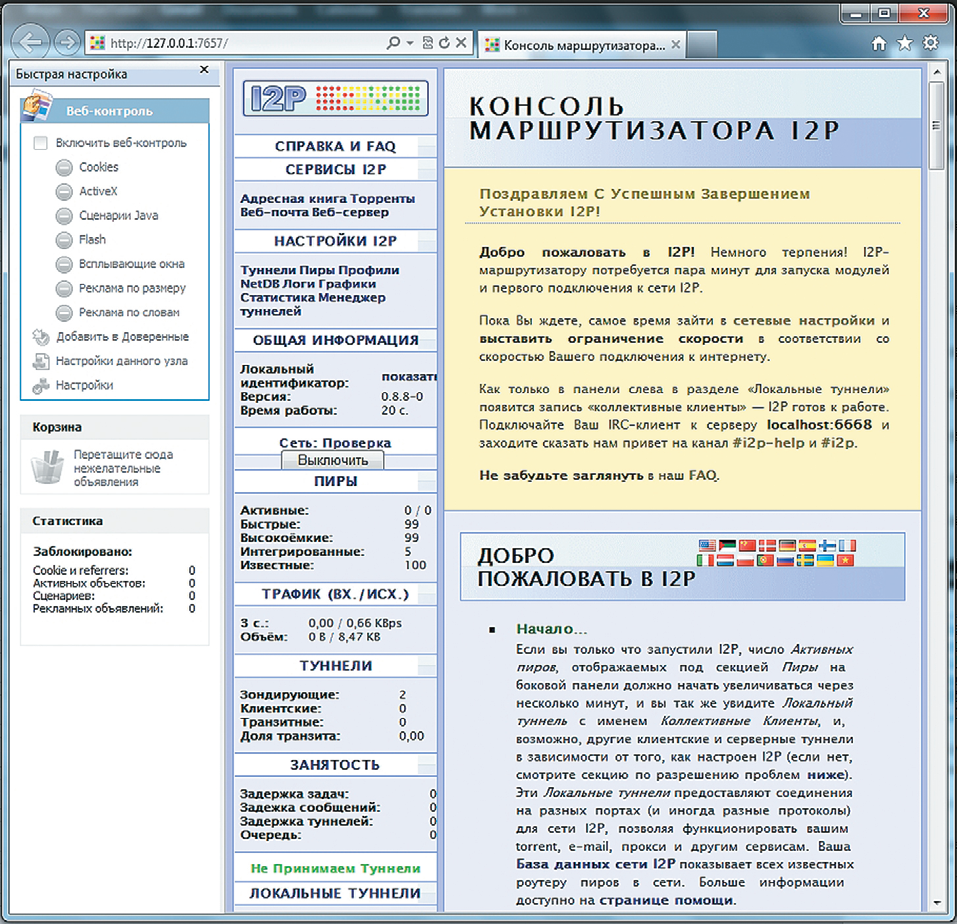
Локальный прокси-сервер анонимизации I2P можно установить на домашнем компьютере. Сервер управляется через веб-интерфейс
Какие следы вы оставляете в интернете и как этого избежать
Сегодня анонимность больше не является стандартом интернета. В сети, которая когда-то была основана на конфиденциальности, доминирует информационная экономика. Ради капитала технологические фирмы и рекламодатели отслеживают, идентифицируют и монетизируют каждое движение пользователя в цифровом ландшафте, преподнося всё это как метод более персонализированного и удобного цифрового взаимодействия. Рассказываем, какие данные записываются, зачем, как этого избежать.
Читайте «Хайтек» в
Проблема анонимности в сети
Несмотря на рост осведомленности о проблеме приватности интернета, многие пользователи рассматривают онлайн-наблюдение как обычную природу современной сети, не задумываясь и соглашаясь с условиями и принимая постоянный мониторинг как необходимый компромисс в пользу удобства и персонализации. Эта точка зрения представляет собой риск для фундаментальных ценностей свободы, которые определяют право на неприкосновенность частной жизни.
Так, каждый из нас оставляет в сети цифровой отпечаток пальца, который состоит из крошечных фрагментов личных данных. Этот уникальный идентификатор сейчас принадлежит бесчисленному количеству юридических лиц.
Понимание того, как работают определенные методы отслеживания, не должно быть исключительной прерогативой тех, кто стремится извлечь выгоду из вашей активности в интернете. В этом случае мы будем проливать свет на широко используемый, но редко обсуждаемый метод отслеживания: снятие отпечатков пальцев браузера.
Что такое фингерпринт, или отпечаток компьютера (браузера)?
Первоначально разработанный в целях безопасности, фингерпринт — это метод отслеживания, позволяющий идентифицировать отдельных пользователей на основе настроек их браузера и устройства. Для правильного отображения веб-сайтов ваш браузер предоставляет доступ к определенной информации о вашем устройстве, включая разрешение экрана, операционную систему, местоположение и языковые настройки. Эти детали, по сути, составляют детали вашего цифрового отпечатка пальца.
Подобно детективам, собирающим улики с места преступления, трекеры могут собрать эти данные в узнаваемый «отпечаток пальца», а затем использовать этот идентификатор для отслеживания активности в интернете. Может показаться непрактичным получение уникального отпечатка пальца из пула безобидных настроек и данных, но, учитывая количество браузеров и конфигураций, доступных данному пользователю, существует множество возможных комбинаций.
Кроме того, после сборки цифровой отпечаток пальца будет неизменно точным. Благодаря недавним разработкам в области кросс-браузерного снятия отпечатков пальцев этот метод позволяет успешно идентифицировать пользователей в 99% случаев. Это означает, что даже если вы использовали несколько рекомендуемых мер предосторожности (маскирование вашего IP-адреса через VPN и удаление или блокирование файлов cookie), трекеры все равно могут использовать ваш цифровой отпечаток пальца для повторной идентификации и повторного создания файлов cookie вашего устройства при посещении сайта.
Зачем он используется и кем?
Возросшая общественная озабоченность по поводу конфиденциальности в интернете сделала меры предосторожности более доступными и более простыми для пользователей, что сделало традиционное отслеживание на основе файлов cookie относительно неприемлемым. Это снижение эффективности файлов cookie побудило трекеры искать более продвинутые способы мониторинга пользователей. Многие из компаний, которые первыми внедрили отпечатки пальцев в браузерах, увидели в этом коммерческую возможность и быстро расширили свои услуги в мире онлайн-отслеживания.
Отпечатки браузера — это лишь один из многих других методов отслеживания, используемых компаниями. Они используют фингерпринт, чтобы незаметно отслеживать активность в интернете, собирая небольшие фрагменты данных о вас на этом пути.
Хотя трекеры не обязательно сопоставляют вашу активность по лицу или имени, данные, которые они получают с посещаемых сайтов, социальных сетей, поисков, контента можно рассматривать как идентифицирующие личность. С помощью этих данных создается общий профиль вашей личности (возрастной диапазон, местоположение, язык, интересы и т. д.). Позже информация продается рекламодателям и маркетологам, которые используют ее для непрерывного предоставления персонализированной рекламы и рекомендаций.
Как узнать, какие данные собираются для отпечатка?
Есть несколько инструментов для защиты, например, недавно выпущенное Apple обновление браузера Safari 14 сообщит, какие трекеры находятся на веб-сайте, который вы посещаете. Но с Safari сначала надо впервые посетить сайт и проанализировать список его трекеров.
Также есть инструмент Blacklight, который служит больше как информационный инструмент. Можно перейти на сайт и ввести интересующий вас адрес веб-сайта в подсказке. Затем Blacklight сканирует сайт и сообщает вам, сколько трекеров на нем, что они делают и кому они потенциально отправляют ваши данные. Некоторые из этих имен вы можете узнать, например, Oracle и Verizon. Другие вам вряд ли понравятся, например, LiveRamp или Criteo. Можно с уверенностью сказать, что все они много о вас знают.
Результаты проверок Blacklight каждого запрошенного домена кэшируются на 24 часа; такие кэшированные отчеты возвращаются в ответ на последующие запросы пользователей того же веб-сайта, выполненные в течение этих 24 часов. Это сделано для того, чтобы предотвратить злонамеренное использование инструмента попытками перегрузить веб-сайт тысячами автоматизированных посещений.
Blacklight также сообщает пользователям, оказались ли их результаты выше, ниже или примерно равными по сравнению с результатами 100 000 наиболее популярных веб-сайтов из рейтинга Tranco List. Подробнее об этом написано ниже.
Кодовая база Blacklight выложена в open source и доступна на Github; также ее можно скачать как NPM-модуль.
А какие еще данные отслеживаются?
Сookie сторонних доменов
Куки (Сookie) — это небольшой фрагмент данных, отправленный веб-сервером и хранимый на компьютере пользователя. Веб-клиент (обычно веб-браузер) всякий раз при попытке открыть страницу соответствующего сайта пересылает этот фрагмент данных веб-серверу в составе HTTP-запроса. Применяется для сохранения данных на стороне пользователя, на практике обычно используется для:
- аутентификации пользователя;
- хранения персональных предпочтений и настроек пользователя;
- отслеживания состояния сеанса доступа пользователя;
- сведения статистики о пользователях.
Поддержки браузерами cookie (прием, сохранение и последующая пересылка серверу сохраненных cookie) требуют многие сайты с ограничениями доступа, большинство интернет-магазинов. Настройка оформления и поведения многих веб-сайтов по индивидуальным предпочтениям пользователя тоже основана на cookie .
Cookie легко перехватить и подменить (например, для получения доступа к учетной записи), если пользователь использует нешифрованное соединение с сервером. В группе риска пользователи, выходящие в интернет при помощи публичных точек доступа Wi-Fi и не использующие при этом таких механизмов, как SSL и TLS. Шифрование позволяет также решить и другие проблемы, связанные с безопасностью передаваемых данных.
Куки сторонних доменов используются сотнями компаний для сбора досье о пользователях и показа индивидуальной рекламы на основании их поведения.
Популярные браузеры — Edge, Brave, Firefox и Safari — по умолчанию блокируют куки слежения сторонних доменов, а разработчики Chrome объявили, что откажутся от них.
Запись сессий
Запись сессий (Session recording) — это технология, позволяющая третьим сторонам отслеживать и записывать всё поведение пользователя на веб-странице, в том числе движения мыши, нажатия, скроллинг страницы и весь ввод в формы даже без нажатия кнопки отправки.
В исследовании 2017 года исследователи Принстонского университета выяснили, что программы записи сессий собирают важную информацию, например, пароли и номера кредитных карт. Когда исследователи связались с соответствующими компаниями, большинство из них отреагировало быстро и устранило причину утечек данных. Однако в исследовании подчеркивается, что это не просто баги, а, скорее, небезопасные практики, которые, по словам исследователей, должны быть полностью прекращены. Большинство компаний, предоставляющих функцию записи сессий, сообщают, что используют данные для того, чтобы дать своим заказчикам (веб-сайтам, устанавливающим технологию) полезные сведения о том, как повысить удобство пользования веб-сайтом.
Рекламные трекеры
Рекламные трекеры (Ad trackers) — это технологии, идентифицирующие и собирающие информацию о пользователях. Такие технологии обычно (но не всегда) используются в какой-то мере с согласия владельцев веб-сайта. Они применяются для сбора аналитики о пользователях веб-сайта, для таргетинга рекламы, а также брокерами данных и другими сборщиками информации для создания своих профилей пользователей. Обычно они принимают форму скриптов на JavaScript.
Пиксель Facebook
Пиксель Facebook — это созданный Facebook программный код, позволяющий другим веб-сайтам таргетировать своих посетителей при помощи рекламы на Facebook. Среди наиболее распространённых действий, отслеживаемых пикселем, являются просмотр страницы или определенного контента, добавление платежной информации или совершение покупки.
Remarketing Audiences Google Analytics
Google Analytics — это самая популярная сегодня платформа аналитики веб-сайтов. Согласно данным whotracks.me, 41,7% веб-трафика анализируется Google Analytics. Хотя большая часть функциональности этого сервиса заключается в предоставлении разработчикам и владельцам веб-сайтов информации о том, как аудитория сайта взаимодействует с ним, этот инструмент также позволяет веб-сайту создавать собственные списки аудитории на основании поведения пользователей, а затем таргетировать рекламу для этих посетителей в интернете при помощи Google Ads и Display & Video 360. Blacklight изучает исследуемые сайты на наличие этого инструмента, но не способа его использования.
Что можно сделать?
Есть относительно простые способы свести к минимуму информацию, которую веб-сайты могут получить о вас, и они не требуют особых технических знаний.
- По возможности отключите персонализацию рекламы. Вы можете сделать это, например, в Facebook, Google и Twitter.
- Используйте браузер, который больше заботится о конфиденциальности. Вам следует специально искать тот, который отклоняет сторонние файлы cookie, которые часто используются для отслеживания вас в интернете. Safari и Firefox по умолчанию блокируют сторонние файлы cookie, и оба имеют функции «отчета о конфиденциальности», в которых перечисляется все, что они заблокировали для вас; вы можете найти их, нажав на маленький значок щита слева от панели браузера. В Google Chrome есть настройка, которая позволит вам блокировать сторонние файлы cookie, и компания заявляет, что полностью заблокирует сторонние файлы cookie к 2022 году.
- Добавьте в свой браузер расширения, блокирующие трекер. Privacy Badger, Ghostery и Privacy Essentials DuckDuckGo — три хороших примера. Они скажут вам, сколько трекеров они заблокировали и что это такое. Блокировщики рекламы, такие как uBlock Origin, AdBlock и AdBlock Plus, тоже справятся с этой задачей. Эти расширения могут поставить под угрозу функциональность некоторых веб-сайтов, и имейте в виду, что вы блокируете рекламу, от которой многие из них полагаются для получения дохода.
Это только начало, и не существует надежного способа предотвратить любое отслеживание в интернете. Опять же, некоторые из этих трекеров помогут вам использовать сайт, на котором вы находитесь; другие помогут заплатить за его существование. Например, просмотр рекламы обеспечивает редакцию зарплатой. Лучшее, что вы можете сделать, — это повысить свою информированность о том, какие данные у вас записывают и кто еще может их видеть.
Как и зачем заметать цифровые следы
Тень следует за нами не только в реальной жизни, но и в виртуальной. Мы оставляем цифровой след везде, где побываем в интернете.
Тень, которая всегда с тобой
Встречают теперь не только по одежке, но и по аватарке и цифровому следу. Помните эту фразу из пьесы Евгения Шварца: «Человек без тени – ведь это одна из самых печальных сказок на свете»? Как есть реальная тень у каждого человека, так есть у него и цифровая тень. Читая эту статью, вы уже оставили свой след в цифровой галактике. Как минимум Большой Брат знает ваш IP и операционную систему. Эту информацию уже можно найти в мировом массиве данных (Big Data).
Набором данных о поведении человека в виртуальном пространстве и его киберопыте, как правило, пользуются рекламодатели, а также разработчики для улучшения IT-продуктов. Но все эти данные доступны и злоумышленникам.
Кто владеет информацией, тот владеет ситуацией
Будем откровенны: быть полностью «невидимыми» и вообще не оставлять цифровых следов в наши дни невозможно. Сегодня, если о тебе нет информации по запросу в Google или в соцсетях, то это как минимум подозрительно (мол, а вы точно не призрак?). Цифровая тень оставляет свой след везде, где вы побывали. Поэтому присматривайте за ней, выгуливайте только в хороших местах и кормите качественной информацией.
Большие бизнесы шустро подобрались к технологиям получения, хранения и обработки информации, чтобы использовать их в коммерческих целях, в начале 2000-х. Google, Facebook, Amazon, «Яндекс», «ВКонтакте» не стали бы теми, кем являются, если бы, что называется, вовремя не подсуетились. Грамотно обрабатывая цифровые следы, они получают информацию о потребностях пользователей и клиентов.
Согласно глобальному обзорному отчету Digital 2022, на начало 2022 года число пользователей интернета в мире достигло 4,95 млрд человек. По охвату это 62,5% мирового населения. В России на январь 2022 года насчитывалось 129,8 млн интернет-пользователей. Это 89,0% от общей численности населения страны. Представляете, сколько информации попадает в руки корпораций? В том числе часть данных становится доступна не очень честным гражданам.
Каким образом оставляют цифровые следы
Ваши шаги постоянно записываются. Пользуетесь ли вы смартфоном или компьютером, невидимое око следит за вами. Важные данные о вас знает любое устройство IoT, и Яндекс.Станция с Алисой, и даже проездной на общественном транспорте. Каждый день виртуальные пазлы все четче вырисовывают ваш цифровой портрет, очень близкий к реальному.
Однажды опубликованные, например в соцсетях, фото, комментарии и открытая переписка останутся в интернете навсегда. Если кто-то захочет, то найдет о вас необходимую ему информацию: адрес, место работы, уровень зарплаты, куда ходите и где отдыхаете, что покупаете, какие ваши предпочтения в музыке, одежде и еде – в общем, все, с чем соприкасался ваш виртуальный профиль.
– Любые данные о человеке можно придумать, как использовать для различных целей. Информация уже собирается, когда вы просто двигаете мышкой на сайте. Если это интернет-магазин, то ваши предпочтения будут выявлены по тем товарам, на которые вы кликали или по которым долго водили мышкой, но так и не добавили в корзину для покупки. И вот ваши вкусы уже известны, а значит, дата-брокерам и рекламщикам будет проще создать контекстную рекламу под вас с убеждением купить или сделать что-то.
Роскачество рекомендует соблюдать цифровую гигиену. Как это сделать?
Свести вероятность негативных сценариев можно, но лишь частично. Принцип простой – чем меньше, тем лучше. Снижайте уровень информационного шума, так вы больше обезопасите себя. Вот наши советы, чтобы вы смогли сохранить тайну частной жизни и данных:
- Заведите специальный адрес электронной почты и виртуальный номер для регистрации на сайтах, в интернет-магазинах и соцсетях.
- Не публикуйте в открытом доступе имейл, к которому привязаны аккаунты ваших соцсетей.
- Закройте свои профили и скройте списки друзей.
- Периодически чистите кеш браузеров.
- Установите запрет на сохранение файлов cookies (по ним можно отследить историю веб-серфинга).
- Ведите переписки через мессенджеры с постоянным сквозным шифрованием.
- Установите антивирус (защищает от вирусов и от клавиатурного шпиона – кейлоггера, который может «прочитать» вводимые пароли и даже подключиться к веб-камере).
- Используйте платный VPN с хорошим рейтингом и уровнем доверия. Этот сервис не сохраняет ни историй, ни ключей посещения сайтов.
Следите за новостями, подписывайтесь на рассылку.
При цитировании данного материала активная ссылка на источник обязательна.