Установка и первоначальная настройка Exchange 2019
Мы уже рассматривали установку Exchnage 2019 в цикле статей по миграции с Exchange 2010 на Exchange 2019. Почему я решил написать отдельную статью, в которой будет рассмотрена установка и первоначальная настройка Exchange 2019? В первую очередь потому, что в тех статьях рассматривалась установка в контексте процедуры миграции, т.е. в инфраструктуре уже был установлен сервер Exchange. Во-вторых, для тех, кто только начинает знакомиться с продуктом или для тех, кому нужно относительно быстро развернуть продукт разбираться с контекстом миграции будет местами не так очевидно. И в третьих, основная идея этой статьи, чтобы пройдя шаги из неё можно было получить рабочий продукт, пусть и в минимальной конфигурации (усложнить вы всегда успеете :)). Например, для тестовой или демонстрационной среды.
Отмечу, что предполагается, что в вашей инфраструктуре до начала процесса установки не был развернут продукт Microsoft Exchange. В противном случае нужно опираться на информация из цикла статей по миграции.
Подготовка сервера для Exchange 2019
Мы будем развертывать Exchange 2019 в самой простой конфигурации – один сервер без группы высокой доступности. В следующих публикациях мы добавим еще один сервер и создадим группу высокой доступности. Пока же начнем с базовых вещей.
Аппаратные характеристики нашего почтового сервера с Exchange 2019 приведена ниже:
- 6 vCPU.
- 8 ГБ RAM.
- 120 ГБ диск для системного раздела.
- 60 ГБ диск для баз данных.
Поскольку в Exchange 2019 нет разделения на сервера клиентского доступа и сервера почтовых ящиков, то процесс установки довольно прямолинеен.
Требования к Active Directory
Для того, чтобы добавить сервер с Microsoft Exchange 2019 в вашу инфраструктуру необходимо, чтобы функциональный уровень домена и леса вашей AD был Windows Server 2012 R2 или выше.
Более подробно требования к Active Directory приведены в соответствующем разделе официальной документации.
Предварительная подготовка сервера
Непосредственно перед началом установки ролей Exchange необходимо выполнить подготовку операционной системы. Наша операционная система Windows Server 2019 Standard.
В последующем для настройки группы высокой доступности (DAG) нам необходимо будет установить компонент Failover Clustering. Для Windows Server 2019 редакции Standard будет достаточно:

Что нам необходимо сделать:
1. Установить и выполнить первоначальную настройку Windows Server 2019.
2. Выполнить настройку IP-адресации.
3. Установить все обновления для ОС.
4. Присоединить сервера к домену. В нашем случае домен будет itproblog.ru.
6. Начиная с Exchange 2016 Update Rollup 10 также предварительным требованием является модуль IIS URL Rewrite.
Установка необходимых предварительных компонентов
Полный перечень всех предварительных требований приведен в документации на сайте Microsoft. Ниже мы приведем весь перечень необходимых компонентов и дополнительного ПО применительно к Windows Server 2019.
Для предварительной подготовки Windows Server 2019 к установке роли сервера почтовых ящиков Exchange 2019 нам необходимо выполнить следующие действия:
1. Установить предварительные компоненты следующим PowerShell командлетом:
5. Установить компонент Server Media Foundation:
На этом установка предварительных компонентов для Exchange 2019 завершена.
Подготовка схемы Active Directory
Если в вашей инфраструктуре еще не был развернут Microrosft Exchange, то необходимо подготовить схему Active Directory для его установки. В процессе подготовки будут добавлены классы объектов и расширены свойства текущих классов для того, чтобы они могли содержать необходимые дополнительные сведения в части хранения почтовых атрибутов.
Вообще, можно не выносить процедуру обновления схемы в отдельный предварительный шаг, т.к. мастер установки Exchange может это сделать за нас автоматически. Однако, для подготовки схемы Active Directory нужны дополнительные разрешения (об этом чуть ниже). Также мы можем в более интерактивном режиме наблюдать за процессом расширения схемы Active Directory. Еще один аргумент в копилку отдельного шага – это отслеживание статуса репликации изменений на все контроллеры домена. Например, у вас три контроллера домена. Мы выполняем процедуру расширения схемы, ждем пока изменения отреплицируются на оставшиеся контроллеры (если у вас их несколько) и только потом переходим к непосредственной установки сервера Microsoft Exchange.
Учетная записи, от имени которой будет выполняться расширение схемы Active Directory должна быть включена в следующие группы безопасности домена:
- Schema Admins.
- Enterprise Admins.
- Domain Admins.
Шаг 1. Расширение схемы Active Directory
Самый первый шаг – это расширение схемы.
Переходим с директорию с дистрибутивом Exchange 2019 и выполняем команду (для Exchnage 2019 ниже CU11):
Командлет для Exchange 2019 CU11 или выше.
Запуститься процесс расширения схемы Active Directory:

Дожидаемся окончания процесса расширения схемы. Об успешном процессе расширения схемы будет свидетельствовать соответствующее заключение мастера:

Теперь необходимо запустить процесс репликации изменений в Active Directory:
Прежде чем переходить к следующему шагу необходимо дождаться окончания процесса репликации изменений в Active Directory на все контроллеры домена.
Шаг 2. Подготовка Active Directory
Теперь необходимо, чтобы мастер подготовки Active Directory создал необходимые объекты.
Выполните следующую команду в директории с дистрибутивом Exchange (для Exchnage 2019 ниже CU11):
Командлет для Exchange 2019 CU11 или выше.
В параметре OrganizationName укажите имя организации Exchange. Имя может быть произвольным.

Дожидаемся окончания процесса подготовки Active Directory.

Теперь если посмотреть в нашу Active Directory, то мы увидим, что мастер создал необходимые группы безопасности:

Далее необходимо запустить процесс репликации изменений в Active Directory:
Прежде чем переходить к следующему шагу необходимо дождаться окончания процесса репликации изменений в Active Directory на все контроллеры домена.
Шаг 3. Подготовка все остальных доменов Active Directory
Если у вас всего один домен, то этот шаг можно пропустить, т.к. параметр PrepareAD в предыдущем шаге уже выполнил всю необходимую подготовку.
Если же у вас несколько доменов, то вы можете:
- Подготовить сразу все оставшиеся домены.
- Подготовить домены каждый в отдельности.
Для того, чтобы подготовить сразу все домены выполните следующую команду в директории с дистрибутивом Exchange (для Exchnage 2019 ниже CU11):

Командлет для Exchange 2019 CU11 или выше.
Чтобы подготовить определенный домен выполните следующую команду в директории с дистрибутивом Exchange (для Exchnage 2019 ниже CU11):
Командлет для Exchange 2019 CU11 или выше.
Только в параметре PrepareDomain укажите FQDN имя вашего домена.

Проверка версии схемы
Для того, чтобы проверить текущую версию конфигурации схемы для Microsoft Exchange мы можем использовать, например, оснастку ADSI Edit.
Подключимся к контексту конфигурации и в контекстном меню нашей установки выберем пункт “Properties“. В списке атрибутов найдите атрибут objectVerison:

objectVerison 16757 – это Exchange Server 2019 CU9. Именно его мы и устанавливали. Полный перечень доступен в документации.

Установка Exchange 2019
Начиная с Exchange 2016 Microsoft решила больше не разделять роли на Client Access и Mailbox (как это было в Exchange 2013). Соответственно, у Exchange 2019 только две роли – Mailbox и Edge. В Exchange 2013 Edge сервер также присутствовал. Роли Client Access и Mailbox объединены в одну роль – Mailbox.
На момент написания статьи самой последней версией была Exchange Server 2019 CU11. Однако, мы установим Exchange 2019 CU9, а в одной из следующий статей разберем процесс установки актуальной Update Rollup. Посмотреть актуальный список версий Exchange 2019 можно в документации на сайте Microsoft.
Для Exchange 2013 и более новых версий для установки вы загружаете самый последний Cumulative Update и выполняете установку из него. Он уже содержит все необходимые файлы и все необходимые обновления.
Установка через графический мастер установки
Для того, чтобы установить Exchange через графический мастер установки выполните следующие шаги:
1. Запустить установщик из дистрибутива. Если вы еще не подготовили Active Directory, как было указано в предыдущем разделе, то учетная запись, от имени которой будет выполняться установка должна быть включена в следующие группы Active Directory: Schema Admins, Enterprise Admins и Domain Admins.

2. На шаге проверки обновлений укажем, что мы не будем проверять наличие последних обновлений:

3. На следующем шаге мастера нажмем “Next”.
4. При согласии принимаем лицензионное соглашение:

5. Укажем, что мы не планируем принимать участие в программе улучшения качества продукта:

6. Укажем, что мы будем устанавливать сервер почтовых ящиков:

7. Укажем директорию установки:

8. Мы не будем отключать сканирование на предмет вредоносного ПО:

9. Мастер установки Exchange 2019 выполнит проверку предварительных требований. Если какой-то пункт не будет выполнен, то мастер установки сообщит об этом. Нажимаем кнопку “Install”.

10. Дожидаемся окончания процедуры установки.
11. В случае успешного завершения установки мастер сообщит нам об этом:

12. Перезагружаем сервер.
Установка через командную строку
Вариант установки через командную строку гораздо более лаконичен.
Для того, чтобы установить Exchange через командную строку выполните следующие шаги:
1. Перейдите в директорию с дистрибутивом Exchange. Если вы еще не подготовили Active Directory, как было указано в предыдущем разделе, то учетная запись, от имени которой будет выполняться установка должна быть включена в следующие группы Active Directory: Schema Admins, Enterprise Admins и Domain Admins.
2. Запустите установку Exchange сервера (для версии Exchange 2019 ниже CU11):
Командлет для версии Exchange 2019 CU11 или выше:

3. Дождитесь окончания процесса установки.
4. Перезагрузите сервер.
Проверка корректности установки
В большинстве случаев маркером успешной установки является то, что вы можете перейти в панель управления Exchange (Exchange Control Panel – ECP). Для перехода в ECP перейдите по следующей ссылке:


При переходе по ссылке выше вы скорее всего получите предупреждение о недоверенном сертификате (т.к. сертификат самоподписанный самим сервером Exchange). В одной из следующей статье мы рассмотрим, как установить сертификат с нужным нам доменным именем и настроить пространство имен для доступа к серверу.
Первоначальная настройка Exchange 2019
После того, как мы выполнили установку нам необходимо сделать еще некоторые настройки для работы минимального набора функций. Как минимум, транспорта почты как наружу, так и из вне. Рассмотрим эти настройки в следующих подразделах.
Переименование и перенос стандартной базы данных
В процессе первоначальной настройки Exchange уже создается база данных. Правда, она носит не сильно легко запоминающееся имя и расположений в одной из директорий того пути, который вы указали и в процессе установки. С большой долей вероятности это будет системный раздел.
Что необходимо сделать:
1. Запустить модуль PowerShell для Microsoft Exchange:

2. Посмотреть список текущих баз данных. Выполните следующий командлет:

2. Переименовать базу данных в конфигурации:

3. Физически база данных все еще расположена на системном разделе (в нашем случае). Имя файла с базой данных теперь не соответствует тому имени, что мы указали в конфигурации. Исправим это.

Мы перенесем её на отдельный диск, который у нас подключен к серверу. Для этого выполним следующий командлет:
Нас предупредят о том, что на время переноса почтовая база будет недоступна:

Теперь наша почтовая база расположена на нужном нам диске и наименована так, как мы и просили:

4. Процесс переноса и переименоваия базы данных завершен.
Настройка списка обслуживаемых доменов
В дальнейшем для маршрутизации почты мы будем использовать доменное имя itproblog.ru. Для того, чтобы наш сервер Exchange начал принимать почту для домена itproblog.ru необходимо ему об этом сказать. Для этого создается отдельная запись в списке обслуживаемых доменов (accepted domains).
Если домен вашей электронной почты отличается от FQDN имени домена Active Directory, то выполните следующий командлет в модули PowerShell для Microsoft Exchange:
Текущий список обслуживаемых доменов можно посмотреть следующим командлетом:
В списке обслуживаемых доменов вы должны увидеть ваш почтовый домен. В нашем случае это домен itproblog.ru:

Настройка адресов получателей
Если домен вашей электронной почты отличается от FQDN имени домена Active Directory, то вам необходимо добавить адреса вашего почтового домена всем необходимым получателям.
Перейдите в панель управления Exchange:
Перейдите в раздел “Recipients” – “Mailboxes“:

На вкладке “email address” добавьте новой дополнительный адрес электронной почты.

Альтернативный способ – это использование политики именования адресов (email address policy). Пока мы не будем касаться этой темы, но для массового добавления адресов это будет более оптимальное решением.
Настройка внешних DNS записей
Для того, чтобы почтовые сервера в сети Интернет могли отправлять почту на ваш домен они должны запросить соответствующую запись у DNS сервера, который обслуживает ваш домен. Для маршрутизации почты используются MX записи. С тем, что такое MX запись и для чего она нужна более детально можно ознакомиться вот тут.
Если же кратко, то в параметрах MX записи вы определяете – на какое DNS имя должна отправляться почта для вашего домена. Что здесь указывать – зависит от вашей инфраструктуры. У кого-то “белый” IP-адрес непосредственно настроен на одном из интерфейсов почтового сервера. Тогда вы указываете этот адрес. У кого-то стоит пограничное анти-спам решение, тогда в параметрах MX записи указывается “белый” IP-адрес антиспам решения. Кто-то через NAT “пробрасывает” порт TCP/25 на внутренний IP-адрес сервера. В таком случае в параметрах MX записи вы указываете “белый” IP-адрес вашего пограничного маршрутизатора. Одно только абсолютно точно – для маршрутизации почты вам нужен “белый” IP-адрес.
Формат MX записи следующий:
| Доменное имя | Приоритет | Имя почтового сервера |
| Указывается для какого доменного имени будет настроена MX запись. | Если у вас несколько почтовых серверов. Например, основной и резервный, то сервер с более меньшим значением приоритета будет иметь преимущество. Например, у сервера со значением приоритета 10 будет превалировать над серверов со значением приоритета 20. | Указывается доменное имя на которое необходимо направлять поток почты. |
Например, настройки MX записи для домена itproblog.ru следующие:

Доменное имя – itproblog.ru.
Приоритет – 10.
Имя почтового сервера – mail.itproblog.ru.
Стоит отметить, что регистрация MX записи очень сильно зависит от того, кто предоставляет вам услуги DNS сервера.
Настройка коннектора отправки
На текущем этапе на сервер уже должен уметь принимать почту из вне, но он все еще не умеет отправлять почту во внешний мир. причина – он просто не знает куда и как её отправлять. Для этого необходимо ему помочь и настроить коннектор отправки.
Коннектор отправки определяет – через какой маршрут какому серверу и на какой домен разрешено отправлять электронную почту.
Создадим коннектор отправки, который ращрешит нашему сервер Exchange отправлять почту на любой домен через разрешение MX записи соответствующего домена. Если кратко – разрешим отправлять почту на любой домен. Выполните следующий командлет в модули PowerShell для Microsoft Exchange:

Проверка корректности маршрутизации электронной почты
Собственно, теперь вы можете попробовать отправить электронное письмо как с внешней электронной почты, так и с вашего почтового ящика Exchange на адрес нашней электронной почты.

Если же транспорт почты не работает, т.е. вы не можете отправить письма наружу или получить письма из вне, то не спешите думать, что вы сделали что-то не так. В ночь с 31 декабря на 1 января 2022 у многих, кто использует Exchange 2016/2019 перестала доставляться почта. Причина – баг в программном коде встроенного антивируса.
Можете для начала выполнить вот этот командлет:
Если же этот “фикс” вам не помог, то далее уже нужно анализировать конфигурацию системы в целом:
- Правильно ли зарегистрирована MX запись во внешней DNS зоне.
- Попробуйте еще добавить SPF запись. SPF запись для домена itproblog.ru:

- Правильно ли выполнена публикация порта TCP/25. Можете использовать, например, вот этот интсрумент для внешней проверки.

- Правильно ли настроен коннектор отправки Exchange.
- Не блокирует ли ваш брандмауэр входящий/исходящий SMTP траффик.
- Может ли ваш сервер Exchange разрешать MX записи внешних почтовых доменов.
Выше приведен лишь перечень основных шагов, которые я обычно выполняю при устранении ошибок с транспортом почты.
Заключение
В этой публикации была рассмотрена установка и первоначальная настройка Exchange 2019. Мы рассмотрели довольно тривиальный вариант развертывания, но именно он позволит вам понять основные шаги на всех этапах установки. Мы рассмотрели предварительную подготовку инфраструктуры Active Directory для установки первого сервера Exchange. Далее мы выполнили непосредственно установки нашего первого сервера Exchange. В заключении мы настроили минимальные основные параметры Exchange, чтобы наш сервер электронной почты мог как отправлять электронную почту во внешний мир, так и принимать электронную почту из сети Интернет.
Надеюсь, что статья будет вам полезна, а в следующих публикация мы рассмотрим процесс обновления сервера Exchange – установку актуального Update Rollup и обновлений безопасности Exchange.
Справочник по сетевым портам Exchange. Подключение почтовых клиентов к Microsoft Exchange Server Какие порты надо открыть для exchange
Статья Служба Exchange 2013 FrontEnd Transport является первой в цикле статей, повествующих о принципе работы служб транспорта Exchange Server 2013. В этой статье речь пойдет о Транспортной службе переднего плана на серверах клиентского доступа.
В 2013 версии сервера Exchange произошли достаточно сильные изменения в архитектуре и теперь существует всего две основные роли — сервер почтовых ящиков (Mailbox Server или сокращенно MBX) и сервер клиентского доступа (Client Access Server — CAS). Обособленно стоит роль пограничного транспортного сервера (Edge Transport). Служба Exchange 2013 FrontEnd Transport располагается на серверах CAS и выполняет функции прокси.
Это первая статья из серии, посвященной принципам работы служб транспортного конвейера Exchange 2013, а вот полный список:
А также статьи по управлению логированием этих служб:
Не забывайте об официальной документации.
Найти больше информации по настройке и администрированию Exchange 2013 на моем блоге вы сможете в основной статье тематики — .
Так уж получилось, что теперь в сервере Exchange 2013 существует достаточно много служб транспорта, имеющих схожие название, но фундаментально отличающиеся по назначению и принципу работу. Вот все эти службы:
- Транспортная служба переднего плана на серверах клиентского доступа (Отображаемое имя — Microsoft Exchange FrontEnd Transport, сокращенное — MSExchangeFrontEndTransport);
- Транспортная служба на серверах почтовых ящиков (Отображаемое имя — Microsoft Exchange Transport, сокращенное — MSExchangeTransport);
- Транспортная служба почтовых ящиков на серверах почтовых ящиков (Реально включает в себя две службы — Microsoft Exchange Mailbox Transport Delivery и Microsoft Exchange Mailbox Transport Submission, сокращенные имена — MSExchangeDelivery и MSExchangeSubmission соответственно);
- Транспортная служба на пограничных транспортных серверах (Отображаемое имя — Microsoft Exchange Transport, сокращенное — MSExchangeTransport).
При этом сопоставимый функционал выполняют только вторая и четвертая служба, остальные отличаются принципиально. Вместе все они образуют транспортный конвейер, являющийся сердцем почтового сервера.
Транспортный конвейер
В общем плане транспортный конвейер выглядит следующим образом:
В контексте данной статьи нас интересует именно верхняя часть иллюстрации, на которой изображен Сервер клиентского доступа:
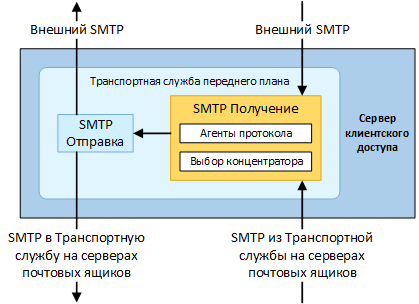
В этой схеме кроется один нюанс. Дело в том, что по умолчанию серверы MBX могут самостоятельно отправлять почту наружу через порт 25 SMTP. Чтобы соединитель отправки всегда отправлял почту в интернет через серверы клиентского доступа, нужно в явном виде установить у этого соединителя параметр FrontendProxyEnabled в значение $true (или в EAC поставить галочку на Прокси через сервер клиентского доступа в свойствах соединителя отправки). Именно от такой конфигурации я и буду отталкиваться в дальнейшем.
Ниже я постараюсь внести некоторые ясности в принцип работы серверов Exchange 2013 с ролью CAS.
Принцип работы
FrontEnd Transport (в терминологии Microsoft — Служба транспорта переднего плана ) не занимается обработкой содержимого сообщений, не использует очередь сообщений и не взаимодействует с транспортной службой почтовых ящиков. Другими словами, серверы Exchange 2013 только с ролью CAS не хранят у себя данные ни на постоянной основе (используя БД), ни на временной (в очереди обработки сообщений) .
Тем не менее, служба транспорта переднего плана имеет собственных агентов транспорта (см. рисунок — Агенты протокола). Агенты позволяют расширять функционал почтового сервера Exchange путем добавления в логику обработки сообщений собственный код. Вызов агентов происходит при возникновении событий SMTP. Эти события, в свою очередь, генерируются на той или иной стадии обработки сообщений по мере их прохождения через транспортный конвейер. Стоит отметить, что большинство присутствующих по умолчанию агентов скрыты или их настройками управлять нельзя. Функционал агентов на CAS-серверах достаточно сильно ограничен и в полной мере присутствует только у ролей MBX и Edge.
Соединители отправки и получения
На схеме (см. выше) Транспортной службы переднего плана сервера клиентского доступа обозначим на каждом входящем и исходящем соединении соответствующий порт, получив в итоге следующее представление:

За прослушивание подключений каждого порта, обозначенного на схеме, отвечает отдельный соединитель получения, которых по умолчанию при установке роли CAS создается три штуки:
Помимо видимых и доступных администратору соединителей, существуют также скрытые системные соединители отправки:
- Inbound Proxy Internal Send Connector (SMTP 25/2525 в )
- Client Proxy Send Connector (SMTP, принятые на 587 порту в Транспортную службу на серверах почтовых ящиков на порт 465)
Кстати, первый соединитель в русскоязычной версии Exchange Server 2013 будет иметь имя Внутренний соединитель отправки для вход. подкл. прокси-сервера , а второй — Соединитель отправки прокси клиента . Это на всякий случай, чтобы не прийти в ступор при первой встрече с этими коннекторами.
В итоге получаем следующую полную таблицу:
| Название | Назначение | Порт | Направление |
| Default Frontend | Прием | 25 | От внешних серверов |
| Outbound Proxy Frontend | Прием | 717 | От серверов MBX |
| Client Frontend | Прием | 587 | От внешних клиентов, защищенное подключение |
| Client Proxy Send Connector | Отправка | 465 | На серверы MBX |
| Inbound Proxy Internal Send Connector | Отправка | 25/2525 | На серверы MBX. Только подключения, принятые на 587 порту |
| Созданный вручную соединитель отправки | Отправка | 25 | На внешние серверы |
Перенесем названия соединителей на схему Транспортной службы переднего плана .
Материал из Rosalab Wiki
Назначение
В этой инструкции описано подключение различных почтовых клиентов к серверу Microsoft Exchange. Цель — получить систему, по функциональности соответствующую Microsoft Outlook.
Входные данные
В примерах используется сервер Microsoft Exchange 2010 (v14.03.0361.001) Service Pack 3 Update RollUp 18. Тестирование производится внутри корпоративной сети. На DNS-серверах указаны внешние почтовые адреса для почтового сервера. На сервере Exchange должны работать:
- OWA (Outlook Web Access) — веб-клиент для доступа к серверу совместной работы Microsoft Exchange
- OAB (Offline Address Book) — автономная адресная книга
- EWS (Exchange Web Services) — сервис, предоставляющий доступ к данным почтового ящика, хранящимся в Exchange Online (как часть Office 365) и в локальной версии Exchange (начиная с Exchange Server 2007)
Параметры сервера Exchange
Важным моментом для успешной работы не-Microsoft-клиентов на Exchange 2010 является проверка подлинности. Посмотреть её параметры можно на сервере Exchange с ролью CAS (Client Access Server). Запустите оснастку «Диспетчер служб IIS» и откройте вкладку «Сайты»/Default Web Site. Обратите внимание на проверку подлинности в трёх компонентах:
- OWA — Состояние «Включён » для «Обычная проверка подлинности » и «Проверка подлинности Windows »:
- OAB — Состояние «Включён » для «Обычная проверка подлинности » и «Проверка подлинности Windows »:

- EWS — Состояние «Включён » для «Анонимная проверка подлинности », «Обычная проверка подлинности » и «Проверка подлинности Windows »:

Прослойки (посредники) и вспомогательные утилиты
DavMail
Некоторые почтовые клиенты не могут напрямую подключаться к Microsoft Exchange и требуют использования прослойки (посредника). В данном примере в качестве посредника используется прокси-сервер DavMail .
- Установите DavMail , получив права администратора при помощи su или sudo:
- Запустите DavMail :

- На вкладке «Main» в поле «OWA (Exchange) URL » введите адрес своего сервера в формате «https:// /EWS/Exchange.asmx» или ссылку на OWA
в формате «https:// /owa».
- Запомните номера портов «Local IMAP port » и «Local SMTP port ». В данном примере это 1143 и 1025, соответственно.
Чтоб каждый раз не запускать вручную сервер DavMail , нужно добавить его вызов в автозагрузку.
- Зайдите в меню «Параметры системы → Запуск и завершение → Автозапуск », нажмите на кнопку [Добавить приложение ] и в строке поиска введите «davmail», после чего нажмите [ОК ]:

Теперь локальный прокси-сервер DavMail будет запускаться при старте системы автоматически. Если вам мешает его значок в «Панели задач», есть возможность его спрятать. Для этого в файлe .davmail.properties отредактируйте строку davmail.server=false , поменяв false на true:
Sudo mcedit /home/ /.davmail.properties
Почтовые клиенты для подключения к Exchange
Теперь можно приступить к настройке почтовых клиентов.
Thunderbird
Mozilla Thunderbird является основным почтовым клиентом для дистрибутивов ROSA Linux и, скорее всего, он уже установлен в вашей системе и готов к работе. Если же нет, его можно установить из репозиториев ROSA. В данном примере используется версия 52.2.1.
- Установите Thunderbird :
- Добавьте русскоязычный интерфейс:
- Установите дополнение lightning, позволяющее использовать календари:
- Запустите Thunderbird .
- В разделе «Учётные записи» в пункте «Создать учётную запись » выберите «Электронная почта». Появится окно приветствия.
- В открывшемся окне нажмите на кнопку [Пропустить это и использовать мою существующую почту ].
- В окне «Настройка учётной записи почты » введите в поля «Ваше имя », «Адрес эл. почты » и «Пароль » свои учётные данные.

- Нажмите [Продолжить ]. Программа попытается найти подключения (безуспешно), и появится сообщение об ошибке:

Здесь вам понадобятся номера портов, которые вы запомнили при настройке DavMail .
- Для категорий «Входящая » и «Исходящая » измените имя сервера на «localhost».
- Укажите для «IMAP » порт 1143, а для «SMTP » — порт 1025.
- В поле «Имя пользователя » укажите UPN (User Principal Name) — доменное имя пользователя в формате «ИмяПользователя@ДоменОрганизации.ru».
- Нажмите на кнопку [Перетестировать ].
При правильном вводе учётных данных ошибок не будет. Возможно, система сообщит о необходимости принять сертификат сервера Exchange. Если этого не происходит, возможно вы слишком рано выключили интерфейс DavMail .
Создание календаря пользователя
- В категории «Учётные записи » выберите пункт «Создать новый календарь ».
- В появившемся окне выберите значение «В сети » и нажмите [Далее ].
- Выберите формат «CalDAV » и в поле «Адрес » введите «http://localhost:1080/users/ /calendar»:

Создание адресной книги
Адресная книга Thunderbird не поддерживает протокол CardDAV и может быть подключена только к каталогу LDAP сервера Exchange.
- Откройте существующие адресные книги, нажав на кнопку [Адресная книга ] и выбрав пункт «Файл → Создать → Каталог LDAP ».
- В окне мастера укажите следующие параметры:
- Название — любое подходящее имя
- Имя сервера — localhost
- Корневой элемент (Base DN) — ou=people
- Порт — 1389 (из Davmail )
- Имя пользователя (Bind DN) — UPN-имя пользователя

- Нажмите [ОК ]. Программа попросит ввести пароль.
- Зайдите в меню параметров Thunderbird . В категории «Составление » выберите вкладку «Адресация » и под текстом «При вводе адреса искать подходящие почтовые адреса в» отметьте пункт «Сервере каталогов », выбрав имя вашей адресной книги.
Evolution
В репозиториях ROSA также доступен почтовый клиент Evolution (в данном примере используется версия 3.16.4).
- Установите Evolution :
- Установите коннектор Exchange , совместимый с версией 2007 и более поздними:
- Запустите Evolution .
- В окне мастера нажимайте кнопку [Следующая ], пока не перейдёте на вкладку «Учётная запись ».
- Заполните поля «Полное имя » и «Электронная почта ».
- На вкладке «Получение почты » в списке «Тип сервера » выберите «Exchange Web Services».
- В качестве имени укажите UPN-имя пользователя в формате «ИмяПользователя@ВашДомен.ru».
- В поле «Host URL » введите «https://ИмяПочтовогоСервераExchange/EWS/Exchange.asmx .
- В поле «OAB URL » введите URL автономной адресной книги.
- В качестве вида аутентификации выберите «Basic».

При успешной настройке программа запросит пароль:

После ввода пароля Evolution получит доступ к вашему почтовому ящику, адресной книге и календарям.
По любым вопросам, связанным с этой статьёй, просьба обращаться по адресу [email protected]
What TCP and UDP ports does my Exchange 2000/2003 Server use?
For purposes of configuring firewalls or for troubleshooting communications issues, it may be useful to know what TCP/UDP ports Exchange 2000 Server and Exchange 2000 Conferencing Server are using. This article is also true for Exchange Server 2003 installations.
Protocol: LDAP
- Port (TCP/UDP): 389 (TCP)
- Description: Lightweight Directory Access Protocol (LDAP), used by Active Directory, Active Directory Connector, and the Microsoft Exchange Server 5.5 directory.
Protocol: LDAP/SSL
- Port (TCP/UDP): 636 (TCP)
- Description: LDAP over Secure Sockets Layer (SSL). When SSL is enabled, LDAP data that is transmitted and received is encrypted.
- To enable SSL, you must install a Computer certificate on the domain controller or Exchange Server 5.5 computer.
Protocol: LDAP
- Port (TCP/UDP): 379 (TCP)
- Description: The Site Replication Service (SRS) uses TCP port 379.
Protocol: LDAP
- Port (TCP/UDP): 390 (TCP)
- Description: While not a standard LDAP port, TCP port 390 is the recommended alternate port to configure the Exchange Server 5.5 LDAP protocol when Exchange Server 5.5 is running on a Microsoft Windows 2000 Active Directory domain controller.
Protocol: LDAP
- Port (TCP/UDP): 3268 (TCP)
- Description: Global catalog. The Windows 2000 Active Directory global catalog (which is really a domain controller “role”) listens on TCP port 3268. When you are troubleshooting issues that may be related to a global catalog, connect to port 3268 in LDP.
Protocol: LDAP/SSL
- Port (TCP/UDP): 3269 (TCP)
- Description: Global catalog over SSL. Applications that connect to TCP port 3269 of a global catalog server can transmit and receive SSL encrypted data. To configure a global catalog to support SSL, you must install a Computer certificate on the global catalog.
Protocol: IMAP4
- Port (TCP/UDP): 143 (TCP)
- Description: Internet Message Access Protocol version 4, may be used by “standards-based” clients such as Microsoft Outlook Express or Netscape Communicator to access the e-mail server. IMAP4 runs on top of the Microsoft Internet Information Service (IIS) Admin Service (Inetinfo.exe), and enables client access to the Exchange 2000 information store.
Protocol: IMAP4/SSL
- Port (TCP/UDP): 993 (TCP)
- Description: IMAP4 over SSL uses TCP port 993. Before an Exchange 2000 server supports IMAP4 (or any other protocol) over SSL, you must install a Computer certificate on the Exchange 2000 server.
Protocol: POP3
- Port (TCP/UDP): 110 (TCP)
- Description: Post Office Protocol version 3, enables “standards-based” clients such as Outlook Express or Netscape Communicator to access the e-mail server. As with IMAP4, POP3 runs on top of the IIS Admin Service, and enables client access to the Exchange 2000 information store.
Protocol: POP3/SSL
- Port (TCP/UDP): 995 (TCP)
- Description: POP3 over SSL. To enable POP3 over SSL, you must install a Computer certificate on the Exchange 2000 server.
Protocol: NNTP
- Port (TCP/UDP): 119 (TCP)
- Description: Network News Transport Protocol, sometimes called Usenet protocol, enables “standards-based” client access to public folders in the information store. As with IMAP4 and POP3, NNTP is dependent on the IIS Admin Service.
Protocol: NNTP/SSL
Port (TCP/UDP): 563 (TCP)
Description: NNTP over SSL. To enable NNTP over SSL, you must install a Computer certificate on the Exchange 2000 Server.
Protocol: HTTP
- Port (TCP/UDP): 80 (TCP)
- Description: Hyper-Text Transfer Protocol is the protocol used primarily by Microsoft Outlook Web Access (OWA), but also enables some administrative actions in Exchange System Manager. HTTP is implemented through the World Wide Web Publishing Service (W3Svc), and runs on top of the IIS Admin Service.
Protocol: HTTP/SSL
- Port (TCP/UDP): 443 (TCP)
- Description: HTTP over SSL. To enable HTTP over SSL, you must install a Computer certificate on the Exchange 2000 server.
Protocol: SMTP
- Port (TCP/UDP): 25 (TCP)
- Description: Simple Mail Transfer Protocol, is the foundation for all e-mail transport in Exchange 2000. The SMTP Service (SMTPSvc) runs on top of the IIS Admin Service. Unlike IMAP4, POP3, NNTP, and HTTP, SMTP in Exchange 2000 does not use a separate port for secure communication (SSL), but rather, employs an “in-band security sub-system” called Transport Layer Security (TLS).
Protocol: SMTP/SSL
- Port (TCP/UDP): 465 (TCP)
- Description: SMTP over SSL. TCP port 465 is reserved by common industry practice for secure SMTP communication using the SSL protocol. However, unlike IMAP4, POP3, NNTP, and HTTP, SMTP in Exchange 2000 does not use a separate port for secure communication (SSL), but rather, employs an “in-band security sub-system” called Transport Layer Security (TLS). To enable TLS to work on Exchange 2000, you must install a Computer certificate on the Exchange 2000 server.
Protocol: SMTP/LSA
- Port (TCP/UDP): 691 (TCP)
- Description: The Microsoft Exchange Routing Engine (also known as RESvc) listens for routing link state information on TCP port 691. Exchange 2000 uses routing link state information to route messages and the routing table is constantly updated. The Link State Algorithm (LSA) propagates outing status information between Exchange 2000 servers. This algorithm is based on the Open Shortest Path First (OSPF) protocol from networking technology, and transfers link state information between routing groups by using the X-LSA-2 command verb over SMTP and by using a Transmission Control Protocol (TCP) connection to port 691 in a routing group.
Protocol: RVP
- Port (TCP/UDP): 80 (TCP)
- Description: RVP is the foundation for Instant Messaging in Exchange 2000. While RVP communication begins with TCP port 80, the server quickly sets up a new connection to the client on an ephemeral TCP port above 1024. Because this port is not known in advance, issues exist when you enable Instant Messaging through a firewall.
Protocol: IRC/IRCX
- Port (TCP/UDP): 6667 (TCP)
- Description: Internet Relay Chat (IRC) is the chat protocol. IRCX is the extended version offered by Microsoft. While TCP port 6667 is the most common port for IRC, TCP port 7000 is also very frequently used.
Protocol: IRC/SSL
- Port (TCP/UDP): 994 (TCP)
- Description: IRC (or Chat) over SSL. IRC or IRCX over SSL is not supported in Exchange 2000.
Protocol: X.400
- Port (TCP/UDP): 102 (TCP)
- Description: ITU-T Recommendation X.400 is really a series of recommendations for what an electronic message handling system (MHS) should look like. TCP port 102 is defined in IETF RFC-1006, which describes OSI communications over a TCP/IP network. In brief, TCP port 102 is the port that the Exchange message transfer agent (MTA) uses to communicate with other X.400-capable MTAs.
Protocol: MS-RPC
- Port (TCP/UDP): 135 (TCP)
- Description: Microsoft Remote Procedure Call is a Microsoft implementation of remote procedure calls (RPCs). TCP port 135 is actually only the RPC Locator Service, which is like the registrar for all RPC-enabled services that run on a particular server. In Exchange 2000, the Routing Group Connector uses RPC instead of SMTP when the target bridgehead server is running Exchange 5.5. Also, some administrative operations require RPC. To configure a firewall to enable RPC traffic, many more ports than just 135 must be enabled.
For additional information, click the article numbers below to view the articles in the Microsoft Knowledge Base:
XADM: Setting TCP/IP Port Numbers for Internet Firewalls
XCON: Configuring MTA TCP/IP Port # for X.400 and RPC Listens
Protocol: T.120
- Port (TCP/UDP): 1503 (TCP)
- Description: ITU-T Recommendation T.120 is a series of recommendations that define data conferencing. Data conferencing is implemented on the server side as a Conferencing Technology Provider (CTP) in the Multipoint Control Unit (MCU), which is one component of the Exchange Conferencing Services (ECS). Data conferencing is implemented on the client side as Chat, Application Sharing, Whiteboard, and File Transferring in Microsoft NetMeeting.
Protocol: ULS
- Port (TCP/UDP): 522 (TCP)
- Description: User Locator Service is a type of Internet directory service for conferencing clients, such as NetMeeting. Exchange 2000 Server and Exchange 2000 Conferencing Server do not implement a ULS, but rather take advantage of Active Directory for directory services (by TCP port 389).
Protocol: H.323 (Video)
- Port (TCP/UDP): 1720 (TCP)
- Description: ITU-T Recommendation H.323 defines multimedia conferencing. TCP port 1720 is the H.323 (video) call setup port. After a client connects, the H.323 server negotiates a new, dynamic UDP port to be used for streaming data.
Protocol: Audio
- Port (TCP/UDP): 1731 (TCP)
- Description: Audio conferencing is enabled in much the same way as H.323 video conferencing is enabled in Exchange 2000 Server. After clients connect to TCP port 1731, a new dynamic port is negotiated for further streaming data.
Недавно пришлось пилить сервер Microsoft Exchange, а затем прописывать правила на фаерволле для его портов. Так вот перед этим долго пришлось выяснять — какие порты использует Microsoft Exchange для работы. Что-то удалось узнать на форумах, а что-то пришлось проверять и выяснять самому, так что если какой-то используемый порт эксчендж я упустил — пишите в комментариях.
SMTP TCP: 25
The SMTP service uses TCP port 25.DNS TCP/UDP: 53
DNS listens on port 53. Domain controllers use this port.HTTP TCP: 80
HTTP Server Port.POP3 TCP: 110
Post Office Protocol version 3 (POP3).NNTP TCP: 119
Network News Transfer Protocol (NNTP).MSRPC TCP/UDP: 135
Microsoft RPC and Locator service — LOC-SRVIMAP4 TCP: 143
Internet Message Access Protocol (IMAP).LDAP TCP/UDP: 379
The Site Replication Service (SRS).LDAP TCP/UPD: 389
Lightweight directory access protocol (LDAP) used by Microsoft Active Directory® directory service, Active Directory Connector, and the Microsoft Exchange Server 5.5 directory.LDAP TCP/UDP: 390
This is the recommended alternate port to configure the Exchange Server 5.5 LDAP protocol when Exchange Server 5.5 is running on an Active Directory domain controller.HTTP/SSL TCP: 443
HTTP over SSL.SMTP/SSL:465
SMTP over SSL. TCP port 465 is reserved by common industry practice for secure SMTP communication using the SSL protocol.NNTP/SSL TCP: 563
NNTP over SSL.LDAP/SSL TCP/UDP: 636
LDAP over Secure Sockets Layer (SSL).LSA TCP: 691
The Microsoft Exchange Routing Engine service (RESvc) listens for routing link state information on this port.IMAP4/SSL TCP: 993
IMAP4 over SSL.POP3/SSL TCP: 995
POP3 over SSL.LDAP TCP: 3268
Global catalog. The Windows 2000 and Windows Server 2003 Active Directory global catalog (a domain controller «role») listens on TCP port 3268.LDAP/SSLPort TCP: 3269
Global catalog over SSL. Applications that connect to TCP port 3269 of a global catalog server can transmit and receive SSL encrypted data.Exchange Server 2019: Часть 01 – подготовка к установке и установка
Очередной конспект для себя – установка Exchange Server 2019 CU12 на Windows Server 2019, устанавливаемая роль Mailbox.
Пошаговая установка и настройка Exchange Server 2019
Подготовка к установке
- Устанавливаем на Windows Server все обновления
- Устанавливаем необходимые компоненты, запускаем PowerShell от администратора и вводим:
- Устанавливаем .NET Framework 4.8 (после установки требуется перезагрузка), с установкой данного компонента у меня возникла небольшая проблема – он ни в какую не хотел устанавливаться, получилось установить только пакет с SDK. (Как определить версию установленного .NET Framework).
- Устанавливаем Visual C++ Redistributable for Visual Studio 2012
- Устанавливаем Visual C++ Redistributable Packages for Visual Studio 2013
- Устанавливаем IIS URL Rewrite Module (данный модуль стал необходим начиная с Exchange Server 2019 CU11)
- Устанавливаем Unified Communications Managed API 4.0 Runtime
- Включаем на сервере power profile «High Performance»
Посмотреть все доступные схемы питания соответственно:
После установки всего этого добра ещё раз проверяем наличие обновлений и перезагружаем сервер. Перезагрузка крайне желательна, т.к. если будет состояние Server Pending Reboot: true то установка окончится неудачей.
Подготовка Active Directory
Отдельно подготовку домена и схемы проводят обычно на больших предприятиях с разграничением прав, в маленьких компаниях, где администратор как правило один, отдельно подготавливать ничего не нужно, инсталлятор всё сделает сам в процессе установки. Единственно нужно проследить что бы администратор входил в группы “Администраторы предприятия (Enterprise Admins)” и “Администраторы схемы (Schema Admins)”.
Монтируем ISO образ диска с Exchange Server, в нашем примере пусть будет так и примонтировался он под литерой E:
Запускаем командную строку от администратора и выполняем следующие команды:
Если Exchange Server устанавливается в домен с уже существующей организацией Exchange, то вводить ещё раз OrganizationName не нужно и вторая команда будет выглядеть так:
Установка
Собственно установка сводится к одной команде:
После продолжительного ожидания окончания установки перезагружаемся и проверяем результат перейдя по ссылке:
Если в процессе установки возникнут проблемы, то инсталлятор выведет в окно консоли подробное описание возникшей ошибки и ссылку на сайт с рекомендациями по решению возникшей проблемы. Как правило если все рекомендации по подготовке к установке выполнены, то проблем не возникает.
После установки проверяем и устанавливаем обновления, как правило на установленный Exchange Server уже есть вышедшие SU (Security Update).
Exchange 2019 какие порты открыть
Установка и Настройка Exchange 2019 на Windows Server 2019 Core
Современная тенденция такова, что on-premises Exchange Server вытесняется Exchange Online, который имеет массу преимуществ для небольших и средних компаний. Именно по этой причине Microsoft не предоставляет оценочную версию Exchange 2019, считая, что тем, кому нужна почтовая система или могут протестировать службы Microsoft 365 (бывший Office 365) или уже имеют опыт с предыдущими версиями Exchange. Более того, Microsoft даже не предоставляет обновления CU в открытом доступе. Их можно скачать только в Microsoft Volume Licensing Center. Тем не менее, мне удалось получить копию 2019 CU5, а чтобы как-то сделать процесс установки более интересным, а также соответствовать и рекомендациям Microsoft и повысить безопасность инфраструктуры, я проведу установку на Windows Server 2019 Core , которая не имеет графического интерфейса. Все требования для Exchange 2019 описаны в документации Microsoft. Рассматривается следующая схема установки:

Я буду устанавливать сразу два сервера для последующей конфигурации DAG с отдельной сетью для репликации баз данных. Также обратите внимание, что в сети не используется IPv6 по двум причинам:
— мой домашний роутер FritzBox хоть и поддерживает IPv6 , но он на столько «тупой», что мне проще отключить IPv6 на серверах, чем настраивать роутер ради тестов
— IPv6 не поддерживается Exchange в чистом виде, то есть без IPv4 , а в таком случае я не вижу никаких преимуществ в его использованииВ компании, где я сейчас работаю (январь 2021) вообще отключили IPv6 из соображений безопасности, или если выражаться, как и я написал выше — лень или незнание настройки файрволла на роутере. Первое, что нужно установить на серверах — обновления. Для этого воспользуемся SCONFIG — 6 — a — a.

Exchange 2019 CU4 и выше поддерживает только .Net Framework 4.8 и выше. Определить установленный .Net можно командой PoSh со сверкой таблицы:
Скачиваем (файл полной установки, а не Web-установщик) и устанавливаем .Net Framework 4.8 (скачка через PoSh занимает много больше времени, поэтому лучше закачать установщик через общие папки, не забывая разрешить SMB на файерволле)

Установка Visual C++ 2013 Redistributable Package:
Важно: Exchange 2019 больше не имеет роли Unified Messaging! Казалось бы, если в компании не планируется использовать Lync Server или Skype for Business Server (хотя кому они нужны, когда есть Microsoft Teams), то и не надо установливать роль Media-Foundation и Unified Communications Managed API 4.0, но Exchange установщик всё равно ругнётся именно на API, поэтому устанавливаем API только с диска Exchange 2019:

Запускаем установку Exchange 2019, пойдём длинным путём рассматривая и кликая каждый шаг установщика. Обратите внимание : я не подготавливаю ни домен, ни лес, ни серверные роли — всё это делает сам установщик Exchange 2019.


Установка будет завершена после перезагрузки сервера:

Переходим в панель управления Exchange c другого сервера\компьютера:

Ну а дальше настройка не отличается от предыдущих версий Exchange. Первым делом добавляем все почтовые домены, которые будет обслуживать наш сервер. Так как мой почтовый домен совпадает с домен AD, то он уже присуствует в списке.

Коннектор на приём почты настроен по умолчанию, и если у вас нет пограничного почтового сервера типа EDGE или Postfix (пограниченые сервера, они же smarthost, нужны для дополнительной защиты и маршрутизации почты), то ничего изменять там не надо.

А вот коннектор на отправку почему-то поумолчанию отсутствует. Исправляем это через PowerShell — просто отправляем всю почту в интернет:
Следующее, что мы исправим — это URL служб Exchange сервера, такие как «клиентский доступ», «офлайн адресная книга» и т.д. Все службы изображены на рисунке ниже:

Все ссылки редактируются по одному правилу: копируем ссылку для внутренних клиентов, вставляем её для внешних клиентов заменяя адрес внутреннего сервера на имя, которое наши клиенты будут использовать находясь за пределами офисной сети. Если имена серверов совпадают, то ссылки можно просто скопировать. Вот пример:

После изменения служебных ссылок можно заняться сертификатом. Как видите из окна выше, браузеру не нравится самоподписанный сертификат Exchange. Сертификат, которому будут доверять все клиенты стоит денег, однако, можно использовать и бесплатные сертфикаты от Let’s Encrypt, которые нужно обновлять каждые три месяца (можно автоматизировать), но мне для статьи хватит. Вот хорошая статья по установке сертификата. Для своего тестового стенда я написал отдельную статью.

Всё! После проброса портов 25 и 443 на фаерволе роутера ваш сервер будет готов к приёму и отправке почты, а также к клиентским подключениям (MAPI over HTTP). Все другие дополнительные порты описаны в документации.