Права доступа в Linux
Права доступа определяют, какие действия конкретный пользователь может или не может совершать с определенным файлами и каталогами.
С помощью разрешений можно создать надежную среду — такую, в которой никто не может поменять содержимое ваших документов или повредить системные файлы.
Как работают права доступа
Есть 3 вида разрешений. Они определяют права пользователя на 3 действия: чтение, запись и выполнение. В Linux эти действия обозначаются вот так:
- r — read (чтение) — право просматривать содержимое файла;
- w — write (запись) — право изменять содержимое файла;
- x — execute (выполнение) — право запускать файл, если это программа или скрипт.
У каждого файла есть 3 группы пользователей, для которых можно устанавливать права доступа.
- owner (владелец) — отдельный человек, который владеет файлом. Обычно это тот, кто создал файл, но владельцем можно сделать и кого-то другого.
- group (группа) — пользователи с общими заданными правами.
- others (другие) — все остальные пользователи, не относящиеся к группе и не являющиеся владельцами.
Как узнать разрешения файла
Чтобы посмотреть права доступа к файлу, нужно вызвать команду ls с опцией -l . Эта опция отвечает за вывода списка в длинном формате.
В приведенном выше примере первые 10 символов вывода показывают разрешения файла.
- Первый символ определяет тип файла. Если первый символ — прочерк — , то это обычный файл. Если первый символ d , то это каталог.
- Следующие 3 символа показывают разрешения для владельца. Буква означает наличие разрешения, а прочерк — — его отсутствие. В нашем примере у владельца есть все разрешения (чтение, запись и выполнение).
- Следующие 3 символа показывают разрешения для группы. В этом примере у членов группы есть разрешение на чтение, но нет разрешений на запись и выполнение. Обратите внимание, порядок записи разрешений всегда такой: чтение, запись, выполнение.
- Последние 3 символа показывают разрешения для всех остальных пользователей. В этом примере у них есть только разрешение на выполнение.
Как изменить права доступа
Для изменения прав доступа к файлу или каталога используется команда chmod (от англ. change mode). Эта команда меняет биты режима файла — если совсем просто, это индикатор разрешений.
Аргументы команды chmod , отвечающие за разрешение, состоят из 3 компонентов:
- Для кого мы меняем разрешение? Обозначается первыми буквами слов: [ugoa] — user (пользователь, он же владелец), group (группа), others (другие), all (все).
- Мы предоставляет или отзываем разрешения? Обозначается плюсом + , если предоставляем, минусом — , если отзываем.
- Какое разрешение мы хотим изменить? Чтение (r), запись (w), выполнение (x).
Разберем на примере. Давайте дадим группе разрешение на выполнение, а затем отзовем разрешение на запись для владельца.
Права доступа необязательно выдавать индивидуально. Можно назначить сразу несколько разрешений.
Может показаться странным, что владелец файла может сам себя лишить прав. Но бывают случаи, когда такая возможность очень полезна. Допустим, у вас есть файл с данными, которые мы не хотели бы случайно изменить.
Да, вы можете лишать себя каких-то разрешений, но у вас всегда остается возможность выдавать права. Всегда сможете вернуть себе отозванное разрешение.
Короткая форма записи прав
Для разрешений можно установить сокращенные формы записи. С их помощью выдавать разрешения будет быстрее. Сокращения полезны, когда нужно регулярно применять набор разрешений для определенных файлов.
Вспомним восьмеричную систему
Чтобы понять, как работает этот сокращенный метод, давайте освежим знания по системам счисления.
Мы используем десятичную систему счисления, в которой 10 цифр: от 0 до 9. Еще есть восьмеричная система счисления, в которой используется 8 цифр: от 0 до 7.
Разрешений — 3 вида, каждый кодируется 1 (разрешение есть) или 0 (разрешения нет). Поэтому для кодирования всех разрешений требуется 2 3 = 8 комбинаций. Соответственно, для записи каждого разрешения используется восьмеричная система счислений. Числа восьмеричной системы счисления можно представить в двоичной системе, в которой всего две цифры: 0 и 1. Вот, как восьмеричные числа выглядят в двоичной с. с.
Восьмеричная
Двоичная
Заметьте, все восьмеричные цифры можно представить тремя битами. Записи в двоичной системе включают в себя все возможные комбинации 0 и 1.
Если использовать 3 восьмеричные цифры, каждая из которых представляет собой 3 цифры в двоичной системе, можно зашифровать 9 значений. Это как раз то, что нам нужно: для каждого из 3 разрешений нужно определить права каждой из 3 групп.
- у владельца — все права;
- у группы — нет только права на запись;
- у остальных — нет только права на запись.
Разберем несколько примеров. Обратите внимание на цифры после chmod , переведите их в двоичную систему и попробуйте определить, какие разрешения для каких групп устанавливает та или иная комбинация.
Часто повторяющиеся комбинации можно просто запомнить, и тогда работа с правами будет гораздо быстрее.
Права доступа для каталогов
Для каталогов можно устанавливать те же права доступа, но работают они немного иначе.
Тот же набор разрешений можно использовать для каталогов, но они имеют немного другое поведение.
- r — право просматривать содержимое каталоги, т. е. можно выполнить команду ls;
- w — право записывать данные в каталог, т. е. создавать файлы и подкаталоги;
- x — право зайти в каталог, т. е. выполнить команду cd.
Разберем разрешения каталогов.
Обратите внимание, что в строках 5 и 14 при вызове команды ls мы указали параметр -d (от англ. directory). Так мы указываем, что работаем именно с каталогом.
Сначала эти разрешения могут показаться немного запутанными. Помните, что эти разрешения распространяются только на сам каталог, а не на файлы внутри. Допустим, у вас есть каталог, для которого у вас нет разрешения на чтение. Но в нем могут быть файлы, читать которые вы можете. Пока вы знаете, имя файла, вы все равно можете прочитать файл.
Кто такой пользователь root
В системе Linux обычно только 2 человека могут изменять права доступа к файлу или каталогу: владелец файла или каталога и пользователь root — суперпользователь.
Пользователь root — это пользователь с административным доступом к вашей системе. Иначе говоря, у него есть права делать все что угодно.
Обычно пользователем root является системный администратор, особые права ему нужны, чтобы обслуживать систему. Обычные пользователи чаще всего имеют доступ только к файлам и подкаталогом в своем домашнем каталоге. Это помогает поддерживать безопасность и стабильность системы.
Как разрешения обеспечивают безопасность
Домашний каталог — ваше личное пространство в системе. Чтобы оно так и оставалось личным, нужно обеспечить его безопасность. В этом помогут права доступа.
Большинство пользователей предоставляют себе полные права на чтение, запись и выполнение для своего домашнего каталога и не устанавливают никаких разрешений для группы или других пользователей, однако у некоторых людей по разным причинам может быть другая настройка.
Для оптимальной безопасности не стоит предоставлять ни группе, ни другим лицам права на запись в ваш домашний каталог, но вот разрешение на выполнение без возможности читать иногда может пригодиться. Это позволит пользователям заходить в ваш каталог, но при этом не видеть, что там происходит. Так настроены, например, личные веб-сайты.
Что нужно запомнить
Команды
chmod
Изменить права доступа для файла или каталога.
ls -ld
Посмотреть права доступа для определенного каталога.
Права доступа в Linux: команды ls, chmod, chown, chgrp + примеры
В этой небольшой статье представлена довольно исчерпывающая информация о правах доступа в Unix-подобных операционных системах, описаны варианты их изменения, а также расшифровываются некоторые понятия и определения.
Для начала следует разобраться с основными понятиями такими как: кто такой владелец файла в Linux, каким образом к файлу получают доступ другие пользователи, а не только сам владелец и т.д.
В Unix-подобных системах приложение запускается с правами пользователя, вызвавшего указанное приложение. Это обеспечивает дополнительную безопасность, так как процесс с правами пользователя не сможет получить доступ на запись к важным системным файлам, например /etc/passwd, который принадлежит суперпользователю root. Звучит просто, но существует некоторые особенности, которые нужно обязательно знать и учитывать.
Владелец, Группа и Все остальные
Владелец
Владелец файла или директории в Linux – это пользователь, который их создал. Командой chown можно поменять владельца для файла или директории.
Права на чтение, запись и исполнение устанавливаются с помощью числовых кодов 0400, 0200 и 0100 соответственно. Их можно комбинировать. Например, код 0700 позволяет читать, записывать и изменять файлы владельцем.
Группа
Группа — это несколько пользователей Linux, которые могут использовать (при достаточных правах доступа) файлы и папке на уровне с их владельцем. Изменить группу пользователей ассоциированных с файлом или директорией можно командой chgrp.
Права на чтение, запись и исполнение устанавливаются с помощью числовых кодов 0040, 0020 и 0010 соответственно. Их можно комбинировать. Например, код 0070 позволяет читать, записывать и изменять файлы ассоциированной с файлом группой пользователей.
Все остальные
Это собирательное название для тех, кто не является владельцем файла или не относится к группе пользователей, которая может работать с этим файлом или директорией. Хорошая аналогия – это «весь мир», «каждый» или «любой».
Права на чтение, запись и исполнение устанавливаются с помощью числовых кодов 0004, 0002 и 0001 соответственно. Их можно комбинировать. Например, код 0007 позволяет читать, записывать и изменять файлы любому желающему.
Права на чтение, запись и выполнение
Чтение
Позволяет файлу быть прочитанным определенной группой пользователей.
Определяется как «r» в выводе команды ls
Запись
Позволяет изменять файлы или директории.
Определяется как «w» в выводе команды ls
Выполнение
Позволяет запускать бинарные файлы. Кроме этого, проверяет является ли папка доступной для поиска. Например, если у директории выставлены права 0600, то Вы не сможете воспользоваться командой cd, чтобы войти в эту папку или просмотреть ее содержимое командой ls
Определяется как «x» в выводе команды ls
Ну а теперь можно переходить к практике.
Определение и контроль прав доступа в Linux командой ls
С помощью команды ls можно узнать какие права доступа выставлены на файлы в данной или указанной директории:
gruyere@meltingpot /test_perms $ ls -l
total 0
-rw-r—r— 1 gruyere staff 0 27 Feb 19:43 bar
drwxr-xr-x 2 gruyere staff 68 27 Feb 19:45 baz
-rw-r—r— 1 gruyere staff 0 27 Feb 19:43 foo
Как видно из примера выше, команда ls показывает символьный код прав доступа на файлы и директории. В 3 и 4-ой колонке также указывается, кто является владельцем этих файлов или директорий и к какой группе пользователей они принадлежат.
chmod
chmod (change mode) – это широко используемая команда для изменения прав доступа к файлам и папкам в Linux. Она позволяет устанавливать права на доступ как пользователю, так и группе пользователей и для всех остальных.
Кроме этого, серверные язык программирования (вроде php или Python) предоставляют некую копию этой команды в том смысле, что у них схожа нотация установки прав.
Абсолютная и символьная нотация
chmod поддерживает 2 типа синтаксиса для изменения прав доступа:
- Абсолютная нотация – восьмеричное число, указывающее на то, какие биты доступа активировать(ны), например 0777
- Символьная нотация – сочетание букв и цифр устанавливающих бит доступа.
Восьмеричный код более естественен, он гарантирует установку особых прав доступа на файлы и директории, кроме этого, этот подход используется в языках программирования для программного изменения прав доступа.
Символьная нотация используется для добавления или удаления уже определенных прав. Существуют специальные сайты для перевода абсолютной нотации в символьную и наоборот, они позволяют лучше понять как работают все эти права доступа и команда chmod. Вот один из них:
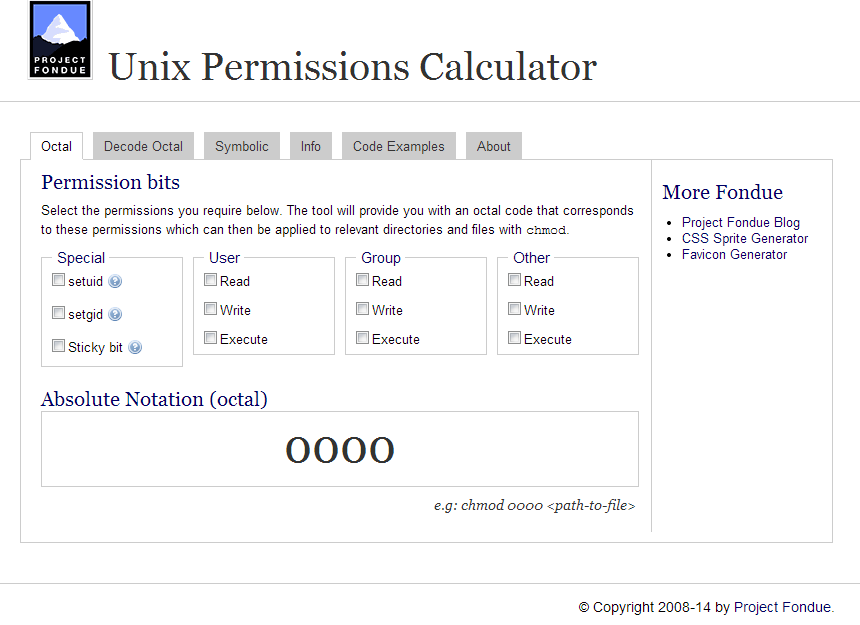
Установка или изменение прав доступа с помощью chmod в Linux
Синтаксис chmod очень прост:
chmod <права доступа> <файл или директория>
Права доступа можно указывать используя числовой или символьный код:
chmod 0755 foo.sh # octal
chmod +x bar.sh # symbolic
Для дополнительной информации о команде воспользуйтесь командой man chmod
Особые права доступа
Существуют также особые флаги прав доступа, которые следует использовать с осторожностью (более подробная информация по ссылке):
Надеюсь, что эта статья была Вам полезна. Продолжайте изучать Linux. Удачи
Настройка прав доступа в Linux
В операционных системах, основанных на базе ядра Linux, присутствует инструмент настройки полномочий, который позволяет разделить права доступа между учетными записями. Благодаря этому выставляется ограничение на доступ к определенным файлам, директориям или приложениям. Всего существует три вида подобных прав — чтение, запись и выполнение. Любое из них может редактироваться отдельно под каждого зарегистрированного в ОС юзера с помощью специальных инструментов. Далее будет рассмотрено два метода конфигурации упомянутых параметров.
Настраиваем права доступа в Linux
Рассмотренные сегодня методы подойдут для всех дистрибутивов Линукс, поскольку они универсальны. Разве что первый способ будет недоступен тем юзерам, у кого нет установленного файлового менеджера, а управление системой производится исключительно через консоль. В таком случае сразу рекомендуем переходить ко второму варианту, где подробно расписано действие команды chmod. Другим пользователям, кто активно взаимодействует с графическим интерфейсом системы, советуем уделить время двум методам, ведь они имеют несколько разные возможности по настройке доступа.
Перед началом разборов способов убедитесь в том, что в системе присутствует необходимое число пользователей. Если вы знаете, что доступ к компьютеру будет еще у нескольких людей, следует создать каждому свою отдельную учетную запись, а уже потом переходить к назначению прав доступа. Детальное руководство по этой теме вы найдете в другой нашей статье по следующей ссылке.
Способ 1: Файловый менеджер
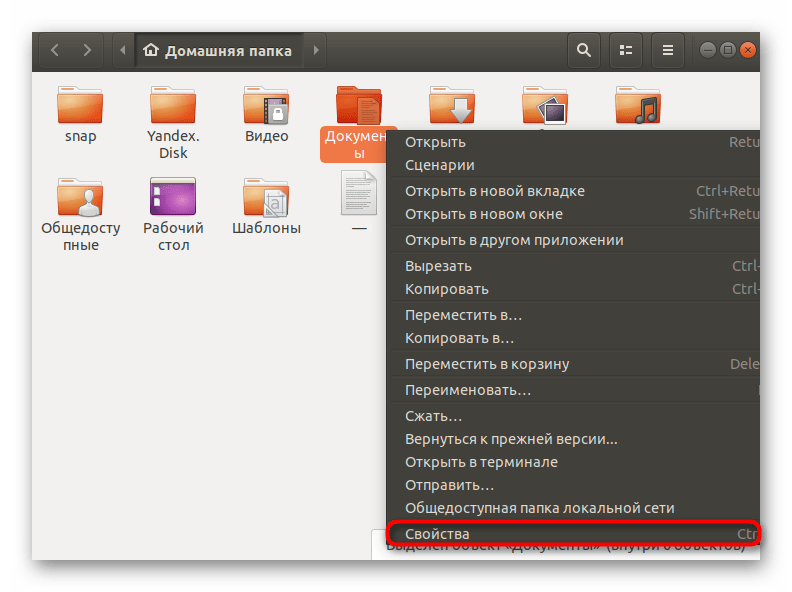
Практически каждый, кто хоть раз пользовался компьютером, сталкивался с работой файлового менеджера. В нем не только происходит переход по папкам и запуск файлов, в его функциональность входят и дополнительные инструменты по редактированию объектов и выполнению с ними других действий. Все детали мы сегодня затрагивать не будем, а лишь разберемся с выставлением привилегий и ограничений. Стоит отметить, что в дистрибутивах могут быть установлены разные менеджеры, все они различаются по интерфейсу, но в целом структура остается похожей. Возьмем за пример стандартное решение для Ubuntu — Nautilus.
-
Запустите файловый менеджер, найдите там необходимый файл или папку, щелкните на объекте правой кнопкой мыши и выберите «Свойства». Если отыскать элемент не получается, задействуйте встроенную функцию поиска, она позволит найти файл по названию, формату, дате создания или изменения.
Конечно, настройки, присутствующие в файловом менеджере, позволяют быстро и без каких-либо проблем отредактировать права доступа к объектам, однако иногда набор функций достаточно ограничен, а некоторым пользователям нужна более гибкая конфигурация. В такой ситуации мы рекомендуем обратиться к следующему методу.
Способ 2: Команда chmod
Юзеры, которые уже сталкивались с выполнением определенных задач в операционных системах на Линукс, наверняка знают, что преимущественное большинство всех действий производится через классическую консоль с применением различных команд. Редактирование прав доступа для файлов и папок не стало исключением и пригодится для этого встроенная утилита chmod.
Синтаксис chmod
Каждая команда имеет свой синтаксис — набор опций и параметров, записывающихся в определенной последовательности для указания выполнения необходимых действий. Тогда последовательность ввода будет такой: chmod + опции + права + название объекта или путь к нему . Детальную информацию о том, как использовать chmod, читайте в консоли. Запустить ее можно через меню или комбинацию клавиш Ctrl + Alt + T.
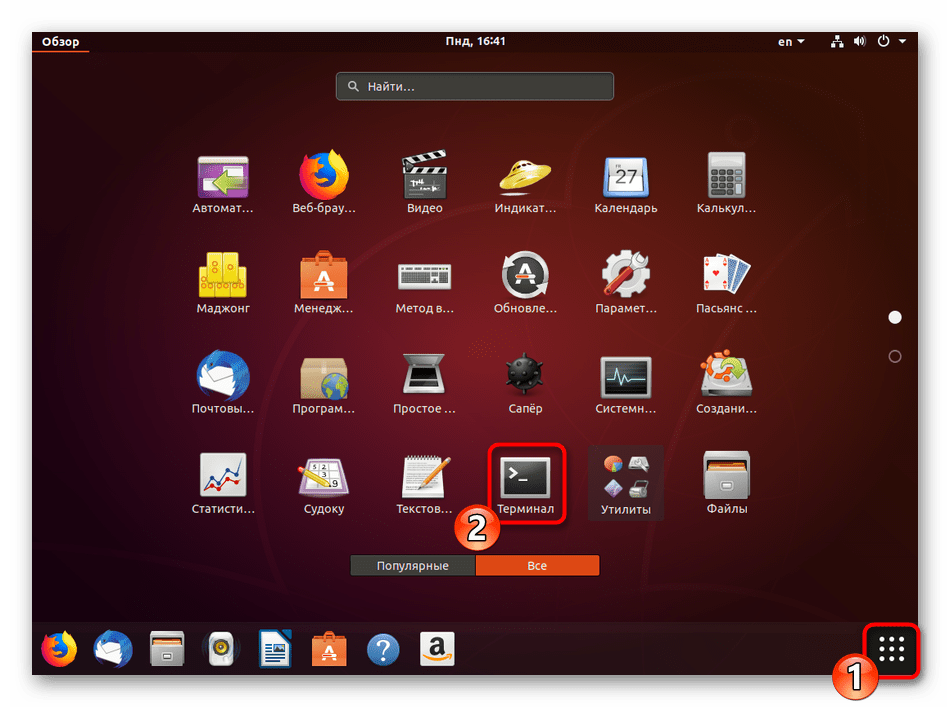
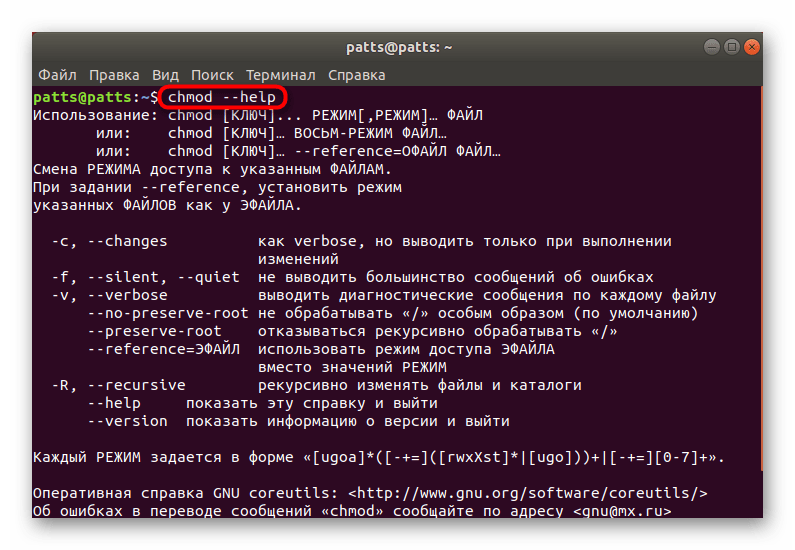
В «Терминале» вам следует прописать chmod —help и нажать на клавишу Enter. После этого отобразится официальная документация на установленном по умолчанию языке, которая поможет разобраться с основами утилиты. Но мы все же приведем более детальное описание всех опций и прав.
Права доступа
Как вы уже знаете из представленной выше информации, в Linux присутствует три вида прав — чтение, запись и выполнение. Каждое из них имеет собственное буквенное обозначение в chmod, что и следует использовать при работе с командой.
- r — чтение;
- w — запись;
- x — выполнение;
- s — выполнение от имени суперпользователя. Данное право является дополнительным и подразумевает запуск программ и скриптов от главной учетной записи (грубо говоря, через команду sudo).
В первом способе заметно, что в свойствах элемента настройки разделены для каждой группы пользователей. Их тоже существует три и в chmod они определяются так:
- u — владелец объекта;
- g — группа;
- o — остальные юзеры;
- a — все перечисленные выше пользователи.
Помимо этого, рассматриваемая команда принимает обозначения прав в виде цифр. Цифры от 0 до 7 означают определенный параметр:
- 0 — отсутствие прав;
- 1 — исключительно выполнение;
- 2 — только запись;
- 3 — исполнение и запись вместе;
- 4 — исключительно чтение;
- 5 — чтение и исполнение;
- 6 — чтение и запись;
- 7 — все права вместе.
Все эти параметры одинаковы как для отдельных файлов, так и для директорий. Во время присвоения привилегий вы сначала указываете цифру для владельца, потом для группы и в конце для остальных юзеров. Тогда значение обретет вид, например, 744 или 712 . Одно или несколько из указанных прав вводятся после написания опций к утилите, поэтому их тоже следует детально изучить.
Опции
Права играют главную роль при использовании команды chmod, однако опции позволяют выполнить конфигурацию более гибко, задав дополнительные параметры. Самые популярные обозначения опций имеют такой вид:
- -c — отображение информации обо всех изменениях после активации команды;
- -f — исключить отображение всех уведомлений о возникших ошибках;
- -v — показывать всю информацию после активации команды;
- —reference — выбрать маску прав из определенного файла;
- -R — активация рекурсии. В таком случае указанные права будут применены для всех файлов и папок указанной директории;
Теперь вы ознакомлены с синтаксисом и основными обозначениями используемой сегодня утилиты под названием chmod. Осталось только ознакомиться с дополнительной полезной информацией, которая позволит упростить процесс редактирования прав, а также узнать о популярных примерах команды.
Дополнительные действия
Для повышения удобства работы в «Терминале» юзеру потребуется использовать еще несколько команд, оптимизирующих выполнение последующих действий. Например, после запуска можете прописать cd /home/user/folder , где /home/user/folder — условный путь к необходимой папке. После активации данной команды произойдет перемещение в указанную директорию и все последующие действия будут осуществляться через нее. Таким образом, исключается надобность ввода полного пути к файлу или папке в дальнейшем (конечно, если они располагаются в том расположении, куда был произведен переход).
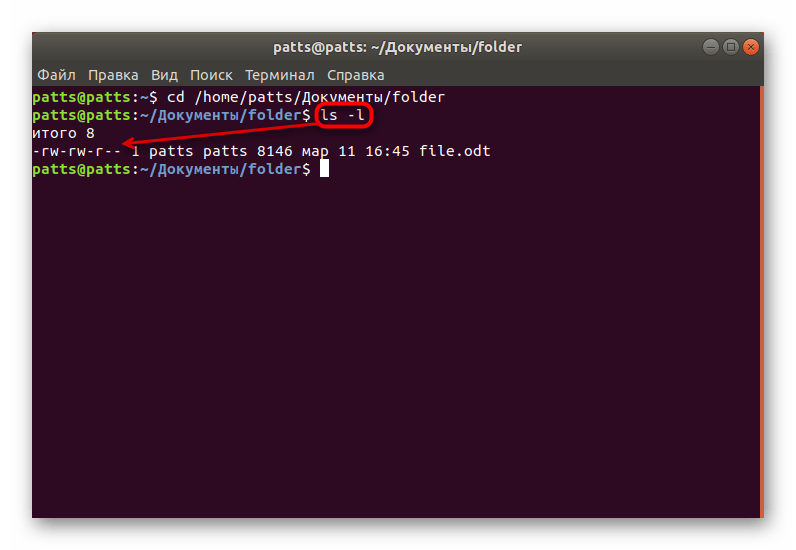
Нельзя не отметить и команду ls с опцией -l . Такая утилита позволяет просмотреть текущие установки по правам доступа к объектам. Например, результат -rw-rw-r— означает, что владелец сможет читать и редактировать файл, группа делать то же самое, а остальные юзеры только читать. (Все обозначения соответствуют описанным выше правам доступа). Подробно о действии команды ls в Linux рассказано в другой нашей статье по следующей ссылке.
Примеры команды
Напоследок хотелось бы привести несколько примеров использования утилиты, чтобы у пользователей больше не осталось вопросов касаемо синтаксиса команды и ее применения. Обратите внимание на такие строки:
- chmod a+r File_Name — добавить всем права на чтение файла;
- chmod a-x File_Name — забрать права на исполнение объекта;
- chmod a+r File_Name — добавить права на чтение и запись;
- chmod -R u+w,go-w Folder_Name — включение рекурсии (применение команды для всей директории и ее содержимого), добавление прав на запись для владельца и удаление прав на запись у остальных пользователей.
Как видите, знаки + и — означают добавить или забрать права. Указываются они вместе с опциями и правами без пробелов, а затем идет название файла или полный путь к нему.
Сегодня вы узнали о двух методах настройки прав доступа в ОС, основанных на ядре Linux. Перечисленные способы являются универсальными и подходят всем дистрибутивам. Перед активацией каждой команды мы настоятельно советуем убедиться не только в правильности синтаксиса, но и названиях файлов и пути к ним.
Как изменить Права Доступа в Linux

В этом руководстве вы научитесь изменять права доступа в Linux / Unix и устанавливать нового владельца файла/папки через командную строку. Существует 2 базовые команды, которые могут быть использованы для данных целей: chmod и chown.
Прокачайте ваш Linux сервер, воспользовавшись скидками на VPS-хостинг в Hostinger!
Что вам понадобится
Перед тем, как вы начнете это руководство, вам понадобится следующее:
- Доступ к командной строке
Шаг 1 – Как изменить права доступа в Linux через командную строку
chmod – эта команда используется для изменения прав доступа к файлу или папке. Каждый файл имеет типы пользователей, которые могут с ним взаимодействовать:
| Тип | Объяснение |
|---|---|
| Владелец (owner) | Пользователь, создавший и владеющий данным файлом или папкой. |
| Группа (group) | Все пользователи, члены одной группы. |
| Другие (other) | Все другие пользователи в системе, не являющиеся ни владельцами, ни членами группы. |
Команда ls -l, может быть использована для отображения прав доступа и владельца. К примеру, команда ls -l file1.txt отобразит:
-rwxr–rw- 1 user user 0 Jan 19 12:59 file1.txt
- “-rwxr–rw-“ – эта часть строки показывает права доступа. Здесь 4 главные буквы на которые вам надо обратить внимание: r,w,x,d. d означает, что тип файла — это каталог. В нашем примере, такой буквы нет (она стояла бы первой в строке), здесь вместо нее стоит символ “-“ (который в основном означает “нет”). Буква x означает разрешение на выполнение файла или папки (это разрешение необходимо для входа в папку). Буква w означает разрешение на запись файла или папки (редактирование, удаление и т.д.) И наконец последняя буква r, которая означает чтение. Если у вас есть права на чтение файла, вы можете прочесть содержимое файла, но не сможете предпринять другие действия (к примеру, вы можете прочитать код скрипта, но не сможете выполнить его).
- 1 – число хард связи. Проще говоря, хард связь это дополнительное имя для существующего файла.
- user user – это значение показывает владельца файла и его группу.
- 0 – это значение показывает размер файла.
- Jan 19 12:59 – отображает дату последнего изменения.
- file1.txt – предоставляет имя файла или папки.
Хорошо, теперь давайте вернемся к команде chmod. Это команда позволяет нам изменить права доступа к файлу или папке. Мы научим вас, как это сделать просто складывая номера. Каждое из прав доступа имеет свой собственный номер:
- r (чтение) – 4
- w (запись) – 2
- x (выполнение) – 1
К примеру, если мы хотим изменить права доступа к файлу file1.txt на эти:
-rwxr–rw- 1 user user 0 Jan 19 12:59 file1.txt
Мы должны написать следующую команду:
Каждый номер в этой команде представляет собой права для одного из типов пользователей (владелец, группа и другие). Первый номер 7. Теперь, используя объяснение числовых значений выше, единственный вариант для получения числа 7 — сложение чисел 4, 2 и 1, получаем 4+2+1=7. Проще говоря, это означает ВСЕ права доступа (чтение, запись, выполнение — rwx). Первый номер устанавливает права доступа для владельца файла. Второй номер 4, который означает права доступа -r (чтение), устанавливает права доступа для группы владельца. Третий номер 6, используя тот же способ, что и с первым номером, 4+2=6, дает группе другие, права на чтение (4) и запись (2) файла. Третья часть в команде (file1.txt) – это имя файла для которого мы изменяем права доступа.
Еще один пример:
эта команда даст все права для каждого типа пользователей (владелец, группа и другие).
Вот список самых наиболее распространённых прав доступа для файлов:
| Значение | Цифровое значение | Объяснение |
|---|---|---|
| -rw——- | 600 | Владелец может читать и записывать файл. |
| -rw-r–r– | 644 | Владелец может читать и записывать файл, группа и другие могут только читать. |
| -rw-rw-rw- | 666 | Владелец, группа и другие могут читать и записывать. |
| -rwx—— | 700 | Владелец может читать, записывать и выполнять, группа и другие не имеют никаких прав доступа. |
| -rwx–x–x | 711 | Владелец может читать, записывать и выполнять, группа и другие могут только выполнять. |
| -rwxr-xr-x | 755 | Владелец может читать, записывать и выполнять, группа и другие могут читать и выполнять. |
| -rwxrwxrwx | 777 | Все типы пользователей могут читать, записывать и выполнять. |
Наиболее распространенные права доступа для каталогов:
| Значение | Цифровое значение | Объяснение |
|---|---|---|
| drwx—— | 700 | Только владелец может читать и записывать в этом каталоге. |
| drwxr-xr-x | 755 | Владелец, группа и другие могут читать каталог, но только владелец может изменять содержимое. |
Существуют и другие способы изменения прав доступа в Linux, используя команду chmod. Но нашей персональной рекомендацией станет, изучение одной из этих команд и её использование (в этом случае способ с номерами). Если вы хотите узнать больше о других путях изменения прав доступа, вы можете прочитать об этом здесь.
Шаг 2 – Изменение владельца файла или папки через командную строку
chown – команда используется для смены владельца файла или папки. Самый стандартный синтаксис для этой команды:
К примеру, если у нас есть файл “demo.txt” и мы хотим изменить владельца на “jerry” и группу владельца на “clients”, нам необходима эта команда:
Как вы видите, мы отделили владельца и группу владельца символом “:” (двоеточие). Если мы хотим поменять только владельца файла, используем этот код:
Мы просто убрали группу владельца и вписали нового владельца файла, в таком случае группа владельца останется без изменений.
Другой схожий пример, если мы хотим поменять только группу владельца:
В этом случае, группа владельца изменится на clients (владелец останется прежним).
Шаг 3 – Использование дополнительных опций с командами chmod и chown
Одна из основных опций работающая с обеими командами это -R, которая означает рекурсивный. Эта опция позволяет вам менять права доступа и владельца файла, заданной папки и ВСЕХ других файлов внутри нее.
ВАЖНО! Будьте очень осторожны с этой опцией, если вы используете ее неправильно, вы можете изменить права доступа и владельца ВСЕХ файлов в вашей системе, что приведет к ошибкам в работе и трате огромного количества времени на откат изменений.
- “-f” – тихая или силовая опция. При использовании данной опции скроет большинство сообщений об ошибках.
- “-v” – делает диагностику каждого файла затронутого командой.
- “-c” – схожа с опцией -v, но предоставляет информацию только в случае реальных изменений.
Заключение
В этом руководстве вы научились, как изменить права доступа Linux и узнали команды для смены владельца папки или файла. Знание данных команд поможет вам в более удобном управлении вашим сервером. Если вы хотите продолжить изучение по данной теме, проверьте эти руководства: