Mssecsvc.exe — как удалить вирус в Windows
Множество пользователей жалуются, что предустановленный антивирус часто жалуется на угрозу со стороны процесса Mssecsvc.exe, расположенного в папке C:Windows. Сегодня мы расскажем что это за вирусный процесс в Windows. Мы наглядно покажем как удалить зловред и всех, кто пришел вместе с ним.
Что это за процесс
MSSECSVC.exe — это троянская программа, исполняемый процесс которой является модифицированным вирусом Win32/Filecoder.WannaCryptor.D, который буквально недавно атаковал множество компьютеров по всему миру и зашифровал данные миллиона пользователей.
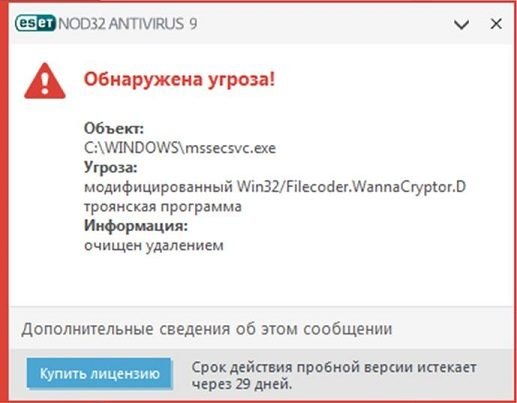
Вирус MSSECSVC.exe обнаружен антивирусом NOD32
С самим нашумевшим вирусом WannaCry быстро справились, убрав уязвимость через актуальные обновления Windows. А вот его модифицированные копии расплылись по Сети. К счастью, антивирусная программа, которая имеет свежие базы данных, успешно блокирует попытки заразить систему.
Как удалить вирус
Для удаления этой угрозы вам потребуется провести комплексную очистку и настройку компьютера. Дело в том, что вирусы ищут уязвимость (дыры) в системных файлах, откуда можно атаковать. Если пробовать просто удалить директорию с файлом трояна, то вряд ли это получится. Для эффективного удаления выполните все по-пунктам:
- Закрываем абсолютно все программки на ПК (проверьте работающие в фоне и трее).
- Обновите свой антивирус до актуальных апдейтов. Примените глубокую проверку. Данная угроза точно внесена в базы Kaspersky, Dr.Web, NOD32.
- Если вирус будет определяться, но в удалении будет отказано, тогда стоит провести ту же проверку через Безопасный режим. Там же можно вручную удалять сам файл C:WindowsMssecsvc.exe.
- После сканирования следует проверить список последних загруженных программ. Удалите их все, включая файлы загрузок (сетапы, торренты).
- Примените повторное сканирование через упрощенные (но очень эффективные) сканеры AdwCleaner и Malwarebytes Anti-Malware. Они позволят локализовать и уничтожить источники попадания Mssecsvc.exe, а также другие угрозы. Поверьте мне — они наверняка удалят пару десятков нежелательных программ, скрытых от пользователя.
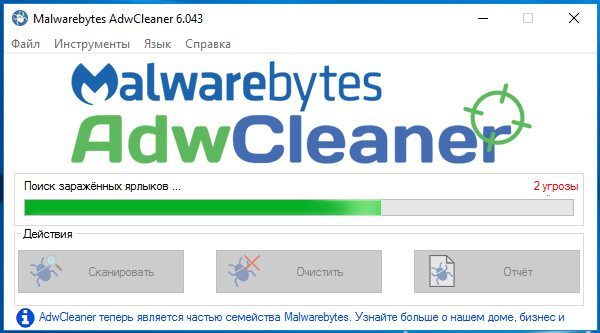 Программа AdwCleaner не требует установки
- После всех чисток, стоит применить проверенную программку — CCleaner. С её помощью убираем все ошибки в Реестре.
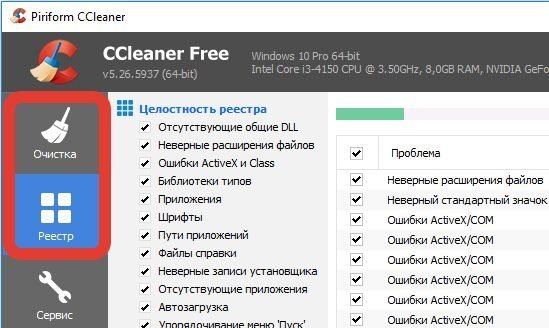 Проверка реестра через CCleaner
- Обязательно активируйте службу обновления Windows и примените актуальные апдейты.
- Создайте точку восстановления, для возможности отката. Если вы попадетесь на другую модификацию шифровальщика, вы сможете все восстановить без труда.
Напоследок видео-инструкция по защите своего ПК от WannaCry и ей подобных.
mssecsvc.exe что это и как удалить?
 Хеллоу Ребята, процесс mssecsvc.exe это опасность, и при том серьезная опасность! Все дело в том, что mssecsvc.exe это опасный вирус, тот самый опасный о котором говорили даже в новостях, ну что он типа заразил много компов и все такое. Именуется вирус как модифицированный Win32/Filecoder.WannaCryptor.D и это идет как троянская программа!!
Вирус хочет денег и шантажирует вас так. Он шифрует все файлы ну или большинство файлов на вашем компе и потом требует денег чтобы все вернуть как было. Вирус атаковал много компов рабочих, ну то есть те компы что находятся в крупных компаниях, а вот мой комп не атаковал вирус, интересно получается. Компания Renault даже остановила свою работу, чтобы просканировать компы на наличие вирусы, вы себе представляете масштабы? Это нет слов, капец
На сегодня уже многие антивирусы умеют удалять WannaCry. По крайней мере я так надеюсь. Вот например скриншот, который говорит что NOD32 уже способен удалить данную вирусяку:

Но вы должны понимать, что антивирусы или антивирусные утилиты могут остановить работу вируса, могут его удалить, но вот файлы они вряд ли восстановят.. Поймите меня правильно, но те кто делали вирус этот, то они далеко не дураки и все продумали, увы. Вот как выглядит сам вирус:

Ручной анализ наличия вируса WannaCry в винде
Также будет неплохо, если вы вручную проверите где именно сидит процесс mssecsvc.exe и вот как это сделать. Вы зажимаете кнопки Win + E, появляется окно Этот компьютер, там в правом верхнем углу есть поле поиска, вот туда вы вставляете mssecsvc.exe и ждете результатов:

У вас тут могут быть кое какие результаты, у меня конечно тут ничего нет, ибо и вируса WannaCry у меня нет, но вы лучше проверьте все таки! Если что-то будет найдено, то вы нажмите правой кнопкой по файлу и выберите там пункт Свойства, в итоге вы узнаете в какой папке располагается mssecsvc.exe!
Доктор Веб Куре ИТ уже многим юзерам помог с этой заразой
Как удалить mssecsvc.exe, то есть этот вирус WannaCry, вот как удалить его то? Тут главное не спешить и не делать лишних движений. Вам нужно срочно скачать и проверить комп утилитой Доктор Веб КуреИТ, ее легко найти в интернете. Я сейчас покажу как это сделать. Значит заходим вот на этот сайт и нажимаем там Скачать:

Потом нужно будет снова нажать на Скачать, это не глюк, просто там будут еще две галочки слева, они по умолчанию будут отмечены. Галочки эти это лицензионное соглашение и сбор анонимной статистики, короче ничего криминального, это норма. В общем дальше начнется загрузка утилиты, файл утилиты весит около 150 мегов и он будет называться непонятно, ну имя такое из набора букв, это сделано специально чтобы вирус не заподозрил что вы качаете оружие против него, это не шутка! Качать долго не должно, я вот раньше сколько не качал, все относительно быстро качалось, а вот именно в этот раз скорость что-то не очень радует, ну смотрите сами:

Странно как-то, может быть нагрузка высокая на этот сайт, не знаю, но раньше такого не было, это точно! Ладно, пришлось ждать.. Дождался, все скачалось, теперь нажимаю один раз по тому что скачалось, у меня это ndc79ijy.exe:

Потом появилось такое окошко, я тут жму Запустить:

Далее нужно отметить галочкой что вы принимаете участие в улучшении проги, короче ставьте галочку, тут криминала нет все нормально и потом нажимаете кнопку Продолжить:

Ну и потом нажимаем Начать проверку:

Все ребята, начался поиск вирусов:

У меня тут не будет найдено WannaCry, потому что у меня этого вируса нет. Хотя странно что он не заразил комп тестовый, ведь на нем нет ни антивируса, ни фаервола, там вообще беспорядок полный с софтом, много мусора, винда не обновляется, а вот вируса WannaCry так и не было.. Странно.. Ладно. В общем теперь нужно подождать, пока комп просканируется на вирусы, это может занять некоторое время, зависит от количества файлов на жестком ну и вообще от количества программ. Через минут пять у меня уже что-то нашлось, это не WannaCry, это какой-то Program.Unwanted.1514, что это такое вообще непонятно, однако видно что все дело в файле dsmonitor.exe:

В общем я еще немного подождал и потом случился прикол, нет слов ребята, в общем проверка окончилась, но у меня нашлось знаете что? Нашелся инфицированный контейнер, но прикол в том, что эта угроза нашлась в установщике Касперского! Вот, смотрите сами:

Да уж, ну дела. Ну я думаю это точно ложное срабатывание, ибо понятно что установщик Касперского это не троян, тем более что я его качал с официального сайта. Кстати это я качал бесплатную версию Касперского, он мне нужен был, ибо там есть встроенный VPN с ограничением в 200 мегов. В общем нажимаю я тут кнопку Обезвредить:

В общем началась зачистка так бы сказать:

И вот результат:

То есть как видите все сработало суперски, все угрозы удалены. Такую проверку вообще нужно делать регулярно, ну это мой вам такой совет. Потом я хотел закрыть утилиту, но выскочило такое маленькое сообщение, где говорилось что нужна перезагрузка чтобы обезвредить угрозы, ну думаю окей, нет проблем, нажимаю Перезагрузить сейчас:

Комп ушел в ребут как говорится, я немного подождал, потом комп включился и все было нормалек. Вот я вам и рассказал о том как проверить комп утилитой Доктор Веб Куре ИТ. Многие юзеры отмечают что данная утилита эффективна против вируса WannaCry, но есть также и еще одна утилита, о ней я тоже сейчас расскажу
Убираем вирусы из компа при помощи утилиты MALWAREBYTES 3
Утилита MALWAREBYTES 3 на своем сайте говорит мол вам антивирус больше не понадобится. Может так оно и есть, не знаю, пишется на сайте что более крутой алгоритм работы утилиты, мол вынюхивает везде вирусы, знает свое дело. Ну да ладно, я покажу как проверить комп утилитой MALWAREBYTES 3 потому что ее советуют на просторах интернета прошаренные юзеры. Ну что, начнем? Начнем! Переходим вот на этот сайт и нажимаем там на БЕСПЛАТНАЯ ЗАГРУЗКА:

Пошла загрузка утилиты, она весит 60 мегов, чуть больше, но загружается к счастью быстрее чем Доктор Веб КуреИТ. В общем пока написал это, то утилита уже скачалась, нажимаю тут внизу в Хроме по ней правой кнопкой и выбираю Открыть:

Тут тоже такое окошко выскочило, ну Открыть файл, жму тут Запустить:

Потом было маленькое окошко, где нужно было выбрать русский язык, но он там и так уже был выбран, потому я нажал только ОК:

Далее уже появилось установочное окно Malwarebytes, тут жмем Далее:

Потом принимаем соглашение и снова нажимаем Далее:

Потом снова жмем Далее и снова Далее, там еще будет путь, куда будет установлена утилита, ну так вот вы тот путь просто так не меняйте, оставляйте как есть, жмете Далее. Короче жмете Далее и Далее, постоянно, пока не появится кнопка Установить, вот после того как вы ее нажмете, то утилита уже именно установится:

Установится Malwarebytes достаточно быстро, потом нужно будет только нажать Завершить. Все, после установки у меня лично утилита сама запустилась и выдала еще сообщение о каких-то там улучшениях:

Я там нажал кнопку Закрыть. Потом видите написано Обновления не являются актуальными? Ну так вот, через секунд десять эта надпись сменилась на Великолепно! Вы полностью защищены, то есть видимо утилита сама обновила свои сигнатурные базы втихаря, все, теперь все готово для того чтобы нажать кнопку Запустить проверку, в общем нажал ее, пошел процесс поиска нечисти на компе:

Проверка не знаю сколько будет длится, но в принципе не должна идти очень долго.. Но она уже идет вот минут десять.. Ну а что поделаешь то, проверяются все критические области винды где может скрываться вирусня… И еще утилита использует эвристический анализ, это типа интеллектуальный подход… Через минут пять уже утилита Malwarebytes закончила проверку:

Да, тут плохо видно что она там нашла, ну вот смотрите, так думаю видно лучше:

Но все равно не могу все показать, скажу только то, что много всякого барахла утилита нашла. Нажимаю в общем внизу кнопку Поместить выбранные элементы в карантин, начался процесс, тут кстати написано что всего было найдено 2751 угроз, что как бэ многовато и неправдоподобно:

После помещения в карантин выскочило сообщение, что мол все выбранные элементы были успешно удалены, и что вот теперь нужно сделать перезагрузон, ну нужно так нужно, нажимаю тут Да:

Пошла перезагрузка. После нее уже все было нормалек, все наверно удалилось, но не было никакого отчета о том что именно удалилось.. А вот например если проверять комп утилитой AdwCleaner, то она после перезагрузки такой отчет показывает
Дополнительные инструменты по очистке компа от вирусни
Вот эти две утилиты, которые я вам показал выше, то они должны помочь. Но на всякий случай я вам дам ссылки на еще некоторые утилиты, о которых я уже писал. Значит можно проверить еще утилитой AdwCleaner, оч популярная и бесплатная, чистит комп от мусора, о ней я писал вот здесь:
Вторая утилита это HitmanPro, она очень сильно проверяет комп, все папки системные смотрит там, виндовский профиль сканирует, проверяет браузеры и папки где они установлены, ярлыки даже проверяет! В общем эту утилиту в принципе я очень советую не игнорировать, а проверить ней все таки комп, честное слово, о ней я писал вот здесь:
Простая утилита от известной компании в мире безопасности, это тут я имею ввиду утилиту от Касперского, называется она Kaspersky Virus Removal Tool. Данная утилита нацелена на поиск именно опасных вирусов, серьезных таких, ну как WannaCry, работает нормально, приколов в работе или особых минусов я не заметил. О ней я писал вот здесь:
Заключение, типа вывод
Ну что я хочу сказать в плане вывода. Если вы думаете что у вас есть этот вирус, то первым делом вам нужно ничего не делать, нужно понять, файлы WannaCry уже зашифровал? Если нет, то нужно быть очень осторожными! Каждый левый шаг может запустить вредоносное действие вируса WannaCry, например перезагрузка компа может запустить работу вируса, ибо он спокойно мог прописать себя в автозагрузку, ну думаю что это логично?
Мой совет, это проверить комп антивирусными утилитами. И при этом я советую использовать разные утилиты, но перезагрузку не делать сразу. То есть проверить комп одной, другой, третьей утилитой, может даже четвертой, и только потом уже идти в перезагрузку! Да, утилиты просят перезагрузить комп, но вы не делаете этого, пока не проверите комп несколькими утилитами, понимаете что я имею ввиду? Если утилита не нашла вирус WannaCry, то это не значит что его нет, он может быть! Но утилита захочет перезагрузку, и короче вы ее сделаете, WannaCry потом автоматом запустится и начнет свою вредоносную работу! Ну это я так я пишу, в общих чертах, ведь не все утилиты просят перезагрузку после сканирования компа
И ЕЩЕ. Не хотите ничего делать? Файлы не повреждены но процесс mssecsvc.exe есть и кажется что это вирус WannaCry? ВЫКЛЮЧИТЕ КОМП ИЗ РОЗЕТКИ. Потом уже думайте что делать, но комп НЕ ВКЛЮЧАЙТЕ, ибо это очень вероятно что запустит действие вируса. Вам нужно установить еще одну винду на другой жесткий диск или раздел и потом уже получите доступ к файлам. Или что еще лучше обратится в какую-то компьютерную мастерскую!
Ну вот ребята на этом и все, я понимаю что может быть я вам и не смог помочь, но блина, надеюсь что все таки помог хоть чем то! Удачи и приходите в гости еще ко мне
Как удалить вирус mssecsvc
Большинство антивирусных программ распознает mssecsvc.exe как вирус, вроде Microsoft определяет файл как Ransom:Win32/WannaCrypt.H или Ransom:Win32/WannaCrypt.A!rsm, и Kaspersky определяет файл как Trojan-Ransom.Win32.Wanna.m.
Бесплатный форум с информацией о файлах поможет вам найти информацию, как удалить файл. Если вы знаете что-нибудь об этом файле, пожалуйста, оставьте комментарий для других пользователей.
Вот так, вы сможете исправить ошибки, связанные с mssecsvc.exe
- Используйте программу Настройщик Windows, чтобы найти причину проблем, в том числе и медленной работы компьютера.
- Обновите программу Microsoft Security Center. Обновление можно найти на сайте производителя (ссылка приведена ниже).
- В следующих пунктах предоставлено описание работы mssecsvc.exe.
Информация о файле mssecsvc.exe
Автор или компания-разработчик процесса Microsoft Security Center (версия (2.0) Service) не известен.
Описание: mssecsvc.exe не является важным для Windows и часто вызывает проблемы. Mssecsvc.exe находится в папке C:\Windows или иногда в подпапках диска C:\. Размер файла для Windows 10/11/7 составляет 3,723,264 байт.
Название сервиса — mssecsvc2.0.
Находится в папке Windows, но это не файл ядра Windows. У процесса нет видимого окна. Нет описания файла. Это не файл Windows. Процесс слушает или шлет данные на открытые порты в сети или по интернету. Поэтому технический рейтинг надежности 86% опасности.
Важно: Вы должны проверить файл mssecsvc.exe на вашем компьютере, чтобы убедится, что это вредоносный процесс. Мы рекомендуем Security Task Manager для безопасности вашего компьютера.
Комментарий пользователя
Лучшие практики для исправления проблем с mssecsvc
Следующие программы так же полезны для грубокого анализа: Security Task Manager исследует активный процесс mssecsvc на вашем компьютере и явно говорит, что он делает. Malwarebytes’ — популярная антивирусная утилита, которая сообщает вам, если mssecsvc.exe на вашем компьютере отображает назойливую рекламу, замедляя быстродействие компьютера. Этот тип нежелательной рекламы не рассматривается некоторыми антивирусными программами в качестве вируса и таким образом не удаляется при лечении.
Чистый и аккуратный компьютер является ключевым требованием для избежания проблем с ПК. Это означает: проверка на наличие вредоносных программ, очистка жесткого диска, используя cleanmgr и sfc /scannow, удаление программ, которые вам больше не нужны, проверка Автозагрузки (используя msconfig) и активация Автоматического обновления Windows. Всегда помните о создании периодических бэкапов, или как минимум о создании точек восстановления.
Если у вас актуальная проблема, попытайтесь вспомнить последнее, что вы сделали, или последнюю программу, которую вы установили, прежде чем проблема появилась первый раз. Используйте resmon команду, чтобы определить процесс, который вызывает у вас проблему. Даже если у вас серьезные проблемы с компьютером, прежде чем переустанавливать Windows, лучше попробуйте восстановить целостность установки ОС или для Windows 8 и более поздних версий Windows выполнить команду DISM.exe /Online /Cleanup-image /Restorehealth. Это позволит восстановить операционную систему без потери данных.
mssecsvc сканер

Security Task Manager показывает все запущенные сервисы Windows, включая внедренные скрытые приложения (например, мониторинг клавиатуры или браузера, авто вход). Уникальный рейтинг надежности указывает на вероятность того, что процесс потенциально может быть вредоносной программой-шпионом, кейлоггером или трояном.
Бесплатный aнтивирус находит и удаляет неактивные программы-шпионы, рекламу, трояны, кейлоггеры, вредоносные и следящие программы с вашего жесткого диска. Идеальное дополнение к Security Task Manager.
Reimage бесплатное сканирование, очистка, восстановление и оптимизация вашей системы.
Познакомимся с WannaCry поближе
Атака программы-вымогателя нанесла ущерб многим компаниям и организациям по всему миру, включая испанскую телекоммуникационную компанию Telefonica, больницы в Великобритании и американскую компанию доставки FedEx. Вредоносная программа, относящаяся к классу криптовымогателей, стала известна как «WannaCry».
Вредонос умеет по TCP сканировать 445 порт (Server Message Block/SMB) и распространяться, как червь, атакуя хосты и зашифровывая файлы, которые на них находятся. После чего он требует перечислить какое-то количество биткойнов за расшифровку.
В связи с этой атакой, всем организациям рекомендовалось убедиться, что на их компьютерах, работающих на Windows установлены последние обновления. Также на них должны быть закрыты порты 139 и 445 для внешнего доступа. Порты используются протоколом SMB.
Также надо отметить, что угроза все еще активно исследуется, так что ситуация может меняться в зависимости от реакции злоумышленников на действия специалистов по компьютерной безопасности.
ДЕТАЛИ КАМПАНИИ
Мы наблюдали всплеск при сканировании наших «интернет-приманок», который начался почти в 5 утра по EST (9 утра по UTC).
ИНФРАСТРУКТУРНЫЙ АНАЛИЗ
Исследователи из Cisco Umbrella первыми заметили запросы к домену-выключателю (iuqerfsodp9ifjaposdfjhgosurijfaewrwergwea[.]com), которые начались в 07:24 UTC, а всего через 10 часов количество запросов уже превышало 1400 в час (прим. перев.: видимо, речь идет о запросах на их сервисе).
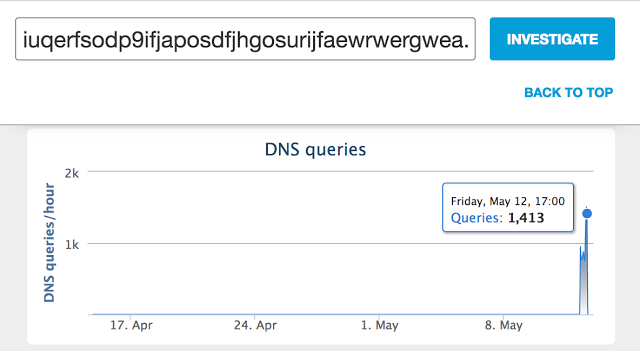
Доменное имя выглядит, как составленное человеком, так как большинство символов находятся на соседних рядах клавиатуры.
Этот домен можно назвать выключателем, исходя из его роли в выполнении зловреда:
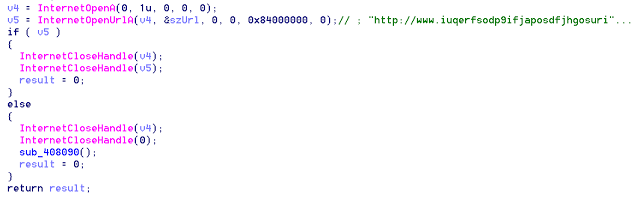
Приведенный выше код делает попытку GET-запроса к домену и, в случае неудачи, продолжает распространение. Если запрос удачный, то программа завершается. Сейчас домен зарегистрирован на известную DNS воронку, что заставляет прервать зловредное действие.
АНАЛИЗ ЗЛОВРЕДА
Изначальный файл mssecsvc.exe запускает другой файл с названием tasksche.exe. Затем проверяется домен-выключатель, после чего создается служба mssecsvc2.0. Эта служба исполняет файл mssecsvc.exe с иной точкой входа, нежели во время первого запуска. Второй запуск получает IP-адрес зараженной машины и пытается подключиться к 445 TCP порту каждого IP-адреса внутри подсети. Когда зловред успешно подключается к удаленной машине, то устанавливается соединение и происходит передача данных. Судя по всему, где-то в процессе этой передачи используется известная уязвимость, которая была закрыта обновлением MS 17-010. На данный момент нету полного понимания трафика SMB, и при каких именно условиях зловред может распространяться, используя дыру в безопасности.
Файл tasksche.exe проверяет все диски, а также расшаренные по сети папки и подсоединенные устройства, которые привязаны к буквам, вроде ‘C:/’, ‘D:/’ и т.д. Малварь затем ищет файлы с расширениями, которые перечислены в программе (и приведены ниже), и шифрует их, используя 2048-битное RSA шифрование. Пока файлы шифруются, создается папка ‘Tor/’, куда кладется файл tor.exe и 9 файлов dll, которые он использует. Дополнительно создаются taskdl.exe и taskse.exe. Первый из них удаляет временные файлы, а второй запускает @wanadecryptor@.exe, который показывает пользователю окно с требованием заплатить. Файл @wanadecryptor@.exe отвечает только за вывод сообщения. Шифрование файлов происходит в фоне с помощью tasksche.exe.
Файл tor.exe запускается с помощью @wanadecryptor@.exe. Этот новый процесс начинает соединение с узлами Tor. Таким образом WannaCry сохраняет анонимность, проводя весь свой трафик через сеть Tor.
Что типично для программ-вымогателей, программа также удаляет любые теневые копии на компьютере жертвы, чтобы сделать восстановление еще более сложным. Делается это с помощью WMIC.exe, vssadmin.exe и cmd.exe

WannaCry использует различные способы, чтобы помочь своему выполнению. Так оно используется attrib.exe, чтобы менять флаг +h (скрытие), а также icacls.exe, чтобы дать полные права всем юзерам: «icacls. /grant Everyone:F /T /C /Q».
Примечательно, что программа имеет модульную архитектуру. Вероятно, что все исполняемые файлы в ней написаны разными людьми. Потенциально, это может значить, что структура программы может позволять запускать различные зловредные сценарии.
После завершения шифрования, вредоносная программа показывает окно с требованием выкупа за файлы. Интересный момент заключается в том, что окно является исполняемым файлом, а не картинкой, файлом HTA или текстовым файлом.
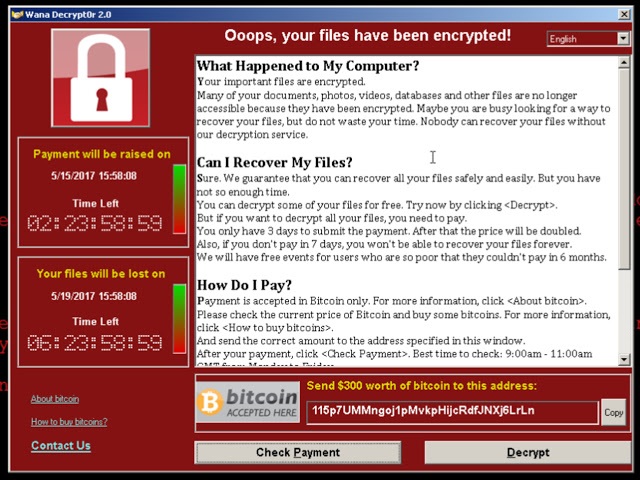
Жертвам следует понимать, что не существует обязательства преступников действительно предоставить ключи для расшифровки после оплаты выкупа.