Настройка агента DHCP-ретрансляции для IPv4
Агент DHCP-ретрансляции обеспечивает ретрансляцию сообщений DHCP между DHCP-клиентами и DHCP-серверами в различных IP-сетях. Поскольку протокол DHCP основан на широковещательной рассылке, пакеты этого протокола по умолчанию не проходят через маршрутизаторы. Агент DHCP-ретрансляции получает любые широковещательные DHCP-пакеты в одной подсети и пересылает их по заданному IP-адресу в другой подсети. Агент DHCP-ретрансляции функционирует согласно документу RFC 1542 «Пояснения и расширения для протокола начальной загрузки». Для каждого сегмента IP-сети, в котором существуют DHCP-клиенты, необходимо наличие либо DHCP-сервера, либо компьютера, выступающего в роли агента DHCP-ретрансляции.
Компонент агента DHCP-ретрансляции нельзя использовать на компьютере, на котором запущены служба DHCP, компонент протокола маршрутизации «Преобразование сетевых адресов (NAT)» с автоматической адресацией или общий доступ к подключению к Интернету (ICS).
Для выполнения этой процедуры пользователь по меньшей мере должен быть членом локальной группы Администраторы или аналогичной группы.
В оснастке MMC RRAS разверните узел IPv4 и выберите пункт Агент DHCP-ретрансляции.
Добавьте сетевые интерфейсы, с помощью которых сервер будет получать DHCP-запросы, подлежащие отправке на DHCP-сервер. Щелкните правой кнопкой мыши пункт Агент DHCP-ретрансляции, выберите пункт Новый интерфейс, соответствующий сетевой интерфейс и нажмите кнопку ОК.
В диалоговом окне Свойства DHCP-ретрансляции выберите пункт Ретрансляция DHCP-пакетов и нажмите кнопку ОК.
В области навигации щелкните правой кнопкой мыши узел Агент DHCP-ретрансляции и выберите пункт Свойства.
На вкладке Общие введите IPv4-адреса DHCP-серверов, на которых необходимо обеспечить работу служб DHCP для клиентов сервера RRAS, нажмите кнопку Добавить и затем кнопку ОК.
Ретранслятор DHCP
Ретранслятор DHCP работает в качестве интерфейса между клиентами DHCP и сервером. Ретранслятор DHCP передает сообщения DHCP между клиентами DHCP и серверами DHCP в различных IP-сетях. Для получения дополнительной информации прочитайте эту тему.
Понимание работы ретрансляторов DHCP
Устройство Juniper Networks, работающее в качестве ретранслятора DHCP, переадресирует входящие запросы клиентов BOOTP и DHCP на указанный сервер BOOTP или DHCP. Запросы клиентов могут проходить через туннели виртуальной частной сети (VPN).
Вы не можете настроить интерфейс одного устройства для работы как клиента DHCP, так и ретранслятора DHCP.
Запросы DHCP, полученные на интерфейсе, связаны с пулом DHCP, который находится в той же подсети, что и основной IP-адрес/подсеть на интерфейсе. Если интерфейс связан с несколькими IP-адресами/подсетями, устройство использует самый низкий численно назначенный IP-адрес в качестве основного IP-адреса/подсети для интерфейса. Чтобы изменить IP-адрес/подсеть, перечисленный в качестве основного адреса интерфейса, используйте set interfaces < interface name > unit 0 family inet xxx.xxx.xxx.xxx/yy primary команду и зафиксируйте изменения.
Все пакеты DHCP, проходя через ненастройный интерфейс DHCP, могут быть удалены.
Включение ретранслятора DHCP или функции сервера DHCP также обеспечивает функцию отслеживания DHCP, которая анализирует все пакеты DHCP, полученные через любой интерфейс устройства (как настроенные, так и ненастроившиеся интерфейсы DHCP).
Интерфейсы, не перечисленные в настройках DHCP, рассматриваются как unconfigured интерфейсы. В зависимости от конфигурации пакеты DHCP, полученные в ненастроенных интерфейсах DHCP, уходят.
Взаимодействие между ретранслятором DHCP, клиентом DHCP и серверами DHCP
Модель взаимодействия между агентом DHCP Relay, клиентом DHCP и серверами DHCP одинакова независимо от того, находится ли установка программного обеспечения на маршрутизаторе или коммутаторе. Однако существуют некоторые различия в деталях использования.
В типичной конфигурации граничных сетей оператора связи клиент DHCP находится на компьютере абонента, а ретранслятор DHCP настроен на маршрутизаторе между клиентом DHCP и одним или более серверами DHCP.
На коммутаторах: в типичной сетевой конфигурации клиент DHCP находится на устройстве доступа, таком как персональный компьютер, а ретранслятор DHCP настроен на коммутатор между клиентом DHCP и одним или более серверами DHCP.
В следующих шагах описывается, на высоком уровне, как клиент DHCP, ретранслятор DHCP и сервер DHCP взаимодействуют в конфигурации, которая включает два сервера DHCP.
Клиент DHCP отправляет обнаруживаемый пакет для поиска сервера DHCP в сети, из которого для получения параметров конфигурации для абонента (или клиента DHCP), включая IP-адрес.
Ретранслятор DHCP получает пакет и пересылает копии каждому из двух серверов DHCP. Затем ретранслятор DHCP создает вход во внутренний клиентский стол для отслеживания состояния клиента.
В ответ на получение пакета обнаружения каждый сервер DHCP отправляет клиенту пакет предложения. Ретранслятор DHCP получает пакеты предложения и передает их клиенту DHCP.
При получении пакетов предложения клиент DHCP выбирает сервер DHCP, с которого можно получить информацию о конфигурации. Как правило, клиент выбирает сервер, который предлагает самый длительный срок аренды на IP-адресе.
Клиент DHCP отправляет пакет запроса, в котором указан сервер DHCP, с которого можно получить информацию о конфигурации.
Ретранслятор DHCP получает пакет запроса и пересылает копии каждому из двух серверов DHCP.
Сервер DHCP, запрошиваемый клиентом, отправляет пакет подтверждения (ACK), который содержит параметры конфигурации клиента.
Ретранслятор DHCP получает пакет ACK и передает его клиенту.
Клиент DHCP получает пакет ACK и хранит информацию о конфигурации.
Если для этого настроена настройка, ретранслятор DHCP устанавливает для этого клиента вход по маршруту хоста и протоколу разрешения адресов (ARP).
После установления первоначальной аренды IP-адреса клиент DHCP и сервер DHCP используют одноадресную передачу для переговоров о продлении аренды или освобождении. Агент ретранслятора DHCP «шпионит» на всех пакетах одноадресной передачи между клиентом и сервером, который проходит через маршрутизатор (или коммутатор), чтобы определить, когда срок аренды для этого клиента истек или был освобожден. Этот процесс называют «затенением аренды» или пассивным занудаванием.
На всех устройствах ОС Junos при настройке ретранслятора DHCP с forward-only опцией, а клиент DHCP завершается на интерфейсе логического туннеля, если интерфейс логического туннеля
Включает в себя несколько логических интерфейсов
Используйте ту же VLAN в нескольких логических интерфейсах одного интерфейса lt
В таких случаях ретранслятор DHCP может не отправить сообщения о предложении .
Эта проблема применяется в версиях ОС Junos 19.3R3, 19.4R2, 18.4R3, 19.4R1, 19.3R2, 18.4R3-S1, 17.4R3 версий.
Минимальная конфигурация ретрансляторов DHCP
В этом примере показана минимальная конфигурация, необходимая для использования расширенного ретранслятора DHCP на маршрутизаторе или коммутаторе:
Тип интерфейса в этой теме — лишь пример. Тип fe- интерфейса не поддерживается коммутаторами серии EX.
Конфигурации forward-only DHCP Relay не требуют установки лицензии S-SA-FP.
Этот пример создает группу серверов и группу активных серверов test с IP-адресом 203.0.113.21. Конфигурация ретрансляторов DHCP применяется к группе под названием all . В этой группе активируется ретранслятор DHCP в интерфейсе fe-0/0/2.0.
Настройка ретрансляторов DHCP
Ретранслятор DHCP работает в качестве интерфейса между клиентами DHCP и сервером. Ретранслятор DHCP передает сообщения DHCP между клиентами DHCP и серверами DHCP в различных IP-сетях.
В этом примере описывается, как настроить ретранслятор DHCP на устройстве серии SRX. Устройство серии SRX, выступающее в качестве ретрансляторов DHCP, отвечает за пересылание запросов и ответов между клиентами DHCP и сервером, которые являются частью различных экземпляров маршрутизации.
Требования
В этом примере используются следующие компоненты аппаратного и программного обеспечения:
Устройства серии SRX с ОС Junos версии 15.1X49-D10 или более поздней версии.
Обзор
Вы можете настроить ретранслятор DHCP для обеспечения дополнительной безопасности при обмене сообщениями DHCP между сервером DHCP и клиентами DHCP, которые проживают в различных виртуальных экземплярах маршрутизации. Этот тип конфигурации предназначен для ретранслятора DHCP между сервером DHCP и клиентом DHCP, когда сервер DHCP находится в сети, изолированной от клиентской сети.
Топологии
Для обмена сообщениями о DHCP между различными экземплярами маршрутизации необходимо обеспечить распознавание и передачу пакетов DHCP как интерфейсом, стоящим перед сервером, так и клиенто-интерфейсом ретранслятора DHCP.
На следующем рисунке 1 показана производительность DHCP в качестве локального сервера DHCP, клиента DHCP и ретранслятора DHCP
Рис. 1. Понимание сервисов DHCP в экземпляре 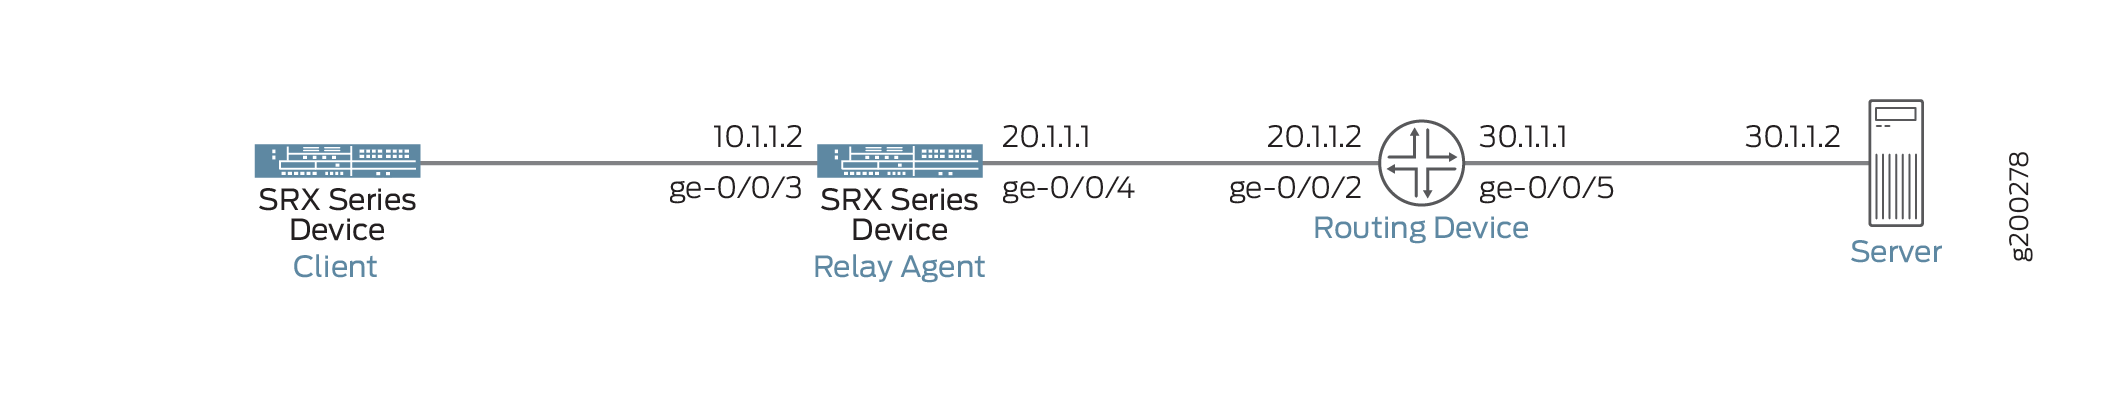 маршрутизации
В следующем списке представлен обзор задач, необходимых для создания обмена сообщениями DHCP между различными экземплярами маршрутизации:
Настраивайте клиентодержащую сторону ретранслятора DHCP.
Настраивайте серверную сторону ретрансляторов DHCP.
Настройка зоны безопасности для обеспечения протокола DHCP.
Таблица 1. Параметры ретранслятора DHCP:
Подробные сведения о клиенте
Подробные сведения о сервере
Чтобы эта настройка сработала, сервер DHCP, соединяющий маршрут и маршрут интерфейса ретрансляторов, должен быть в обоих экземплярах маршрутизации. Например, в вышеуказанной топологии маршрут сервера 30.1.1.0/24 должен быть передан в VR-ретранслятор dhcp, а маршрут маршрутизации 10.1.1.1.0/24 по умолчанию должен быть передан экземпляру маршрутизации по умолчанию.
Кроме того, в экземпляр маршрутизации с сервером DHCP должна быть добавлена фиктивная настройка dhcp-relay. Если это не настроено, dhcp-relay не сможет получать пакеты с сервера DHCP.
Конфигурации
Быстрая настройка командной строки
Следующие процедуры описывают задачи конфигурации для создания обмена сообщениями DHCP между сервером DHCP и клиентами в различных экземплярах маршрутизации. Чтобы быстро настроить этот пример, скопируйте следующие команды, вставьте их в текстовый файл, удалите любые перерывы на строку, измените любые детали, необходимые для соответствия конфигурации сети, скопируйте и вставьте команды в командную строку на [edit] уровне иерархии, а затем введите commit из режима конфигурации.
Быстрая конфигурация для поддержки, ориентированной на клиента:
Быстрая конфигурация для поддержки, ориентированной на сервер:
Быстрая конфигурация для поддержки ретранслятора DHCP:
Быстрая конфигурация для зоны безопасности, позволяющая использовать протокол DHCP:
Процедуры
Пошаговая процедура
Следующий пример требует навигации по различным уровням в иерархии конфигурации. Для получения инструкций о том, как это сделать, см. Руководство по интерфейсу пользователя с помощью редактора командной строки в режиме конфигурации .
Чтобы настроить поддержку на клиентской стороне ретранслятора DHCP:
Установите тип экземпляра маршрутизации в качестве виртуального маршрутизатора.
Настройка интерфейса для виртуального маршрутизатора
Установите IP-адрес к интерфейсу.
Процедуры
Пошаговая процедура
Для настройки поддержки на стороне сервера ретранслятора DHCP:
Установите виртуальный маршрутизатор.
Установите интерфейс на виртуальный маршрутизатор.
Установите вариант ответов только вперед.
Установите IP-адрес к интерфейсу.
Процедуры
Пошаговая процедура
Для настройки локального сервера DHCP для поддержки:
Установите конфигурацию в dhcp-relay для экземпляра маршрутизации ненадежного vr
Установите конфигурацию в dhcp-relay для экземпляра маршрутизации Trust-vr
Установите конфигурацию для обмена маршрутами между экземплярами маршрутизации.
Вы можете включить устройство серии SRX для работы в качестве локального сервера DHCP. Локальный сервер DHCP предоставляет IP-адрес и другую информацию о конфигурации в ответ на запрос клиента.
Процедуры
Пошаговая процедура
Для настройки зоны безопасности, чтобы протокол DHCP:
Установите политику безопасности по умолчанию, чтобы разрешить весь трафик.
Установите все системные сервисы и протоколы на интерфейс ge-0/0/4.0.
Установите все системные сервисы и протоколы на интерфейс ge-0/0/3.0.
Результаты
Результат для поддержки, ориентированной на клиента:
Из режима конфигурации подтвердите конфигурацию, введя show routing-instances команду. Если выходной продукт не отображает предполагаемую конфигурацию, повторяйте инструкции конфигурации в этом примере, чтобы исправить ее.
Результат для поддержки, ориентированной на сервер:
Из режима конфигурации подтвердите конфигурацию, введя show routing-instances команду. Если выходной продукт не отображает предполагаемую конфигурацию, повторяйте инструкции конфигурации в этом примере, чтобы исправить ее.
Результат поддержки локального сервера DHCP:
Из режима конфигурации подтвердите конфигурацию, введя show routing-instances show policy-options и show routing-options команды. Если выходной продукт не отображает предполагаемую конфигурацию, повторяйте инструкции конфигурации в этом примере, чтобы исправить ее.
Результат для зоны безопасности, позволяющей использовать протокол DHCP:
Из режима конфигурации подтвердите конфигурацию, введя show security policies и show security zones команды. Если выходной продукт не отображает предполагаемую конфигурацию, повторяйте инструкции конфигурации в этом примере, чтобы исправить ее.
Если настройка устройства завершена, введите commit его из режима конфигурации.
Проверки
Проверка конфигурации ретрансляторов DHCP:
Убедитесь в настройке статистики ретрансляторов DHCP.
Действий
Из эксплуатационного режима введите show dhcp relay statistics routing-instance dhcp-relay команду.
Проверка привязок к клиенту DHCP в экземпляре маршрутизации.
Убедитесь в том, что привязки к клиенту DHCP в экземплярах маршрутизации были настроены.
Действий
Из эксплуатационного режима введите show dhcp relay binding routing-instance dhcp-relay команду.
Настройка ретрансляторов DHCP на коммутаторах серии EX
Вы можете настроить коммутатор серии EX, чтобы выступать в качестве расширенного ретранслятора DHCP. Это означает, что локально подключенный хост может выдавать запрос DHCP в виде вещания, а коммутатор, настроенный для ретранслятора DHCP, передает сообщение указанному серверу DHCP. Настройте коммутатор в ретранслятор DHCP, если у вас есть локальные хосты и удаленный сервер DHCP.
Прежде чем начать:
Убедитесь, что коммутатор сможет подключиться к серверу DHCP.
Для настройки коммутатора в качестве расширенного сервера ретрансляторов DHCP:
- Создайте по крайней мере одну группу серверов DHCP, которая представляет собой группу из 1–5 IP-адресов сервера DHCP:
Настройка интеллектуальной ретрансляции DHCP (устаревшая ретрансляция DHCP)
Вы можете использовать интеллектуальный ретранслятор DHCP для обеспечения резервирования и устойчивости к конфигурации ретранслятора DHCP. Интеллектуальный ретранслятор обеспечивает дополнительную функциональность ретранслятора и требует всех настроек конфигурации, необходимых ретранслятором DHCP. Чтобы использовать интеллектуальный ретранслятор DHCP, вам также нужен интерфейс с несколькими IP-адресами, назначенными ему. Вы можете достичь этой цели, выполняя одну из следующих задач:
Создайте маршрутизатор VLAN-интерфейс и назначайте ему не менее двух IP-адресов. См . настройку интерфейсов IRB на коммутаторах и пример: настройка маршрутизации между VLAN на одном коммутаторе с помощью интерфейса IRB для получения информации об этом подходе.
Создайте логический интерфейс уровня 3 (с помощью меток VLAN) и назначайте ему как минимум два IP-адреса. Ознакомьтесь с логическими интерфейсами уровня 3 и настройте логический интерфейс уровня 3 для получения информации об этом подходе.
После того как вы создали интерфейс с несколькими IP-адресами, заполните умного ретрансляторную конфигурацию, введя одно из следующих утверждений:
set forwarding-options helpers bootp smart-relay-global : Используйте это заявление, чтобы обеспечить интеллектуальный ретранслятор на всех интерфейсах, которые настроены в качестве ретрансляторов.
set forwarding-options helpers bootp interface interface-name smart-relay-agent : Используйте это заявление, чтобы обеспечить интеллектуальный ретранслятор в определенном интерфейсе.
Когда для интерфейса настроена интеллектуальная ретрансляция, коммутатор сначала отправляет сообщения запроса DHCP (обнаруживать) из этого интерфейса, используя основной адрес интерфейса в качестве IP-адреса шлюза (в поле giaddr) для сообщения DHCP. Если сообщение о предложении DHCP не получено от сервера в ответ, коммутатор позволяет клиенту отправлять еще три сообщения с использованием того же IP-адреса шлюза. Если сообщение о предложении DHCP не получено после трех повторных рассмотрений, коммутатор повторно обнаружит сообщение, используя альтернативный IP-адрес в качестве IP-адреса шлюза. Если вы настраиваете более двух IP-адресов в интерфейсе ретрансляторов, коммутатор повторяет этот процесс до тех пор, пока не будет получено сообщение о предложении DHCP или все IP-адреса будут использованы без успеха.
См. также
Отключение автоматической привязки к запросам для бродячих сетей DHCP
Запросы DHCP, которые получены, но не имеют входа в базу данных, известны как бродячие запросы. По умолчанию ретранслятор DHCP, ретранслятор DHCP и ретранслятор DHCPv6 пытаются связать запрашивающего клиента, создав запись базы данных и переадресовав запрос на сервер DHCP. Если сервер отвечает ACK, клиент связан, а ACK направляется клиенту. Если сервер отвечает NAK, запись базы данных удаляется, а NAK переадресовывается клиенту. Такое поведение происходит независимо от того, настроена ли аутентификация.
Вы можете переопределить конфигурацию по умолчанию на глобальном уровне, для названной группы интерфейсов или для определенного интерфейса в названной группе. Переопределение по умолчанию приводит к ретранслятору DHCP, прокси-серверу DHCP и ретранслятору DHCPv6, чтобы отказаться от всех бродячих запросов вместо того, чтобы пытаться связать клиентов.
Автоматическая привязка бродячих запросов включена по умолчанию.
Чтобы отключить автоматическое обязательное поведение, включите no-bind-on-request заявление при настройке переопределения DHCP на глобальном уровне, группе или интерфейсе.
Чтобы переопределить поведение по умолчанию для ретранслятора DHCPv6, настраивайте переопределение на [edit forwarding-options dhcp-relay dhcpv6] уровне иерархии.
В следующих двух примерах показана конфигурация, которая отключает автоматическую привязку бродячих запросов к группе интерфейсов и конфигурации, которая отключает автоматическую привязку к определенному интерфейсу.
Отключить автоматическую привязку бродячих запросов в группе интерфейсов:
- Укажите названную группу.
Отключить автоматическую привязку запросов к бродячим запросам на конкретном интерфейсе:
Укажите названную группу участников интерфейса.
Укажите интерфейс, на котором требуется отключить автоматическую обязательную силу.
Укажите, что вы хотите настроить переопределения.
Отключить автоматическую обязательную силу на интерфейсе.
Использование одноадресной передачи уровня 2 вместо широковещательных передач для пакетов DHCP
Вы можете настроить ретранслятор DHCP, чтобы переопределить настройку бита вещания в пакетах запросов DHCP. Затем ретранслятор DHCP использует метод одноадресной передачи уровня 2 для отправки пакетов ответов DHCP Offer и пакетов ответа DHCP от сервера DHCP клиентам DHCP в процессе обнаружения.
Переопределить настройку передачи по умолчанию в пакетах запросов DHCP:
- Укажите, что вы хотите настроить переопределение.
Изменение поля IP-адреса шлюза на giaddr ретрансляторов DHCP
Вы можете настроить ретранслятор DHCP, чтобы изменить поле IP-адреса (giaddr) шлюза в пакеты, которые он переадресирует между клиентом DHCP и сервером DHCP.
Перезаверите giaddr каждого пакета DHCP с помощью giaddr ретрансляторов DHCP перед передачей пакета серверу DHCP:
- Укажите, что вы хотите настроить переопределение.
Настраивайте ретранслятор DHCP для замены запросов и выпуска пакетов с помощью IP-адреса шлюза
Вы можете настроить ретранслятор DHCP для замены запросов и выпуска пакетов на IP-адрес шлюза (giaddr) перед передачей пакета серверу DHCP.
Заменить исходный адрес на giaddr:
- Укажите, что вы хотите настроить переопределение.
Переопределение настроек ретрансляторов DHCP по умолчанию
Вы можете переопределить настройки конфигурации ретранслятора DHCP по умолчанию на глобальном уровне, для названной группы интерфейсов или для определенного интерфейса в названной группе.
Чтобы переопределить глобальные варианты конфигурации ретрансляторов DHCP по умолчанию, включайте overrides заявление и его подчинённые заявления на [edit forwarding-options dhcp-relay] уровне иерархии.
Чтобы переопределить варианты конфигурации ретрансляторов DHCP для названной группы интерфейсов, включите заявления на [edit forwarding-options dhcp-relay group group-name ] уровне иерархии.
Чтобы переопределить варианты конфигурации ретранслятора DHCP для определенного интерфейса в названной группе интерфейсов, включите заявления на [edit forwarding-options dhcp-relay group group-name interface interface-name ] уровне иерархии.
Чтобы настроить переопределение для ретранслятора DHCPv6 на глобальном уровне, уровне группы или на интерфейс, используйте соответствующие заявления на [edit forwarding-options dhcp-relay dhcpv6] уровне иерархии.
DHCP — сервер
Тема этого реферата – DHCP — сервер. На настоящий момент времени DHCP — сервер используется почти в любой компьютерной сети от домашних до провайдерских сетей. Основное назначение DHCP — сервера это распространение сетевых настроек с помощью протокола DHCP (Dynamic Host Configuration Protocol). Устройста получающие настройки от DHCP – сервера называют DHCP – клиентами. В самом простом и частом случае DHCP используется для распространения информации о сетевой адресации, маски подсети, основного шлюза и адресов DNS — серверов.
DHCP – сервера могут быть настроены как на специализированных операционных системах для сетевого оборудования, так и на сетевых серверных операционных системах. Самые распространенные свободные реализации DHCP – сервера для Unix это: dhcpd и ISC DHCP. Настройки DHCP – серверов может отличаться в зависимости от реализации сервера. Вся дальнейшая информация описывает общий алгоритм работы протокола DHCP и не зависит от производителя оборудования или программного обеспечения.
Протокол DHCP имеет 3 различных механизма назначения адреса:
- Ручное распределение – администратор устанавливает соответствие аппаратного (MAC) и логического (IP) адресов, а DHCP передает этот адрес устройству – клиенту.
- Автоматическое распределение – DHCP — сервер автоматически присваевает постоянный сетевой адрес клиенту, выбирая его из пула адресов. В данном механизме отсутствует понятие времени аренды адреса.
- Динамическое распределение – DHCP передает клиенту сетевой адрес из пула адресов на ограниченный период времени, по истечению которого адрес может быть перезапрошен клиентом.
DHCPv4
DHCPv4 формат сообщений
Для всех транзакций DHCPv4 используется одинаковый формат сообщений. Сообщения прикладного уровня DHCP инкапсулируются в UDP сегмент транспортного уровня.
Сообщения DHCPv4 отправляются от клиента с 68 UDP портом, с портном назначения 67. Сообщения DHCPv4 отправляются от сервера из UDP порта 67 в порт назначения 68.[8]
Общий формат DHCP сообщений [1]:
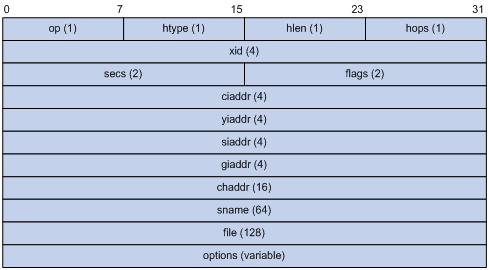
- Код операции (op) – указывает общий тип сообщения. Значение 1 – означает сообщение запрос; 2 – ответ
- Тип оборудования (htype) – определяет тип аппаратной среды. 1 – Ethernet; 15 – Frame Relay; 20 – Serial Line
- Длина физического адреса (hlen) – задает длина физического адреса
- Переходы (hops) – число использованых dhcp relay, при отправки сообщения клиентом устанавливается на 0
- Идентификатор транзакции (xid) – случайый номер установленный клиентом для согласования запоса с ответами от DHCPv4 – серверов.
- Секунды (secs) – обозначают количество секунд, пройденых с момента, когда клиент начал пытаться получить или продлить аренду. Используется DHCPv4 – серверами для расстановки приоритетов ответов, в случае нескольих клиенских запросов.
- Флаги (flags) – устанавливается клиентом, если флаг = 0, то DHCP – сервер ответит одноадресным сообщением, если флаг = 1, то широковещательным
- IP – адрес клиента (ciaddr) – устанавливается клиентом при обновлении адреса по истечению срока аренды службы.
- “Ваш” IP – адрес (yiaddr) – устанавливается сервером для присвоения нового ipv4 – адреса клиенту.
- IP – адрес DHCP – сервера (siaddr) – адрес DHPC – сервера от которого был получен адрес
- IP – адрес шлюза (giaddr) – используется для направления DHCPv4 – сообщения при использовании dhcp relay.
- Физический адрес клиента (chaddr)
- Имя сервера (sname) – устанавливается сервером от которого был получен адрес.
- Имя файла загрузки (file) – опциональное поле, используется для указания пути до файла загрузки
- Опции (options) – опциональные параметры, например, адреса DNS – сервера, WINS – сервера.
DHCPv4 обмен сообщениями
При первоначальной аренде адреса используются следующая последовательность обмена сообщениями : [8]
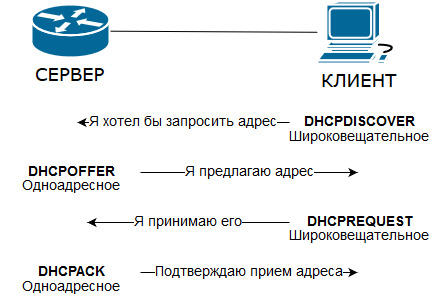
Когда срок аренды заканчивается, то клиент посылает DHCPREQUEST одноадресным сообщение непосредственно DHCP – серверу. Если DHCPACK не возвращается определенное количество времени, то клиент рассылает широковещательный DHCPREQUEST, чтобы другой сервер мог продлить срок аренды.
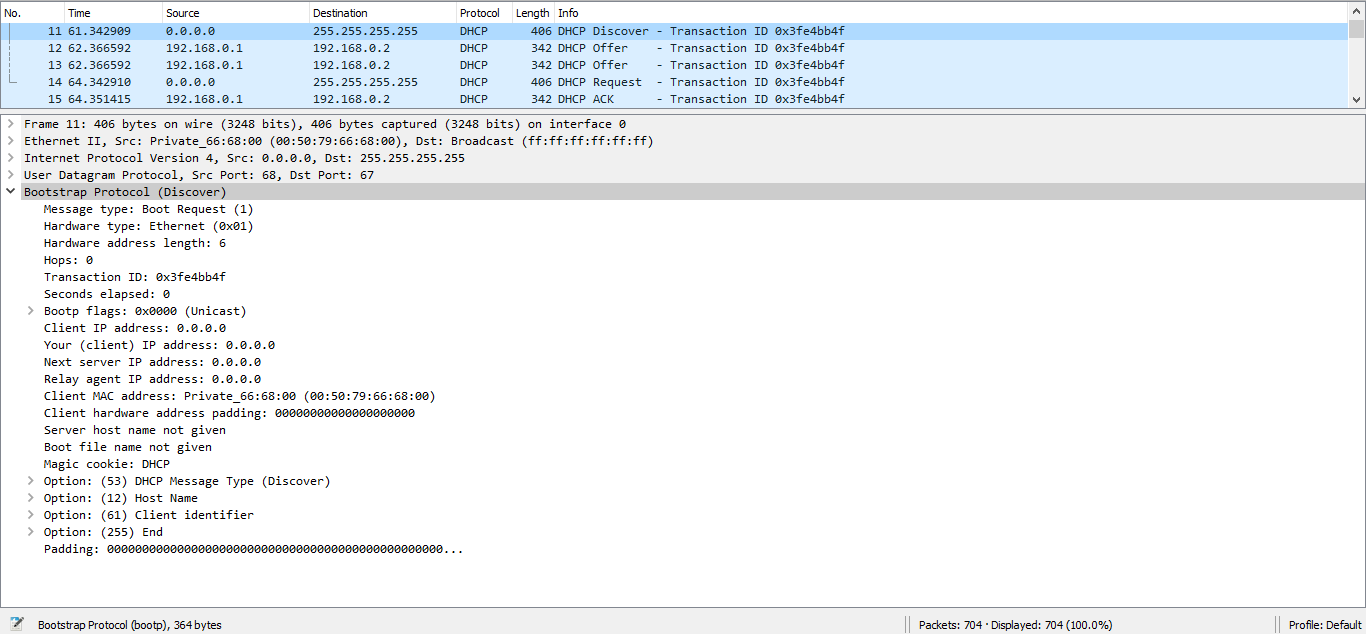
Сообщение DHCPDISCOVER при первичной аренде адреса в отображении WireShark:
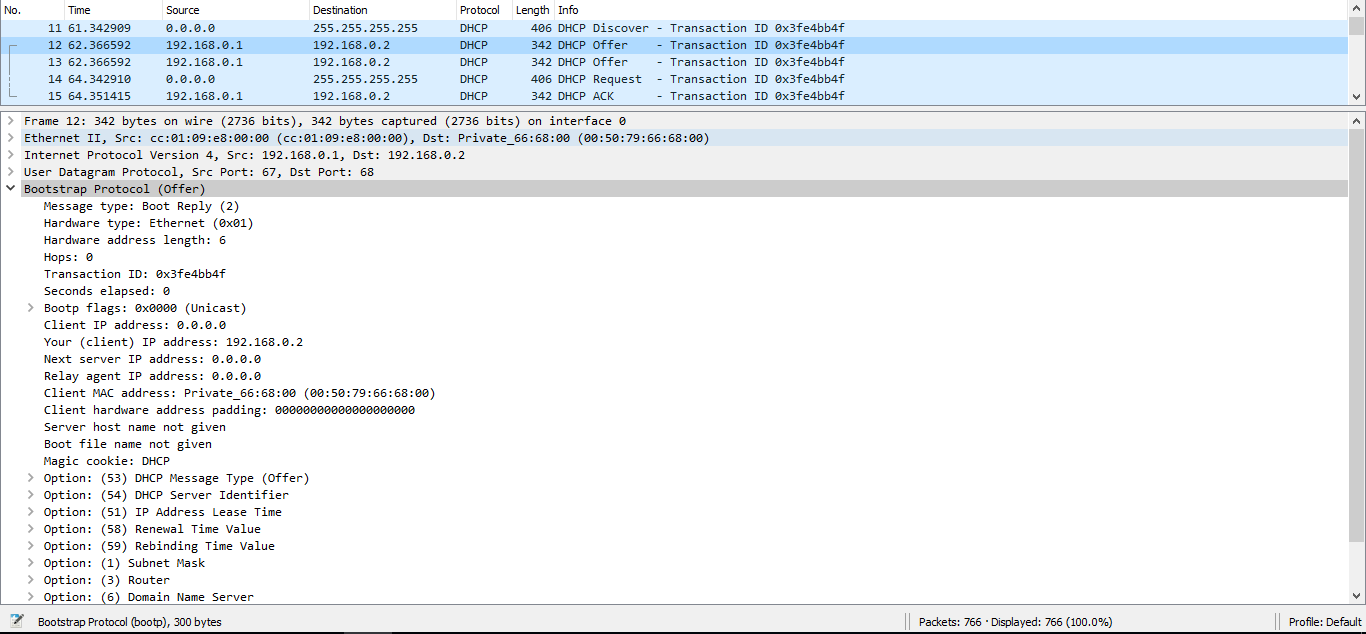
Сообщение DHCPOFFER при первичной аренде адреса в отображении WireShark:
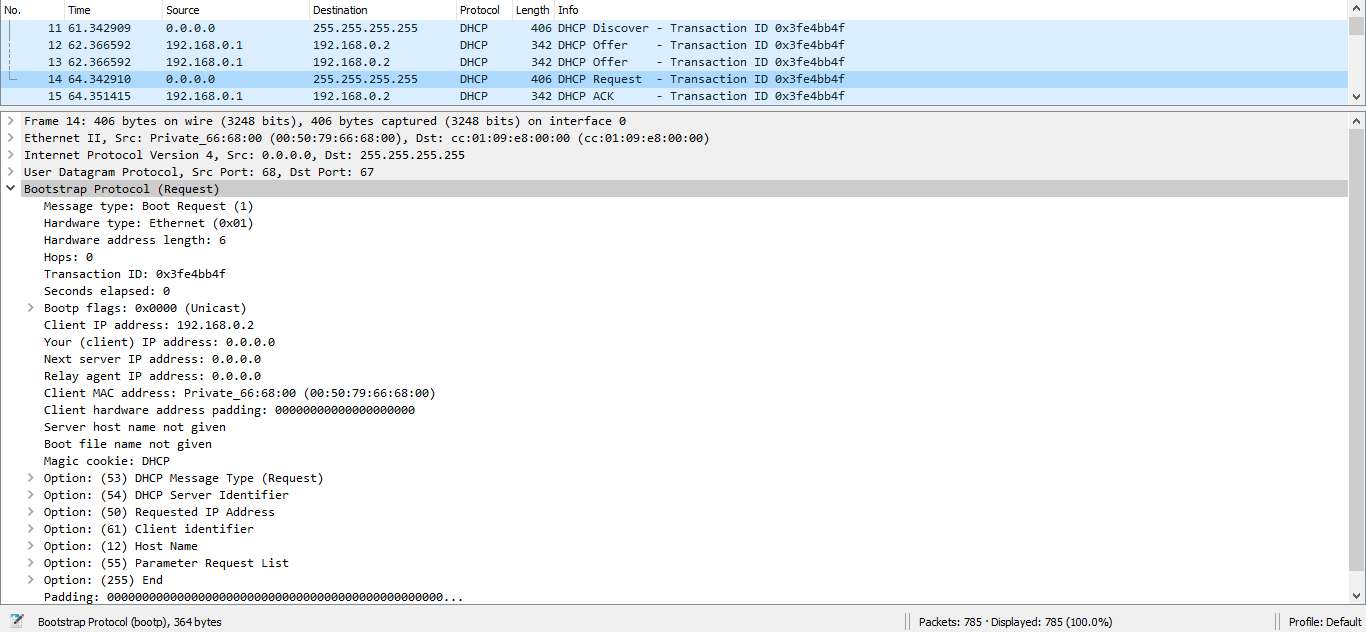
Сообщение DHCPREQUEST при первичной аренде адреса в отображении WireShark:
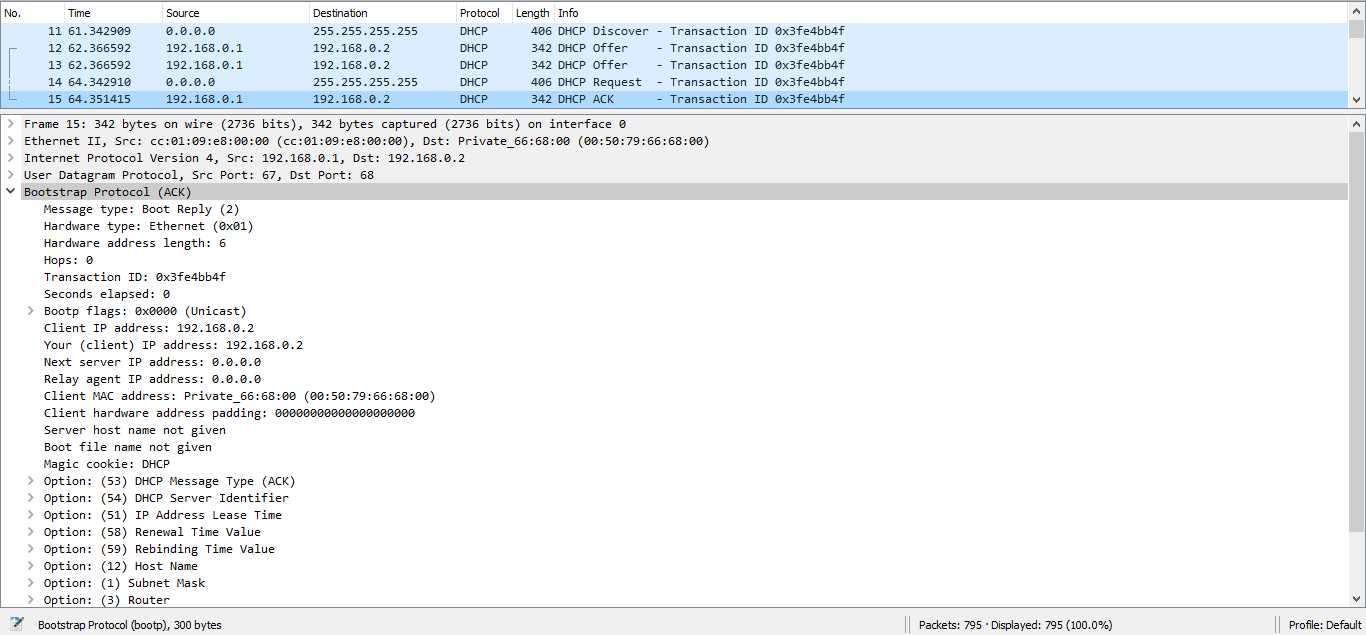
Сообщение DHCPACK при первичной аренде адреса в отображении WireShark:
Агент ретрансляции (Relay Agent)
Так как DHCP сообщения используют широковещательные адреса для первичного получения настроек, то обмен сообщениями DHCP ограничен широковещательными доменами. В случае, если DHCP – сервер находится в другой сети необходимо использовать агент ретрансляции запросов[2].
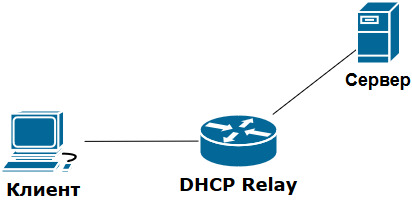
Пример сети с агентом ретрансляции:
Сообщение DHCPDISCOVER перенаправленное в другую сеть через DHCP Relay (захват кадров между DHCP Relay и Сервером):
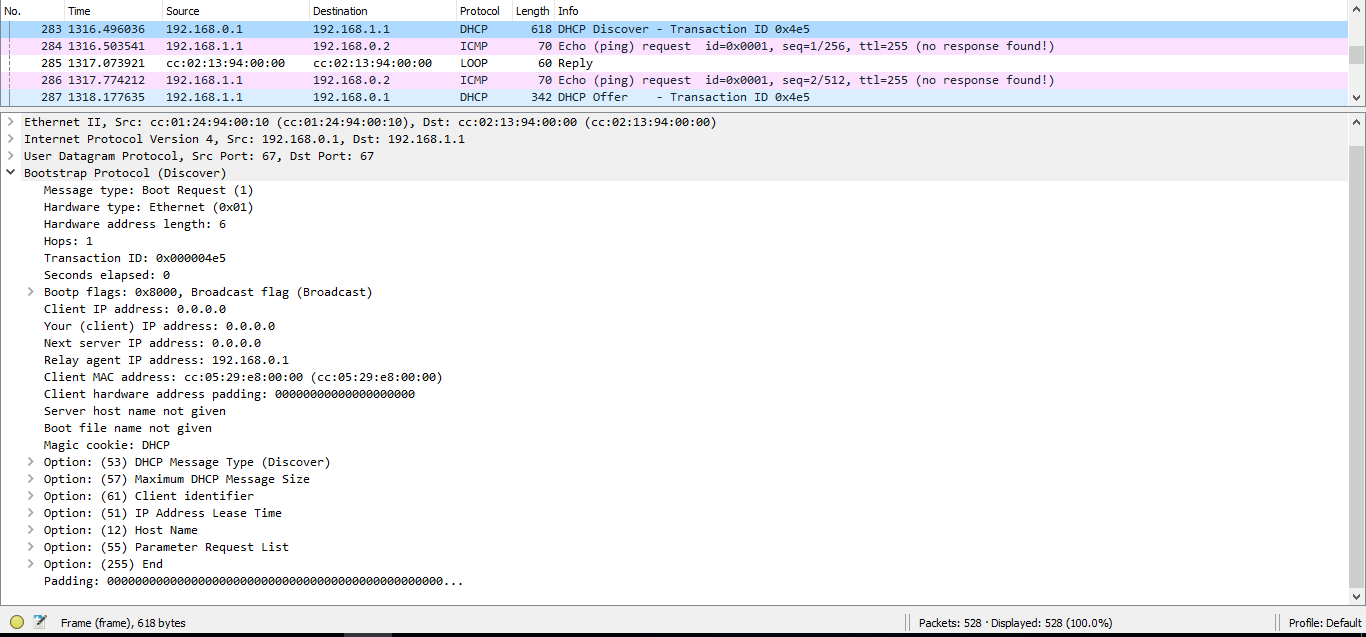
После перенаправления в другую сеть был изменен физический адрес получателя с широковещательного на адрес DHCP – сервера. Физический адрес отправителя изменен на адрес интерфейса машрутизатора.
Сетевой адрес отправителя был изменен с 0.0.0.0 на адрес маршрутизатора со стороны клиента, а адрес назначения с широковещательного был изменен на адрес сервера.
В UDP сегменте порт источника был изменен с 68 (порт клиента) на 67 (порт сервера).
В DHCP сообщении флаг был заменен с 0 на 1. Был добавлен +1 прыжок в поле hops. Поле шлюза (giaddr) изменено на адрес интерфейса маршрутизатора, где указан DHCP relay агент. Также были добавлены некоторые дополнительные опции.
В самом простом случае агент ретрансляции использует IP – адресацию, либо поле giaddr в сообщении DHCP. В некоторых сетях необходима дополнительная информация для дальнейшего определения адресации клиента. Для добавления этой информации в DHCP – сообщение, агент ретрансляции использует дополнительную опцию 82 (DHCP Option 82).[6] Обычно это применяется при решении задачи привязки IP — адреса к порту коммутатора и для защиты от атак с использованием протокола DHCP.
Безопасность DHCPv4
Самые распространеные проблемы с безопасностью DHCP это[7]:
- Атака с подменой DHCP – сервера
- DHCP starvation – истощение пула адресов у DHCP – сервера
Для защиты от этих атак используется функция коммутаторов DHCP Snooping. По умолчанию коммутатор на котором включен DHCP snooping вставляет опцию 82 в DHCP-запросы. Коммутатор может изменять или вставлять опцию 82, даже если клиент и сервер находятся в одной сети.
Для правильной работы DHCP snooping, необходимо указать какие порты коммутатора будут доверенными (trusted), а какие — ненадёжными (untrusted):
Ненадёжные (Untrusted) — порты, к которым подключены клиенты. DHCP — ответы, приходящие с этих портов отбрасываются коммутатором. Для ненадёжных портов выполняется ряд проверок сообщений DHCP и создаётся база данных привязки DHCP (DHCP snooping binding database).
Доверенные (Trusted) — порты коммутатора, к которым подключен другой коммутатор или DHCP-сервер. DHCP-пакеты полученные с доверенных портов не отбрасываются.
По умолчанию коммутатор отбрасывает DHCP-пакет, который пришел на ненадёжный порт, если:
- Приходит одно из сообщений, которые отправляет DHCP – сервер
- Приходит сообщение DHCPRELEASE или DHCPDECLINE, в котором содержится MAC-адрес из базы данных привязки DHCP, но информация об интерфейсе в таблице не совпадает с интерфейсом, на котором был получен пакет
- В пришедшем DHCP-пакете не совпадают MAC-адрес указанный в DHCP-запросе и MAC-адрес отправителя;
- Приходит DHCP-пакет, в котором есть опция 82
Методы динамического получения IPv6 адресов
Существует 2 динамических метода получения IPv6 адресов:
- SLAAC (Stateless address autoconfiguration)
- DHCPv6
DHCPv6 подраздляется на два вида, таких как, DHCPv6 Stateless (без отслеживания состояния) и DHCPv6 Stateful (с отслеживанием состояния).
SLAAC
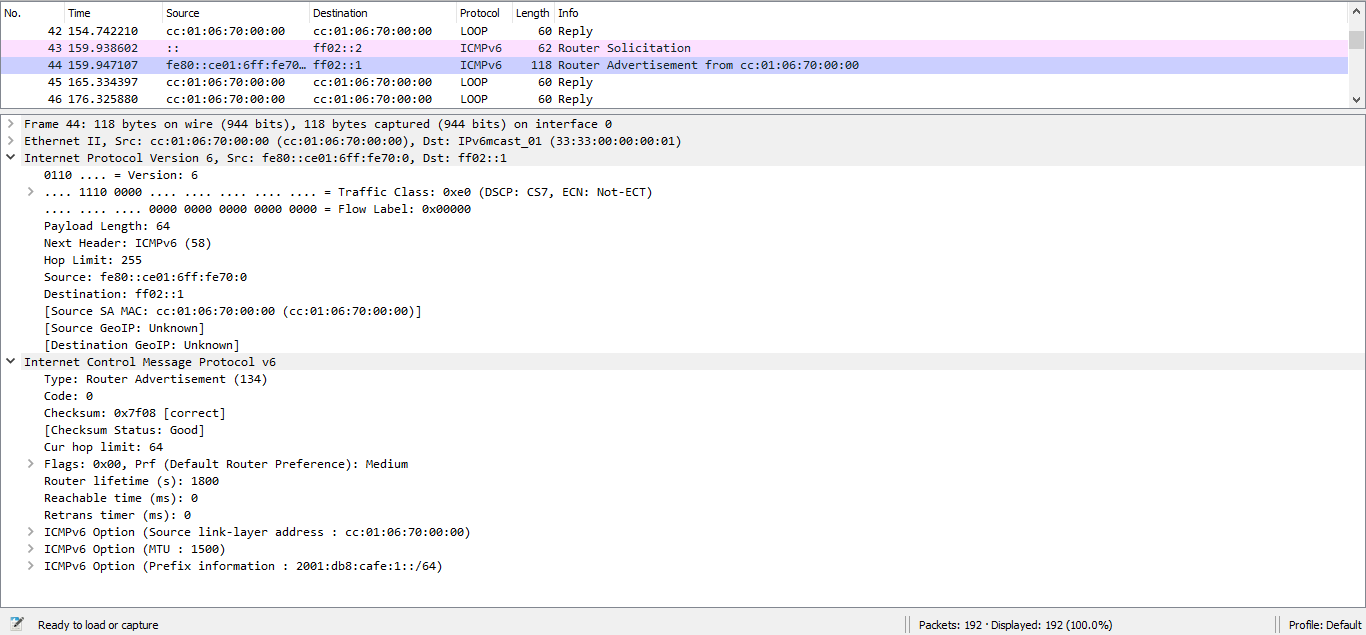
Механизм SLAAC используется для автоматического получения IP – адреса и сетевого префикса без использования DHCPv6 – сервера. В основе SLAAC лежит ICMPv6 с номерами сообщений относящимися к протоколу Neighbor Discovery Protocol (NDP).[4] Маршрутизатор с рабочим IPv6 интерфейсом рассылает в сеть информацию об этой сети, включающую в себя сетевую часть IP адреса и длину префикса. Кроме того, в этом сообщении содержится адрес шлюза по умолчанию.
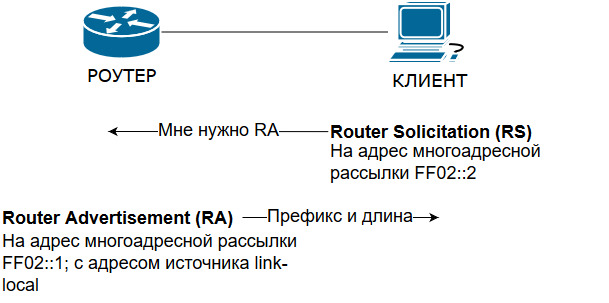
Сообщение называется Router Advertisement (RA) (ICMPv6 Type 134) и отправляется обычно раз в 200 секунд на многоадресный адрес FF02::1.[5]
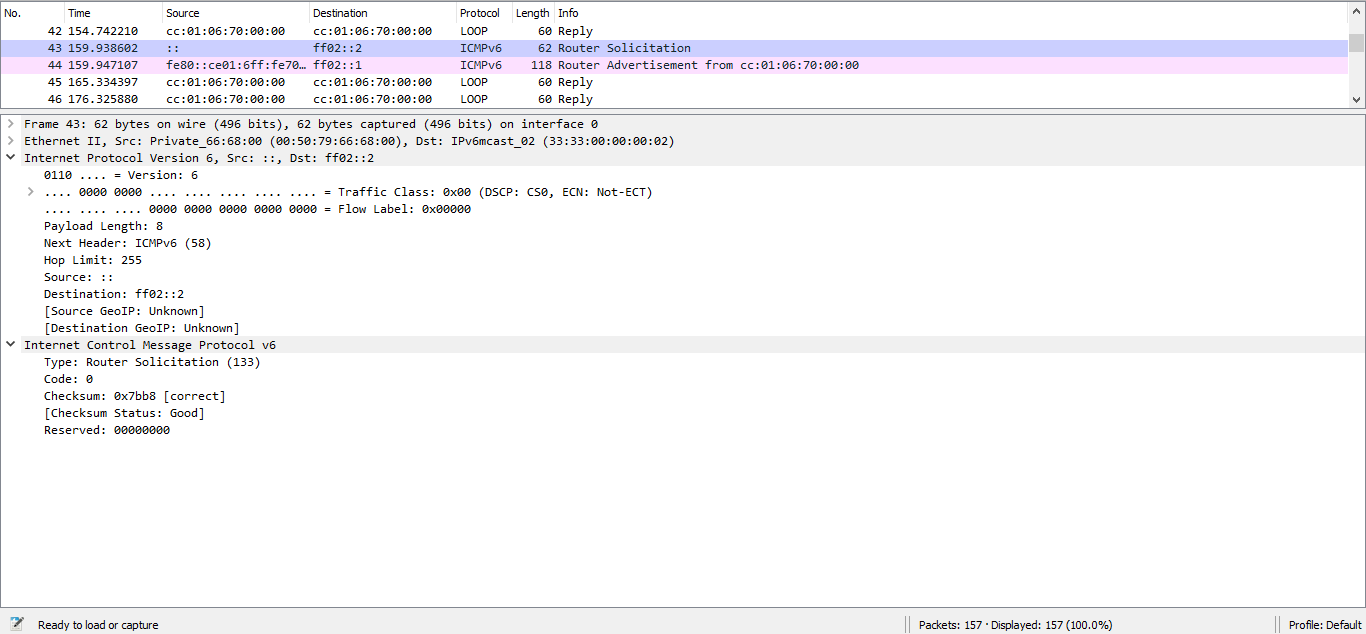
Если в сети появилось новое устройство, которому необходим адрес, ему необязательно ждать 200 секунд до ближайшей рассылки, оно может направит запрос маршрутизатору Router Solicitation (RS) (ICMPv6 Type 133) и попросить его выслать настройки немедленно. Запрос маршрутизатору выполняется на адрес FF02::2.
После получения сообщения RA, клиент должен создать свой идентификатор клиента (IID) с использованием полученого префикса, для этого используется процесс EUI – 64[5], либо сгенерация случайным образом.
Для устарения дублирования адресов в сети используется процесс обнаружения адресов – дубликатов (DAD)[5], который также является частью протокола обнаружения соседних устройств (NDP).
Сообщение Router Solicitation при получении префикса канала в процессе SLAAC:
Сообщение Router Advertisement при получении префикса канала в процессе SLAAC:
DHCPv6 без отслеживания состояния (Stateless)
Сообщения протокола DHCPv6 используют транспортный протокол UDP. Клиент отправляет сообщения на порт 547, а сервер к клиенту на порт 546.
Stateless DHCPv6 является комбинацией двух процессов, для получения префикса канала используется процесс SLAAC, а за дополнительными настройками клиент обращается к DHCPv6 – серверу.
После процесса SLAAC клиент начинат рассылать многоадресное SOLICIT сообщения на FF02::1:2. Этот адрес должен быть присвоен всем интерфейсам в сети, которые выступаю в роли DHCPv6 сервера или агента пересылки.
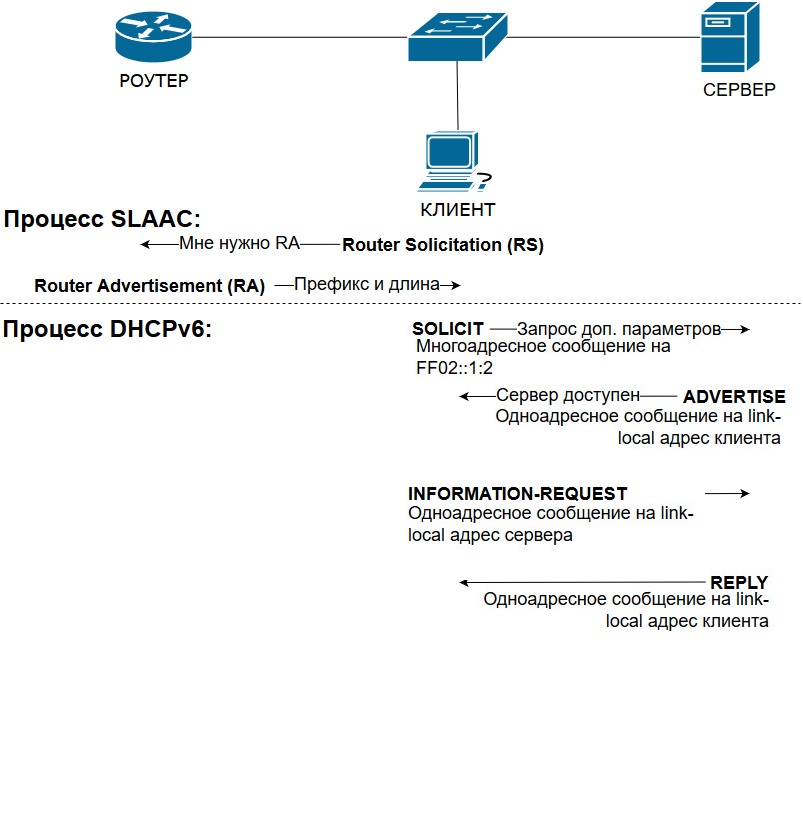
По — умолчанию в процессе SLAAC пакеты RA отсылаются с флагами M = 0 и O = 0. Для запроса клиентом дополнительных настроек с DHCPv6 сервера флаг O должен быть изменен на значение 1. При получении RA с этим флагом клиент начинает DHCPv6 процесс, в котором сервер DHCPv6 пришлет дополнительные настройки в сообщение INFORMATION-REQUEST.
DHCPv6 с отслеживанием соединения (Stateful)
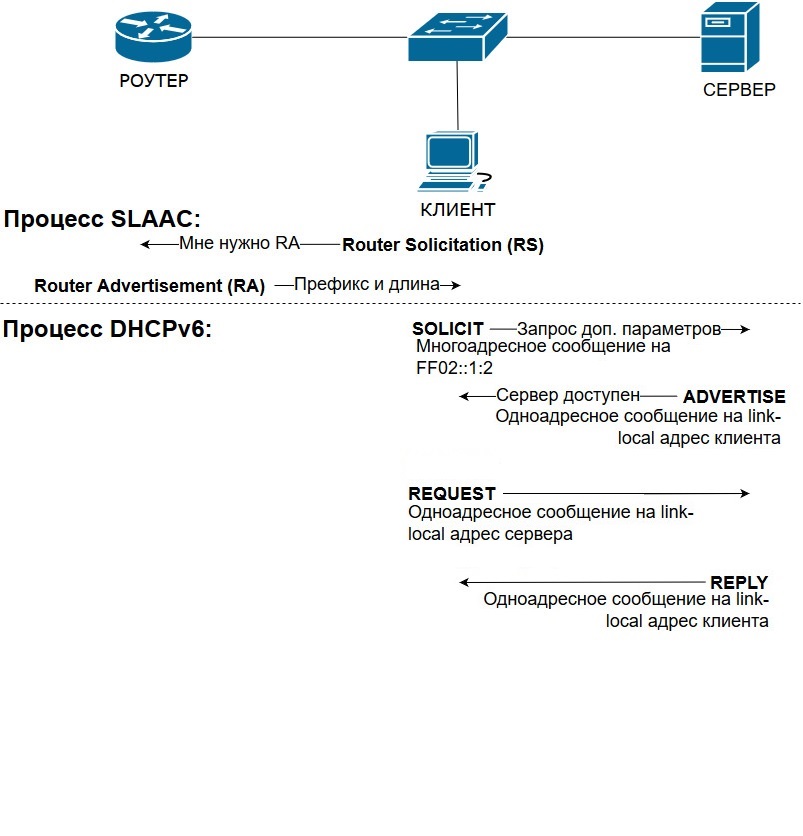
SLAAC процесс при работе DHCPv6 с отслеживанием состояния не посылает сетевой адрес в сообщении RA и менят флаг M на 1. Сетевой адрес присылается клиенту в сообщении REQUEST протокола DHCPv6. Функциональное назначение пакетов DHCPv6 можно сравнить с пакетами DHCPv4 следующим образом: [3]
DHCPv6 тип сообщения
DHCPv4 тип сообщения
REQUEST, RENEW, REBIND
ЗАКЛЮЧЕНИЕ
В данном реферате были рассмотрены основные процессы в DHCP для двух версий протокола IP.
Для DHCPv4 был рассмотрен процесс получения настроек от DHCPv4 сервера, в том числе, основной формат DHCPv4 сообщения, их поля, изменение полей в различных типах DHCPv4 сообщений, процесс пересылки DHCPv4 сообщений до DHCP – сервера в другую сеть и опция 82 для обеспечения безопасности.
Для DHCPv6 были рассмотрены процессы получения адресации без выделенного DHCPv6 – сервера (SLAAC), с помощью сообщений Router Solicitation и Router Advertisement протокола NDP использующего формат сообщений протокола ICMPv6. И два вариант получения настроек от DHCPv6 сервера: с арендой адреса Stateful (с отслеживанием соединения) и без аренды Stateless (без отслеживания соединения). Также была рассмотрена многоадресная адресация сетевых интерфейсов, использованная на сетевых интерфейсах для распределения ролей в процессе SLAAC и DHCPv6. И было представлено сравнение сообщений DHCPv4 и DHCPv6.
СПИСОК ЛИТЕРАТУРЫ
-
- DHCP message format. Hewlett Packard Enterprise Development LP http://h22208.www2.hpe.com/eginfolib/networking/docs/switches/5120si/cg/5998-8491_l3-ip-svcs_cg/content/436042653.htm
- Configuring the Cisco IOS DHCP Relay Agent. Cisco Systems, Inc
-
- DHCPv6 Based IPv6 Access Services. Cisco Systems, Inc https://www.cisco.com/c/en/us/products/collateral/ios-nx-os-software/enterprise-ipv6-solution/whitepaper_c11-689821.html
- IPv6 neighbor discovery http://packetlife.net/blog/2008/aug/28/ipv6-neighbor-discovery/
- NDP – Neighbor Discovery Protocol. https://howdoesinternetwork.com/2012/ndp-ipv6-neighbor-discovery-protocol
- Опция 82 DHCP. Н. Самойленко http://xgu.ru/wiki/%D0%9E%D0%BF%D1%86%D0%B8%D1%8F_82_DHCP
- DHCP snooping. Н. Самойленко http://xgu.ru/wiki/DHCP_snooping
- DHCP https://ru.wikipedia.org/wiki/DHCP
При копировании любых материалов с сайта evkova.org обязательна активная ссылка на сайт www.evkova.org
Сайт создан коллективом преподавателей на некоммерческой основе для дополнительного образования молодежи
Сайт пишется, поддерживается и управляется коллективом преподавателей
Telegram и логотип telegram являются товарными знаками корпорации Telegram FZ-LLC.
Cайт носит информационный характер и ни при каких условиях не является публичной офертой, которая определяется положениями статьи 437 Гражданского кодекса РФ. Анна Евкова не оказывает никаких услуг.
Русские Блоги

Набор адресов, назначенных клиентам. Имеется связанный IAID, и сохраняется только один тип адреса, например временный адрес. Каждый клиент может иметь несколько IA, по одному для каждой сетевой карты.
- IAID (Identity association identifier)
Дублирование IAID не допускается в IA для каждого клиента
- IA_NA (Identity association for non-temporary addresses)
IA хранит невременные адреса
- IA_TA (Identity association for temporary addresses)
IA, где хранится временный адрес
- IA_PD (Identity association for prfix delegation)
Набор префиксов, назначенных клиентам, имеет соответствующие IAID.Каждый запрашивающий маршрутизатор может иметь несколько IA, по одному для каждой сетевой карты.
- binding
Набор адресов и информация о конфигурации, назначенная клиенту, идентифицируется триплетом <DUID, тип IA, IAID>.
- DHCP domain
Диапазон ссылок, управляемых сервером DHCP.
- DHCP realm
- All_DHCP_Relay_Agents_and_Servers (FF02::1:2)
Адрес многоадресной рассылки контролируется всеми реле и серверами, используемыми клиентом
- All_DHCP_Servers (FF05::1:3)
Все серверы прослушивают и будут использоваться, когда ретранслятор не знает адрес одноадресной рассылки сервера
- Requesting router
Как клиент DHCP, запросите выделение префикса
- Delegating router
Выступать в роли сервера DHCP и отвечать на запросы назначения префиксов
Тип сообщения DHCPV6:
| номер | Тип сообщения | инициатор | описание | Соответствующий тип пакета v4 |
| 1 | Solicit | client | Сервер местоположения | Discover |
| 2 | Advertise | server | Ответ на Политику с указанием достижимости | Offer |
| 3 | Request | client | Запросить адрес и конфигурацию с указанного сервера | Request |
| 4 | Confirm | client | Отправьте на все серверы, чтобы подтвердить правильность конфигурации клиента относительно текущей ссылки. | Request |
| 5 | Renew | client | Увеличьте время аренды адреса и обновите информацию о конфигурации на указанных серверах. | Request |
| 6 | Rebind | client | После сбоя обновления отправить на все серверы | Request |
| 7 | Reply | server | Отправьте указанному клиенту в ответ на сообщение "Запрос / запрос / обновление / повторная привязка / запрос информации / подтверждение / освобождение / отклонение" | Ack |
| 8 | Release | client | Адрес выпуска | Release |
| 9 | Decline | client | Отправить на указанный сервер, указав, что адрес был использован | Decline |
| 10 | Reconfigure | server | Указывает, что на сервере произошла смена конфигурации. После получения клиент отправляет запрос на обновление или запрос информации для запроса новой конфигурации. | N/A |
| 11 | Information-Request | client | Запрос информации о конфигурации, кроме IP | Inform |
| 12 | Relay-Forward | relay agent | Переданное на сервер, клиентское сообщение включено в опцию Relay-Message. | N/A |
| 13 | Relay-Reply | server | Ретрансляция ответа сервера, клиентское сообщение включено в опцию Relay-Message | N/A |
IA — это структура, используемая серверами и клиентами для идентификации, группировки и управления набором связанных адресов IPv6.
Каждый IA связан только с одним сетевым портом.
Клиент отвечает за создание IA и указание IAID и просит сервер выделить адрес для IA.
Каждый IA содержит IAID и связанную информацию о конфигурации:
- IAID должен быть уникальным и соответствовать клиенту и не может быть изменен такими операциями, как перезапуск.
- Информация о конфигурации содержит один или несколько адресов IPv6, T1 и T2 IA, и каждый адрес содержит предпочтительное время жизни и действительное время жизни.
Во-вторых, выберите механизм адреса, назначенный для IA
- Ссылка на соединение с клиентом
- Получите пакет от клиента напрямую. Адрес источника — это локальный адрес канала, и он находится на той же ссылке, что и сетевая карта, на которую сервер получает сообщение.
- Получен пакет ретрансляции, который находится на том же канале, что и сетевая карта, определенная параметром link-address в пакете
- Получите клиентский пакет напрямую. Адрес источника не является локальным адресом канала и находится на той же ссылке, что и адрес источника в пакете.
В-третьих, временное распределение адресов
Он не отличается от невременного распределения адресов. Каждый IA_TA содержит не более одного временного адреса для каждого префикса в ссылке. Пространство IAID IA_TA и IA_TA является независимым, и значения могут быть одинаковыми.