Live-build
Back in 2012, I was trying everything I could do to get a customised Live CD put together so that I could start installing Debian on other PC’s. I spent a long time learning how to use Live build, and I tweaked it so that I could make a Live CD with about 95% of the apps and config I wanted. But then how about updating the Live CD? It required another build process over the internet that could take hours (it’s a lot faster with apt caching though).
But what if you install a heap of apps that a user will want to remove? That could be a waste of time. Better, I think, to make a basic Live CD to install a base system with the bare minimal needed for a desktop and internet connectivity, and then install other packages later on, per user requirement. You could even include some guides to installing software.
If you want to install with a much larger choice of software ready to go, it would be better to build that system in a real desktop, with all your menus and other tweaks, and then run refractasnapshot (see my system backup page) on it, to make a Live CD from the installed system.
So my strategy would be:
1. Initially, Netinstall/Server ISO or Live Build or Debootstrap followed by system backup with dd — minimal base install (easy to keep cleaning and re-building it)
2. Later, Refractasnapshot — a grander Live CD with much more choice installed.
1. install
and it will be essential to make sure you have these installed too:
now find some space on a partition where all the live-build work will take place (up to 4Gb for basic) and run the initial setup command, `lb config`: (that will build the basic config tree)
2. Congfigure the live cd build
The command is run with options to build what you want:
example 1.
example 2.
example 3.
You can keep using `lb config` with different parameters to set up the configuration before building -but note that you can’t override one that’s been set unless you do a `lb clean` -it is better to use an auto script (see below).
The «chroot» mirror is where packages will come from and the «binary» is what the Live CD will be set to (chroot mirror should default to —mirror-bootstrap). See http://manpages.ubuntu.com/
The 686 flavour with amd64, is essential for the live installer to work, or else you will just have a Live CD without installer, so the man page says.
Or use an auto script
All config options can be put into an auto script so that you only need to run `lb config` and the options are set from the script.
http://live-systems.org/manual/.
edit auto/config to look something like this -adapt to your preference, with amd64/686 or whatever. Here’s how it looks with my example 3,
The script is read when lb config is run. but you may need to run `lb config —conffile auto/config`
I set the mirrors to devuan and lb config still set up for a Debian Jessie build. So following that you will need to edit the files in config/ to enable a devuan build.
config/binary LB_BOOTAPPEND_LIVE=»boot=live components keyboard-layouts=us,us keyboard-variants=colemak username=bob»
to set the keyboard to colemak and change username for live
set Disribution to Devuan and mirrors to
http://deb.devuan.org/merged chimaera
http://deb.devuan.org/merged chimaera-security
http://deb.devuan.org/merged chimaera-updates
config/build
Mirror-Bootstrap: http://deb.devuan.org/merged chimaera
config/chroot
LB_SECURITY=»true»
LB_UPDATES=»true»
config/common
LB_APT_HTTP_PROXY=»http://localhost:3142/»
LB_APT_RECOMMENDS=»false»
The proxy line is for Apt-cacher-ng APT proxy.
Note: to speed up the process and avoid downloading all the packages again and again with each new build attempt, it is highly recomended that you set up a good APT caching proxy that live-build will retrieve packages from (and being downloaded already through the proxy they are kept in the proxy cache to be retrieved much faster the next time).
See my APT proxy page for notes how to do that.
3. Add package name lists before the build
su to root and run these in the build directory, to create lists which will be used to install whatever you need added to the build:
First of all, those needed for successful build as some are possibly excluded by the «no-recommends» option, and the dependencies for live-build (need to be installed into the chroot system before creation of the squash filesystem and ISO).
then do either
1. minimal LXDE install
or
2. plain openbox install
The problem with a plain -no DM- install is that the live ISO may have problems at login or launching Xorg. So it might be advisable to add a DM, such as lightdm.
If you are making a Live CD for a basic install (further packages to be added post-install) then no point in making the build too complex or over-sized, and I would leave it at that.
but if you have ny othe specific areas of packages needed, such as samba, then you can create more package lists like these.
4. Add other/customised packages
You can put .deb archives in config/packages.chroot, such as any packages made from source (compton, checkinstall etc)
! Check the packages names with running dpkg-name *.deb in the dir as they must comply to be included.
http://live-systems.org/manual/.
Some packages might snag the chroot stage, giving an error such as: /usr/bin/env: ‘gpg’: No such file or directory
Therefore it was necessary to pin it to the experimental repository, with all other packages defaulting to the config repository, like this
add this content
Omit a package from the build
-say, if it is a recommended package or installed by a metapackage, you give it a negative Pin-Priority in config/apt/preferences,
see: . /customizing-package-installation.en.html#466
5. Add files to be included in the Live cd
If you’d like to customize the Live CD environment, with autostart, no recommends files etc, you simply add the files to config/includes.chroot directory with the same dir tree as they need in a real file system.
- apt files > config/includes.chroot/etc/apt
- LXDE autostart file > config/includes.chroot/etc/xdg/lxsession/LXDE
- openbox files > config/includes.chroot/etc/skel/.config/openbox
- ranger files > config/includes.chroot/etc/skel/.config/ranger
- home dot files > config/includes.chroot/etc/skel
Set groups for the Live user
make a file and fill with [include whatever groups you require]
6. Building the live cd
to run live build, cd to my_live_build and enter (sudo or as root)
and this command can be split into four parts: where bootstrap caches all the necessary packages
chroot unpacks and installs them and carries out tasks in the chroot env
binary creates a squashfs compressed archive
source puts it into a bootable ISO image
to cleanup the working directory to build again
to build again with changes to config (this cleans chroot so all the packages will need unpacking again with the next build)
to build with interactive options
The iso file will be created (if successful) in the «my_live_build» directory, which just needs (renaming and) burning to disk or sending to a usb stick.
remember that to login the live CD, user=user, passwd=live
You can make a live build from your installed system with (haven’t tested it myself) But this won’t build a devuan system
Build Notes
- if a build has been interrupted, lb build might fail, if so do but it will clean out the cache!
Example, the build fails with an error:
P: Configuring file /etc/debian_chroot /usr/share/live/build/scripts/build/lb_chroot_debianchroot: 50: /usr/share/live/build/scripts/build/lb_chroot_debianchroot: cannot create chroot/etc/debian_chroot: Directory nonexistent
P: Begin unmounting filesystems.
P: Saving caches.
chroot: failed to run command `/usr/bin/env’: No such file or directory
Another one would be:
P: Begin install linux-image. cp: cannot stat `chroot/boot/vmlinuz-*’: No such file or directory
P: Begin unmounting filesystems
And this error would require unmounting the file system where the build was in process in order to build successfully. See here mail-archive.
Another error I had was aptitude failing to download packages and reporting:
E: Cannot get debconf version. Is debconf installed?
- No ext3 or ext4 partitioning option! So I had to select «Use free space automatically». this made ext4 partitions for / and /home and a swap of 4Gb. Later, with Gparted, I removed the /home and swap partitons and made new ones (smaller). After booting the system, and logging in as root, /etc/fstab needed making and /dev/sda? mounting to /home. Then I could log in as my user.
- with one install I still couldn’t log-in the user, so logged in as root, deleted that user with deluser bob and then added it again with adduser bob , and bob was then added to /home and I could log-in
- GRUB did not install and, as I was installing to a Win7 machine and needed it to dual-boot, I used Super Grub (Rescatux) to boot the new OS, then I ran
- Grub Recover CD does a good job too, automatically searches for OS and installs GRUB with options -see my GRUB page
- In fact, if I attempted GRUB install the installer terminated early without finishing (set up users and passwords etc) so I found I had to use the «Go back» button at Configure Mirrors stage in order to select «Continue without installing GRUB».
Simple-CDD
Firstly, make a working directory where you’ve got some space
this is the basic build command, which may be out-dated by now: fill in your own preferred mirror!
Создание live CD с Debian

Некоторым пользователям дистрибутива Debian иногда может понадобиться полностью рабочая копия основной системы, которая хранилась бы на флешке или диске. Такую версию называют Live, поскольку она запускается на любом компьютере без предварительной установки. Создать подобную копию — дело не совсем легкое, однако вполне выполнимо даже для юзера, который впервые сталкивается с осуществлением подобной задачи. В рамках сегодняшней статьи мы бы хотели продемонстрировать пошаговое выполнение этой операции.
Создаем Live CD с Debian
Неважно, создаете вы копию для дальнейшего использования на диске или флешке, первые шаги и монтирование самого ISO-образа одинаковы, различаться будут лишь последние команды, на которых мы обязательно сделаем акцент. Пока что удалите все ненужное из системы (программы, файлы), настройте ее так, как это требуется, после чего можно переходить к созданию копии, начиная с самого первого шага.
Шаг 1: Установка дополнительных компонентов
Все приведенные далее инструкции будут базироваться на простом последовательном выполнении терминальных команд. Начать стоит с установки дополнительных компонентов, необходимых для произведения определенных операций — клонирования системных папок, записи ISO-образа. Выполняется поставленная цель следующим образом:

-
Откройте «Терминал» любым удобным методом, а затем вставьте туда команду sudo apt-get install xorriso live-build extlinux syslinux squashfs-tools для инсталляции дополнительных компонентов и нажмите на клавишу Enter.
Теперь давайте более подробно поговорим о тех утилитах, которые были добавлены в Debian при помощи упомянутой выше команды:
| Утилита | Описание |
|---|---|
| xorriso | Будет использоваться для создания загрузочного образа |
| syslinux, extlinux | Предназначены для корректной загрузке при типе MBR |
| squashfs-tools | Поможет в создании сжатой файловой системы |
| live-build | Создаст саму сжатую ОС, помещая ее в ISO-образ |
Только после успешной инсталляции всех приведенных выше программ можно переходить к последующим шагам, иначе ничего не получится.
Шаг 2: Создание каталога и подготовка сжатой системы
Как уже было сказано выше, дистрибутив Debian будет находиться в сжатом состоянии. Уменьшение его размера осуществляется вручную, путем ввода ряда команд в консоль. Давайте поэтапно рассмотрим каждое важное действие:
- Для начала создайте корневой каталог для образа и переместитесь в него. Используйте две команды, помещенных в одну строку, чтобы совместить их. Содержимое «Терминала» будет выглядеть так: mkdir
/livework
chroot chroot
mount none -t proc /proc
mount none -t sysfs /sys
mount none -t devpts /dev/pts
export HOME=/root
export LC_ALL=C
apt-get install dialog dbus
dbus-uuidgen > /var/lib/dbus/machine-id
apt-get install linux-image-686 live-boot
apt-get install dump bzip2 mc icewm .
passwd
apt-get clean
rm /var/lib/dbus/machine-id && rm -rf /tmp/*
umount /proc /sys /dev/pts
exit


На этом этапе образ системы считается готовым, однако подготовительные работы еще не закончены. Осталось выполнить всего несколько команд.
Шаг 3: Создание папки для загрузчика и сжатие файлов
Создание директории, в которой будет храниться сам live-загрузчик, а также сжатие файлов делается точно так же, как и другие операции — вводом соответствующих команд. Однако сейчас нужно будет отредактировать конфигурационный файл, о чем вы узнаете далее:
Для начала в «Терминале» введите поочередно такие строки:
mkdir -p binary/live && mkdir -p binary/isolinux
cp chroot/boot/vmlinuz-* binary/live/vmlinuz
cp chroot/boot/initrd.img-* binary/live/initrd
mksquashfs chroot binary/live/filesystem.squashfs -e boot

Это создаст необходимый каталог и сожмет все файлы. Далее осуществляется копирование требуемых для загрузки файлов и редактирование самого стартового меню, что можно сделать, вставив в консоль такой текст:
cp /usr/lib/syslinux/isolinux.bin binary/isolinux/.
cp /usr/lib/syslinux/menu.c32 binary/isolinux/.
nano binary/isolinux/isolinux.cfg
ui menu.c32
prompt 0
menu title Boot Menu
timeout 300
label live-686
menu label ^Live (686)
menu default
linux /live/vmlinuz
append initrd=/live/initrd boot=live persistence quiet
label live-686-failsafe
menu label ^Live (686 failsafe)
linux /live/vmlinuz
append initrd=/live/initrd boot=live persistence config memtest noapic noapm nodma nomce nolapic nomodeset nosmp nosplash vga=normal
Вы можете прописывать все это вручную, введя команды поочередно, а содержимое конфигурационного файла, который открывается через nano binary/isolinux/isolinux.cfg , просто вставить и сохранить изменения.
Шаг 4: Создание образа диска
Последний шаг перед завершением выполнения поставленной задачи — создание образа диска формата ISO. Увиденная ниже команда позволит записать образ на DVD или CD, что сопровождается прожигом диска.
xorriso -as mkisofs -r -J -joliet-long -l -cache-inodes -isohybrid-mbr /usr/lib/syslinux/isohdpfx.bin -partition_offset 16 -A «Debian Live» -b isolinux/isolinux.bin -c isolinux/boot.cat -no-emul-boot -boot-load-size 4 -boot-info-table -o remaster.iso binary

Если же требуется сохранить этот образ на флешку, используйте немного другую команду, которая выглядит так:
extlinux -i /mnt && cat /usr/lib/extlinux/mbr.bin > /dev/sda
cp /usr/lib/extlinux/*.c32 /mnt && cp /usr/lib/syslinux/vesamenu.c32
Теперь вы имеете на своем съемном устройстве Live CD с операционной системой Debian. Как видите, пришлось приложить немного усилий, однако при этом все получится правильно и будет работать стабильно. В случае же появления каких-либо ошибок при вводе команд обращайте внимание на показываемый в консоли текст. Часто он помогает решить проблему. Если это не приносит никакого эффекта, ознакомьтесь с официальной документацией дистрибутива.
Kali Linux: настройка и сборка ISO-образов
Загрузка Kali Linux со съёмного носителя информации полезна во многих ситуациях. В самом простом виде такой носитель, в формате DVD-диска или флэшки, создают, используя стандартный ISO-образ системы. Однако, куда больше возможностей даёт сборка собственных образов и создание загрузочных носителей с постоянным хранилищем данных. Кроме того, иногда могут пригодиться образы системы, настроенные особым образом. Всему этому посвящены третий и четвёртый разделы девятой главы книги «Kali Linux Revealed», перевод которых мы публикуем в этом материале.
9.3. Сборка собственных ISO-образов Kali Linux
Стандартный вариант Kali Linux отличается гибкостью и имеет немало возможностей. Сразу после его установки можно приступать к решению множества непростых задач. Конечно, тут не помешает некоторый уровень знания инструментов, включённых в дистрибутив, креативность, терпение и опыт. Однако, образ Kali можно настраивать, включая в него то, что нужно, или убирая лишнее, задавать автоматическое выполнение каких-либо действий в ходе загрузки системы.
Среди примеров таких вот особых образов — Kali ISO of Doom и Kali Evil Wireless Access Point — интереснейшие проекты, которые полагаются на специально настроенные реализации Kali Linux. Взглянем на процесс создания собственных ISO-образов Kali Linux.
Официальные образы Kali собраны с использованием live-build. Это — набор скриптов, который даёт возможность полной автоматизации и настройки всех аспектов создания ISO-образов. Набор live-buid использует, при формировании своей конфигурации, структуру директорий. Эту конфигурацию и некоторые связанные вспомогательные скрипты можно найти в Git-репозитории live-build-config . Мы будем пользоваться данным репозиторием как основой для построения образов, настроенных в соответствии с особыми требованиями.
Прежде чем продолжать, вы должны знать, что команды, показанные в этом разделе, предназначены для выполнения в актуальной версии Kali Linux. Если попытаться воспользоваться ими в ОС, отличной от Kali, или в устаревшей версии Kali, они, вероятнее всего, не будут нормально работать.
9.3.1. Установка необходимого ПО
Первый шаг в деле сборки собственного ISO-образа заключается в установке необходимых пакетов и в загрузке Git-репозитория с конфигурацией Kali live-build :
После этого вы уже можете создавать обновлённые (но немодифицированные) ISO-образы Kali. Для этого достаточно воспользоваться командой ./build.sh —verbose . Сборка займёт немало времени, так как в её ходе будут загружаться все пакеты, которые необходимо включить в образ. После завершения этого процесса вы сможете найти новый ISO-образ в директории images .
9.3.2. Сборка Live-образа с различными окружениями рабочего стола
Стандартный скрипт build.sh из набора live-build ответственен за подготовку директории config . Её присутствия ожидает live-build . Скрипт помогает задавать различные конфигурации, что зависит от его опции —variant .
Скрипт создаёт директорию config , комбинируя файлы из kali-config/common и kali-config/variant-X , где X — это название варианта, заданного с помощью параметра —variant . Когда эта опция не задана явно, в качестве названия варианта используется default .
Папка kali-config содержит директории для наиболее популярных окружений рабочего стола:
- e17 для Enlightenment;
- gnome для GNOME;
- i3wm для фреймового оконного менеджера i3;
- kde для KDE;
- lxde для LXDE;
- mate для Mate Desktop Environment;
- xfce для XFCE.
Вот, например, как создать Live-образ Kali, применяя в качестве окружения рабочего стола KDE:
Вышеописанная концепция вариантов позволяет выполнять общую настройку системы, пользуясь наборами стандартных предустановок. Однако, на самом деле, образы поддаются гораздо более глубокой настройке. Почитать об этом можно в Debian Live System Manual. Там вы обнаружите множество других способов настройки образов, которые заключаются в изменении содержимого соответствующих поддиректорий в kali-config . Ниже мы рассмотрим несколько примеров.
9.3.3. Изменение набора установленных пакетов
Live-build , после запуска, устанавливает все пакеты, перечисленные в файлах package-lists/*.list.chroot . Стандартная конфигурация включает в себя файл package-lists/kali.list.chroot , в котором имеется запись о пакете kali-linux-full (это — базовый метапакет, использование которого приводит к включению в образ всех пакетов Kali). Строку с упоминанием этого пакета можно закомментировать и использовать другой метапакет или составить собственный список из других пакетов. Кроме того, можно скомбинировать оба подхода, начав с метапакета и добавляя дополнительные необходимые пакеты.
Используя package-lists , включать в образ можно только те пакеты, которые уже доступны в официальном репозитории Kali. Однако, если у вас есть собственные пакеты, включить их в Live-образ можно, поместив соответствующие .deb-файлы в директорию packages.chroot (например, в kali-config/config-gnome/packages.chroot , если вы, при сборке, используете вариант графического окружения GNOME).
Метапакеты — это пустые пакеты, которые используют лишь потому что они включают в себя множество зависимостей от других пакетов. Как результат, они упрощают установку наборов пакетов, которые обычно устанавливают вместе. Пакет с исходным кодом kali-meta отвечает за сборку всех метапакетов, предоставляемых Kali Linux:
- kali-linux : базовая система (она используется во всех остальных метапакетах).
- kali-linux-full : стандартная установка Kali Linux.
- kali-linux-all : метапакет, объединяющий в себе все остальные метапакеты, равно как и другие пакеты (тут — практически всё, что есть в Kali, так что это просто огромный пакет!).
- kali-linux-sdr : инструменты для программно-определяемого радио (Software Defined Radio, SDR).
- kali-linux-gpu : средства, использующие видеокарту (GPU) для выполнения тяжёлых вычислений.
- kali-linux-wireless : средства для исследования и анализа беспроводных сетей.
- kali-linux-web : средства для исследования веб-приложений.
- kali-linux-forensic : инструменты цифровой криминалистики (их используют для поиска улик при расследовании различных инцидентов).
- kali-linux-voip : инструменты VoIP (Voice Over IP).
- kali-linux-pwtools : средства для взлома паролей.
- kali-linux-top10 : десять самых популярных инструментов.
- kali-linux-rfid : средства для работы с RFID.
▍Автоматизация настройки установленных пакетов
9.3.4. Использование хуков для тонкой настройки содержимого образа
Работая с live-build , можно пользоваться хуками, которые выполняются на различных этапах процесса сборки. Хуки chroot — это исполняемые скрипты, которые устанавливают как hooks/live/*.chroot в дереве конфигурации, и которые выполняются с использованием chroot . В то время, как chroot — это команда, которая позволяет временно изменить корневую директорию операционной системы на выбранную директорию, она также используется live-build для назначения директории, содержащей полное (альтернативное) дерево файловой системы. В случае с live-build , chroot-директория — это директория, где готовится файловая система для Live-образа. Так как приложения, запущенные с использованием chroot , не имеют доступа за пределы выбранной директории, то же самое справедливо и для chroot-хуков: использовать и модифицировать можно лишь то, что доступно в окружении chroot . Мы полагаемся на эти хуки для выполнения множества настроек, специфичных для Kali (взгляните на kali-config/common/hooks/live/kali-hacks.chroot ).
Бинарные хуки ( hooks/live/*.binary ) исполняются в контексте процесса сборки, в конце этого процесса. Их не вызывают в ходе сборки с использованием chroot . С их помощью можно модифицировать содержимое сборки ISO-образа, но не Live-файловую систему, так как к этому моменту она уже создана. Мы используем эту возможность в Kali для выполнения некоторых изменений в стандартной конфигурации isolinux , созданной live-build . Например, взгляните на config/common/hooks/live/persistence.binary , где мы добавляем пункты загрузочного меню, предназначенные для включения постоянного хранилища данных.
9.3.5. Добавление файлов в ISO-образ или в Live-файловую систему
Ещё один весьма распространённых способ настройки образов заключается в добавлении файлов либо в Live-файловую систему, либо в ISO-образ.
Добавлять файлы в файловую систему можно, помещая их туда, где они должны быть, в конфигурационной директории includes.chroot . Например, есть стандартный файл kali-config/common/includes.chroot/usr/lib/live/config/0031-root-password , который в итоге оказывается расположенным в Live-файловой системе по адресу /usr/lib/live/config/0031-root-password .
▍Хуки live-boot
Добавлять файлы в ISO-образ можно, размещая их в конфигурационной директории includes.binary , в тех местах, где они должны быть. Например, есть стандартный файл kali-config/common/includes.binary/isolinux/splash.png , который переопределяет фоновое изображение, используемое загрузчиком isolinux (оно хранится в файле /isolinux/splash.png в файловой системе ISO-образа).
9.4. Добавление постоянного хранилища в Live-ISO при использовании USB-диска
9.4.1. Особенности постоянного хранилища
Тут мы рассмотрим шаги, необходимые для добавления постоянного хранилища информации на USB-флэшку с записанной на ней Kali. Сущность Live-файловой системы заключается в её эфемерности. Все данные, сохранённые при работе с такой системой, исчезают после перезагрузки, то же самое касается и настроек системы. Для того, чтобы этого избежать, можно использовать возможность live-boot , называемую постоянным хранилищем информации (persistence). Эта возможность активируется в том случае, если параметры загрузки включают в себя ключевое слово persistence .
Так как модификация загрузочного меню — непростая задача, Kali по умолчанию имеет два пункта меню, позволяющие включить постоянное хранилище. Это, как показано на следующем рисунке, Live USB Persistence и Live USB Encrypted Persistence .
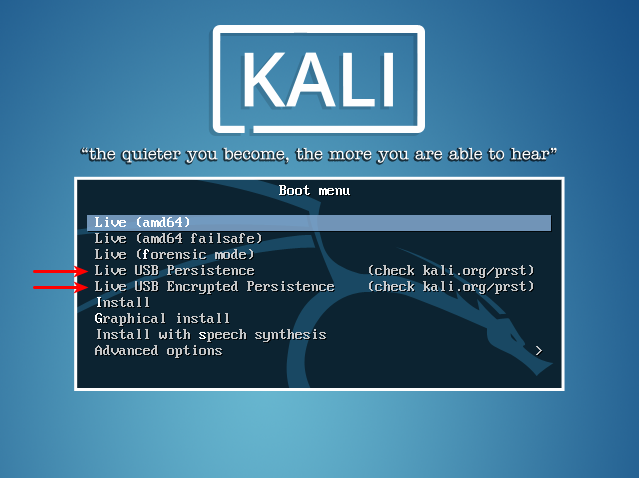
Рис. 9.1. Пункты меню для включения постоянного хранилища
Когда эта функция включена, live-boot просканирует все разделы в поисках файловых систем, помеченных как persistence (это можно изменить с помощью параметра загрузки persistence-label=value ), и установщик создаст хранилище для директорий, которые перечислены в файле persistence.conf , обнаруженном в этом разделе (каждая директория указывается в отдельной строке). Особый параметр / union позволяет включить полное сохранение всех директорий с использованием каскадно-объединенного монтирования (union mount). При таком подходе создаётся дополнительный уровень файловой системы, в котором сохраняются лишь изменения, вносимые в данные базовой файловой системы. Данные директорий, не теряющиеся после перезагрузки, хранятся в файловой системе, которая содержит соответствующий файл persistence.conf .
9.4.2. Создание незашифрованного хранилища на USB-диске
Тут предполагается, что вы подготовили USB-флэшку с Live-системой, следуя инструкциям, которые можно найти в разделе 2.1.4., «Копирование образа на DVD-ROM или на USB-флэшку», и что размера носителя достаточно для хранения образа (около 3 Гб) и для хранения данных директорий, которые попадут в постоянное хранилище. Кроме того, мы исходим из предположения, что Linux видит USB-флэшку как /dev/sdb , и что она содержит лишь два раздела, являющихся частью стандартного ISO-образа ( /dev/sdb1 и /dev/sdb2 ). Делая то, о чём речь пойдёт ниже, будьте очень осторожны. Дело в том, что если вы случайно переразобъёте не тот диск, это может окончиться потерей важных данных.
Для того, чтобы добавить на диск новый раздел, необходимо знать размер образа, который уже имеется на флэшке. Это даст вам возможность сделать так, чтобы новый раздел начинался сразу после Live-образа. Затем нужно воспользоваться командой parted для создания раздела. Команды, приведённые ниже, выполняют анализ ISO-образа kali-linux-2016.1-amd64.iso , присутствие которого ожидается на USB-флэшке:
Когда новый раздел /dev/sdb3 создан, отформатируйте его в файловой системе ext4 и назначьте ему метку persistence с помощью команды mkfs.ext4 (и её опции -L для назначения метки). Затем раздел монтируется в директорию /mnt и туда добавляют файл persistence.conf . Как и при форматировании любого диска, соблюдайте осторожность. Если вы отформатируете не тот раздел или не тот диск, вы можете потерять что-нибудь важное.
Теперь USB-флэшка готова к тому, чтобы с неё можно было загрузиться с использованием пункта меню Live USB Persistence .
9.4.3. Создание зашифрованного хранилища на USB-флэшке
Если нужно, постоянное хранилище данных можно организовать и на зашифрованном разделе, live-boot это поддерживает. Такой подход позволяет защитить данные путём создания зашифрованного раздела LUKS, на котором они и хранятся.
Создание зашифрованного хранилища начинается с тех же действий, которые мы выполняли раньше. Однако сейчас, вместо форматирования раздела в файловой системе ext4 , используйте cryptsetup для инициализации раздела в виде LUKS-контейнера. Затем откройте этот контейнер и настройте файловую систему ext4 так же, как делали это при создании незашифрованного хранилища, но вместо использования раздела /dev/sdb3 воспользуйтесь виртуальным разделом, созданным cryptsetup . Этот виртуальный раздел представляет собой расшифрованное содержимое зашифрованного раздела, который доступен в /dev/mapper под именем, которое вы ему назначили. В нижеприведённом примере мы будем использовать имя kali_persistence . Напомним, что при выполнении подобных операций стоит проявить бдительность и не отформатировать случайно не тот диск или раздел.
9.4.4. Использование нескольких постоянных хранилищ информации
Если вы пользуетесь Live-образом Kali в различных ситуациях, вы можете создать несколько файловых систем с различными метками и, в командной строке загрузки, указывать, какую файловую систему использовать в конкретном сеансе работы. Делается это с помощью параметра загрузки persistence-label=label .
Предположим, что вы — профессиональный пентестер. Работая у клиента, вы используете постоянное хранилище, расположенное на зашифрованном разделе. Поступаете вы так для защиты данных на тот случай, если USB-флэшку украдут или взломают. В то же время, вам хочется иметь возможность продемонстрировать Kali и какие-нибудь рекламные материалы, хранящиеся на незашифрованном разделе на том же диске. Так как вам не хотелось бы вручную редактировать параметры при каждой загрузке, вы решаете собрать собственный Live-образ с отдельными пунктами загрузочного меню.
Первый шаг заключается в сборке собственного Live-ISO (в соответствии с разделом 9.3., «Сборка собственных ISO-образов Kali Linux», и, в частности, с разделом 9.3.4., «Использование хуков для тонкой настройки содержимого образа»). Самое важное, что надо сделать на этом этапе — модифицировать файл kali-config/common/hooks/live/persistence-menu.binary , приведя его к примерно такому виду (обратите внимание на параметры persistence-label ):
Далее мы собираем ISO-образ и копируем его на USB-флэшку. Затем создаём и инициализируем два раздела и файловые системы, которые будут использоваться для организации постоянных хранилищ информации. Первый раздел, с меткой demo , создан без шифрования, второй, с меткой work , зашифрован. Тут, исходя из предположения, что USB-диск виден в системе как /dev/sdb , и размер нашего ISO-образа составляет 3000 Мб, нужно выполнить следующую последовательность действий:
Вот и всё. Теперь можно загружаться с USB-диска и выбирать необходимые пункты из нового загрузочного меню.
▍Установка пароля самоуничтожения для повышения уровня безопасности системы
В Kali имеется модифицированный cryptsetup для реализации новой возможности. А именно, можно установить так называемый пароль самоуничтожения (nuke password), который, при использовании, уничтожит все ключи, применяемые для работы с зашифрованным разделом.
Это может оказаться полезным, когда вы много путешествуете и вам нужен быстрый способ обеспечить невозможность доступа к вашим данным. При загрузке просто введите пароль самоуничтожения вместо настоящего пароля, и никто (включая вас) не сможет получить доступ к данным.
Прежде чем использовать эту возможность, весьма полезно будет сделать резервную копию ключей шифрования и сохранить её в надёжном месте.
Если следовать логике приведённого в этом разделе примера, то для того, чтобы включить пароль самоуничтожения, можно воспользоваться следующей командой:
Подробности об этой возможности смотрите здесь.
Итоги
Сегодня мы рассказали о том, как создавать собственные ISO-образы, настраивать постоянные хранилища на USB-дисках, используемых для загрузки системы в Live-режиме, и защищать данные, хранящиеся на съёмных носителях с использованием шифрования разделов и пароля самоуничтожения. В следующий раз мы займёмся подведением итогов девятой главы «Kali Linux Revealed» и поделимся с вами упражнениями к ней.
Уважаемые читатели! Попадали ли вы в ситуации, когда вам пригодилось бы нечто вроде пароля самоуничтожения Kali Linux?
Build live что это
Задача: сделать LiveCD, который при загрузке станет показывать видеофайлы по кругу.
Ниже приведен рецепт, как это сделать в Debian Linux. В тексте все пути к каталогам и файлам указываются относительно директории, которая создана для сборки LiveCD.
Создание первого пробного ISO-образа
Вначале нужно установить пакеты live-build, live-helper.
Затем надо создать отдельный каталог, зайти в него, и от обычного пользователя дать команду:
В результате в этом каталоге будет создан набор директорий с файлами, которые нужны для создания CD-образа генерируемого нами дистрибутива.
Далее в этой директории надо создать файл create.sh сделующего содержания:
lb config —architecture i386 —packages-list xfce —packages "mplayer xserver-xorg nodm mc"
Нужно назначить ему права на выполнение, например 755, и запустить его от рута. В результате в этой же директории будет сгенерирован ISO-образ дистрибутива. Файл будет называться binary-hybrid.iso . Его можно сразу запустить в виртуальной машине и посмотреть, что и как будет грузиться.
Этот образ будет содержать легковесную DE-среду XFCE, проигрыватель mplayer и основные кодеки. Запуск XFCE будет происходить автоматически, ввода логина-пароля не потребуется.
Во время создания образа требуется наличие доступа к интернету, чтобы ситема имела возможность скачать нужные debian-пакеты.
В наборе каталогов и файлов, сгенерированных командой "lb config" есть директория /config/ chroot _local-includes . Это корневая директория генерируемого дистрибутива. В ней можно создавать любые файлы и каталоги, и они будут вставлены в дистрибутив.
По-умолчанию, дистрибутив создаётся с пользователем user . Если нужно создать какие-то файлы для этого пользователя, то в директории /config/chroot_local-includes можно создать поддиректорию /home/user и разместить там нужные файлы.
Например, можно создать поддиректорию /config/chroot_local-includes/home/user/.config/autostart , и сделать в ней файл onstart.desktop следующего содержания:
В результате сразу при старте XFCE будут запускаться команды, прописанные в файле /config/chroot_local-includes/home/user/onstart.sh . Этот файл тоже нужно создать и разместить по тому же принципу, что написан выше. Файлу onstart.sh нужно не забыть поставить права на выполнение, лучше 777 — всеравно это Live-CD.
Настройка начальной загрузки
При загрузке полученного LiveCD вначале будет появляться меню с выбором, в каком режиме загружать LiveCD. И пока пользователь не нажмет клавишу Enter, загрузка не пойдёт. Нам же нужно, чтобы LiveCD запускался самостоятельно.
Чтобы это сделать, нужно в директории /config/ binary _local-includes создать поддиректорию isolinux , и скопировать в нее файл /binary/isolinux/isolinux.cfg .
По-умолчанию его содеримое следующее:
Нам нужно установить значение timeout в 1, что означает ждать 1 сек. при загрузке, и потом автоматически загружаться.