Расшифровка вредоносного JavaScript
Здравствуйте, уважаемые пользователи хабра. После того, как я опубликовал данную статью, у пользователей появился интерес, и они стали спрашивать меня в ЛС и в комментариях, а как именно расшифровываются данные скрипты и что же именно такого делают данные коды.
Вступление
Так всё же, что делают эти скрипты? Чаще всего вредоносные JScript файлы устанавливаются «хакерами», для получения какой либо выгоды, а именно:
Пополнение своего ботнета, установка винлокеров, исправления файла hosts для перенаправления пользователей на фейковые сайты, ну и конечно же для обмена трафиком.
Так вот, я попробую подробно рассказать о том, как раскодировать вредоносный JavaScript и в последствии вычислить адрес, куда он ведет.
Подготовка
Программное обеспечение
Пользоваться я буду редактором NetBeans IDE 7.0. Во-первых, я всегда в нем работаю, а во-вторых, в нем очень удобно форматировать код. Но Вы можете использовать наиболее удобный Вам редактор.
Ищем вредоносный код
Я возьму ВРЕДОНОСНЫЙ скрипт из прошлой статьи, так что без антивируса туда лучше не лезть. Вот его адрес: goog1e-analitics.com/openapi.js. Для того, чтобы Вам лишний раз не бояться заразиться, и не совершать лишних действий, я скопировал и отформатировал его pastebin.com/BJ751scy
Кто хочет сам его отформатировать заходим в NetBeans => Исходный код => Формат
Первые действия
После того, как мы отформатировали код, и внесли его в html документ между тегами у нас получилось примерно следующее (На скриншоте не весь код) 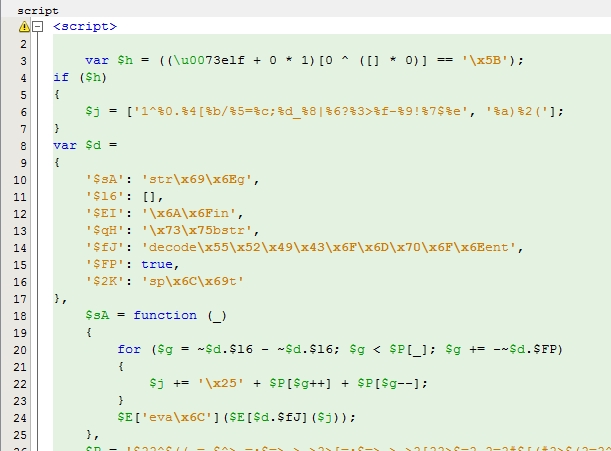
Кратко о выполняемых действий
Как мы видим, сейчас скрипт у нас не читаем. Для его раскодировки, нам понадобится сделать всего несколько действий. Сейчас кратко: Закомментируем eval (Функция которая выполняет весь код), потом создадим переменную x С той частью кода, которая выполняется в eval. Вызовем переменную x функцией document.write(x);. Последним действие уберем 16-ричную систему функцией unescape().
На теории всё легко, а на практике еще легче!
Переходим к главному — практика
Как я писал выше, мы будем работать с данной функцией (У меня она начинается на 24 строчке файла, у Вас может быть по другому):
И так приступим. У нас есть строчка $E[‘eva\x6C’]($E[$d.$fJ]($j)); Которую мы должны закомментировать. Делается это двумя слешами // $E[‘eva\x6C’]($E[$d.$fJ]($j));
Далее ниже определяем переменную, и вызываем её, и у нас получается следующее:
Теперь ничего опасного нам не грозит, можем выполнить файл в браузере:
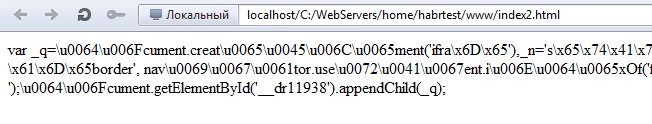
Скопируем полученный код, и отформатируем его:
Завершение
Теперь нам придется достаточное время повозиться, убирая 16-ричную систему. Делается это так:
Создаем файл index2.html с содержимым
Берем первую строчку из нашего первого файла (index.html)
Вставляем часть строчки в файл index2.html, вызываем её алертом, и получится вот такой код:
Выполняем… 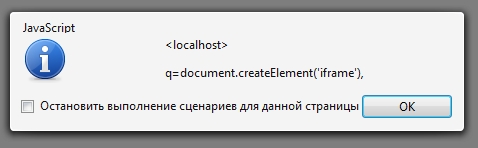
Копируем полученное, и заменяем это в первой строчке, и так проделываем со всеми строками, в которых есть 16-ричная система.
Результат
Ну вот, мы раскодировали вредоносный скрипт, и теперь можем понять, что же он делат. Именно этот скрипт создает ифрейм на адрес vbnieewr.ru/in.cgi?default.
Заключение
Уважаемые пользователи, следите за безопасностью Вашего проекта, ставьте надежные пароли, делайте бекапы, как можно чаще.
Также хочу поделиться с вами статьёй, которую написал пользователь Raz0r. Она написана по мотивам моего топика, а именно небольшой обзор 5 бесплатных онлайн сервисов для анализа и борьбы с malware.
Получил вирус с флэшки. (заявка № 56272)
Junior Member  Регистрация 02.10.2009 Сообщений 7 Вес репутации 50
Получил вирус с флэшки.
Надоело быть жертвой? Стань профи по информационной безопасности, получай самую свежую информацию об угрозах и средствах защиты от ведущего российского аналитического центра Anti-Malware.ru:
- Просмотр профиля
- Найти все сообщения
- Найти все темы
Visiting Helper  Регистрация 28.05.2009 Сообщений 3,677 Вес репутации 218
Пришлите карантин согласно Приложения 3 правил по красной ссылке Прислать запрошенный карантин вверху темы
Сделайте новые логи.
- Просмотр профиля
- Найти все сообщения
- Найти все темы
VIP Регистрация 13.01.2007 Сообщений 7,761 Вес репутации 2852
- Просмотр профиля
- Найти все сообщения
- Найти все темы
Junior Member Регистрация 02.10.2009 Сообщений 7 Вес репутации 50
- Просмотр профиля
- Найти все сообщения
- Найти все темы
VIP Регистрация 13.01.2007 Сообщений 7,761 Вес репутации 2852
- Просмотр профиля
- Найти все сообщения
- Найти все темы
Junior Member Регистрация 02.10.2009 Сообщений 7 Вес репутации 50
- Просмотр профиля
- Найти все сообщения
- Найти все темы
VIP Регистрация 13.01.2007 Сообщений 7,761 Вес репутации 2852
- Просмотр профиля
- Найти все сообщения
- Найти все темы
VIP Регистрация 07.07.2005 Адрес Moscow region Сообщений 30,462 Вес репутации 2518
Павел
AVZ HijackThis помощь с 10-00 до 18-00МСК
Windows7, SEP(work)
WindowsXP KIS(home)
На up не реагирую
- Просмотр профиля
- Найти все сообщения
- Найти все темы
Junior Member Регистрация 02.10.2009 Сообщений 7 Вес репутации 50
- Просмотр профиля
- Найти все сообщения
- Найти все темы
Невымерший Регистрация 07.03.2009 Адрес Soligorsk, Belarus Сообщений 99,211 Вес репутации 3100
Сообщение от snifer67
Антивирусная помощь
- Просмотр профиля
- Найти все сообщения
- Найти все темы
Junior Member Регистрация 02.10.2009 Сообщений 7 Вес репутации 50
- Просмотр профиля
- Найти все сообщения
- Найти все темы
Junior Member Регистрация 02.10.2009 Сообщений 7 Вес репутации 50
- Просмотр профиля
- Найти все сообщения
- Найти все темы
Невымерший Регистрация 07.03.2009 Адрес Soligorsk, Belarus Сообщений 99,211 Вес репутации 3100
Антивирусная помощь
- Просмотр профиля
- Найти все сообщения
- Найти все темы
Junior Member Регистрация 02.10.2009 Сообщений 7 Вес репутации 50
- Просмотр профиля
- Найти все сообщения
- Visit Homepage
- Найти все темы
Cybernetic Helper Регистрация 29.12.2008 Сообщений 48,232 Вес репутации 973
Итог лечения
- Получено карантинов: 2
- Обработано файлов: 7
- В ходе лечения обнаружены вредоносные программы:
- c:\autorun.inf — Trojan.Win32.AutoRun.fd
- c:\prog.js — Trojan.Win32.AutoRun.fc ( BitDefender: Generic.ScriptWorm.5673267A )
- d:\autorun.inf — Trojan.Win32.AutoRun.fd
- d:\prog.js — Trojan.Win32.AutoRun.fc ( BitDefender: Generic.ScriptWorm.5673267A )
- e:\autorun.inf — Trojan.Win32.AutoRun.fd
- e:\prog.js — Trojan.Win32.AutoRun.fc ( BitDefender: Generic.ScriptWorm.5673267A )
Уважаемый(ая) tAntDem, наши специалисты оказали Вам всю возможную помощь по вашему обращению.
В целях поддержания безопасности вашего компьютера настоятельно рекомендуем:
Onpc js что за файл
Удаление вируса JS Downloader (Инструкции по удалению) — Сен 2018 обновление

JS Downloader вирус — троянский конь, который использует JavaScript файлы для доступа к компьютеру жертвы. Как только он попадает в систему этот троянец создает autorun.inf и другие вредоносные файлы, используемые для обеспечения нормального функционирования соответствующих вредоносных программ, например вымогателей, браузер угонщиков и т.д. Имя этого вируса исходит из JavaScript кода и может быть упомянуто в AVG, Avast и других антивирусных программах. Если вы не видите увеличенного использования процессора, которое может быть вызвано JS.Downloader, сканируйте свою систему с авторитетными антишпионскими программами, чтобы убедиться, что она не является ложной. В противном случае вы должны удалить трояна JS Downloader без каких-либо задержек.
- JS:Downloader-DEF [Trj;
- Js/Downloader.Agent;
- JS.Downloader.
JS Downloader вирус может вести себя по-разному, и поскольку он проник на ваш компьютер тнезаметно, вы можете даже не заметить эти изменения. Вы можете столкнуться с несколькими симптомами, такими как:
- увеличенное количество сообщений об ошибках;
- общая медлительность системы;
- трояны могут получить доступ к сети для загрузки других вредоносных программ и файлов, и это может повлиять на скорость интернета;
- вирус также может изменить настройки вашего веб-браузера и установить расширения и панели инструментов, а также добавить несколько приложений, запущенных в фоновом режиме;
- всплывающие объявления и перенаправления на сомнительные веб-сайты могут помешать вашим сеансам просмотра;
Чтобы иметь возможность выполнять эту операцию, JS Downloader вирус изменяет реестр Windows. Вредоносная программа пытается добавить новые ключи реестра или изменяет существующие. Из-за этого компьютер может зависнуть или сломаться.
Удаление JS Downloader вируса требуется из-за вредоносного характера файла. Кроме того, поскольку троянские программы сложны и вносят несколько изменений в систему, необходимо надежное антивирусное ПО. Исследователи советуют использовать надежное программное обеспечение безопасности, такое как Reimage Intego или Malwarebytes.
Кроме того, не забывайте, что JS Downloader вирус и аналогичные трояны могут служить бэкдором для заражения вымогателями. Эта смертельная инфекция может зашифровать все личные файлы, такие как базы данных, изображения, видео, аудио и т.д, а затем потребовать выкуп за их восстановление. Хотя кибер-угрозу можно легко отключить, зашифрованные данные остаются недоступными. Поэтому, убедитесь, что вы удалили JS Downloader, прежде чем он нанесет еще больший урон вашему компьютеру.

JS Downloader — это вирус, который устанавливает на вашем ПК вредоносные файлы.
Вредоносные веб-сайты могут быть предназначены для ввода троянов
Пользователи могут посещать сомнительные сайты, такие как торренты или порносайты. Эти домены могут быть опасными и, скорее всего, скрывать вредоносное ПО. В некоторых случаях пользователи могут также перенаправляться на сомнительные места в интернете из-за рекламной инфекции. Тем не менее, независимо от причины, никогда не нажимайте на любой контент, который вам предоставляется, и просто закройте Google Chrome, Internet Explorer, Mozilla Firefox или другой браузер.
Кроме того, некоторые сайты могут быть взломаны киберпреступниками и перехвачены вредоносными программами. Поэтому, некоторые легитимные сайты могут включать вредоносные JavaScripts, которые автоматически устанавливают вирус. Поэтому избегайте веб-сайтов с использованием небезопасного HTTP-соединения и придерживайтесь сайтов, использующих HTTPS.
Трояны также могут незаметно подключаться к вашей системе из зараженных вложений электронной почты. Часто безопасные файлы используют вредоносные макросы и сразу же загружают и открывают их на вашем устройстве с помощью троянских программ или других типов вредоносных программ.
Удаление JS Downloader вируса требует надежных инструментов
Чтобы безопасно и успешно удалить JS Downloader вирус, вам необходимо использовать средства защиты от вредоносных программ, такие как Reimage Intego или Malwarebytes. Эти программы могут обнаруживать и удалять все возможные угрозы, связанные с этим трояном. Убедитесь, что программное обеспечение для защиты от вредоносных программ настроено на автоматическое сканирование машины и имеет включенную функцию защиты в режиме реального времени.
Удаление JS Downloader вируса не так уж сложно, но вам возможно потребуется зайти в безопасном режиме с помощью драйверов сети, если кибер-угроза блокирует работу программного обеспечения безопасности. Мы объясняем этот процесс ниже. Кроме того, не пытайтесь избавиться от трояна вручную, так как процедура чрезвычайно сложная, и только обученные ИТ-специалисты способны на такое действие.
Onpc js что за файл
Примерно 30% обращений наших клиентов связано с этой проблемой.
В этой статье мы расскажем, как успешно найти и удалить вредоносный js вирус с сайта.
Js вирусы – вредоносный Javascript код внедряемый хакером в файлы вашего сайта.
Как следует из названия изменению и заражению подвергаются файлы с расширением *.js
Антивирусные компании насчитывают тысячи модификаций, еще больше остается незамеченными и появляются каждый день. Разные названия, разные цели.
Содержание:
Где искать?
Внедряемый код может быть разный, как правило предварительно шифруется, для усложнения отладки и определения.
Но есть несколько характерных признаков. Как правило js вирус:
1) дописывается в конец существующего кода.
2) дописывается в начало существующего кода.
Нам так же встречались модификации php файлов с внедрением js кода перед закрывающим тэгом body . В основном это шаблоны системы управления сайтом.
Исходя из этого поиск необходимо делать как в js так и php файлах.
Что искать?
Проверку начинаем с просмотра исходного кода страницы на которую есть подозрение.
Ищем “включения” – ссылки ведущие на сторонние сайты.
Если вирусная ссылка находится, проверяем ее наличие во всех файлах вашего сайта.
Часто js вирусы используются для перенаправления посетителей сайта, по заданному типу браузера или операционной системы, поэтому следует проверить наличие слов:
refferer, yandex, google, user-agent
В php файлах возможно добавление кода вида:
eval(base64_decode(. ));
Найдя один образец вируса, следует проверить его наличие во всех файлах сайта.
Если ни один из приведенных шаблонов поиска не подходит, можно сравнить любой из js файлов на сайте с оригинальным кодом. Для этих целей подойдут часто используемые библиотеки. К примеру jquery.
Сравнив 2 файла можно найти вставки и модификации, которые необходимо удалить.
Как удалить?
Перед проведением работ, следует поменять все пароли доступа к сайту и сделать резервную копию.
К сожалению зараженных js файлов может быть не один десяток. Иногда счет идет на сотни. Вариантов решения как всегда несколько:
1) Самый простой – восстановить файлы из резервной копии (если она есть).
2) Написать небольшую программу, которая по заданному шаблону проверит все файлы и удалит ненужный код.
3) Воспользоваться программами для автоматического поиска и замены текста.
Как защититься?
Следует помнить, что js вирусы на вашем сайте появились не просто так. Мы устранили следствие взлома, но не причину. Это значит, что ситуация может повториться в любой момент.
Общая рекомендация: установка последних версий используемого программного обеспечения, включая основную систему, используемые плагины и дополнительные компоненты.
Как определить причину, отдельная тема, не укладывающаяся в рамки небольшой заметки. В любом случае, если вы дорожите своим сайтом и своими клиентами (а мы своих очень любим), желательно обратиться к помощи специалистов.
Мы всегда будим рады вам помочь.
- JS:Downloader-DEF [Trj;
- Js/Downloader.Agent;
- JS.Downloader.
JS Downloader вирус может вести себя по-разному, и поскольку он проник на ваш компьютер тнезаметно, вы можете даже не заметить эти изменения. Вы можете столкнуться с несколькими симптомами, такими как:
Чтобы иметь возможность выполнять эту операцию, JS Downloader вирус изменяет реестр Windows. Вредоносная программа пытается добавить новые ключи реестра или изменяет существующие. Из-за этого компьютер может зависнуть или сломаться.
Удаление JS Downloader вируса требуется из-за вредоносного характера файла. Кроме того, поскольку троянские программы сложны и вносят несколько изменений в систему, необходимо надежное антивирусное ПО. Исследователи советуют использовать надежное программное обеспечение безопасности, такое как Reimage Intego или Malwarebytes.
Кроме того, не забывайте, что JS Downloader вирус и аналогичные трояны могут служить бэкдором для заражения вымогателями. Эта смертельная инфекция может зашифровать все личные файлы, такие как базы данных, изображения, видео, аудио и т.д, а затем потребовать выкуп за их восстановление. Хотя кибер-угрозу можно легко отключить, зашифрованные данные остаются недоступными. Поэтому, убедитесь, что вы удалили JS Downloader, прежде чем он нанесет еще больший урон вашему компьютеру.
JS Downloader — это вирус, который устанавливает на вашем ПК вредоносные файлы.
Вредоносные веб-сайты могут быть предназначены для ввода троянов
Пользователи могут посещать сомнительные сайты, такие как торренты или порносайты. Эти домены могут быть опасными и, скорее всего, скрывать вредоносное ПО. В некоторых случаях пользователи могут также перенаправляться на сомнительные места в интернете из-за рекламной инфекции. Тем не менее, независимо от причины, никогда не нажимайте на любой контент, который вам предоставляется, и просто закройте Google Chrome, Internet Explorer, Mozilla Firefox или другой браузер.
Трояны также могут незаметно подключаться к вашей системе из зараженных вложений электронной почты. Часто безопасные файлы используют вредоносные макросы и сразу же загружают и открывают их на вашем устройстве с помощью троянских программ или других типов вредоносных программ.
Удаление JS Downloader вируса требует надежных инструментов
Чтобы безопасно и успешно удалить JS Downloader вирус, вам необходимо использовать средства защиты от вредоносных программ, такие как Reimage Intego или Malwarebytes. Эти программы могут обнаруживать и удалять все возможные угрозы, связанные с этим трояном. Убедитесь, что программное обеспечение для защиты от вредоносных программ настроено на автоматическое сканирование машины и имеет включенную функцию защиты в режиме реального времени.
Удаление JS Downloader вируса не так уж сложно, но вам возможно потребуется зайти в безопасном режиме с помощью драйверов сети, если кибер-угроза блокирует работу программного обеспечения безопасности. Мы объясняем этот процесс ниже. Кроме того, не пытайтесь избавиться от трояна вручную, так как процедура чрезвычайно сложная, и только обученные ИТ-специалисты способны на такое действие.
Вступление
Так всё же, что делают эти скрипты? Чаще всего вредоносные JScript файлы устанавливаются «хакерами», для получения какой либо выгоды, а именно:
Пополнение своего ботнета, установка винлокеров, исправления файла hosts для перенаправления пользователей на фейковые сайты, ну и конечно же для обмена трафиком.
Так вот, я попробую подробно рассказать о том, как раскодировать вредоносный JavaScript и в последствии вычислить адрес, куда он ведет.
Подготовка
Программное обеспечение
Пользоваться я буду редактором NetBeans IDE 7.0. Во-первых, я всегда в нем работаю, а во-вторых, в нем очень удобно форматировать код. Но Вы можете использовать наиболее удобный Вам редактор.
Ищем вредоносный код
Первые действия
После того, как мы отформатировали код, и внесли его в html документ между тегами у нас получилось примерно следующее (На скриншоте не весь код)
Кратко о выполняемых действий
Как мы видим, сейчас скрипт у нас не читаем. Для его раскодировки, нам понадобится сделать всего несколько действий. Сейчас кратко: Закомментируем eval (Функция которая выполняет весь код), потом создадим переменную x С той частью кода, которая выполняется в eval. Вызовем переменную x функцией document.write(x);. Последним действие уберем 16-ричную систему функцией unescape().
На теории всё легко, а на практике еще легче!
Переходим к главному — практика
Как я писал выше, мы будем работать с данной функцией (У меня она начинается на 24 строчке файла, у Вас может быть по другому):
И так приступим. У нас есть строчка $E[‘eva\x6C’]($E[$d.$fJ]($j)); Которую мы должны закомментировать. Делается это двумя слешами // $E[‘eva\x6C’]($E[$d.$fJ]($j));
Далее ниже определяем переменную, и вызываем её, и у нас получается следующее:
Теперь ничего опасного нам не грозит, можем выполнить файл в браузере:
Скопируем полученный код, и отформатируем его:
Завершение
Теперь нам придется достаточное время повозиться, убирая 16-ричную систему. Делается это так:
Создаем файл index2.html с содержимым
Берем первую строчку из нашего первого файла (index.html)
Вставляем часть строчки в файл index2.html, вызываем её алертом, и получится вот такой код:
Копируем полученное, и заменяем это в первой строчке, и так проделываем со всеми строками, в которых есть 16-ричная система.
Результат
Заключение
Также хочу поделиться с вами статьёй, которую написал пользователь Raz0r. Она написана по мотивам моего топика, а именно небольшой обзор 5 бесплатных онлайн сервисов для анализа и борьбы с malware.
Многие начинающие веб-программисты, когда они начинают изучать Javascript, сталкиваются с проблемой:
Как создать файл с расширением js, в котором будет размещаться javascript код?
Помню, как я тоже на первых порах столкнулся с этой проблемой. Такой вопрос может возникать из-за непонимания того, что собой представляет Javascript код.
В первую очередь, нужно понимать, что javascript – это обычный текст, который написан по определенным правилам. Соответственно, храниться этот текст тоже должен в текстовом документе.
Единственное отличие этого текстового документа от простого текстового файла – это его расширение. Javascript файлы имеют расширение *.js.
Таким образом, вся задача состоит в том, чтобы создать текстовый документ и изменить его расширение.
Хочу рассказать о тех способах создания файла с расширением js, которыми я сам лично пользуюсь.
Все мои уроки по Javascript здесь.
Способ 1. Создание файла js из обычного текстового документа.
Открываем программу «Блокнот», которая входит в стандартный пакет операционной системы Windows.

Если у вас этой программы нет, то можете воспользоваться другим текстовым редактором.
Создаем новый документ и сохраняем его, выбрав в главном меню команду «Файл-сохранить как…»
После того, как файл будет сохранен, нужно открыть папку, где вы его сохранили и переименовать файл, изменив его расширение на js.
Если расширение файлов у вас не отображается, то здесь можно почитать, как его можно включить.
После этой операции, файл для работы с Javascript готов.
Способ 2. Создание файла js в редакторе кода Dreamweaver.
Этим способом я пользуюсь намного чаще, по причине того, что это просто быстрее и удобнее. Создать файл js можно с помощью универсального редактора кода Dreamweaver.
Имейте в виду, что Dreamweaver – это далеко не единственная программа, которая на это способна. Очень многие редакторы кода тоже позволяют также создавать файлы с расширением js.
При первом запуске программы, появляется следующее окно, в котором можно выбрать, что мы хотим создать документ js.

Выбираем его и сохраняем документ.
Если такое окно приветствия у вас не открылось, то можно воспользоваться главным меню «Файл – Создать новый документ» и выбираем «Javascript».
Если у вас возникнут какие-то вопросы или проблемы с созданием, файлов js таким способом, прошу написать об этом в комментариях.
Вирус js как найти и удалить
Примерно 30% обращений наших клиентов связано с этой проблемой.
В этой статье мы расскажем, как успешно найти и удалить вредоносный js вирус с сайта.
Js вирусы – вредоносный Javascript код внедряемый хакером в файлы вашего сайта.
Как следует из названия изменению и заражению подвергаются файлы с расширением *.js
Антивирусные компании насчитывают тысячи модификаций, еще больше остается незамеченными и появляются каждый день. Разные названия, разные цели.
Содержание:
Где искать?
Внедряемый код может быть разный, как правило предварительно шифруется, для усложнения отладки и определения.
Но есть несколько характерных признаков. Как правило js вирус:
1) дописывается в конец существующего кода.
2) дописывается в начало существующего кода.
Нам так же встречались модификации php файлов с внедрением js кода перед закрывающим тэгом body . В основном это шаблоны системы управления сайтом.
Исходя из этого поиск необходимо делать как в js так и php файлах.
Что искать?
Проверку начинаем с просмотра исходного кода страницы на которую есть подозрение.
Ищем “включения” – ссылки ведущие на сторонние сайты.
Если вирусная ссылка находится, проверяем ее наличие во всех файлах вашего сайта.
В .js файлах следует искать конструкции типа:
— eval(function
— window|location
— Наборы букв и цифр, не похожие на код программы.
Часто js вирусы используются для перенаправления посетителей сайта, по заданному типу браузера или операционной системы, поэтому следует проверить наличие слов:
refferer, yandex, google, user-agent
В php файлах возможно добавление кода вида:
eval(base64_decode(. ));
Найдя один образец вируса, следует проверить его наличие во всех файлах сайта.
Если ни один из приведенных шаблонов поиска не подходит, можно сравнить любой из js файлов на сайте с оригинальным кодом. Для этих целей подойдут часто используемые библиотеки. К примеру jquery.
Сравнив 2 файла можно найти вставки и модификации, которые необходимо удалить.
Как удалить?
Перед проведением работ, следует поменять все пароли доступа к сайту и сделать резервную копию.
К сожалению зараженных js файлов может быть не один десяток. Иногда счет идет на сотни. Вариантов решения как всегда несколько:
1) Самый простой – восстановить файлы из резервной копии (если она есть).
2) Написать небольшую программу, которая по заданному шаблону проверит все файлы и удалит ненужный код.
3) Воспользоваться программами для автоматического поиска и замены текста.
Как защититься?
Следует помнить, что js вирусы на вашем сайте появились не просто так. Мы устранили следствие взлома, но не причину. Это значит, что ситуация может повториться в любой момент.
Общая рекомендация: установка последних версий используемого программного обеспечения, включая основную систему, используемые плагины и дополнительные компоненты.
Как определить причину, отдельная тема, не укладывающаяся в рамки небольшой заметки. В любом случае, если вы дорожите своим сайтом и своими клиентами (а мы своих очень любим), желательно обратиться к помощи специалистов.
Мы всегда будим рады вам помочь.
Получил вирус с флэшки. (заявка № 56272)
Junior Member Регистрация 02.10.2009 Сообщений 7 Вес репутации 49
Получил вирус с флэшки.
Надоело быть жертвой? Стань профи по информационной безопасности, получай самую свежую информацию об угрозах и средствах защиты от ведущего российского аналитического центра Anti-Malware.ru:
- Просмотр профиля
- Найти все сообщения
- Найти все темы
Visiting Helper Регистрация 28.05.2009 Сообщений 3,677 Вес репутации 217
Пришлите карантин согласно Приложения 3 правил по красной ссылке Прислать запрошенный карантин вверху темы
Сделайте новые логи.
- Просмотр профиля
- Найти все сообщения
- Найти все темы
VIP Регистрация 13.01.2007 Сообщений 7,761 Вес репутации 2852
- Просмотр профиля
- Найти все сообщения
- Найти все темы
Junior Member Регистрация 02.10.2009 Сообщений 7 Вес репутации 49
- Просмотр профиля
- Найти все сообщения
- Найти все темы
VIP Регистрация 13.01.2007 Сообщений 7,761 Вес репутации 2852
- Просмотр профиля
- Найти все сообщения
- Найти все темы
Junior Member Регистрация 02.10.2009 Сообщений 7 Вес репутации 49
- Просмотр профиля
- Найти все сообщения
- Найти все темы
VIP Регистрация 13.01.2007 Сообщений 7,761 Вес репутации 2852
- Просмотр профиля
- Найти все сообщения
- Найти все темы
VIP Регистрация 07.07.2005 Адрес Moscow region Сообщений 30,462 Вес репутации 2517
Павел
AVZ HijackThis помощь с 10-00 до 18-00МСК
Windows7, SEP(work)
WindowsXP KIS(home)
На up не реагирую
- Просмотр профиля
- Найти все сообщения
- Найти все темы
Junior Member Регистрация 02.10.2009 Сообщений 7 Вес репутации 49
- Просмотр профиля
- Найти все сообщения
- Найти все темы
Невымерший Регистрация 07.03.2009 Адрес Soligorsk, Belarus Сообщений 99,211 Вес репутации 3099
Сообщение от snifer67
Антивирусная помощь
- Просмотр профиля
- Найти все сообщения
- Найти все темы
Junior Member Регистрация 02.10.2009 Сообщений 7 Вес репутации 49
- Просмотр профиля
- Найти все сообщения
- Найти все темы
Junior Member Регистрация 02.10.2009 Сообщений 7 Вес репутации 49
- Просмотр профиля
- Найти все сообщения
- Найти все темы
Невымерший Регистрация 07.03.2009 Адрес Soligorsk, Belarus Сообщений 99,211 Вес репутации 3099
Антивирусная помощь
- Просмотр профиля
- Найти все сообщения
- Найти все темы
Junior Member Регистрация 02.10.2009 Сообщений 7 Вес репутации 49
- Просмотр профиля
- Найти все сообщения
- Visit Homepage
- Найти все темы
Cybernetic Helper Регистрация 29.12.2008 Сообщений 48,232 Вес репутации 972
Итог лечения
- Получено карантинов: 2
- Обработано файлов: 7
- В ходе лечения обнаружены вредоносные программы:
- c:\autorun.inf — Trojan.Win32.AutoRun.fd
- c:\prog.js — Trojan.Win32.AutoRun.fc ( BitDefender: Generic.ScriptWorm.5673267A )
- d:\autorun.inf — Trojan.Win32.AutoRun.fd
- d:\prog.js — Trojan.Win32.AutoRun.fc ( BitDefender: Generic.ScriptWorm.5673267A )
- e:\autorun.inf — Trojan.Win32.AutoRun.fd
- e:\prog.js — Trojan.Win32.AutoRun.fc ( BitDefender: Generic.ScriptWorm.5673267A )
Уважаемый(ая) tAntDem, наши специалисты оказали Вам всю возможную помощь по вашему обращению.
В целях поддержания безопасности вашего компьютера настоятельно рекомендуем:
Infected USB Flash Drive, all files seemingly deleted, only thing inside is a shortcut called Документы which demands a file onPC.js

This is my first time posting here, forgive me for any mistakes on my part.
My dad has this one brand new Phillips 64 GB usb flash drive, he plugged it in today at work and he found all his files deleted. I plugged it in at home on a spare computer and found a shortcut called Документы which says onPC.js is missing if I try to open it. USB drive properties say 909 MB of space is used, and show hidden folders and files turns up nothing.
What kind of a virus is this? How do I remove it? Is there a way to recover the lost files? Also, is that spare computer I used infected now?
If you suspect you may have malware on your computer, or are trying to remove malware from your computer, please see our malware guide
Please ignore this message if the advice is not relevant.
I am a bot, and this action was performed automatically. Please contact the moderators of this subreddit if you have any questions or concerns.

. and show hidden folders and files turns up nothing.
Also untick the option to hide protected operating system files.
Worms like this will set the hidden + system attributes on affected items to render them normally invisible.
Alternatively, run this in Command Prompt (replace X: with your USB drive's drive letter as needed) to unhide affected items:
Also delete the Документы shortcut to avoid confusion. It pointed to a malware that was removed by your antimalware utility.
Holy Christ! This worked like a charm! You are the only one that I have no qualms about giving my only Reddit award to!
Just a few more questions, there is this one folder called Document in which all the files are stored, and there is a folder there called SystemPC with three files, onFlash.js prog.js and virus.js . If I manually delete the folder, will I have got rid of the malware?
Also, when I'm about to delete the fake Документы shortcut, it says Location: onPC (E:\Document\SystemPC) . I have a disk E:\ on the PC and am now worried the malware might have spread there, but I can't find a folder called Documents on the hard disk, just the one on the flash drive. What should I do?