Агрегирование каналов Cisco
Агрегирование каналов — технология, которая позволяет объединить несколько физических каналов в один логический. Такое объединение позволяет увеличивать пропускную способность и надежность канала.
Агрегирование каналов может быть настроено между двумя коммутаторами, коммутатором и маршрутизатором, между коммутатором и хостом.
Для агрегирования каналов существуют другие названия:
- Port Trunking (в Cisco trunk’ом называется тегированный порт, поэтому с этим термином путаницы больше всего),
- EtherChannel (в Cisco так называется агрегирование каналов, это может относиться как к настройке статических агрегированных каналов, так и с использованием протоколов LACP или PAgP)
- И еще множество других: Ethernet trunk, NIC Teaming, Port Channel, Port Teaming, LAG (link aggregation), Link Bundling, Multi-Link Trunking (MLT), DMLT, SMLT, DSMLT, R-SMLT, NIC bonding, Network Fault Tolerance (NFT), Fast EtherChannel.
Общая информация об агрегировании каналов
Агрегирование каналов позволяет решить две задачи:
- повысить пропускную способность канала
- обеспечить резерв на случай выхода из строя одного из каналов
Большинство технологий по агрегированию позволяют объединять только параллельные каналы. То есть такие, которые начинаются на одном и том же устройстве и заканчиваются на другом.
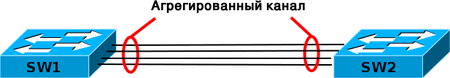
Если рассматривать избыточные соединения между коммутаторами, то без использования специальных технологий для агрегирования каналов, передаваться данные будут только через один интерфейс, который не заблокирован STP. Такой вариант позволяет обеспечить резервирование каналов, но не дает возможности увеличить пропускную способность.
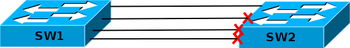
(Без использования STP такое избыточное соединение создаст петлю в сети.)
Технологии по агрегированию каналов позволяют использовать все интерфейсы одновременно. При этом устройства контролируют распространение широковещательных фреймов (а также multicast и unknown unicast), чтобы они не зацикливались. Для этого коммутатор, при получении широковещательного фрейма через обычный интерфейс, отправляет его в агрегированный канал только через один интерфейс. А при получении широковещательного фрейма из агрегированного канала, не отправляет его назад.
Хотя агрегирование каналов позволяет увеличить пропускную способность канала, не стоит рассчитывать на идеальную балансировку нагрузки между интерфейсами в агрегированном канале. Технологии по балансировке нагрузки в агрегированных каналах, как правило, ориентированы на балансировку по таким критериям: MAC-адресам, IP-адресам, портам отправителя или получателя (по одному критерию или их комбинации).
То есть, реальная загруженность конкретного интерфейса никак не учитывается. Поэтому один интерфейс может быть загружен больше, чем другие. Более того, при неправильном выборе метода балансировки (или если недоступны другие методы) или в некоторых топологиях, может сложиться ситуация, когда реально все данные будут передаваться, например, через один интерфейс.
Некоторые проприетарные разработки позволяют агрегировать каналы, которые соединяют разные устройства. Таким образом резервируется не только канал, но и само устройство. Такие технологии в общем, как правило, называются распределенным агрегированием каналов (у многих производителей есть своё название для этой технологии).
Агрегирование каналов в Cisco
Для агрегирования каналов в Cisco может быть использован один из трёх вариантов:
- LACP (Link Aggregation Control Protocol) стандартный протокол
- PAgP (Port Aggregation Protocol) проприетарный протокол Cisco
- Статическое агрегирование без использования протоколов
Так как LACP и PAgP решают одни и те же задачи (с небольшими отличиями по возможностям), то лучше использовать стандартный протокол. Фактически остается выбор между LACP и статическим агрегированием.
- Преимущества:
- Не вносит дополнительную задержку при поднятии агрегированного канала или изменении его настроек
- Вариант, который рекомендует использовать Cisco
- Нет согласования настроек с удаленной стороной. Ошибки в настройке могут привести к образованию петель
Агрегирование с помощью LACP:
- Преимущества:
- Согласование настроек с удаленной стороной позволяет избежать ошибок и петель в сети.
- Поддержка standby-интерфейсов позволяет агрегировать до 16ти портов, 8 из которых будут активными, а остальные в режиме standby
- Вносит дополнительную задержку при поднятии агрегированного канала или изменении его настроек.
Терминология и настройка
При настройке агрегирования каналов на оборудовании Cisco используется несколько терминов:
- EtherChannel — технология агрегирования каналов. Термин, который использует Cisco для агрегирования каналов.
- port-channel — логический интерфейс, который объединяет физические интерфейсы.
- channel-group — команда, которая указывает какому логическому интерфейсу принадлежит физический интерфейс и какой режим используется для агрегирования.
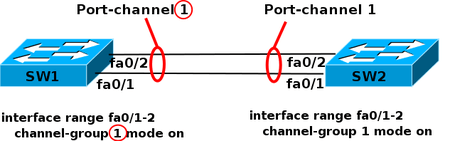
Эти термины используются при настройке, в командах просмотра, независимо от того, какой вариант агрегирования используется (какой протокол, какого уровня EtherChannel).
На схеме, число после команды channel-group указывает какой номер будет у логического интерфейса Port-channel. Номера логических интерфейсов с двух сторон агрегированного канала не обязательно должны совпадать. Номера используются для того чтобы отличать разные группы портов в пределах одного коммутатора.
Общие правила настройки EtherChannel
LACP и PAgP группируют интерфейсы с одинаковыми:
- скоростью (speed),
- режимом дуплекса (duplex mode),
- native VLAN,
- диапазон разрешенных VLAN,
- trunking status,
- типом интерфейса.
Настройка EtherChannel:
- Так как для объединения в EtherChannel на интерфейсах должны совпадать многие настройки, проще объединять их, когда они настроены по умолчанию. А затем настраивать логический интерфейс.
- Перед объединением интерфейсов лучше отключить их. Это позволит избежать блокирования интерфейсов STP (или перевода их в состояние err-disable).
- Для того чтобы удалить настройки EtherChannel достаточно удалить логический интерфейс. Команды channel-group удалятся автоматически.
Создание EtherChannel для портов уровня 2 и портов уровня 3 отличается:
- Для интерфейсов 3го уровня вручную создается логический интерфейс командой interface port-channel
- Для интерфейсов 2го уровня логический интерфейс создается динамически
- Для обоих типов интерфейсов необходимо вручную назначать интерфейс в EtherChannel. Для этого используется команда channel-group в режиме настройки интерфейса. Эта команда связывает вместе физические и логические порты
После того как настроен EtherChannel:
- изменения, которые применяются к port-channel интерфейсу, применяются ко всем физическим портам, которые присвоены этому port-channel интерфейсу
- изменения, которые применяются к физическому порту влияют только на порт на котором были сделаны изменения
Синтаксис команды channel-group
Синтаксис команды channel-group:
- active — Включить LACP,
- passive — Включить LACP только если придет сообщение LACP,
- desirable — Включить PAgP,
- auto — Включить PAgP только если придет сообщение PAgP,
- on — Включить только Etherchannel.
Комбинации режимов при которых поднимется EtherChannel:
Режим PAgP auto desirable auto — EtherChannel desirable EtherChannel EtherChannel Режим LACP passive active passive — EtherChannel active EtherChannel EtherChannel Интерфейсы в состоянии suspended
Если настройки физического интерфейса не совпадают с настройками агрегированного интерфейса, он переводится в состояние suspended. Это будет видно в нескольких командах.
Просмотр состояния интерфейсов:
Просмотр информации о EtherChannel:
Команды просмотра информации
Настройка EtherChannel 2го уровня
Настройка статического EtherChannel 2го уровня
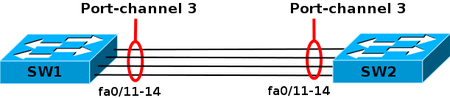
Перед настройкой агрегирования лучше выключить физические интерфейсы. Достаточно отключить их с одной стороны (в примере на sw1), затем настроить агрегирование с двух сторон и включить интерфейсы.
Настройка EtherChannel на sw1:
Настройка EtherChannel на sw2:
Включение физических интерфейсов на sw1:
Просмотр информации
Суммарная информация о состоянии Etherchannel:
Информация о port-channel на sw1:
Настройка EtherChannel 2го уровня с помощью LACP
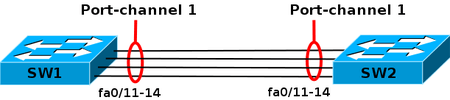
Перед настройкой агрегирования лучше выключить физические интерфейсы. Достаточно отключить их с одной стороны (в примере на sw1), затем настроить агрегирование с двух сторон и включить интерфейсы.
Настройка EtherChannel на sw1:
Настройка EtherChannel на sw2:
Включение физических интерфейсов на sw1:
Просмотр информации
Суммарная информация о состоянии Etherchannel:
Информация о port-channel на sw1:
Информация о port-channel на sw2:
Информация LACP о локальном коммутаторе:
Информация LACP об удаленном коммутаторе:
Счетчики LACP:
LACP system ID:
Standby-интерфейсы
LACP позволяет агрегировать до 16ти портов, 8 из которых будут активными, а остальные в режиме standby.
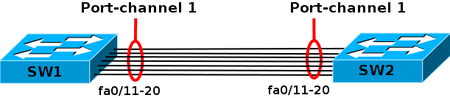
Перед настройкой агрегирования лучше выключить физические интерфейсы. Достаточно отключить их с одной стороны (в примере на sw1), затем настроить агрегирование с двух сторон и включить интерфейсы.
Настройка EtherChannel на sw1:
Настройка EtherChannel на sw2:
Включение физических интерфейсов на sw1:
Суммарная информация о состоянии Etherchannel (интерфейсы fa0/19 , fa0/20 в режиме standby):
Информация о port-channel на sw1 (интерфейсы fa0/19 , fa0/20 в режиме standby):
Информация LACP о локальном коммутаторе (интерфейсы fa0/19 , fa0/20 в режиме standby)
Информация LACP об удаленном коммутаторе:
Интерфейсы в режиме standby не передают трафик, поэтому по CDP сосед не виден через эти порты:
Настройка EtherChannel 2го уровня с помощью PAgP
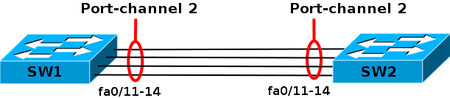
Перед настройкой агрегирования лучше выключить физические интерфейсы. Достаточно отключить их с одной стороны (в примере на sw1), затем настроить агрегирование с двух сторон и включить интерфейсы.
Настройка EtherChannel на sw1:
Настройка EtherChannel на sw2:
Включение физических интерфейсов на sw1:
Просмотр информации
Суммарная информация о состоянии Etherchannel:
Информация о port-channel на sw1:
Информация PAgP о локальном коммутаторе:
Информация PAgP об удаленном коммутаторе:
Счетчики PAgP:
Настройка EtherChannel 3го уровня
Настройка EtherChannel 3го уровня очень мало отличается от настройки EtherChannel 2го уровня. Поэтому в этом разделе показан только один пример настройки, с использованием LACP. Остальные варианты настраиваются аналогично, с изменением режима агрегирования. Команды просмотра аналогичны, их можно посмотреть в предыдущих разделах.
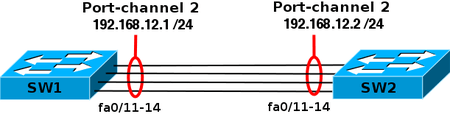
Для EtherChannels 3-го уровня IP-адрес присваивается логическому интерфейсу port-channel, а не физическим интерфейсам.
Перед настройкой агрегирования лучше выключить физические интерфейсы. Достаточно отключить их с одной стороны (в примере на sw1), затем настроить агрегирование с двух сторон и включить интерфейсы.
Настройка логического интерфейса на sw1:
Настройка физических интерфейсов на sw1:
Создание логического интерфейса на sw2:
Настройка физических интерфейсов на sw2:
Включение физических интерфейсов на sw1:
Просмотр информации
Суммарная информация о состоянии Etherchannel:
Настройка агрегирования каналов на маршрутизаторе
Особенности настройки агрегирования на маршрутизаторе:
- Поддерживается только статическое агрегирование, без использования протоколов
- Можно создать только 2 агрегированных интерфейса
- Максимальное количество интерфейсов в EtherChannel – 4
- Метод балансировки использует IP-адреса отправителя и получателя, включен по умолчанию и не может быть изменен
- Агрегировать можно только те интерфейсы, которые находятся на модулях одинакового типа
Создание агрегированного интерфейса на маршрутизаторе:
Добавление физических интерфейсов в EtherChannel:
Пример настройки агрегирования каналов между коммутатором и маршрутизатором
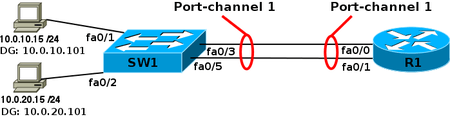
Информация о etherchannel на sw1:
Балансировка нагрузки
Метод балансировки нагрузки повлияет на распределение трафика во всех EtherChannel, которые созданы на коммутаторе.
В зависимости от модели коммутатора, могут поддерживаться такие методы балансировки:
- по MAC-адресу отправителя или MAC-адресу получателя или учитывая оба адреса
- по IP-адресу отправителя или IP-адресу получателя или учитывая оба адреса
- по номеру порта отправителя или номеру порта получателя или учитывая оба порта
Пример вариантов на коммутаторе 3560:
При выборе метода балансировки, необходимо учитывать топологию сети, каким образом передается трафик.
Например, на схеме, все устройства находятся в одном VLAN. Шлюз по умолчанию маршрутизатор R1.
Если коммутатор sw2 использует метод балансировки по MAC-адресу отправителя, то балансировка выполняться не будет, так как у всех фреймов MAC-адрес отправителя будет адрес маршрутизатора R1:
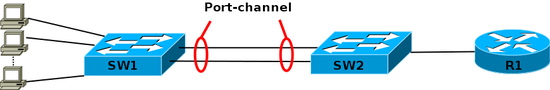
Аналогично, если коммутатор sw1 использует метод балансировки по MAC-адресу получателя, то балансировка выполняться не будет, так как у всех фреймов, которые будут проходить через агрегированный канал, MAC-адрес получателя будет адрес маршрутизатора R1:
Определение текущего метода балансировки:
Тестирование балансировки нагрузки
Для того чтобы проверить через какой интерфейс, при настроенном методе балансировки, пойдет конкретный пакет или фрейм, можно использовать команду test etherchannel load-balance.
Po1 cisco что это
3. Для 6500 Cisco можно еще убедиться в том, что выбран Adaptive Hashing Method
Cisco (config)# show etherchannel <N> summary Flags: D — down P — bundled in port-channel I — stand-alone s — suspended H — Hot-standby (LACP only) R — Layer3 S — Layer2 U — in use N — not in use, no aggregation f — failed to allocate aggregator M — not in use, no aggregation due to minimum links not met m — not in use, port not aggregated due to minimum links not met u — unsuitable for bundling d — default port w — waiting to be aggregated Number of channel-groups in use: 5 Number of aggregators: 5 Group Port-channel Protocol Ports ——+————-+————+———————————————— 1 Po1(RU) — Gi1/1(P) Gi1/2(P) Last applied Hash Distribution Algorithm: Adaptive
Если поставлен метод Fixed, поменять на Adaptive
Steinkäfer

Если рассматривать избыточные соединения между коммутаторами, то без использования специальных технологий для агрегирования каналов, передаваться данные будут только через один интерфейс, который не заблокирован STP. Такой вариант позволяет обеспечить резервирование каналов, но не дает возможности увеличить пропускную способность.

Без использования STP такое избыточное соединение создаст петлю в сети.
Технологии по агрегированию каналов позволяют использовать все интерфейсы одновременно. При этом устройства контролируют распространение широковещательных фреймов (а также multicast и unknown unicast), чтобы они не зацикливались. Для этого коммутатор, при получении широковещательного фрейма через обычный интерфейс, отправляет его в агрегированный канал только через один интерфейс. А при получении широковещательного фрейма из агрегированного канала, не отправляет его назад.
Хотя агрегирование каналов позволяет увеличить пропускную способность канала, не стоит рассчитывать на идеальную балансировку нагрузки между интерфейсами в агрегированном канале. Технологии по балансировке нагрузки в агрегированных каналах, как правило, ориентированы на балансировку по таким критериям: MAC-адресам, IP-адресам, портам отправителя или получателя (по одному критерию или их комбинации).
То есть, реальная загруженность конкретного интерфейса никак не учитывается. Поэтому один интерфейс может быть загружен больше, чем другие. Более того, при неправильном выборе метода балансировки (или если недоступны другие методы) или в некоторых топологиях, может сложиться ситуация, когда реально все данные будут передаваться, например, через один интерфейс.
Некоторые проприетарные разработки позволяют агрегировать каналы, которые соединяют разные устройства. Таким образом резервируется не только канал, но и само устройство. Такие технологии в общем, как правило, называются распределенным агрегированием каналов (у многих производителей есть своё название для этой технологии).
Агрегирование каналов в Cisco
- LACP (Link Aggregation Control Protocol) стандартный протокол
- PAgP (Port Aggregation Protocol) проприетарный протокол Cisco
- Статическое агрегирование без использования протоколов
Статическое агрегирование
- Не вносит дополнительную задержку при поднятии агрегированного канала или изменении его настроек
- Вариант, который рекомендует использовать Cisco
- Нет согласования настроек с удаленной стороной. Ошибки в настройке могут привести к образованию петель
Агрегирование с помощью LACP
- Согласование настроек с удаленной стороной позволяет избежать ошибок и петель в сети.
- Поддержка standby-интерфейсов позволяет агрегировать до 16ти портов, 8 из которых будут активными, а остальные в режиме standby
- Вносит дополнительную задержку при поднятии агрегированного канала или изменении его настроек
Терминология и настройка
- EtherChannel — технология агрегирования каналов. Термин, который использует Cisco для агрегирования каналов.
- Port-channel — логический интерфейс, который объединяет физические интерфейсы.
- Channel-group — команда, которая указывает какому логическому интерфейсу принадлежит физический интерфейс и какой режим используется для агрегирования.

Общие правила настройки EtherChannel
- скоростью (speed),
- режимом дуплекса (duplex mode),
- native VLAN,
- диапазон разрешенных VLAN,
- trunking status,
- типом интерфейса.
Настройка EtherChannel
Так как для объединения в EtherChannel на интерфейсах должны совпадать многие настройки, проще объединять их, когда они настроены по умолчанию. А затем настраивать логический интерфейс.
Перед объединением интерфейсов лучше отключить их. Это позволит избежать блокирования интерфейсов STP (или перевода их в состояние err-disable).
Для того чтобы удалить настройки EtherChannel достаточно удалить логический интерфейс. Команды channel-group удалятся автоматически.- Для интерфейсов 3го уровня вручную создается логический интерфейс командой interface port-channel
- Для интерфейсов 2го уровня логический интерфейс создается динамически
- Для обоих типов интерфейсов необходимо вручную назначать интерфейс в EtherChannel. Для этого используется команда channel-group в режиме настройки интерфейса. Эта команда связывает вместе физические и логические порты
- изменения, которые применяются к port-channel интерфейсу, применяются ко всем физическим портам, которые присвоены этому port-channel интерфейсу
- изменения, которые применяются к физическому порту влияют только на порт на котором были сделаны изменения
Синтаксис команды channel-group
Параметры команды:
active — Включить LACP,
passive — Включить LACP только если придет сообщение LACP,
desirable — Включить PAgP,
auto — Включить PAgP только если придет сообщение PAgP,
on — Включить только Etherchannel.Комбинации режимов при которых поднимется EtherChannel:
Интерфейсы в состоянии suspended
Если настройки физического интерфейса не совпадают с настройками агрегированного интерфейса, он переводится в состояние suspended. Это будет видно в нескольких командах.
Network notes
vPC (Virtual Port-Channel) — технология виртуализиции, доступная на коммутаторах Cisco Nexus (кроме Nexus 2K). Позволяет два Nexus коммутатора объединять в единое логическое L2 устройство с точки зрения нижестоящих коммутаторов или устройств (серверов).
Технология относится к семейству протоколов под названием MCEC — Multichassis EtherChannel (MLAG; vPC это вариант реализации MLAG от Cisco), в чем-то даже похожа на технологии объединения коммутаторов Catalyst — VSS и StackWise. Основное отличие от VSS состоит в том, что в vPC каждый коммутатор имеет независимый Control Plane и Management Plane, это дает гарантию того, что при отказе какого-либо компонента в ПО (OSPF процесс, например), сеть продолжит функционировать, в отличие от VSS, где сбой OSPF на Active коммутаторе не вызовет переключения Control Plane на Standby.
1.Компоненты vPC и терминология
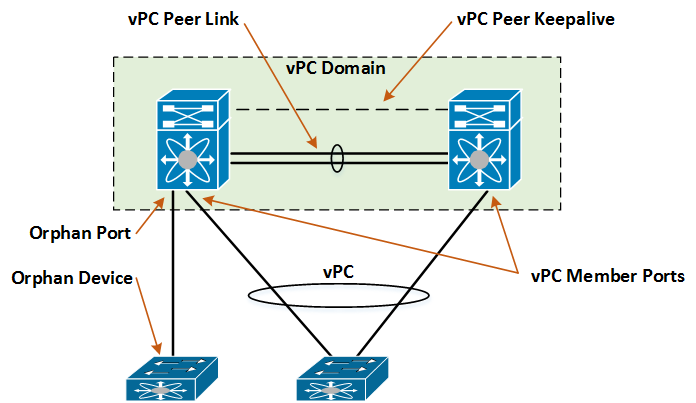
vPC роль не вытесняемая (non-preemptive)!
В vPC существуют так же следующие статусы пиров (в случае перезагрузки или выхода из строя primary vPC пира):
«secondary, operational primary» — коммутатор был изначально выбран как secondary, но в результате отказа второго коммутатора, в данный момент он работает как primary.
«primary, operational secondary» — коммутатор был изначально выбран как primary, но после возврата его в работу после сбоя или перезагрузки, например, он работает как secondary в данный момент.Роли primary и secondary влияют так же на поведение коммутаторов в случае разрыва vPC Peer-Link. Secondary коммутатор выключает все vPC Member интерфейсы и VLAN интерфейсы (SVI), участвующие в vPC. После чего весь трафик течет через vPC primary.
1.1 Описание компонент и порядок настройки:
vPC нужно настраивать в строго определенном порядке:
1) Настройка vPC домена
2) Настройка vPC Peer Keepalive, убедиться что «peer is alive»
3) Настройка vPC Peer Link
4) Настройка vPC Member PortsПеред началом настройки необходимо глобально включить функционал vPC и LACP на коммутаторе:
1) vPC домен (vPC domain) — Определяет 2 коммутатора, участвующих в vPC. Номер vPC домена (vPC domain ID) должен совпадать на коммутаторах, каждый коммутатор может принадлежать только к одному vPC домену!
Номер vPC домена используется для генерации vPC system-mac, который является общим для двух коммутаторов.vPC system-mac:
00:23:04:ee:be:xx, где xx — номер vPC домена в шестнадцатеричной системе.vPC local system-mac:
Уникальный MAC адрес коммутатора, либо VDC (если речь о Nexus 7K).
vPC system-mac используется, когда 2 коммутатора (Nexus 7K, например) представляются как единое логическое L2 устройство, vPC local system-mac используется в ситуации, когда каждое устройство выступает самостоятельно (например, когда присутствует Orphan порты).
Оба типа MAC адреса используются в качестве LACP system ID (vPC system-mac при построении LACP к vPC паре; vPC local system-mac при построении LACP только к одному из коммутаторов).
2) vPC Peer Keepalive — используется для трекинга vPC пира и обнаружения сценария dual active, в случае, если vPC Peer Link вышел из строя.
Для создания этого линка может быть использован любой L3 интерфейс коммутатора.Рекомендации по настройке Peer Keepalive:
-Использовать отдельный L3 Etherchannel на двух разных линейных картах (1GE/10GE), в отдельном VRF. (предпочтительный вариант для N7K)
-Использовать Mgmt0 интерфейсы коммутаторов (предпочтительный вариант для N5K, можно использовать и с N7K, соединив интерфейсы супервизоров через обычный L2 коммутатор, не напрямую!)
-Использовать SVI (не рекомендуется к использованию, может привести к развалу vPC в некоторых случаях).Для функции Keepalive используется UDP 3200, интервал отправки сообщений — 1 сек. (по умолчанию).
В случае использования SVI интерфейсов для Peer Keepalive крайне желательно (можно сказать обязательно) использовать отдельный L2 Trunk между коммутаторами и отдельный не vPC VLAN (на vPC Peer линке не разрешать этот VLAN). А при использовании MST так же настроить отдельный Instance.
3) vPC Peer Link — L2 Trunk, используется для синхронизации Control Plane информации (таблица MAC адресов, STP информация, HSRP информация и т.д.) между vPC пирами, используя CFS (Cisco Fabric Services) протокол. Может так же служить для передачи vPC VLAN-ов и non-vPC VLAN-ов (рекомендуется передавать только vPC VLAN используя для них static pruning #switchport trunk allowed vlan). Для других VLAN рекомендуется использовать отдельный линк. Все VLAN, используемые на Member портах должны быть обязательно разрешены на Peer Link.
Но, как правило, Peer Link не используется для передачи Data трафика (Unicast), пока не возникнет Orphan состояние. В минимальной конфигурации должно использоваться не менее 2-х 10GE интерфейсов для формирования Peer Link, а для N7K должны так же использоваться одинаковые линейные карты (точнее тип карт должен быть одинаковым) на каждой стороне.4) vPC Member Ports — интерфейсы, находящиеся в L2 Port-Channel и смотрящие в сторону нижестоящих коммутаторов (серверов), через эти интерфейсы проходит Data трафик. VLAN-ы, которые разрешены на этих портах называются vPC VLAN-ами. Назначенные номера vPC должны совпадать на двух коммутаторах. Обычно, для простоты конфигурации и траблшутинга, номер vPC (vPC ID) выбирается таким же как номер Port-Channel интерфейса.
L2 Port-Channel становится vPC Member портом после того, как на Port-Channel интерфейсе (Po) вводится команда #vpc <vpc-id>.
Как и в случае с Peer Link, для N7K должен использоваться одинаковый тип линейных карт на каждом из vPC пиров.
1.2 vPC Loop Prevention и Orphan:
Для защиты от петель vPC использует следующее правило:
Трафик, который пришел на коммутатор с vPC Peer Link не может быть передан на vPC Member Port, но может быть передан на Orphan порт или L3 интерфейс. За это правило отвечает механизм «vPC Check».Orphan (eng: сирота) — ситуация, когда нижестоящее устройство имеет только одно подключение к одному из коммутаторов Nexus, формирующих vPC пару. Таких ситуаций следует избегать, но если все же есть необходимость подключить Orphan устройство, то это подключение должно быть выполнено к vPC Primary!
1.3 vPC Consistency:
Для корректной работы vPC ряд настроек и параметров на коммутаторах (vPC пирах) должен совпадать.
vPC различает два типа совпадения параметров (два типа consistency, если проще) — Type 1 и Type 2. Для работы vPC обязательно должны совпадать Type-1 параметры (существуют как глобальные — global, так и для интерфейсов — interface), например:
— STP протокол (PVST, Rapid-PVST, MSTP)
— BPDU Filter, BPDU Guard, Loop Guard
— Настройки MST региона
— Режим LACP, скорость и дуплекс на портахВ случае несовпадения какого-либо из Type-1 параметров vPC отключается на secondary коммутаторе: «Type1: vPC will be suspended in case of mismatch».
В случае несовпадения Type 2 параметров vPC продолжает работу, но генерируется предупреждающее log-сообщение, которое говорит о необходимости привести всё к одинаковому виду. Примеры таких параметров:
— MAC aging
— Настройки ACL
— Параметры QoS
— Port Security
— DHCP Snooping
— HSRP, GLBP, протоколы маршрутизации
— Interface VLAN (при несовпадении возможны потери пакетов).Для проверки параметров используется команда:
1.4 vPC и STP:
-После создания vPC Peer-Link на нём так же включается STP Bridge Assurance.
-Только vPC Primary коммутатор генерирует BPDU, но при этом он может не являться STP Root. В случае конфигурации по умолчанию vPC Primary будет являться STP Root (т.к. выборы происходят на основе наименьшего системного MAC, как и в STP). Каждый коммутатор использует свой System MAC в качестве BID (Root ID). Для нижестоящих устройств Root Primary коммутатора.
-vPC Secondary только передает полученные BPDU от нижестоящих коммутаторов Primary пиру через Peer Link.
-vPC пиры синхронизируют состояние STP портов (STP Port States) на своих vPC Member интерфейсах.
-По умолчанию каждый коммутатор имеет свой BID=System MAC+Priority.
У vPC для STP есть оптимизация под названием «Peer-switch», которая позволяет видеть оба vPC пира как единый STP Root. Коммутаторы используют общий Virtual BID, который формируется из vPC system-mac и приоритета. Эта оптимизация позволяет не перестраивать STP дерево в случае падения Primary vPC пира и не тратить время на сходимость (актуально в Hybrid Setup дизайне).
Приоритет STP должен при этом быть настроен одинаковым для всех VLAN — иначе оба коммутатора не будут выполнять роль общего STP Root коммутатора! (т.к. BID=MAC+Priority).
Если нижестоящий коммутатор подключен по vPC (vPC-attached): Root BID.
Если нижестоящий коммутатор подключен по STP (STP-attached): Root BID; Bridge MAC.Настройка vPC peer-switch:
При настройке Peer-switch теряется гибкость управления для STP в случае STP-attached устройств, т.к. оба коммутатора становятся STP Root, то нет возможности настроить балансировку по классической схеме с использованием разных Root коммутаторов для разных VLAN.
Можно настраивать балансировку путем изменения STP Cost на нижестоящем коммутаторе, но этот подход не очень гибкий, хотя имеет место быть.
А настройки на основе приоритетов портов не дадут никакого результата, т.к. в любом случае для выбора кратчайшего пути STP сперва анализирует Lowest sender BID — а это System MAC каждого коммутатора Nexus, т.е. в любом случае в приоритете будет только один из них.Более простым вариантом является опция под названием STP pseudo-information.
Она позволяет независимо настраивать STP Bridge Priority и STP Root Priority для STP-attached коммутаторов, позволяя тем самым выполнять настройки по балансировке для каждого VLAN.
1.5 vPC и HSRP:
—2.Сценарии vPC, примеры настройки
2.1 Classic vPC:
vPC настраивается между двумя коммутаторами N7K, в качестве нижестоящего коммутатора используется N5K (либо любой другой, либо сервер) на котором настраивается обычный LACP.
«force» — команда позволяет сформировать Port-Channel на интерфейсах с разными изначальными настройками, копирует все настройки с первого интерфейса в группе на оставшиеся.
Команды для проверки:
#sh interface status
#sh run interface po1 membership
#sh vpc
#sh etherchannel summary
#sh lacp neighbor
#show vpc consistency-parameters global
2.2 Hybrid vPC Design(STP-attached switch):
На коммутаторах настраивается vPC, но в сторону нижестоящего устройства (коммутатора) используется STP. Используется STP peer-switch и STP pseudo-information для балансировки.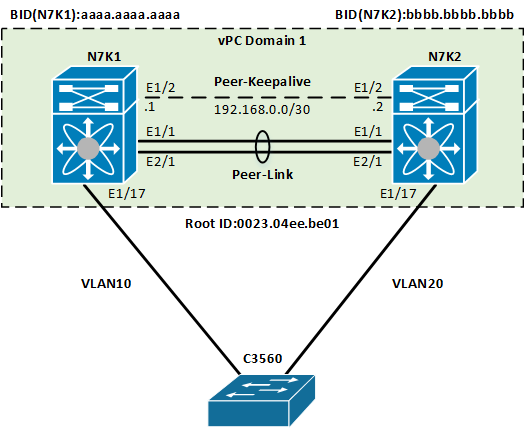
Для vPC-attached коммутаторов Root ID будет идентичен с Bridge ID и иметь значение 0023.04ee.be01, а priority=0.
2.3 Back-to-Back vPC:
vPC настраивается на N7K в сторону N5K и наоборот. Между коммутаторами при этом получается один большой Port-Channel.
Настройка коммутаторов N7K1 и N7K2 полностью соответствует настройкам из примера 2.1 (Classic vPC).
Номер Port-channel интерфейса, как и VPC ID на коммутаторах N5K1, N5K2 может быть использован отличный от номера Port-channel интерфейса и VPC ID на N7K1 и N7K2.
FEX (Fabric Externder) — семейство VNTag (IEEE 802.1BR) «коммутаторов» Cisco Nexus 2000 (N2K). Позиционируются как ToR устройства. FEX не поддерживают локальную коммутацию и не имею консоли для управления.
Для их работы обязательно необходим родительский коммутатор (Parent Switch), через которого происходит вся коммутация и управление. В качестве Parent могут выступать Cisco Nexus 5K,6K,7K,9K. Для родительского коммутатора FEX выступает в роли удаленной линейной карты (Remote Line Card).— Т.к. FEX это не Ethernet коммутатор, STP на них не используется.
— На всех нижестоящих портах(в сторону серверов/хостов) по умолчанию включены: BPDU Guard, STP Edge, BPDU Filter.
— В случае использования FEX c N7K, порты на FEX могут быть как L2, так и L3
— В случае использования FEX c N5K/N6K, порты на FEX могут быть только как L2
— FEX ID для Parent коммутатора #fex associate <100-199>Плюсы и минусы использования FEX:
+ Стоимость FEX ниже, чем стоимость полноценных коммутаторов N3K, N5K, N6K.
+ Единая точка управления с родительского коммутатора всеми FEX.
— Переподписка (минимум 2:1).
— Не очень оптимальны при большом количестве East-West трафика.По-умолчанию все FEX используют так называемый «static pinning». Т.е. N2K статически мапирует свои нижестоящие интерфейсы (Host facing interfaces) к Uplink интерфейсам (Fabric interfaces). Если Fabric интерфейс только 1, то все порты FEX будут соответствовать только одному этому Fabric интерфейсу, по которому происходит подключение к родительскому коммутатору. Но если Fabric интерфейса 2 и более, то FEX произведет статическое соответствие своих Host интерфейсов к вышестоящим интерфейсам фабрики, разделив их поровну.
Например, при наличии 2-х Fabric интерфейсов половина FEX портов будет соответствовать первому Fabric интерфейсу, другая половина второму. При выходе из строя одного Fabric интерфейса, половина Host портов на FEX так же станет недоступна (они будут выключены), динамического перераспределения этих портов на рабочий Fabric интерфейс не произойдет до тех пор, пока не перезагрузится FEX коммутатор! После перезагрузки все Host интерфейсы перераспределятся на рабочий Fabric интерфейс.Именно поэтому между Parent коммутатором и FEX рекомендуется использовать Port-Channel. Все нижестоящие порты FEX в этом случае мапируются к одному единственному Port-Channel интерфейсу и трафик распределяется, используя механизмы хеширования (Dynamic pinning).
4.Примеры настройки FEX
4.1 vPC+FEX (Host vPC):
Рекомендуемый дизайн, поддерживается как на N5K/N6K, так и на N7K. vPC строится только от FEX до серверов, каждый FEX подключается только к 1 родительскому коммутатору (Single-homed FEX).

Команды для проверки:
#show fex [detail]
#show interfaces status fex 101
#show interface fex-fabric4.2 vPC+FEX (EvPC):
Дизайн поддерживается только на N5K/N6K. vPC строится как от FEX до серверов (Host vPC), так и внутри фабрики (Fabric vPC), каждый FEX подключается к двум родительским коммутаторам (Dual-homed FEX). ISSU в таком дизайне не поддерживается, т.к. вызывает перезагрузку обоих FEX при обновлении одного из Parent коммутаторов.
Т.к. в таком дизайне конфигурацией каждого FEX могут управлять оба Parent коммутатора, то очень легко сделать несоответствие в конфигурации для одних и тех же FEX портов с разных родительских коммутаторов (например, N5K1 e101/1/1 — access VLAN10; N5K2 e101/1/1 — access VLAN20), и при этом с точки зрения Control-Plane ошибки не будет, а вот с точки зрения Data-Plane будут проблемы.
Для N5K/N6K поддерживается функционал Config Sync, с помощью которого можно синхронизировать конфигурации на разных Parent коммутаторах. Как правило его применяют именно в таком дизайне, хотя можно использовать и без EvPC.С точки зрения конфигурации для EvPC не нужно настраивать vPC от FEX в сторону серверов (host vPC mode), коммутатор сам выполняет эту настройку, автоматически присваивая внутренний номер vPC, настройка вручную не поддерживается.