Большинство причин, по которым Linux не нуждается в антивирусе или брандмауэре
Linux не уязвим для различных атак. На самом деле, это один из самых распространенных мифов о кибербезопасности, который доставляет пользователям Linux массу неприятностей. Это убеждение позволяет вам легко забыть о своей осторожности, а когда ваша осторожность низка, вы с большей вероятностью получите удар, и даже больше.
Но то, что в Linux есть уязвимости, не означает, что вам нужен антивирус или брандмауэр. Хотя вы все равно можете решить установить его — и в этом нет ничего плохого — вот несколько причин, по которым он может быть не таким полезным, как вы думаете. Проверять Вам нужно антивирусное приложение для Chromebook?.
Почему Linux не нуждается в антивирусном приложении
Давайте рассмотрим причины, по которым вам не нужно антивирусное приложение в Linux.
1. Вредоносное ПО, нацеленное, в частности, на Linux, встречается редко
Поскольку линукс Наименее популярные настольные операционные системы Пользователи Linux, как правило, представляют собой группу технических экспертов, в других операционных системах есть уязвимости, которые легче использовать, а атаковать Linux просто невыгодно.
Конечно, вредоносные программы для Linux существуют. Сказать иначе было бы наивно и нечестно. Однако это не такая большая проблема, как в других операционных системах, и почти нет шансов, что вы столкнетесь с какой-либо из них (если только вы не смотрите неприемлемый контент или не загружаете торренты с печально известных веб-сайтов).
2. Более безопасная установка приложений в Linux
Подумайте, как установить приложение на свой компьютер. В Windows и Mac пользователь часто загружает файлы мастера установки, предшествующие EXE, MSI и DMG, которые запрашивают общесистемный доступ для внесения необходимых изменений в установку. Это основной путь для атак вредоносных программ. Одна ошибка, один обман и вы жертва.
Но Линукс другой. Есть файлы мастера установки, но они нетрадиционные — большинство пользователей полагаются только на менеджеры пакетов, такие как APT и YUM. Пока вы поддерживаете надежные репозитории, риск заражения вредоносными программами практически отсутствует. Этот риск возрастает, когда вы начинаете изменять с помощью малоизвестных PPA (предназначенных для нестандартных приложений/обновлений) и т.п. Проверять Как создать стратегию резервного копирования и восстановления Linux.
3. Linux защищает себя от вредоносных программ
Инфраструктура Linux затрудняет внедрение вредоносных программ, и даже если вы в конечном итоге заразитесь вирусом или троянской атакой, вам будет трудно нанести какой-либо реальный ущерб системе. Это потому что Как работают разрешения в Linux.
Каждый файл в Linux имеет три настройки разрешений:
- Что владелец файла может сделать с этим файлом?
- Что может сделать с этим файлом группа владельцев файлов?
- И что еще можно сделать с этим файлом?
Если вирус заражает вашу систему по умолчанию, он, скорее всего, будет запускаться под вашей локальной учетной записью и, следовательно, будет ограничен вашими действиями пользователя. Локальные учетные записи пользователей не могут ничего сделать с корневыми файлами на системном уровне, поэтому вредоносное ПО будет перехвачено и ограничено (при условии, что вы случайно не запустили вредоносное ПО с помощью «sudo»).
4. Эффективность антивируса под вопросом
Допустим, однажды появится новое вредоносное ПО, предназначенное для настольных компьютеров Linux. Он использует беспрецедентную уязвимость и проникает в вашу систему. Прежде чем вы успеваете это осознать, вредоносные программы наносят ущерб вашим данным и заставляют вас задуматься о том, что вы могли бы сделать, чтобы предотвратить это.
Поможет ли вам антивирусное приложение здесь? В основном нет.
Вообще говоря, антивирусные приложения всегда на шаг позади вирусов. Приложение не может защитить вас от угроз, о существовании которых оно даже не подозревает, а это означает, что разработчики антивирусных приложений по своей сути вовлечены в это. Вы можете быть заражены вредоносным ПО до того, как ваше антивирусное приложение поймет, как с ним бороться.
А знаете ли вы, что разработчики антивирусных приложений для Linux в первую очередь сканируют вредоносные программы для Windows? Некоторые из них обнаруживают инфекции Linux, но в основном они лечат потенциально зараженные файлы в Windows, чтобы вы не передавали эту вредоносную программу на другие компьютеры или своим друзьям и родственникам через передачу файлов.
5. В Linux часто достаточно интеллектуальных привычек безопасности
Одними из самых популярных векторов атак на Linux являются приложения из неизвестных источников, торренты, сомнительные веб-сайты и многое другое. Это некоторые из основных источников, которых вы можете легко избежать с помощью лучших практик.
Но эти варианты не одиноки. Другие потенциальные векторы вредоносных программ включают PDF-файлы, устаревшие расширения и плагины, приложения, которые редко обновляются на разных платформах, и многое другое. USB-накопители также могут содержать скрытое вредоносное ПО.
Все это говорит о том, что если вы устраните потенциальные векторы атак, избегаете подозрительных частей Интернета, держитесь подальше от неисправных USB-накопителей, отказываетесь от вредных привычек в области безопасности и вырабатываете хорошие привычки в области безопасности, вы не так много можете извлечь из антивирусных приложений. Проверять Как найти легальные торренты в Интернете: лучшие источники.
Почему Linux не нужен брандмауэр
Не волнуйтесь. Этот ответ намного короче.
Брандмауэр — это просто фильтр, который идентифицирует сетевые пакеты (т. е. данные), которые могут попасть на ваш компьютер из Интернета и оставить ваш компьютер в Интернете. Он в основном используется для разрешения и/или запрета входящих соединений. Исходящие соединения редко фильтруются.
Для большинства пользователей настольных компьютеров Linux брандмауэры не нужны.
Единственный раз, когда вам нужен брандмауэр, это если вы запускаете какое-то серверное приложение в своей системе. Это может быть веб сервер или почтовый сервер или игровой сервер и так далее. В этом случае брандмауэр будет ограничивать входящие подключения к определенным портам, следя за тем, чтобы они могли взаимодействовать только с соответствующим серверным приложением.
Если вы не используете какие-либо серверные приложения, брандмауэр бесполезен. Если серверы не запущены, ваша система не прослушивает входящие подключения, а если она не прослушивает входящие подключения, никто не может подключиться.
Большинство настольных компьютеров Linux не запускают никаких серверных приложений из коробки. Опять же, нет ничего плохого в том, чтобы активировать брандмауэр на вашем компьютере с Linux. Мы не советуем этого делать. Все, что мы говорим, это то, что вы можете жить без антивируса или брандмауэра в Linux.
Советы по повышению безопасности в Linux
Несмотря на все эти причины не устанавливать антивирусные приложения, вы все равно можете это сделать — и это нормально. Даже если вы никогда не были заражены ни одной вредоносной программой, вы ничего не потеряли из-за антивируса. Лучше перестраховаться, чем потом сожалеть, верно? В конце концов, Linux не так безопасен, как многие думают.
Как и любое другое приложение в Linux, существует множество Антивирусные приложения которые вы можете установить и протестировать бесплатно.
How to effectively deal with bots on your site? The best protection against click fraud.
Linux получил хорошую репутацию за то, что достаточно безопасно и устойчивы ко многим вредоносным программам. Некоторые из популярные операционные системы на базе Linux это Ubuntu, Mint, Fedora, Redhat, Debian, Arch. Тем не менее, ни одна из этих операционных систем по умолчанию не использует надлежащую антивирусную защиту. Итак, эта статья исследует это убеждение и выясняет, действительно ли операционная система на базе Linux требует антивирусной защиты или нет.
Что такое система Linux?
Несмотря на то, что в популярной культуре все операционные системы Linux объединены и рассматриваются как единое целое, реальность такова. Linux — это просто ядро , который является основой многих операционных систем, использующих вышеупомянутое ядро. Некоторые из популярных операционных систем на основе Linux, также известные как разновидности, — это Ubuntu, Mint, Fedora, Redhat, Debian, Arch. Каждый из них служит определенной цели и имеет большое преданное сообщество вокруг себя, а также некоторые операционные системы Linux, такие как Ubuntu, имеют
При этом, независимо от вкуса, настольная версия обычно предназначена для обычных пользователей, и поэтому она имеет графический пользовательский интерфейс, в то время как тип сервера адаптирован для ИТ-персонала, который обычно владеет командами оболочки; следовательно, по умолчанию у них отсутствует графический пользовательский интерфейс.
Структура операционной системы Linux
Любая операционная система Linux, независимо от ее вкуса, имеет несколько учетных записей пользователей. По умолчанию верховным пользователем Linux является корень , который не рекомендуется использовать для общих целей из-за связанных с ним рисков, и поэтому, когда операционная система установлена, она предлагает создать новую учетную запись пользователя с ограниченными привилегии. Эти привилегии ограничивают юрисдикцию конкретной учетной записи пользователя; следовательно, менее вероятно, что вся система будет затронута в случае нарушения безопасности операционной системы.
Все процессы по умолчанию запускаются под учетной записью текущего пользователя, а не от имени пользователя root. Всем пользователям предоставляется отдельная папка в базовом расположении файловой системы, известная как «Домашняя страница», и если текущая учетная запись пользователя, вошедшего в систему, будет взломана, это затронет только эту папку.
Вредоносное ПО и типы
Типичный антивирусный сторож обеспечивает защиту не только от вирусов, но и от вирусов. диапазон вредоносных программ существующие там. Некоторые из популярные типы вредоносных программ рекламное ПО, шпионское ПО, вирусы, черви, трояны, руткиты, бэкдоры, клавиатурные шпионы, программы-вымогатели, угонщики браузера. При этом широкая публика часто называет все эти вредоносные программы вирусами, хотя Компьютерный вирус представляет собой фрагмент кода, прикрепленный к автономному приложению, и выполняется, когда выполняется его хост. Linux кажется невосприимчивым к определенным типам вредоносных программ, но это не обязательно означает, что он невосприимчив к атакам со стороны всех типов вредоносных программ, например шпионское ПО служит для слежки за пользователями. Поскольку запустить любое приложение на уровне пользователя довольно просто, шпионское ПО может легко проникнуть в систему. и продолжайте шпионить за пользователем, то же самое касается рекламного ПО, червей, троянов, бэкдоров, клавиатурных шпионов, а также программа-вымогатель. Итак, это заблуждение об отсутствии каких-либо угроз в Linux, очевидно, является заблуждением. Риск все еще существует, но он намного ниже по сравнению с операционными системами семейства Windows.
Что делает Antivirus Guard?
Антивирусная защита приложения выполняют различные действия от проверки файлов до помещения в карантин обнаруженных угроз. Обычно любой антивирус хранит базу данных, состоящую из сигнатуры известных вирусов . Когда антивирус проверяет файл на наличие угроз, он хеширует файл и сравнивает его со значениями, существующими в его базе данных, если оба совпадают, файл помещается в карантин. Эта база данных сигнатур часто обновляется по умолчанию, если она не отключена вручную для обеспечения постоянной защиты.
Зачем Linux нужна антивирусная защита?
Некоторые системы состоят из почтового ретранслятора, веб-сервера, демона SSH или ftp-сервера, которые с большой вероятностью требуют большей защиты, чем обычная настольная операционная система, которую вряд ли разделяют несколько люди. Другие серверные системы существуют далеко за пределами брандмауэра для вычислений и редко доступны для многих людей или изменений в новых приложениях и имеют низкий риск заражения.
В популярных версиях Linux, таких как Mint и Ubuntu, есть встроенный пакет, который связан с официальным репозиторием программного обеспечения, откуда приложения могут быть загружены для установки. Поскольку это хранилище находится под пристальным вниманием тысяч добровольцев и разработчиков, маловероятно, что он содержит вредоносное ПО.
Однако существует риск, если программное обеспечение загружается из другого источника, например, помимо загрузки. программное обеспечение через официальный репозиторий, многие дистрибутивы Linux позволяют пользователям загружать программное обеспечение через различный PPA (личные архивы пакетов), если программное обеспечение загружается через такой источник и содержит какой-либо вредоносный контент, существует риск компрометации компьютера в зависимости от того, как кодируется вредоносная программа и для какой цели она используется. разработан. Так что, если сторонние PPA часто используются, будет разумным решением установить антивирусную защиту для обеспечения безопасности системы.
Популярным бесплатным антивирусным средством защиты системы Linux является Comodo Antivirus для Linux . Он защищает не только файловую систему, но и почтовый шлюз от несанкционированного доступа. Это специально разработано для обычных пользователей настольных компьютеров, чтобы обеспечить безопасность и безопасность системы.
Как указывалось ранее, даже если вредоносная программа не может получить полный доступ ко всей операционной системе, она все равно может получить доступ на уровне пользователя. Доступ на уровне пользователя по-прежнему опасен, например, использование эта команда rm -rf $ ГЛАВНАЯ может полностью стереть домашний каталог пользователя и сделать его день невыносимым. Если не было резервной копии домашнего каталога, ущерб может быть огромным. Кроме того, в настоящее время популярной широко распространенной угрозой является вымогатель , который шифрует весь жесткий диск и требует оплаты в биткойнах для расшифровки файлов. В таких случаях, даже если он не может проникнуть в систему, он все же может зашифровать домашний каталог и сделать пользователя полностью беспомощным. В домашнем каталоге хранятся изображения, документы, музыка, видео, и зашифровывание этих папок означает большие потери для пользователя. Поскольку преступники часто требуют огромных выплат от жертв, если пользователь не богат, получение разблокировки файлов очень маловероятно. Так что лучше установить антивирус для защиты системы, чем стать жертвой мелкого преступника.
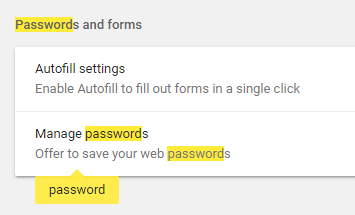
Другие угрозы настольным системам Linux — это угонщики браузеров, рекламное ПО . Эти приложения часто устанавливаются через веб-браузер, поэтому, даже если операционная система защищена, веб-браузер уязвим для таких угроз. Это приводит к утечка паролей , и постоянная реклама, которая случайным образом всплывает на веб-сайтах. Поэтому для веб-браузера важно использовать основной пароль для защиты паролей, вводимых через него. На следующем снимке экрана демонстрируется возможность управления паролями, вводимыми через Google Chrome. Когда нет мастер-пароля для защиты этих паролей, вредоносное расширение / плагин, установленное в браузере, может легко их извлечь. Это более опасно в Firefox, чем в Chrome, поскольку Firefox по умолчанию не имеет главного пароля, Chrome, на с другой стороны, запросы на ввод пароля учетной записи пользователя операционной системы для отображения их.
Кроме того, серверам Linux требуется лучшая защита для обеспечения безопасности своих основных служб. Некоторые из таких сервисов — это почтовый ретранслятор, веб-сервер, демон SSH, ftp-сервер. Поскольку сервер использует так много сервисов, которые взаимодействуют с общественностью, результат может быть катастрофическим.
Хорошим примером этого является общедоступный сервер, на котором размещено программное обеспечение Windows, зараженное вредоносным ПО, и распространяет вредоносный контент на несколько компьютеров . Поскольку вредоносное ПО написано для компьютеров с Windows, сервер Linux не получает никаких повреждений, но помогает случайно повредить компьютеры с Windows. Это серьезно подрывает репутацию компании, размещающей программное обеспечение.
Аналогичным образом, другие службы также нуждаются в какой-то защите. Почтовые ретрансляторы часто проникают вредоносными программами. для распространения спама в Интернете. Хорошее решение этой проблемы — использование стороннего почтового ретранслятора вместо того, чтобы поддерживать собственный. Некоторые из популярных почтовых ретрансляторов: Mailgun, SendPluse, MailJet, Pepipost. Эти службы обеспечивают лучшую защиту от спама и распространения вредоносных программ через почтовые ретрансляторы.
Еще одна услуга, подверженная атакам, — это Демон SSH . Демон SSH используется для подключения к серверу по незащищенной сети и может использоваться для получения полного доступа ко всему серверу, включая корень. На следующем снимке экрана показана атака на демон SSH через Интернет со стороны хакера.
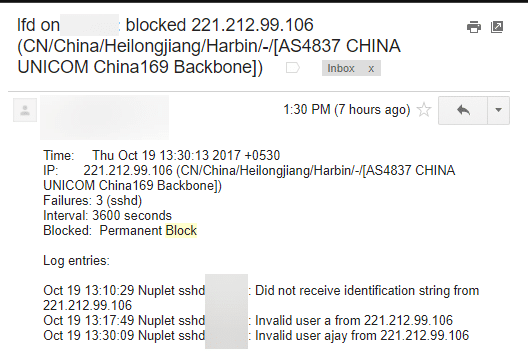
Такие виды атак довольно распространены на общедоступные серверы, и поэтому чрезвычайно важно защитить сервер от таких атак. Целью несанкционированных запросов к демону SSH является получение доступа к серверу для распространения вредоносное ПО, использует его в качестве узла для запуска DDOS-атаки на другой сервер или распространяет незаконные содержание.
Для защиты демона SSH CSF (Настроенный брандмауэр сервера) может быть установлен вместе с LFD (демон сбоя входа в систему). Это ограничивает количество попыток для демона SSH, когда лимит исчерпан, отправитель постоянно занесены в черный список, и их информация отправляется администратору сервера, если он настроен правильно.
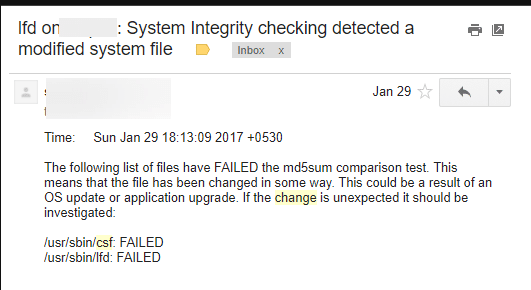
Кроме того, CSF отслеживает изменения файлов и информирует администратора, как показано на следующем снимке экрана. Это очень полезно, если пакет, установленный через сторонний PPA, вызывает подозрения. Затем, если пакет обновляется или изменяет какой-либо файл без разрешения пользователя, CSF автоматически уведомляет администратора сервера об изменениях.
Следующие команды оболочки устанавливают CSF вместе с LFD в системах Ubuntu / Debian.
Еще одна серьезная угроза как для серверной, так и для настольной версий — внутренняя разблокировка портов. Эти операции выполняет либо троянец, либо бэкдор. При наличии надлежащего брандмауэра порты можно открывать и закрывать, поэтому, если каким-то образом установлен бэкдор в системы, закрытые порты могут быть открыты изнутри, чтобы сделать сервер уязвимым для внешних атаки.
Почему Linux не нужна антивирусная защита?
Linux не обязательно нуждается в антивирусной защите, если она поддерживается должным образом, а программное обеспечение загружается через безопасные каналы. Многие популярные разновидности Linux, такие как Mint и Ubuntu, имеют свои собственные репозитории. Эти репозитории находятся под строгим контролем, поэтому вероятность существования вредоносного ПО в пакетах, загружаемых через них, снижается.
Также Ubuntu по умолчанию имеет AppArmor который ограничивает действия программного обеспечения, чтобы убедиться, что они выполняются только в соответствии с назначенными им действиями. Еще один популярный модуль безопасности на уровне ядра: SELinux который выполняет ту же работу, но на гораздо более низком уровне.
Linux не пользуется популярностью среди обычных пользователей, и обычные пользователи часто становятся жертвами вредоносных программ из-за того, что ими легче манипулировать и обмануть. Таким образом, авторы вредоносных программ вынуждены переходить на платформу Windows вместо того, чтобы тратить время на Linux, у которого есть более низкая демография это можно обмануть. Таким образом, Linux имеет безопасную среду, и поэтому, даже если для загрузки программного обеспечения используются незащищенные каналы, вероятность наличия вредоносного ПО минимальна.
Вывод
Безопасность важна для любой компьютерной системы; то же самое и для Linux. Хотя широко распространено мнение, что Linux полностью защищен от атак вредоносных программ, количество указанных выше сценариев свидетельствует об обратном. Риск возрастает, когда компьютер используется совместно несколькими людьми или если это сервер, к которому публика может получить доступ через Интернет. Поэтому важно принимать надлежащие меры безопасности, чтобы предотвратить катастрофические инциденты. Это включает в себя установку надлежащей антивирусной защиты, брандмауэра, использование мастер-пароля для браузера для защиты паролей, вводимых через него, использование модуля уровня ядра для ограничивать действия приложений, если безопасность очень важна, загружая программное обеспечение только через надежные и безопасные каналы, такие как официальные репозитории, а не загружать их через сторонние или незащищенные каналы, поддерживать операционную систему в актуальном состоянии и всегда обращать внимание на последние новости и тенденции, опубликованные в различных Linux новостные сети. Короче говоря, Linux не нужна антивирусная защита, но лучше иметь антивирусную защиту, чтобы гарантировать, что безопасность не будет нарушена.
Linux Hint LLC, [электронная почта защищена]
1210 Kelly Park Cir, Morgan Hill, CA 95037
Нужен ли Linux антивирус?

Интересно, могут ли пользователи Linux воспринимать безопасность операционной системы как должное и не беспокоиться об использовании антивирусного программного обеспечения? Давайте рассмотрим риски и то, что вы можете использовать для защиты себя при работе с этой популярной операционной системой с открытым исходным кодом и альтернативой Windows 11.
Количество вредоносных программ для Linux постепенно увеличивается с годами. В 2021 году компания Crowdstrike, предоставляющая услуги по защите конечных точек, выявила 35-процентный рост вредоносных программ для Linux, которые в основном поражают устройства Интернета вещей.
Но при условии, что ваша повседневная практика безопасности хороша, а операционная система обновляется, ваш рабочий стол Linux не испытывает особой потребности в антивирусном программном обеспечении. Обновления безопасности операционных систем быстро устраняют новые угрозы, до такой степени, что официальная позиция Canonical, создателя Ubuntu Linux, заключается в том, что «вирусы Linux настолько редки, что вам действительно не нужно беспокоиться о них сейчас».
Но это не означает, что на вашем компьютере с Linux не может быть вредоносного ПО для других операционных систем, или что межплатформенные угрозы на таких языках, как Java и Python, не представляют опасности.
Какой антивирус доступен для домашнего рабочего стола Linux?
Антивирусная защита Linux не является областью роста: несколько компаний, занимающихся защитой от вредоносных программ, включая Eset и Avast, выпустили и больше не будут выпускать отдельные комплекты для защиты Linux, хотя решения для защиты корпоративных серверов и конечных точек все еще доступны от обеих компаний, а также Kaspersky и Bitdefender.
ESET NOD32 ANTIVIRUS ДЛЯ LINUX DESKTOP на данный момент находится на этапе ограниченной поддержки и прекратит получать обновления в 3 квартале 2022 года. Подробнее
Корпоративным пользователям рекомендуется установить ESET Endpoint Antivirus для Linux или приобрести его в составе комплексного решения ESET PROTECT Entry.
Почему на Linux нет вирусов, соответствует ли это действительности
Почему на Linux нет вирусов? Этот вопрос очень часто можно встретить в сети. На самом деле, на Линуксе тоже можно встретить вирусные программы, но они там встречаются крайне редко, поэтому и возникает ощущение, что в этой операционной системе вирусов нет. Также из-за низкой вероятности заражения, пользователи Linux крайне редко используют антивирусное программное обеспечение. Потому что на данный момент в них практически нет нужды.
Сегодня в статье мы подробно разберем, почему на Linux практически нет вирусов. Доля истины в этом вопросе действительно есть и на сколько она большая, мы разберемся в нашем материале
Почему на Linux нет вирусов?
-
Архитектура. Linux — это операционная система со множеством пользователей. То ест ь она разработана таким образом, чтобы кардинальные изменения в системе был способен внести только суперпользователь, которому открывается привилегированная доступность к системным файлам исключительно по паролю. Остальные пользователи системы несколько ограничены в полномочиях и не смогут вносить изменения в системные файлы. Таким образом, когда вирусная программа попадает в Linux, она не обладает возможностями суперпользователя и не сможет нанести серьезный вред системе. В Windows многопользовательская система реализована совсем недавно. При этом, большинство пользователей системы «сидят» от имени администратора, а не второстепенного пользователя, что облегчает заражения компьютера. В Linux очень сложно настроить режим суперпользователя на постоянной основе. Обычно он включается при необходимости.
-
Открытая система. Благодаря чем у любой пользователь Linux, в принципе, может проверить код на наличие уязвимостей. Благодаря такой возможности, любая уязвимость в системе очень быстро обнаруживается и решается. Плюс, вокруг многих дистрибутивов Linux выстраиваются активные сообщества, которые следят за состоянием системы. Обычно реакция сообщества на наличие проблем в системе намного быстрее, чем реакция разработчиков коммерческих продуктов, коим является операционная система Windows.
-
Большое количество дистрибутивов Linux. Это плюс и минус Linux. С точки зрения безопасности — это положительный момент. В Линукс много разных дистрибутивов. Некоторые из них несовместимы между собой. Таким образом, вирус, разработанный для одного дистрибутива не подойдет и не запусти тс я в другом, потому что там будет отсутствовать какая-нибудь библиотека или важный компонент. Windows в этом плане едина, поэтому вирус, разработанный для Windows 7, в большинстве случаев будет работать и на Windows 10.
-
Расположение программ для Линукс. Зловредное программное обеспечение должно каким-то образом попасть в компьютер, чтобы его заразить. Очень часто вирусы внедряют в популярные программы, при установк е которых зловред активируется. Программу для Windows можно скачать откуда угодно, поэтому если источник скачивания будет сомнительный, тогда есть риск, что программа будет заражена. В Linux все программы хранятся в специальных местах — репозиториях. Любая программа проверяется на наличие вирусов перед тем как попасть в репозит о рий. В репозитории невозможно подменить программу или внедрить в нее зловред. Проблемы с программным обеспечение м в Linux могут возникнуть, если их скачивать из открытых источников.
Проблемы безопасности в Linux
-
Доступность данных. Да, из-за архитектурной сложности системы вирусу очень сложно навредить устройству и сделать его участником ботнета. Но не всем злоумышленникам нужно «подчинить» ваш компьютер. Некоторые ограничиваются похищением какой-то информации: пароли отступа, информаци я о финансовых операци ях , ключи безопасности, личная конфиденциальная информация и др. Для похищения подобной информации вирусам не нужно обладать правами суперпользователя компьютера, так как все что им нужно — это заполучить доступ к клавиатуре, камере и микрофону.
-
Уязвимости ядер. Ядро — это программа. А любая программа не может быть абсолютно защищенной. Поэтому периодически в ядрах Linux обнаруживаются уязв и мости, которые могут быть использованы для предоставления вирусам root-прав. Поэтому рекомендовано постоянно обновлять систему, так как в обновлениях ядер и программ очень часто исправляют проблемы с безопасностью.
-
Серверная популярность. Linux не так популярен на домашних компьютерах, но очень популярен при работе с серверами. Поэтому очень часто вирусы для Линукс-систем ориентированы на атаку серверов, а не персональных компьютеров.
-
Постепенная универсальность Linux. В последнее время намечена тенденция универсализации Linux. Что это значит? Это значит, что пишутся программы, которые будут запускаться на всех дистрибутивах Линукс. По сути, это означает, что написав вирус под такую программу, можно атаковать большое количество Линукс-устройств.
Заключение
Почему на Linux(Линукс) нет вирусов? Лет 15 назад вирусов на Linux действительно практически не было. Популярность этой операционной системы медленно растет. Также растет количество вирусов, написанных для нее. Так что можно смело сказать, что вирусы для Linux есть, просто они не так популярны, как вирусы для Windows, поэтому создается иллюзия защищенности этой операционной системы.
Мы будем очень благодарны
если под понравившемся материалом Вы нажмёте одну из кнопок социальных сетей и поделитесь с друзьями.