Разворачиваем Active Directory всеми возможными методами
Одним из реально полезных нововведений в Windows Server 2019 является возможность вводить серверы, не делая Sysprep или чистую установку. Развернуть инфраструктуру на виртуальных серверах с Windows Server никогда еще не было так просто.
Устанавливаем роль
RSAT или локальный сервер с GUI:
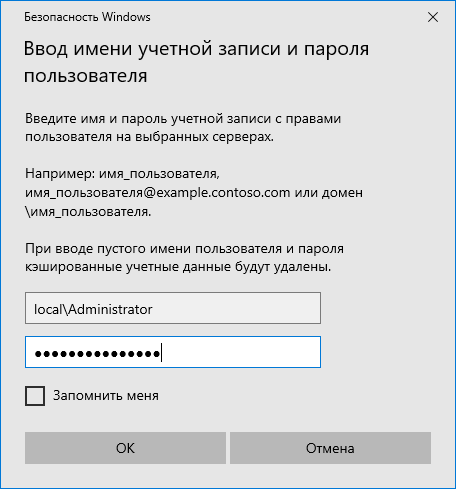
Сначала нужно добавить сервер в RSAT. Добавляется он на главной странице с помощью доменного имени или ip адреса. Убедитесь, что вы вводите логин в формате local\Administrator , иначе сервер не примет пароль.

Переходим в добавление компонентов и выбираем AD DS.

Если вы не знаете, как называется компонент системы, можно выполнить команду и получить список доступных компонентов, их зависимостей и их имена.
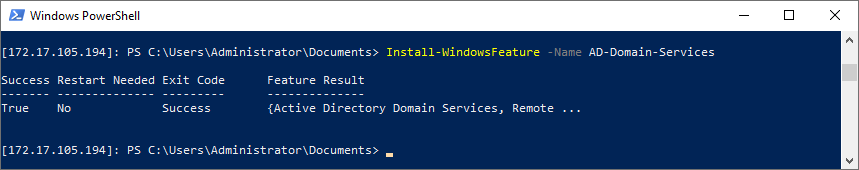
Копируем имя компонента и приступаем к установке.
Windows Admin Center:
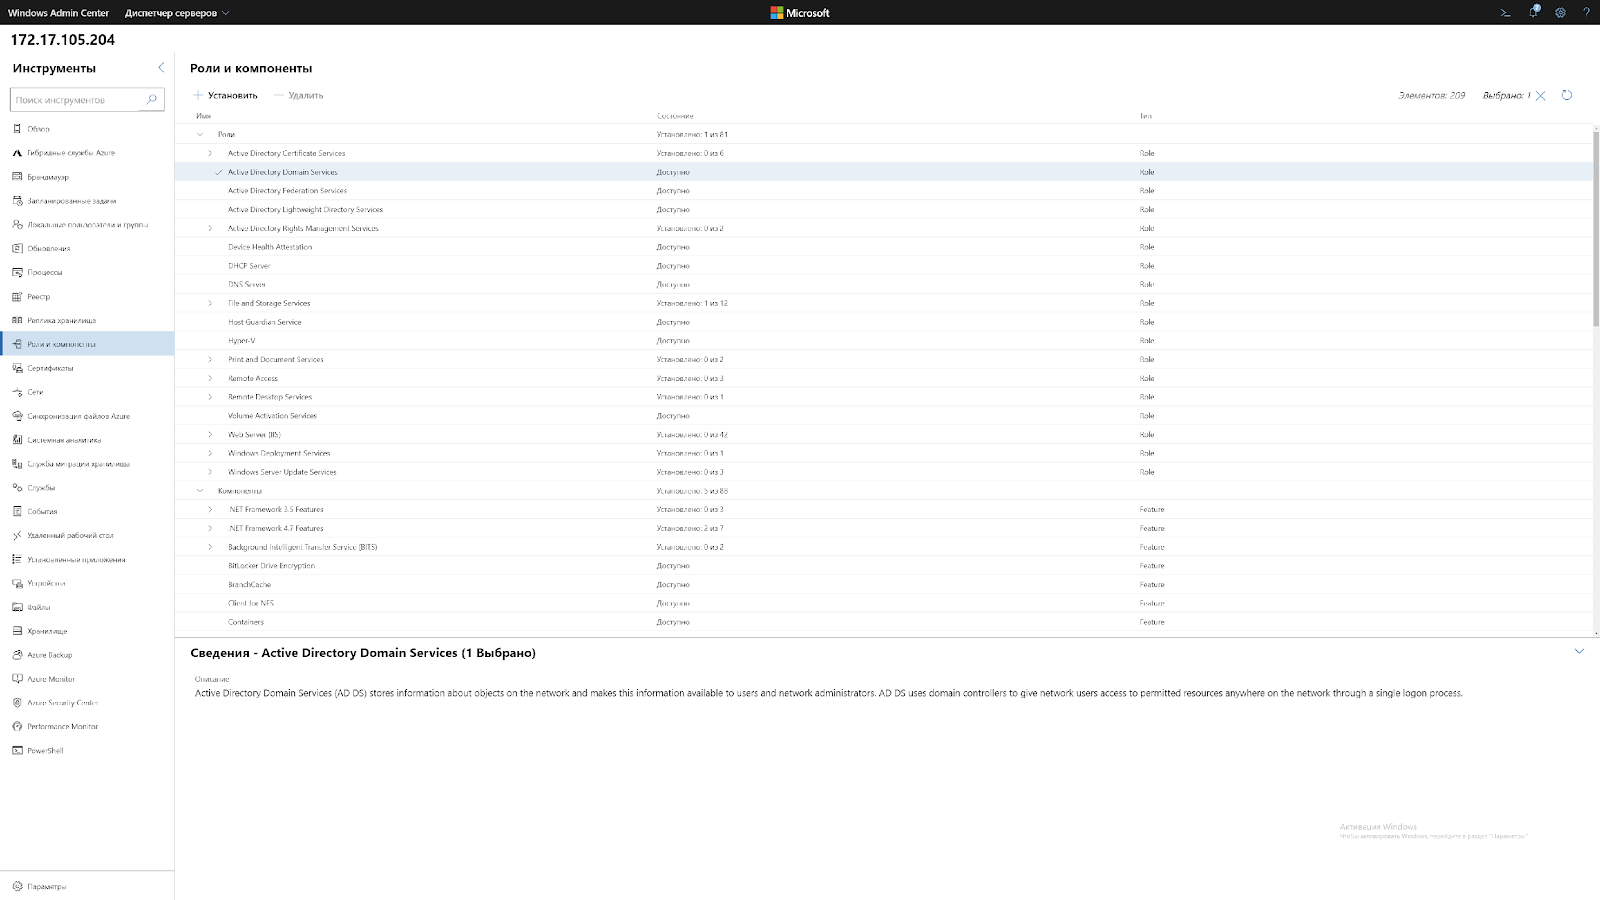
Переходим в «Роли и компоненты» и выбираем ADDS (Active Directory Domain Services).
И это буквально всё. Управлять Active Directory через Windows Admin Center на текущий момент невозможно. Его упоминание не более чем напоминание о том, насколько он пока что бесполезен.
Повышаем сервер до контроллера домена
А для этого создаем новый лес.
RSAT или локальный серверс GUI:


Очень рекомендуем оставлять все по умолчанию, все компоненты из коробки прекрасно работают и их не нужно трогать без особой на то необходимости.
Сначала нужно создать лес и установить пароль от него. В Powershell для паролей есть отдельный тип переменной – SecureString, он используется для безопасного хранения пароля в оперативной памяти и безопасной его передачи по сети.
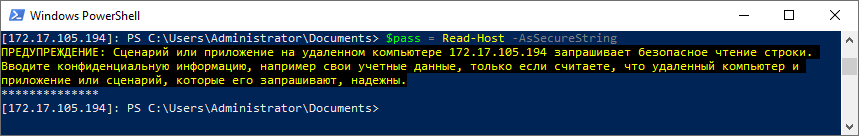
Любой командлет который использует чей угодно пароль нужно вводит таким образом. Сначала записываем пароль в SecureString, а затем указываем эту переменную в командлет.

Как и в установке через GUI, даже вывод в консоль один и тот же. В отличие от сервера с GUI, как установка роли, так и установка сервера в качестве контроллера домена не требует перезагрузки.
Установка контроллера с помощью RSAT занимает больше времени, чем через Powershell.
Управляем доменом
Теперь, чтобы понять насколько сильно различается управление Active Directory через Powershell и AD AC (Active Directory Administrative Center), рассмотрим пару рабочих примеров.
Создание нового пользователя


Отличий между AD DC и Powershell никаких.
Включить пользователя
RSAT или локальный серверс GUI:

Через GUI пользователю нужно сначала задать пароль отвечающий GPO и только после этого его можно будет включить.

Через Powershell почти то же самое, только пользователя можно сделать активным даже без пароля.
Добавляем пользователя в группу
RSAT или локальный сервер с GUI:

С помощью AD DC нужно перейти в свойства пользователя, найти графу с членством пользователя в группах, найти группу в которую мы хотим его поместить и добавить его наконец, а затем кликнуть OK.
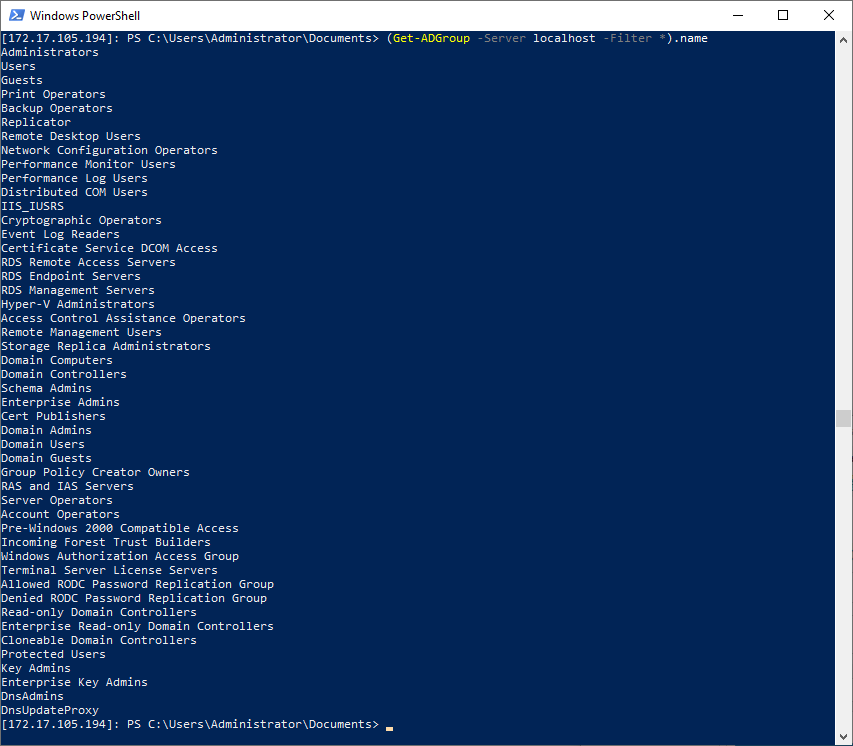
Если мы не знаем как называется нужная нам группа, получить их список мы можем с помощью:
Получить группу со всеми свойствами можно так:

Ну и наконец добавляем пользователя в группу:
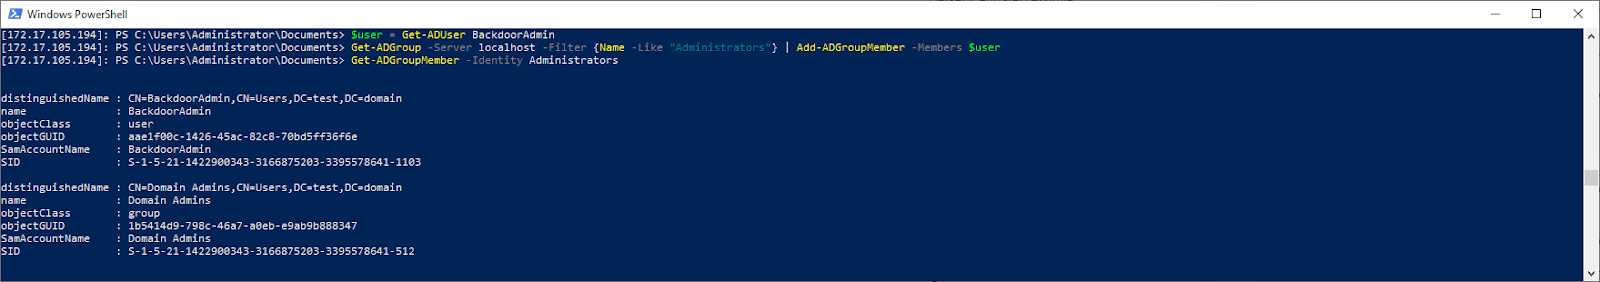
Далее, из-за того, что в Powershell все является объектами, мы как и через AD DC должны сначала получить группу пользователя, а затем добавить его в неё.
Затем добавляем этот объект в группу:
Как видим, отличий в управлении AD через AD AC и Powershell почти нет.
Вывод:
Если вы уже сталкивались с развертыванием AD и других служб, то вы, возможно подмечали сходство развертывания через RSAT и Powershell, и насколько на самом деле все похоже. GUI в ядре, как никак.
Надеемся, статья была полезна или интересна.
Ну и напоследок пару дельных советов:
- Не устанавливайте других ролей на контроллер домена.
- Используйте BPA (Best practice analyzer), чтобы чуточку ускорить контроллер
- Не используйте встроенного Enterprice Admin’а, всегда используйте свою собственную учетную запись.
- При развертывании сервера на белом IP адресе, с проброшенными портами или на VSD обязательно закройте 389 порт, иначе вы станете точкой амплификации DDoS атак.
Предлагаем обновлённый тариф UltraLite Windows VDS за 99 рублей с установленной Windows Server 2019 Core. 
Как настроить домен в windows server 2019
В этой статье мы рассмотрим базовые настройки Windows Server 2019, это AD, DNS, DHCP и лицензирование терминального сервера. Данные настройки актуальны на большинстве серверов и являются самыми необходимыми.
Как установить Windows Server и произвести первичные настройки по активации можете ознакомиться в нашей прошлой статье по этой ссылке.
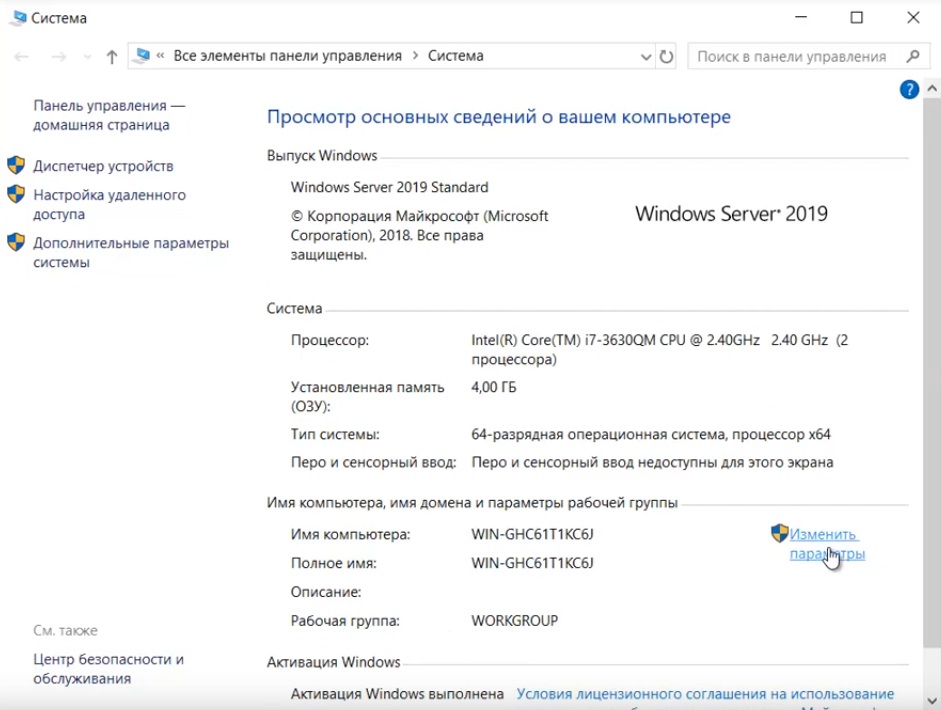
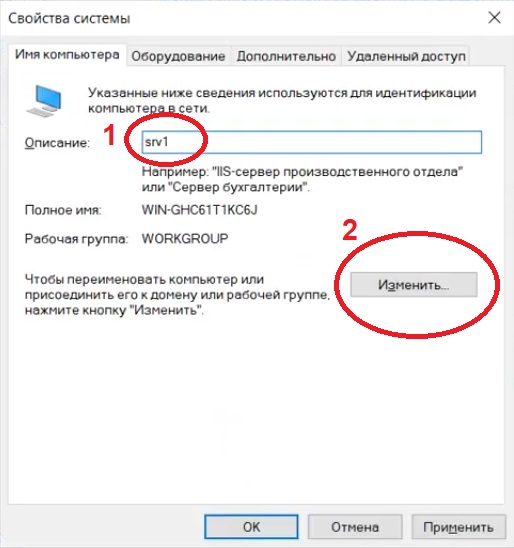
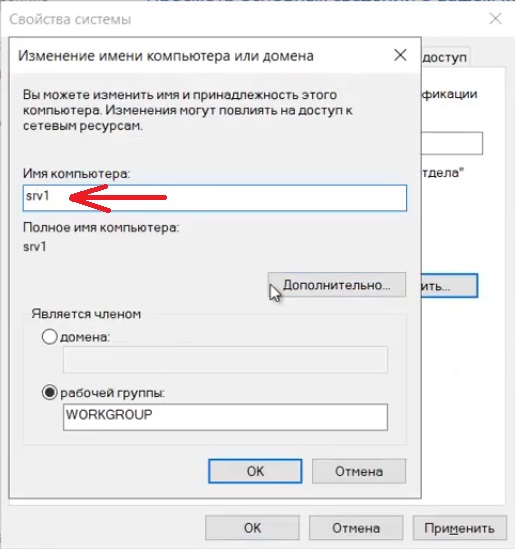
1) Меняем имя сервера и его описание (если нужно). Переходим в свойства системы => изменить параметры => изменить. Задаем «Имя компьютера», и если нужно, то имя рабочей группы. После изменения параметров нужно перезагрузиться.

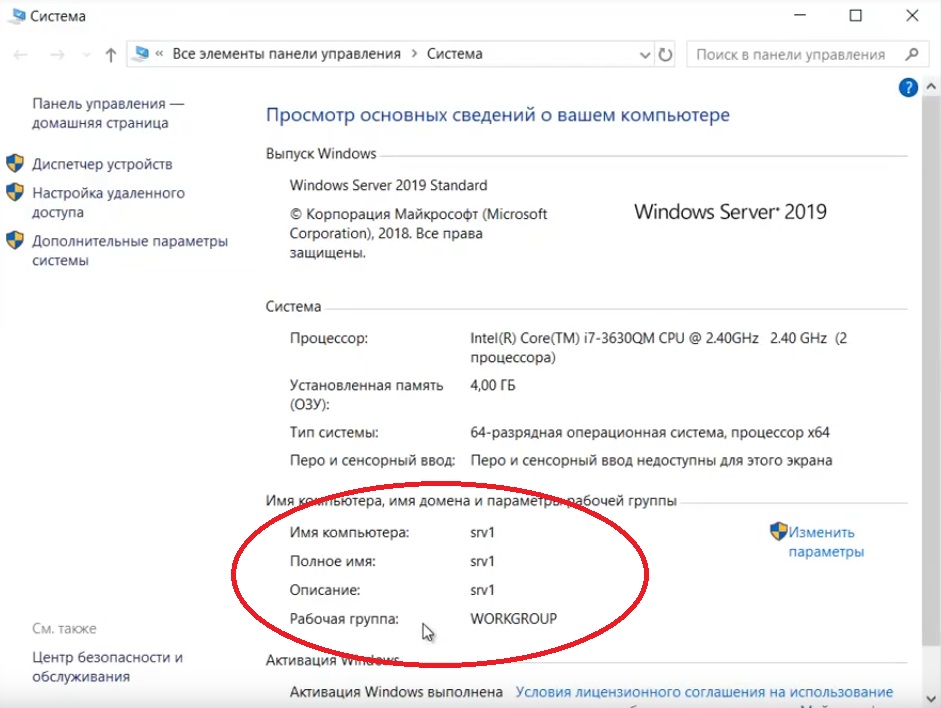
После перезагрузки можете проверить, все ли у вас прошло успешно с изменением имени.
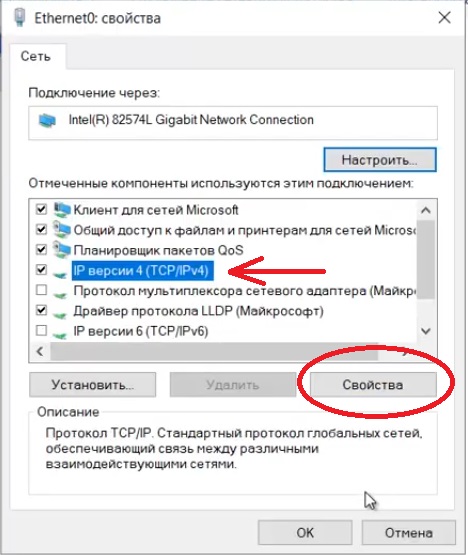
2) Далее меняем сетевые настройки, IP, маску и шлюз ставите обязательно статичными, настройки производятся в зависимости от Вашей сети.
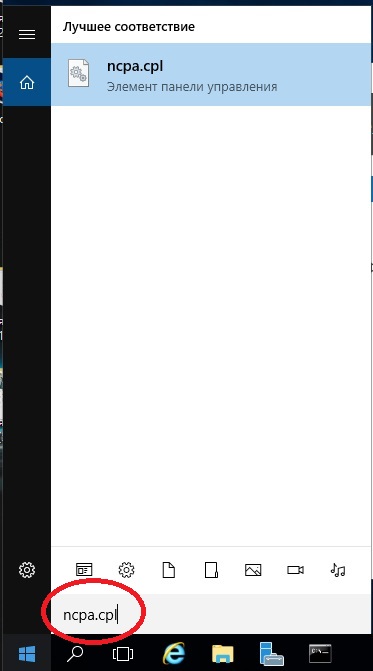
Переходим в свойства сетевой карты.

И далее в свойства IPv4
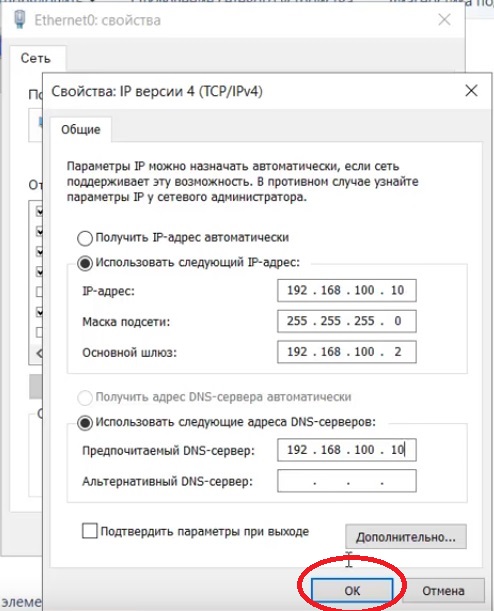
3) Следующим пунктом настраиваем Active Directory. Добавляем роли и компоненты. Для этого переходим меню «Пуск» => Диспетчер серверов.
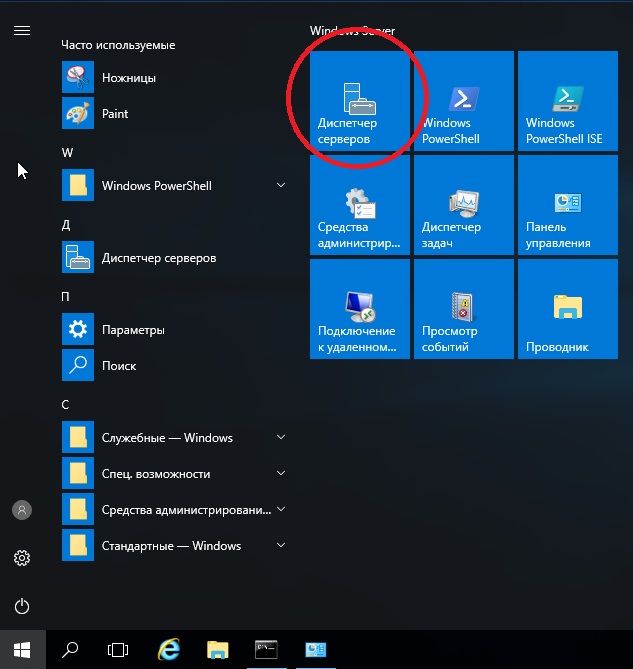
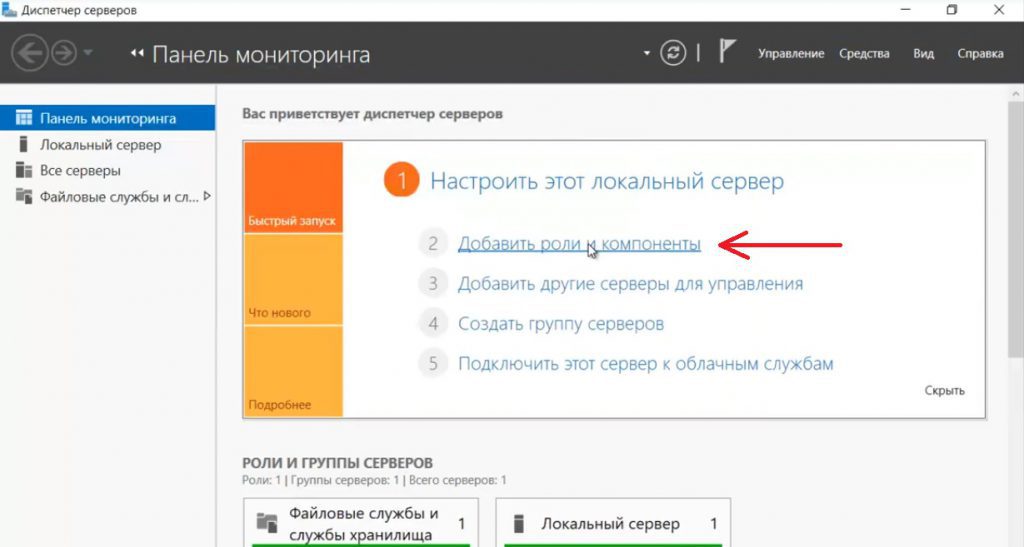
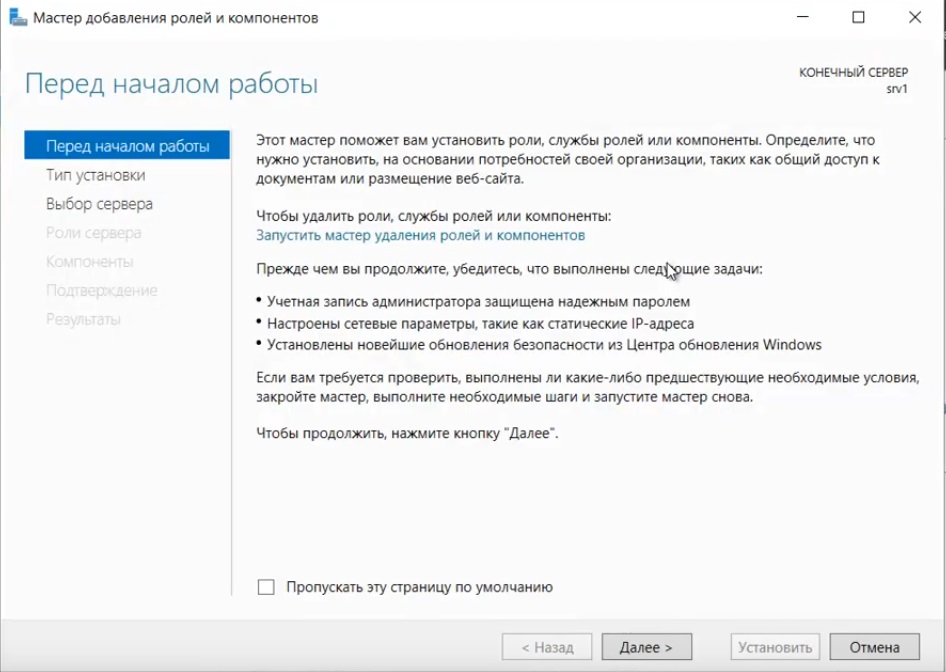
Установка «Ролей и компонентов».
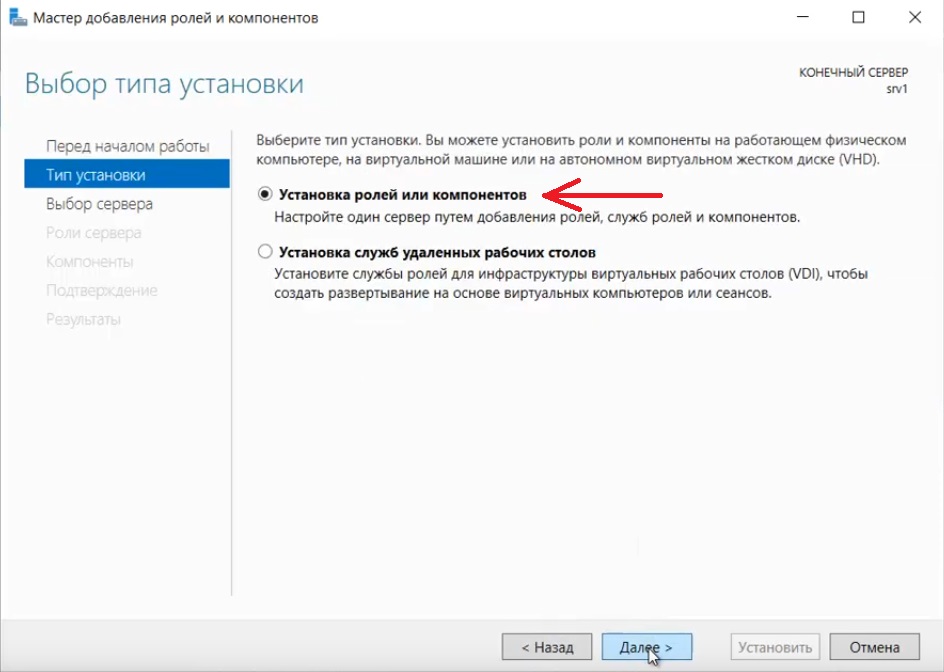
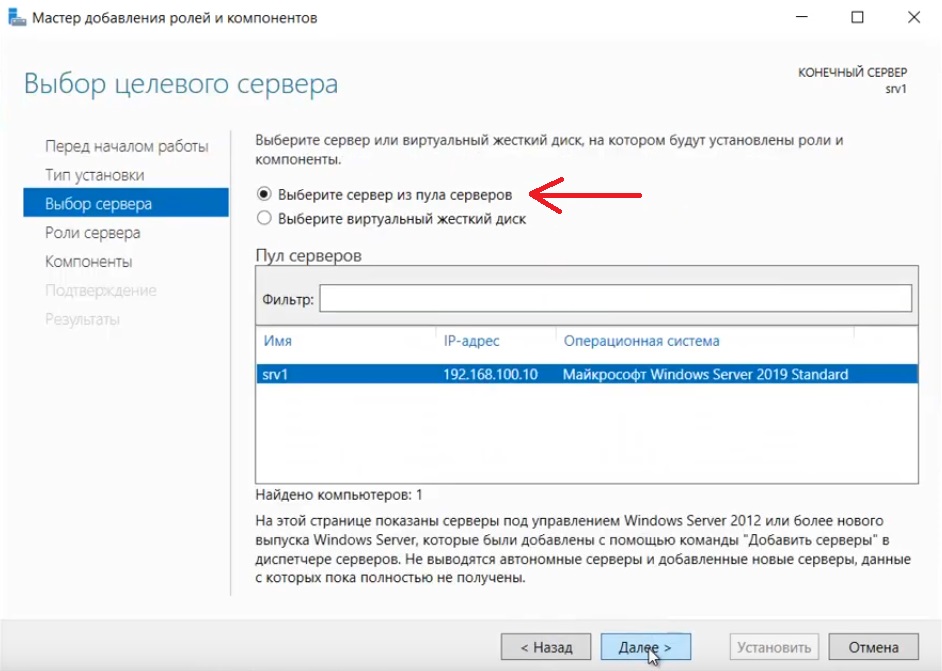
Соответственно выбираем нужный нам пул сервера.
В «Роли сервера» для всех наших настроек выберем «DHCP-сервер», «DNS-сервер», «Доменные службы Active Directory» и «Службы удаленных рабочих столов».
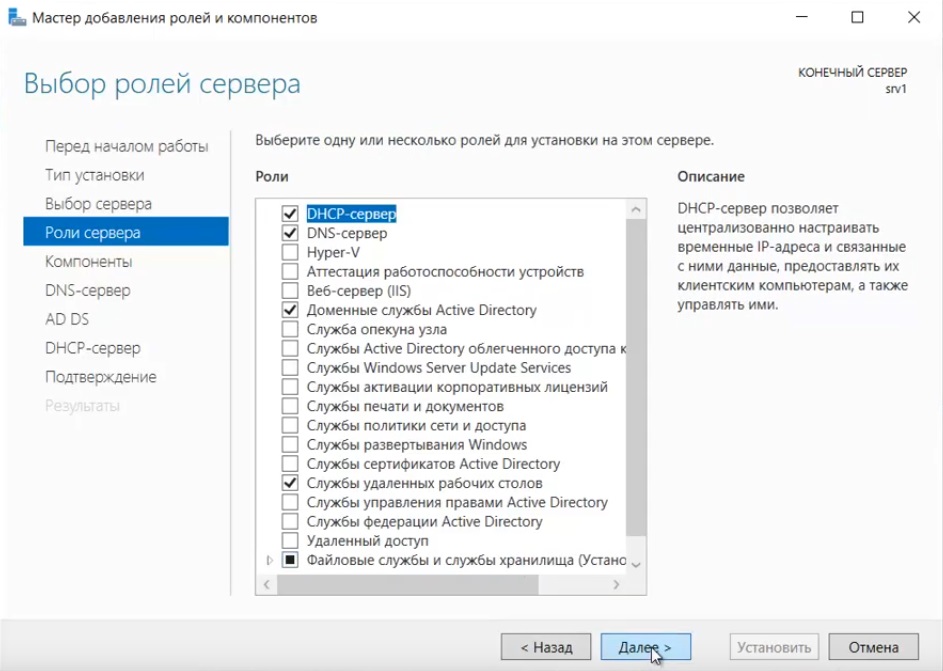
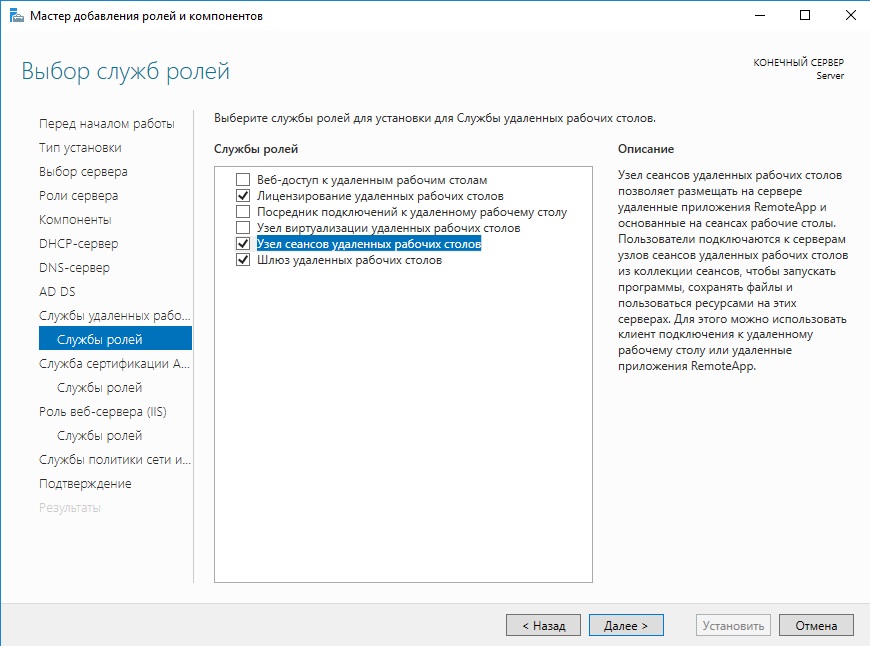
Идем далее до «Службы ролей» и выбираем пункты как на скриншоте ниже.
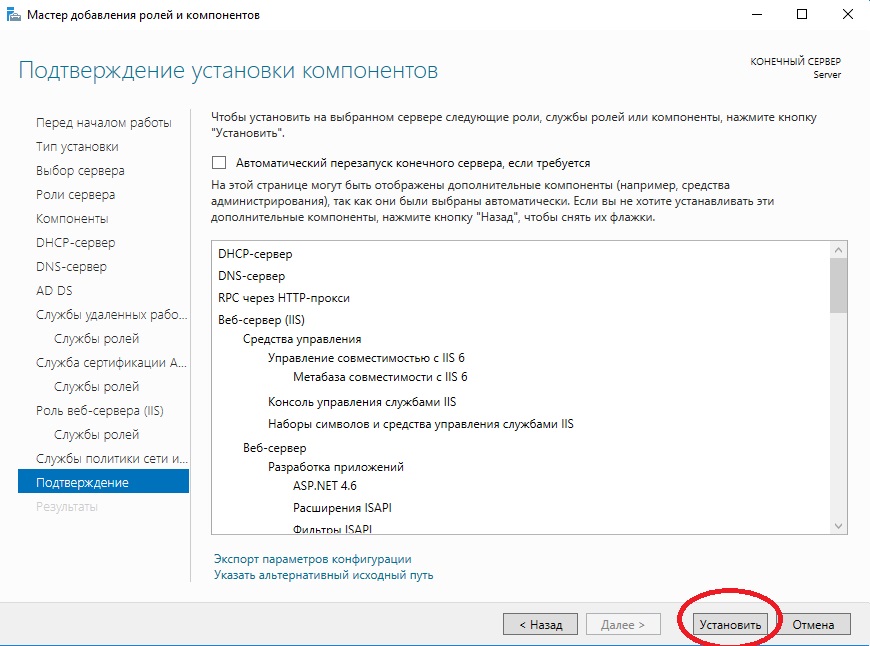
После так же идем «Далее» до пункта «Подтверждение» и устанавливаем все, что мы выбрали.
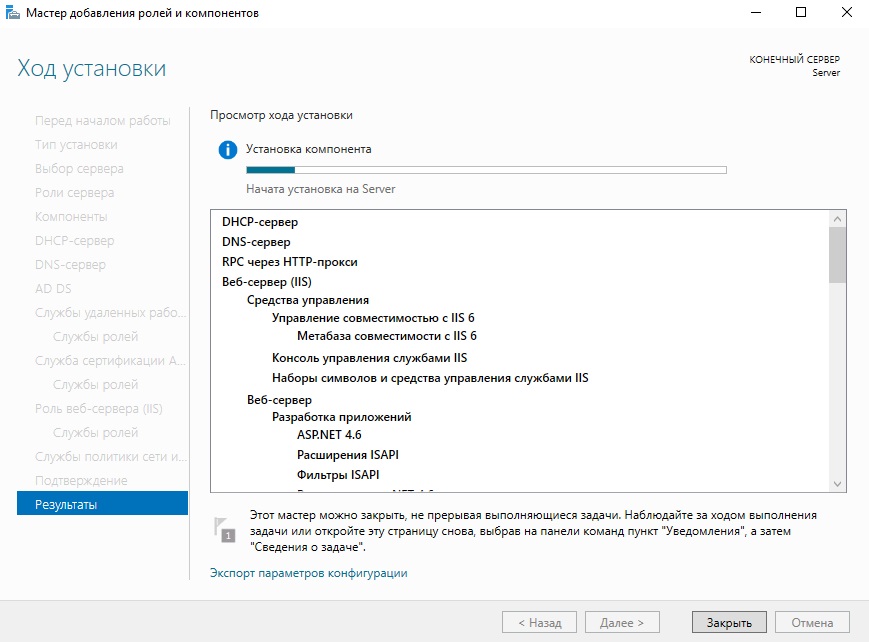
После установки в «Результатах» выбираем пункт «Повысить роль этого сервера до уровня контроллера домена».
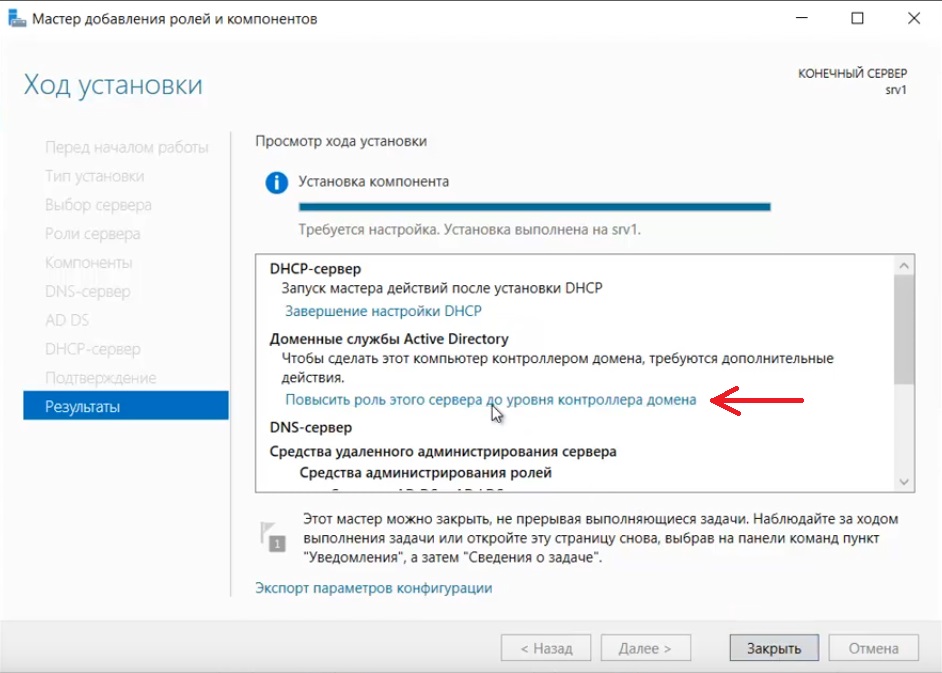
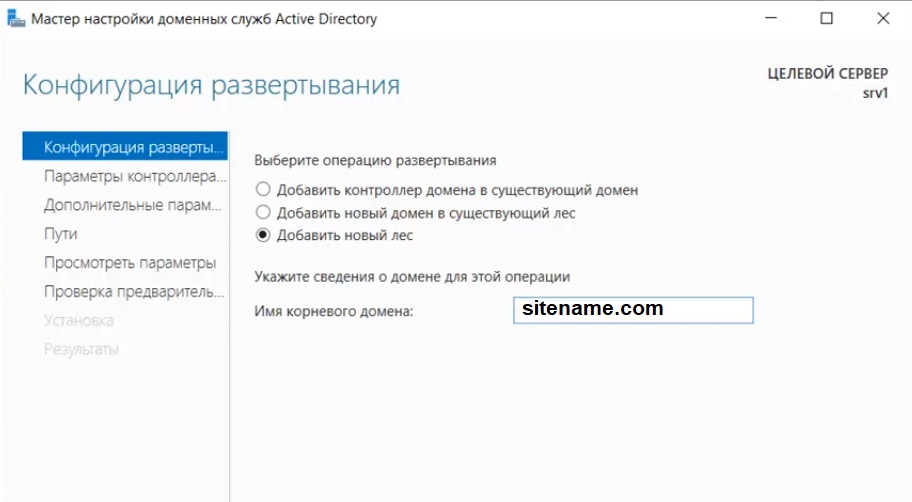
В мастере настроек доменных служб выбираем «Добавить лес» и вводим имя корневого домена, это может быть любое имя, к примеру домен вашего сайта.
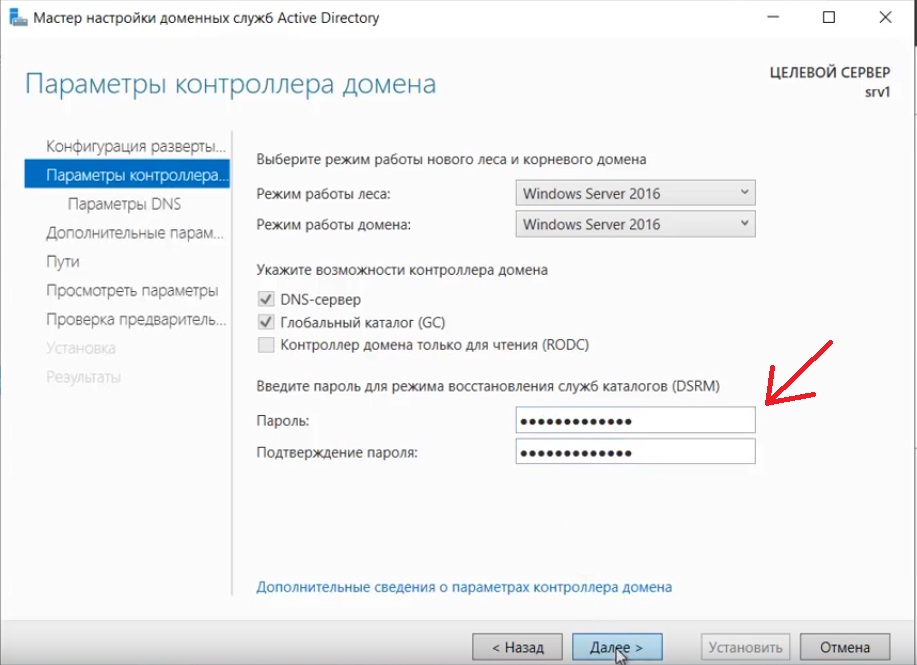
В параметрах контроллера нужно придумать пароль.
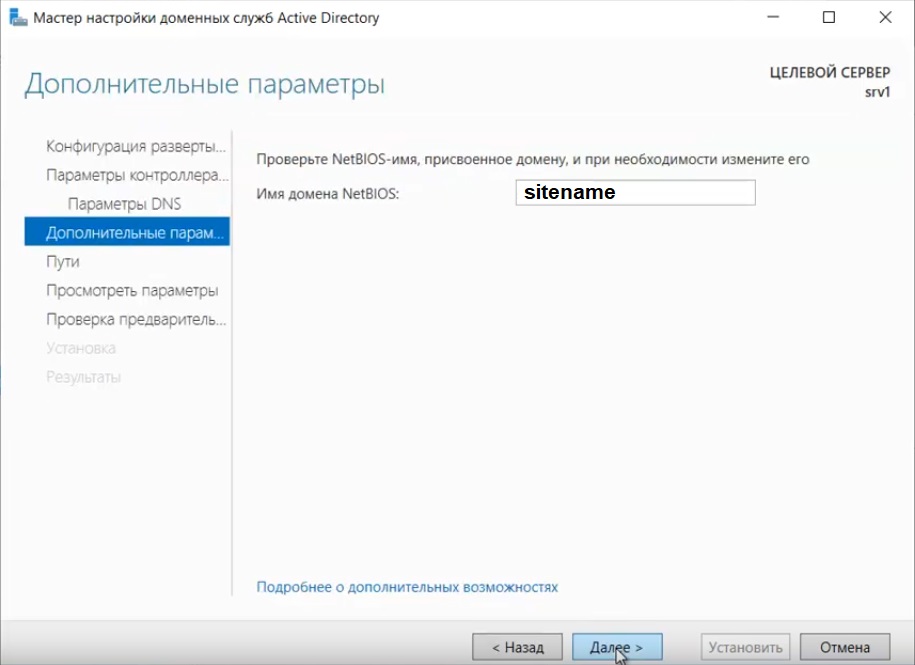
По каталогу настроек идем дальше, до дополнительных параметров, там нужно указать имя домена NetBIOS, если он у вас там уже стоит, то можете оставить как есть, либо поменять по своему желанию.
Далее идем до «Проверки предварительных требований», если проверка прошла успешно, то устанавливаем примененные настройки.
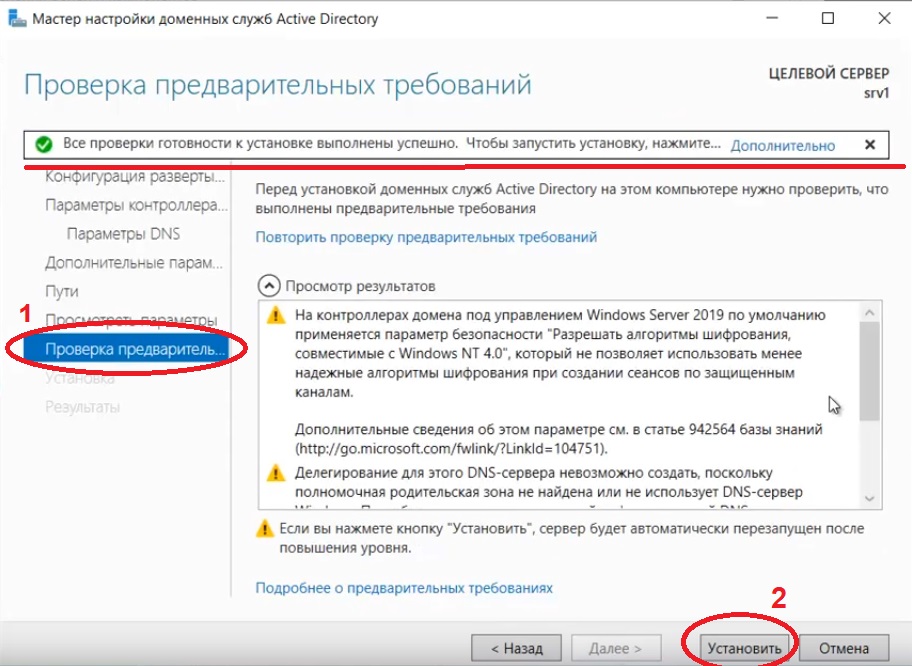
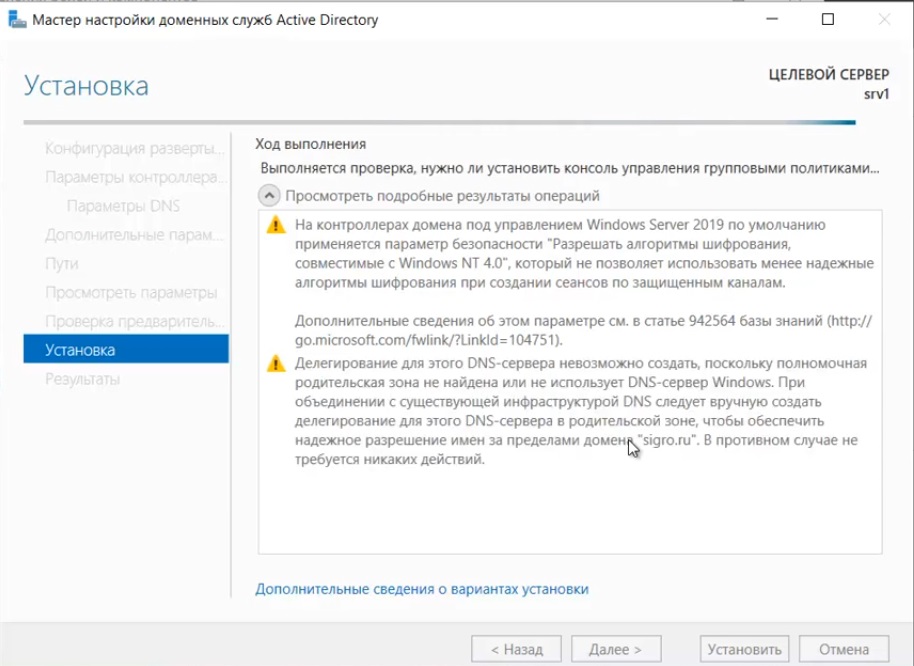
После полной установки необходимо перезагрузиться.
4) Производим настройку «Зона обратного просмотра».
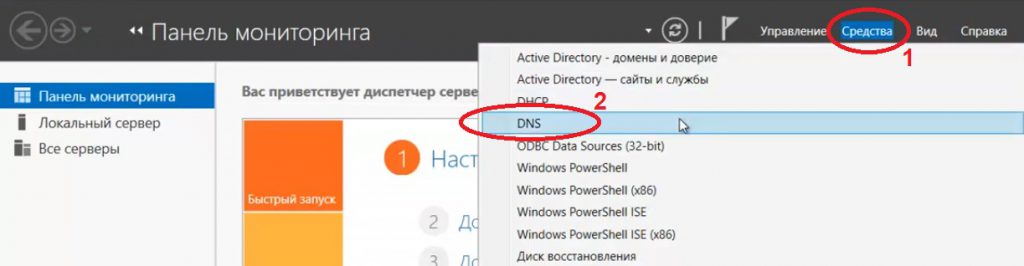
На пункте «Зона обратного просмотра» => Создать новую зону.

Выбираем «Основную зону».

Для всех DNS-серверов, работающих на контроллерах домена в этом домене:

Зона обратного просмотра IPv4

Ну и соответственно выводим индефикатор сети.


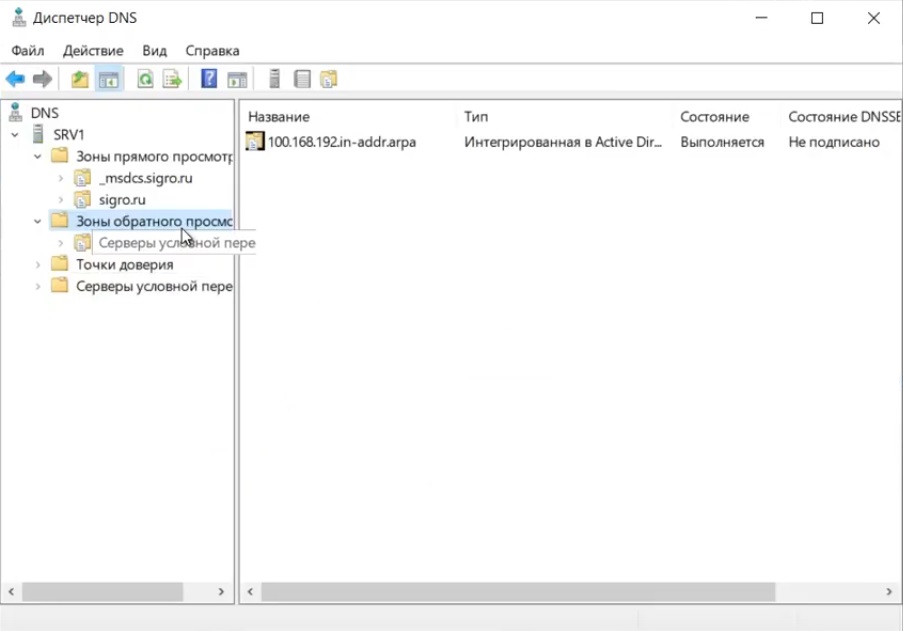
Проверяем, что все установилось.
5) Переходим к настройке DHCP. Переходим в мастер установки.
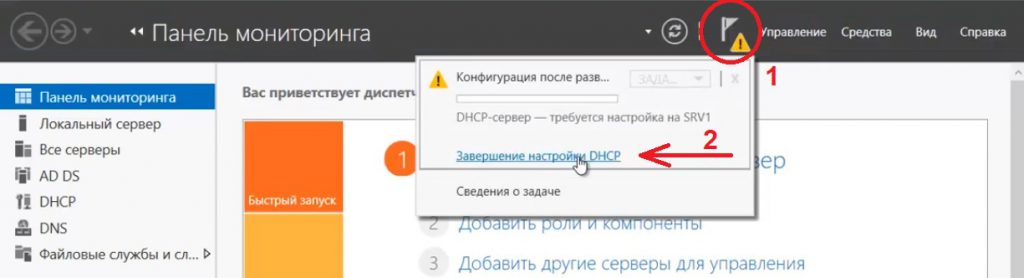
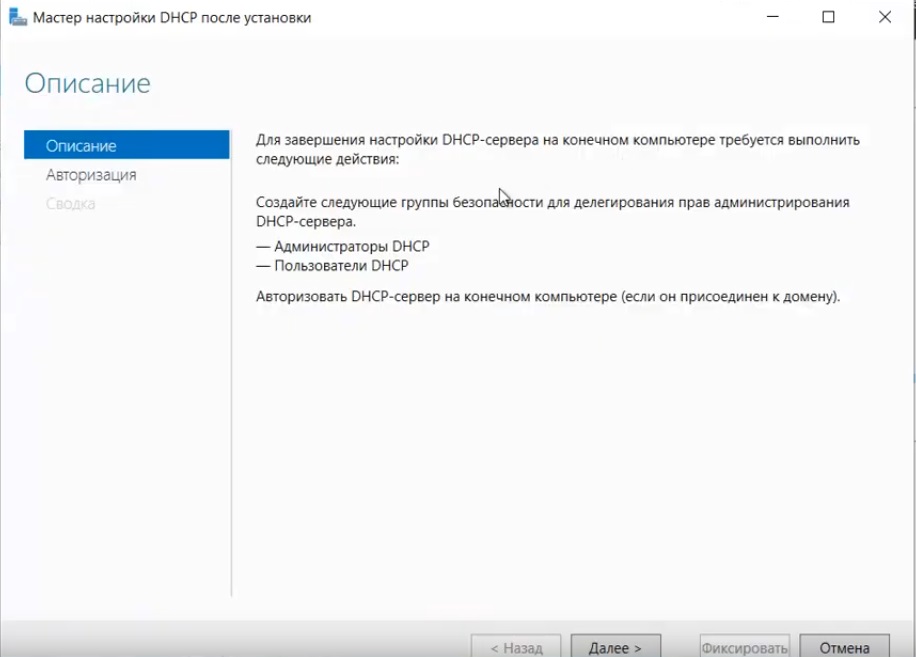
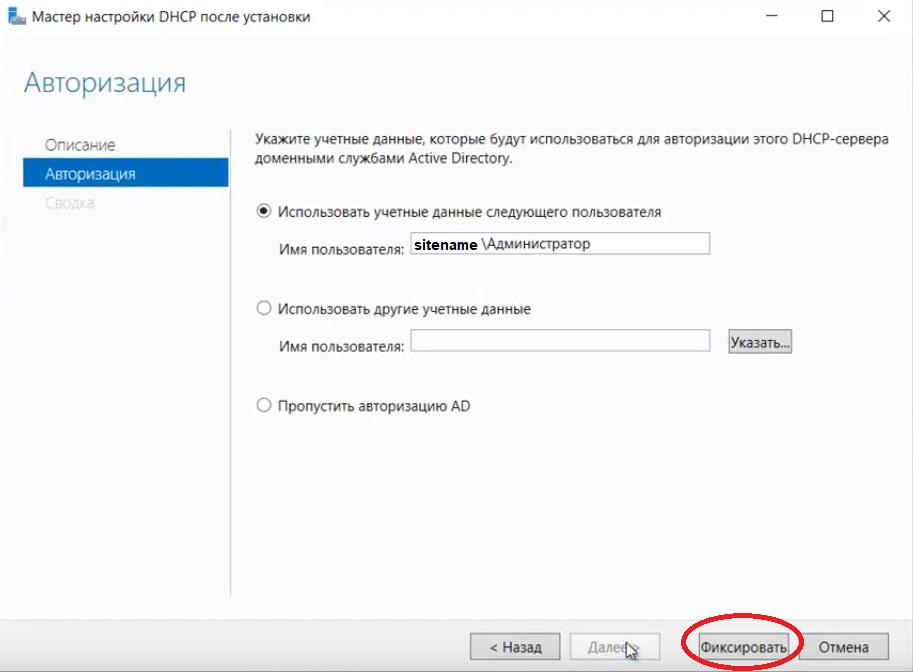
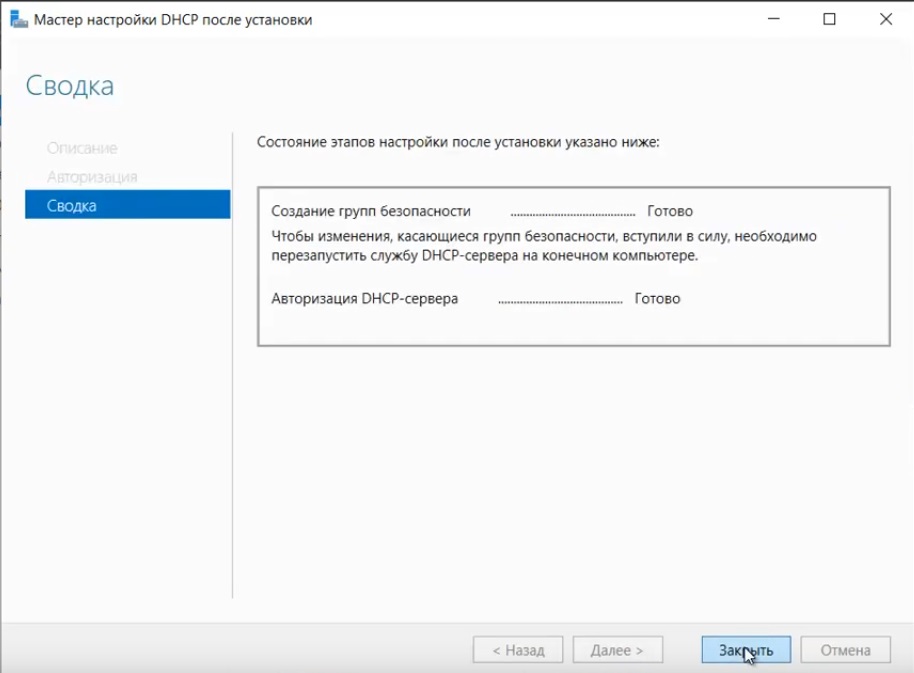
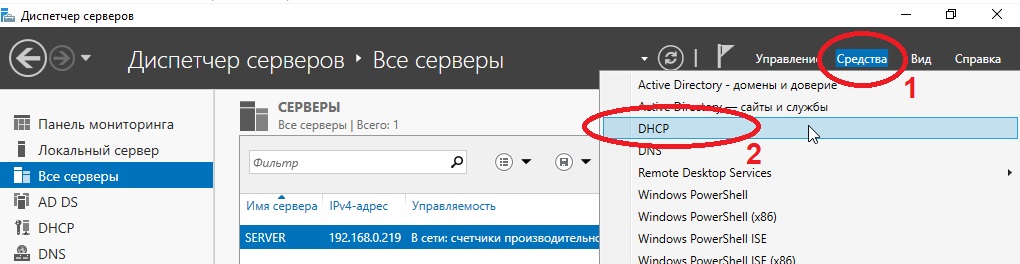
После завершения установки => Диспетчер => Средства => DHCP
На DHCP => Имя вашего сервера => IPv4 — правой кнопкой мыши => Создать область.

Задаем любое имя области DHCP.

В диапазоне адресов задаем начальный и конечный интервал области IP адресов, который будет раздавать сервер.


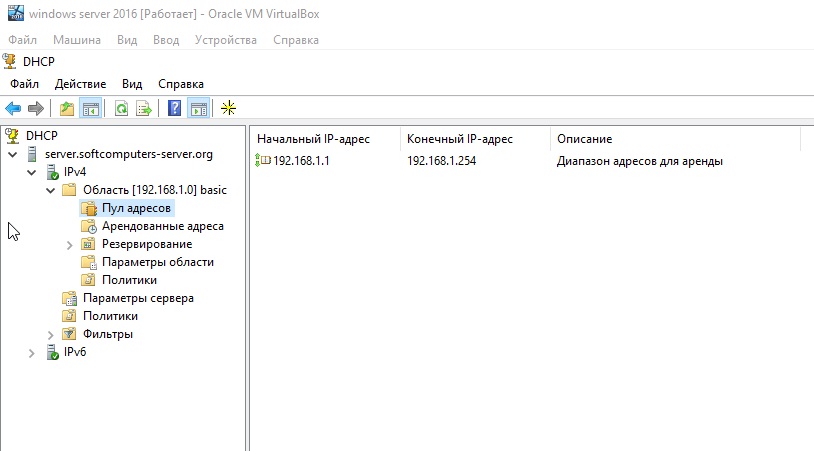
Далее в дереве каталогов DHCP => Имя сервера => Область => Пул адресов. В списке должен быть указан начальный и конечный диапазон, который Вы указывали в настройках.
6) Теперь по настройкам лицензирования удаленных рабочих столов (терминального сервера). Пошаговую инструкцию как лицензировать терминальный сервер можете прочитать в нашей ранней статье на следующей странице.
Настройка контроллера домена Windows Server 2019
Домен — важнейший административный элемент в сетевой инфраструктуре организации. Он включает в себя такие объекты как: сетевые устройства, пользователей, сервера, принтеры, компьютеры, файловые ресурсы и т.д.
Взаимодействие устройств в сети домена осуществляется через контроллер домена. Наша задача — настроить контроллер домена на windows server 2019.
Для создания контроллера домена нами предварительно подготовлена виртуальная машина с Windows Server 2019.
Шаг 1. Сначала необходимо прописать сетевые настройки на сервере: ip, маску, шлюз, в dns указываем свой ip, так как на сервере будет использоваться роль dns server, она устанавливается вместе с ролью active directory domain services.
Шаг 2. Открываем Диспетчер серверов и добавляем роль доменные службы active directory.
Шаг 3. Система предложит добавить необходимые компоненты. Нажимаем Далее.
Шаг 4. В компонентах оставляем всё без изменений. Нажимаем Далее.
Шаг 5. В ad ds нажимаем Далее. Проверяем всё ли верно указано.

Рисунок 1 — Подтверждение установки компонентов AD DS
Шаг 6. Нажимаем Установить. На данном этапе появится строка с предложением повысить роль сервера до контроллера домена, но на данном этапе мы это пропустим и выполним после установки роли.

Рисунок 2 — Установка роли AD DS
Шаг 7. После установки нажимаем Закрыть.
Шаг 8. Снова открываем Диспетчер серверов и переходим в роль AD DS.
Шаг 9. Здесь видим уведомление «Доменные службы Active Directory – требуется настройка на «сервере». Нажимаем Подробнее.
Шаг 10. Нажимаем повысить роль этого сервера до контроллера домена.

Рисунок 3 — Повышение роли сервера до уровня контроллера домена
Шаг 11. Выбираем Добавить лес и вводим «имя корневого домена». Нажимаем Далее.
Шаг 12. Если домен новый (как в нашем случае) и в дальнейшем планируется использовать операционные системы не ниже Windows Server 2016, то режим работы леса и режим работы домена не меняем. Проверяем что установлена галочка на DNS-сервер.
Шаг 13. Устанавливаем пароль для режима восстановления службы каталогов и нажимаем Далее.
Шаг 14. В Параметрах DNS ничего не меняем и нажимаем Далее.
Имя NetBIOS-домена можно изменить, но рекомендуем оставить его по умолчанию.
Пути к каталогам базы данных active directory тоже лучше оставить по умолчанию.
Шаг 15. На следующем этапе проверяем сводную информацию по настройке сервера.
Проверка предварительных требований сообщит все ли условия соблюдены и выведет отчет. Если проблем никаких не возникло, то мы сможем нажать кнопку Установить.
Теперь выполняется процесс повышения роли сервера до контроллера домена. После выполнения, сервер автоматически перезагрузится.
В сетевых настройках поле dns сервера изменится на 127.0.0.1. Домен создан и готов к использованию.
Настройки Windows Server и обслуживание серверов мы осуществляем в рамках услуги ИТ-аутсорсинг.
Установка домена Active Directory на Windows Server 2019
В этой статье мы рассмотрим процесс установки нового домена для среды Active Directory с помощью Windows Server 2019. Это будет реализовано путем установки соответствующей роли, а затем путем повышения роли сервера до главного контроллера домена (DC). В то же время мы установим роль DNS, чтобы использовать возможности зон, интегрированных в Active Directory.
По сути, процесс выполняется в два этапа: установка роли Active Directory Domain Services и повышение статуса сервера до главного контроллера домена.
Установка роли Active Directory Domain Services
Прежде чем приступить к выполнению этого шага, необходимо настроить на сервере статический IP-адрес, а также изменить имя Windows Server в соответствии со стандартами именования вашей компании. После того как сделаете это, приступайте к установке ADDS.
Откройте управление сервером (Server Manager), нажмите Управление (Manage), а затем «Добавить роли и компоненты» (Add Roles and Features).

Сразу после этого откроется окно мастера. В разделе “Before You Begin” нажмите “Next”, чтобы продолжить.
В разделе «Тип установки» (Installation Type) выберите установку на основе ролей сервера или на основе функции виртуальной инфраструктуры и нажмите Next, чтобы продолжить. В нашем случае используем первый вариант.

В разделе «Выбор сервера» (Server selection) убедитесь, что выбран нужный сервер, обычно он выделен по умолчанию и нажмите Next.

В разделе «Роли сервера» (Server Roles) выберите Доменные службы Active Directory (Active Directory Domain Services). После этого вам будет предложено добавить некоторые дополнительные функции. Нажмите кнопку Add Features, а затем нажмите Next, чтобы продолжить.

В разделе «Компоненты» (“Features”) вам не нужно ничего выбирать, просто нажмите Next для продолжения.

В разделе AD DS отображается некоторая информация о AD DS, просто нажмите Next.
Наконец, в разделе «Подтверждение» (“Confirmation”) нажмите кнопку Install, чтобы перейти к установке роли.

Повышение сервера до контроллера домена
После завершения установки роли, если вы не закроете окно, вам будет предложено повысить сервер до контроллера домена (DC). Ссылка будет выделена синим текстом.

В качестве альтернативы можно открыть то же окно через сервер менеджер, как показано на рисунке ниже.

Нажмите на «Повысить роль этого сервера до уровня контроллера домена» (Promote server to domain controller). По сути, это мастер конфигурации развертывания Active Directory, который поможет вам создать первый лес в Active Directory.
В разделе «Конфигурация развертывания» (Deployment Configuration), включите опцию «Добавить новый лес» “Add a new forest”, а затем введите желаемое имя домена. В моем случае это office.local, и нажмите Next.

В разделе «Параметры контроллера домена» (Domain Controller Options) выберите функциональный уровень леса и домена. Если это ваш первый лес на Windows Server 2016, оставьте значения по умолчанию. В противном случае, если в вашей бизнес-инфраструктуре есть другие контроллеры домена, вам следует узнать их функциональный уровень, прежде чем приступать к необходимым действиям.
Включите опцию сервера системы доменных имен (DNS), чтобы также установить роль DNS на том же сервере, если вы не сделали этого раньше.
Также введите (дважды) пароль Directory Services Restore Mode (DSRM), обязательно запишите его в документации и нажмите Next, чтобы продолжить.

В подразделе «Параметры DNS» (DNS Options) вы увидите предупреждающее сообщение, но в данный момент оно не должно вас беспокоить. Просто нажмите “Next”, чтобы продолжить.

В разделе «Дополнительные параметры» (Additional Options) оставьте имя NetBIOS по умолчанию и нажмите Next, чтобы продолжить.

В разделе «Пути» (Paths) выберите, где на вашем сервере будут располагаться папки NTDS, SYSVOL и LOG. В моем случае я оставлю значения по умолчанию, вы можете выбрать другой диск в зависимости от ваших предпочтений и настроек.

В разделе «Просмотреть параметры» (Review Options) вы увидите сводку выбранных вами параметров. Убедившись, что вы не допустили ошибок, нажмите Next.
В разделе «Проверка предварительных требований» “Prerequisites Check” будут проверены предварительные условия. Здесь, если возникнет хотя бы одна ошибка, вы не сможете продолжить, и вам нужно будет ее исправить. В противном случае, если отображаются только предупреждающие сообщения (которые являются наиболее распространенными), но проверка прошла успешно, как показано на рисунке, нажмите кнопку Install, чтобы продолжить.

На этом этапе вам нужно будет подождать несколько минут, пока завершится процесс установки. Сразу после этого сервер автоматически перезагрузится.

После перезагрузки ваш первый контроллер домена будет готов и вы можете пользоваться всеми функциональностями, таким как например ADUC и ADAC.