Security Week 2236: корпоративная атака с помощью кода из игры
Обычно установку компьютерных игр на корпоративных устройствах отслеживают или запрещают по той простой причине, что на работе надо работать, а не играть. Но есть еще один аргумент: большой ассортимент софта на компьютерах сотрудников расширяет возможности для атаки. Недавнее исследование показывает практическую атаку с использованием игрового кода. Правда, любители поиграть на рабочем устройстве оказались ни при чем: проблема была в чрезмерно широких полномочиях античит-системы, которой организаторы атаки воспользовались для отключения средств защиты.

Игра Genshin Impact разработана китайской компанией miHoYo Limited. Она вышла в сентябре 2020 года. Вместе с билдом для Windows игра устанавливает драйвер mhyprot2.sys с цифровой подписью, который является частью системы для борьбы с читерами. Анализ киберинцидента выявил использование этого драйвера практически без модификаций в ходе атаки на инфраструктуру организации.
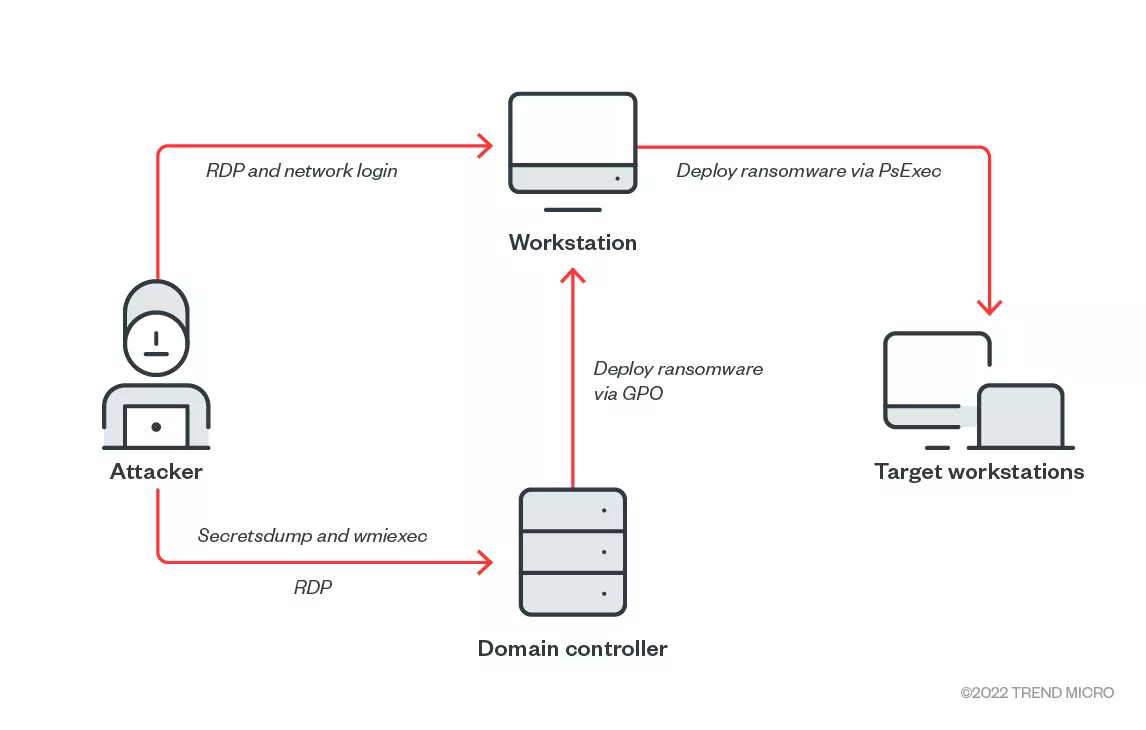
Исследователи из Trend Micro достаточно подробно анализируют атаку на неназванную компанию: предположительно, все началось с кражи данных учетной записи одного из администраторов. С помощью этой учетной записи злоумышленники получили удаленный доступ к контроллеру домена. Уже с этого сервера была проведена пробная атака на рабочую станцию: на ней был инициирован запуск нескольких программ и batch-файлов, включая тот самый драйвер mhyprot2.sys из Genshin Impact. Другая утилита собирала данные о запущенных на компьютере процессах, связанных с системами безопасности, затем mhyprot2.sys задействовался для остановки этих процессов.
Далее злоумышленники планировали запуск вредоносного кода для шифрования файлов, но автоматически это сделать не получилось — атакующим пришлось повторно запускать программу вручную. В статье этот момент подробно не раскрывается, но, судя по всему, атаку удалось остановить до нанесения серьезного ущерба. Мотивы злоумышленников понятны: план был в установке вредоносного кода на все компьютеры сотрудников и масштабное шифрование данных.
Преимущества использования mhyprot2.sys в атаках понятны: это как бы легитимное ПО, драйвер имеет цифровую подпись, его с большей вероятностью пропустят системы защиты и мониторинга. Разработчики Genshin Impact наделили эту часть античит-системы слишком широкими возможностями, включая чтение и запись в память с максимальными привилегиями, остановку процессов. Здесь трудно говорить об «уязвимости», так как, по сути, задействуется штатная функциональность драйвера, но во вредоносных целях.
Интересно, что некоторая странность в поведении драйвера была отмечена пользователями игры практически сразу после релиза. В частности, даже после удаления игры драйвер остается в системе, теоретически подвергая пользователей дополнительному риску. А в октябре 2020 года на форумах обсуждалось применение античит-драйвера для… борьбы с другими античит-системами. Неаккуратный код рано или поздно должны были начать использовать во вредоносных целях.
Другие известные случаи использования ПО с легитимной цифровой подписью обычно связаны с кражей приватных ключей у компаний-разработчиков. Здесь же этого не требуется. Кстати, летом прошлого года исследователи обращались в miHoYo Limited, но компания не посчитала наличие такого драйвера проблемой. Уменьшить риск успешной атаки с использованием такого инструмента может отзыв сертификата у драйвера. Ну и администраторам корпоративных систем защиты рекомендуется отслеживать запуск подобных программ — это далеко не всегда может быть связано с тем, что какой-то сотрудник решил поиграть на рабочем месте.
Что еще произошло:
«Лаборатория Касперского» публикует сводную статистику по корпоративным инцидентам. По данным компании, более чем в половине случаев взлома корпоративных инцидентов преследовалась цель шифрования файлов с последующим требованием выкупа. В 62,5% случаев атаки с вымогательством злоумышленники сохраняли доступ к инфраструктуре жертвы более месяца перед тем, как начать шифровать файлы.
Свежее обновление браузера Google Chrome закрывает уязвимость zero-day (CVE-2022-3075), которая уже используется в атаках. По данным Bleeping Computer, это шестой по счету zero-day в Chrome за 2022 год.
Хакеры научились взламывать компьютеры игроков Genshin Impact
Если вы любите играть в Genshin Impact, не удивляйтесь, если в один прекрасный момент в вашем компьютере поселится вирус-вымогатель и зашифрует часть файлов, либо начнет блокировать рабочий стол огромной картинкой с порнографическим наполнением. Такой вирус рассчитан в первую очередь на неопытных и юных пользователей ПК, которые запросто могут впасть в резонанс и перевести мошенникам деньги.
По иронии, Genshin Impact пострадал от того, кто должен игру защищать. Все дело в античите, который имеет доверенный цифровой сертификат Windows – для хакера это настоящая находка. В теории, управляя сертификатом, мы можем дистанционно отключить встроенный Защитник Windows, либо выполнить команду из командной строки с правами администратора! И это не все, некоторые эксперты по кибербезопасности уверены, что гадит игрокам лично Председатель Си.
Издательство HoYoverse не комментирует и не исправляет лазейку в Genshin Impact, хотя взлом компьютеров продолжается уже несколько месяцев.
Античит-система игры позволяет отобрать у игрока компьютер
Уязвимость в античит-системе приводит к атаке программы-вымогателя.
Хакеры используют античит-систему популярной игры Genshin Impact, чтобы отключить антивирусное ПО при проведении атак программ-вымогателей.
Античит-драйверу игры «mhypro2.sys» содержит уязвимость, которая позволяет злоумышленнику отключить систему безопасности. Более того, драйверу не нужна целевая система для установки игры, и он может работать независимо или даже быть встроенным во вредоносное ПО, позволяя злоумышленнику отключить систему безопасности.
Уязвимость драйвера известна с 2020 года и дает доступ к памяти любого процесса/ядра и возможность завершать процессы, используя самые высокие привилегии.
В новом отчете Trend Micro исследователи обнаружили, что злоумышленник использует уязвимость драйвера с конца июля 2022 года для отключения защиты устройств.
Киберпреступник подключился к контроллеру домена через RDP, используя украденные учетные данные администратора. Затем он перенес «mhyprot2.sys» на рабочий стол вместе с вредоносным исполняемым файлом «kill_svc.exe», который используется для установки драйвера.
Хакер загрузил драйвер, программу-вымогатель и исполняемый файл «kill_svc.exe» в общий сетевой ресурс для массового развертывания, чтобы заразить больше рабочих станций.

Trend Micro не сообщила, какие программы-вымогатели использовались в этих атаках.
Trend Micro предупреждает, что хакеры могут активно использовать античит-драйвер даже после исправления уязвимости, поскольку его старые версии будут продолжать распространяться.
Исследователь безопасности Кевин Бомонт сообщает, что администраторы могут защититься от этой угрозы, заблокировав хэш «0466e90bf0e83b776ca8716e01d35a8a2e5f96d3» в своем решении безопасности, который соответствует уязвимому драйверу «mhypro2.sys».
Также ИБ-специалисты должны отслеживать журналы событий для конкретной установки службы с именем «mhyprot2».
Hackers are using Genshin Impact’s anti-cheat software in ransomware to kill antivirus processes
Bad actors are already actively exploiting vulnerability in ‘mhyprot2.sys’ driver

Facepalm: Anti-cheat software is vital to preserving the integrity of a multiplayer game. However, systems with access to root privileges at the kernel level are dangerous. Security researchers warned of this since this type of cheat mitigation first reared its head, and now it’s being exploited in the wild.
At least one hacker is using anti-cheat software included in the tremendously popular free-to-play MMOPRG Genshin Impact to help mass distribute ransomware. The file is named ‘mhyprot2.sys’ and is described as an anti-cheat driver.
Antivirus vendor Trend Micro received a report in July from a customer who fell victim to ransomware even though his systems had properly configured endpoint protection. When Trend Micro researchers looked into the attack, they discovered a hacker had used a code-signed driver, mhyprot2.sys, to bypass privileges and kill the virus protection with kernel commands.
As of Friday, the code-signing certificate for mhyprot2.sys is still valid. So Windows will recognize it as trustworthy. Furthermore, Genshin Impact doesn’t need to be installed for the driver exploit to work. Malicious actors can use it independently and add mhyprot2.sys to any malware.
The driver has been around since 2020, and a GitHub developer even made a proof-of-concept that demonstrated how someone could abuse mhyprot2.sys to shut down system processes, including antivirus systems. However, Trend Micro said this is the first time it has noticed someone using the driver maliciously in the wild.
«This ransomware was simply the first instance of malicious activity we noted,» reads the report. «The threat actor aimed to deploy ransomware within the victim’s device and then spread the infection. Since mhyprot2.sys can be integrated into any malware, we are continuing investigations to determine the scope of the driver.»
Trend Micro notified Genshin Impact studio miHoYo of the vulnerability, and developers are working on a fix. The problem is that since hackers can deploy the driver independently, any patches will only affect those with the game installed. Plus, hackers will likely pass old versions around their communities for years.
If you’re a business and you run MDE or the like, I recommend blocking this hash, it’s the vulnerable driver.
509628b6d16d2428031311d7bd2add8d5f5160e9ecc0cd909f1e82bbbb3234d6
It load straight away on Windows 11 with TPM and all that, the problem has been ignored.
— Cloudflare Support Hate (@GossiTheDog) August 25, 2022
Trend Micro notes it has made specific fixes to its antivirus software to mitigate the driver, but other virus protection suites might miss mhyprot2.sys unless specifically configured to detect it.
«Not all security products are deployed the same and may have certificate checking in different levels of the stack or may not check at all,» Trend Micro’s Jamz Yaneza told PCMag.
It may take a while for other antivirus vendors to catch up. In the meantime, security researcher Kevin Beaumont recommends blocking the diver’s hash (above) if your security suite has hash blocking.