Explain the difference between DNS and DHCP?
DHCP is a service that automatically assigns your computer or devices an IP address on a network, while DNS is a service that translates website names into the website’s IP address.
Since every website on the Internet has a unique IP address, DNS can translate the websites names into their specific IP address, so that you don’t have to remember the long strings of numbers. DNS doesn’t automatically assign an IP address, but a DNS request is sent to the DNS server asking for an IP address to the hostname, that is when the DNS server replies with an IP address.
DHCP is a service that automatically assigns your computer or devices an IP address on a network. This also simplifies administration, since it doesn’t need to assign another IP address for each device that is separated. DHCP servers also have a pool of available IP addresses which will assign one of them to the host.
Тема 7. Службы Wins, DNS,DHCP.
Службы DNS и DHCP являются ключевыми сетевыми службами в любой корпоративной сети, построенной на базе стека протоколов TCP/IP. Более того, в среде Windows Server наличие службы DNS является одним из обязательных условий развертывания службы каталога Active Directory. Служба DNS осуществляет разрешение символических доменных имен в соответствующие им IP-адреса. Удобным дополнением к
службе DNS в среде Windows Server является служба DHCP, упрощающая процесс конфигурации сетевых хостов (в том числе выделение хосту IP-адреса). Кроме того, в среде Windows многими администраторами традиционно используется служба WINS, осуществляющая разрешение символических NetBIOS-имен в соответствующие IP-адреса. Хотя роль этой службы в Windows Server была значительно уменьшена за счет реализации механизма динамической регистрации доменных имен, служба WINS может по-прежнему использоваться для организации процесса разрешения имен (например, в
процессе перехода с Windows NT на Windows Server ).
Данная глава посвящена рассмотрению практических вопросов развертывания и настройки трех основных сетевых служб: DNS, DHCP и WINS. В рамках Windows Server указанные службы могут работать в тесном взаимодействии, обеспечивая простой и эффективный способ конфигурации хостов, а также разрешения символических имен в IPадреса. Начнем же наш разговор со службы DNS.
Служба доменных имен, Domain Name System, DNS, является одним из важнейших компонентов сетевой инфраструктуры Windows Server . Служба доменных имен осуществляет разрешение, или преобразование, символьных имен в IP-адреса. Клиенты доменов на базе Active Directory используют службу DNS для обнаружения контроллеров домена.
Доменная структура каталога отображается на пространство имен DNS. Поэтому процесс проектирования доменной структуры каталога должен происходить одновременно с формированием пространства имен DNS. Ошибки, допущенные при проектировании пространства имен DNS, могут стать причиной недостаточной производительности сети и, возможно, даже привести к ее отказу.
Возможности DNS-сервера в Windows Server
Служба DNS в Windows 2000 Server и Windows Server обладает общими функциональными возможностями, перечисленными ниже.
• DNS-сервер, полностью соответствующий стандартам RFC. Служба DNS базируется на открытых протоколах и полностью соответствует промышленным стандартам (RFC).
• Способность взаимодействия с другими реализациями DNS-серверов. Поскольку служба DNS построена на основе существующих стандартов, она успешно
взаимодействует совместно с большинством других реализаций DNS, например, использующих программное обеспечение Berkeley Internet Name Domain (BIND).
• Поддержка Active Directory. Как уже упоминаюсь ранее, служба DNS является обязательным условием развертывания Active Directory. Служба DNS используется как основной механизм обнаружения ресурсов в Active Directory-доменах. В свою очередь, DNS-серверы могут использовать каталог Active Directory для размещения баз данных зон. При этом процесс репликации зон осуществляется непосредственно средствами Active Directory.
• Интеграция с другими сетевыми службами Microsoft. Служба DNS обеспечивает интеграцию с другими службами Windows и содержит функции, не описанные в RFC. Это касается интеграции со службами WINS и DHCP.
• Улучшенные административные инструменты. Для управления DNSсерверами администратор может использовать специальную оснастку с улучшенным графическим интерфейсом. Кроме того, в составе операционной системы имеется целый ряд мастеров конфигурации, позволяющих выполнять повседневные задачи по администрированию сервера. Также имеется ряд дополнительных утилит, помогающих управлять и поддерживать серверы DNS и клиентов в сети.
• Поддержка протокола динамического обновления в соответствии с RFC. Служба DNS позволяет клиентам динамически обновлять ресурсные записи при помощи динамического протокола обновления DNS (стандарт RFC 2136). Это облегчает администрирование DNS, избавляя от необходимости вносить эти записи вручную.
Компьютеры под управлением Windows 2000, Windows XP и Windows Server могут динамически регистрировать свои доменные имена.
• Поддержка инкрементных передач зоны между серверами. Передача зоны осуществляется между DNS-серверами в качестве средства синхронизации отдельных экземпляров базы данных зоны. Стандартная процедура передачи зоны предполагает копирование всей базы данных зоны с одного сервера на другой. Инкрементная передача зоны позволяет копировать только сведения об изменениях.
• Поддержка новых типов ресурсных записей. Служба DNS обеспечивает поддержку нескольких новых типов ресурсных записей (RR): записи SRV (расположение службы) и АТМА (адрес ATM), что значительно расширяет возможности использования DNS в глобальных сетях.
Кроме того, реализация службы DNS в Windows Server имеет несколько новых функциональных возможностей, отличающих ее от реализации в предыдущих версиях
Windows (в частности Windows 2000).
• Выборочное перенаправление запросов (Conditional forwarding). Данный механизм позволяет осуществлять перенаправление запросов клиентов на различные DNS-серверы, основываясь на информации о доменном имени, содержащемся в запросе. Механизм выборочного перенаправления может быть использован как средство организации взаимодействия двух лесов доменов, реализующих собственные пространства имен DNS.
• Упрощенные зоны (Stub Zones). Упрощенная зона представляет собой фрагмент зоны, содержащий только те ресурсные записи, что необходимы для нахождения DNS-серверов, являющихся носителями полной версии зоны. Основное назначение упрощенной зоны — идентификация DNS-серверов, которые способны выполнить разрешение доменных имен, принадлежащих к этой зоне.
• Новые способы хранения базы данных зоны в каталоге Active Directory. В случае, когда DNS-сервер установлен на контроллере домена, для размещения содержимого зоны могут использоваться специальные разделы при/южений (application partitions). При этом указанные разделы приложений могут размещаться только на тех контроллерах домена, которые являются DNS-серверами.
• Улучшенные механизмы обеспечения безопасности службы DNS. Система доменных имен (DNS) разрабатывалась как открытый протокол, что делает ее достаточно чувствительной к разнообразным атакам. В связи с этим в Windows Server разработчиками в реализацию службы DNS был добавлен целый ряд функциональных возможностей, направленных на защиту этой службы от различных атак (в том числе и от атак типа “отказ в обслуживании” — Denial of Services, DoS).
• Расширенные возможности протоколирования событий, связанных с функционированием DNS-сервера. В Windows Server администратор может получить в свое распоряжение более подробную аналитическую информацию о функционировании DNS-сервера. Эти сведения позволят ему, с одной стороны, получить информацию о режиме работы сервера, а с другой стороны, выявить причины неполадок в случае их возникновения.
• Поддержка протокола DNSSEC (DNS Security Extensions). Протокол
DNSSEC определен в стандарте RFC 2535. Реализованная в Windows Server поддержка этого протокола позволяет DNS-серверам выступать в качестве дополнительных
носителей DNSSEC-совместимых защищенных зон. Поддерживаются ресурсные записи типа KEY, SIG и NXT. Поддержка подписанных зон или ресурсных записей в Windows Server не реализована.
• Поддержка механизма EDNSO (Extension Mechanisms for DNS). Механизм
EDNSO позволяет использовать UDP-пакеты размером больше 512 октетов.
• Управление процессом автоматической регистрации серверов имен в базе данных зоны. В Windows Server администратор может запретить автоматическую регистрацию серверов имен (что фактически равносильно запрещению автоматического создания ресурсных записей NS-типа) в базе данных зоны.
• Новые групповые политики для управления настройками DNS на клиентских компьютерах и контроллерах домена.
В составе Windows Server
служба DNS-клиента. DNS-клиент
осуществляет взаимодействие с DNS-сервером с целью разрешения доменных имен в IP-
адреса. При этом реализация DNS-клиента в
• клиентское кэширование. Ресурсные записи (RR), полученные как ответы на запросы, добавляются в клиентский кэш. Эта информация хранится в течение заданного времени и может использоваться для ответа на последующие запросы;
• кэширование отрицательных ответов. В дополнение к кэшированию положительных ответов на запросы от серверов DNS, служба DNS также кэширует отрицательные ответы на запросы. Отрицательный ответ приходит, если ресурсная запись
с запрошенным именем не существует. Кэширование отрицательных ответов предотвращает повторные запросы для несуществующих имен, снижающие производительность клиентской службы;
• блокировка неотвечающих серверов DNS. Клиентская служба DNS использует список поиска серверов, упорядоченных по предпочтению. Этот список включает все серверы DNS, настроенные для каждого из активных сетевых подключений в системе. Система способна перестраивать этот список, основываясь на следующих критериях: предпочтительные серверы DNS имеют высший приоритет, а остальные серверы DNS чередуются. Неотвечающие серверы временно удаляются из списка.
Для правильного формирования пространства имен DNS администратор должен ясно понимать структуру службы DNS, ее основные компоненты и механизмы. Для начала определимся с используемой терминологией. Службой DNS называется служба, выполняющая преобразование символических доменных имен в IP-адреса в ответ на запросы клиентов. Компьютер, на котором функционирует экземпляр службы DNS, называется DNS-сервером. Компьютер, обращающийся к DNS-серверу с запросом на разрешение имени, называется DNS-клиентом. Клиент DNS функционирует на уровне прикладного программного интерфейса (API), осуществляя разрешение доменных имен прозрачно для пользователей и приложений. Основная задача DNS-клиента заключается в передаче запроса на разрешение доменного имени DNS-серверу. В ответ на свой запрос клиент должен получить либо IP-адрес, либо сообщение о невозможности разрешить предоставленное серверу доменное имя. Клиент DNS передает полученный IP-адрес приложению, инициировавшему процесс разрешения имени.
Рассмотрим более подробно структуру службы DNS. Четкое понимание назначения всех ее компонентов и возможностей позволит администратору выполнить грамотное развертывание этой службы в корпоративной сети.
Пространство имен DNS
Основным компонентом пространства имен DNS являются домены (domain). Домен рассматривается как группа сетевых хостов, объединенных по некоторому логическому признаку. Домены соединяются друг с другом при помощи отношений “родитель-потомок”, образуя тем самым некоторую иерархию. Положение домена в этой иерархии определяет уровень домена.
В основании иерархического пространства имен DNS лежит домен, который называется корневым доменом (root domain) (рис. 13.1). Корневой домен является формальным элементом, символизирующим иерархичность пространства доменных имен, выступая в качестве родительского контейнера для всех доменов первого уровня.
Если домены выступают в роли контейнеров или узлов рассматриваемой иерархической структуры, то в качестве листьев выступают сведения о ресурсах этих доменов. Служба DNS определена в рамках стека протоколов TCP/IP, в котором для обозначения любого объекта сети используется понятие хост (host).
Любой объект пространства имен DNS, будь это домен или хост, имеет имя, уникальное в пределах родительского контейнера. Это имя может быть образовано из символов латинского алфавита, цифр и знака тире (“—”). Некоторые версии DNS (включая реализацию DNS в Windows Server ) допускают использование в именах объектов символа подчеркивания (“_”), а также символов в формате UTF-8.
Рассмотрим процесс разрешения доменных имен в IP-адреса, определенный в рамках спецификации службы DNS (RFC 1034 и RFC 1035). Процесс разрешения доменного имени предполагает строго регламентированное взаимодействие DNS-клиента и цепочки DNS-серверов. Взаимодействие начинается с момента, когда пользователь или приложение используют доменное имя для ссылки на некоторый хост. Соединение с любым хостом осуществляется только на уровне IP-адресов. Поэтому DNS-клиент должен выполнить разрешение доменного имени.
Всю работу по разрешению доменного имени выполняет DNS-сервер. В зависимости от обстоятельств, в процесс разрешения имени может быть вовлечен один сервер или несколько DNS-серверов.
Служба WINS (Windows Internet Name Service) обеспечивает поддержку распределенной базы данных для динамической регистрации и разрешения NetBIOSимен. Служба WINS отображает пространство имен NetBIOS и адресное пространство IP друг на друга и предназначена для разрешения NetBIOS-имен в маршрутизируемых сетях, использующих NetBIOS поверх TCP/IP. Следует напомнить, что NetBIOS-имена используются ранними версиями операционных систем Windows как основной способ именования сетевых ресурсов. Служба WINS была разработана с целью упрощения процесса управления пространством имен NetBIOS в сетях на базе TCP/IP. Основное назначение службы WINS заключается в разрешении NetBIOS-имен в IP-адреса. Процесс разрешения строится на основе базы данных WINS-сервера, содержащей отображения пространства NetBIOS-имен на пространство IP-адресов. Входя в сеть, клиент регистрирует свое имя в базе данных WINS-сервера. При завершении работы клиент отправляет сообщение WINS-серверу, извещая его об освобождении им зарегистрированного имени. На рис. 13.21 показан процесс взаимодействия WINS-клиента и WINS-сервера.
Реализация службы WINS в Windows Server характеризуется функциональными возможностями, перечисленными ниже.
Постоянные соединения. Каждый WINS-сервер может быть настроен на обслуживание постоянного соединения с одним или большим количеством партнеров репликации. Это увеличивает скорость репликации и снижает затраты на открытие и завершение соединений.
Управление “захороненными” записями. “Захороненными” (tombstoning) называются записи в базе данных WINS, которые были помечены для удаления.
Информация о “захороненных” записях реплицируется между WINS-серверами, что позволяет синхронно удалить эти записи из всех копий базы данных WINS. Реализованный механизм управления позволяет администратору вручную удалять произвольные записи из базы данных WINS.
Улучшенная утилита управления. Для управления WINS-сервером используется специальная утилита WINS, реализованная в виде оснастки ММС.
Расширенная фильтрация и поиск записей. Улучшенная фильтрация и новые поисковые функции помогают находить записи, показывая только записи, соответствующие заданным критериям. Эти функции особенно полезны для анализа очень больших баз данных WINS.
Динамическое стирание записей и множественный выбор. Эти особенности упрощают управление базой данных WINS. При помощи оснастки WINS можно легко манипулировать с одной (или более) записью WINS динамического или статического типа.
Проверка записей и проверка правильности номера версии. Указанный механизм осуществляет проверку последовательности имен, размещенных в базах данных WINSсерверов. Проверка записей сравнивает IP-адреса, возвращаемые по запросу NetBIOSимени с различных серверов WINS. Механизм проверки правильности номера версии проверяет номер владельца таблицы отображения “адрес-версия”.
Возможность экспорта базы данных WINS. При экспорте содержимое базы данных WINS-сервера сохраняется в текстовом файле с запятыми в качестве разделителей. Можно импортировать этот файл в различных форматах (в том числе и в формате Microsoft Excel).
Динамическое обновление клиентов. Для возобновления регистрации локальных NetBIOS-имен не требуется перезапускать WINS-клиента. Обновление информации о зарегистрированных именах администратор может использовать утилиту Nbtstat.exe с параметром -гг.
Консольный доступ только для чтения к оснастке WINS. Эта возможность предоставляется группе WINS Users (Пользователи WINS), которая автоматически создается в момент установки WINS-сервера. Добавляя членов к этой группе, можно предоставить доступ только для чтения к информации о WINS. Это позволяет пользователю, являющемуся членом указанной группы, просматривать (но не изменять!) параметры и содержимое базы данных WINS-сервера.
В спецификации службы WINS описываются три участника: WINS-сервер, WINSклиенты, а также посредники WINS (WINS proxy). WINS-сервер обрабатывает запросы на регистрацию имен от WINS-клиентов, регистрирует их имена и соответствующие им IPадреса, а также отвечает на запросы разрешения имен от клиентов, возвращая IP-адрес по имени, при условии, что это имя находится в базе данных сервера. В сети может быть установлено несколько WINS-серверов. Базы данных всех существующих WINS-серверов синхронизируются в результате процесса репликации (рис. 13.22). Под посредником WINS понимается специальный WINS-клиент, который может обращаться к WINS-серверу от имени других хостов, не способных обратиться к WINSсерверу самостоятельно. WINS-посредники используются для поддержки хостов, осуществляющих разрешение NetBIOS — имен методом широковещательных рассылок. Аналогичным методом (путем рассылки широковещательных сообщений) данный тип хостов информирует другие сетевые хосты о занимаемом им NetBIOS-имени. При этом принято говорить, что данный хост работает в режиме b-узла. Поскольку широковещательные сообщения не ретранслируются маршрутизаторами, для нормальной работы сети возникает необходимость устанавливать WINS-серверы в каждой подсети (либо отказаться от клиентов, работающих в режиме b-узла). В качестве альтернативы администратор может сконфигурировать один из WINS-клиентов в качестве WINSпосредника.
Хост, функционирующий в режиме b-узла, не подозревает о существовании WINSпосредника. Этот хост рассылает широковещательные запросы, которые принимаются всеми хостами подсети, в том числе и WINS-посредником. WINS-посредник переадресует эти сообщения WINS-серверу, информируя последний о регистрации или освобождении соответствующего имени. Аналогичным образом хост, функционирующий в режиме b- узла, обращается с широковещательным запросом на разрешение имени. Посредник WINS проверяет собственный локальный кэш имен, и если в нем не обнаружено запрашиваемое имя, переадресует запрос WINS-серверу (см. рис. 13.23).
Если в сети используется несколько WINS-серверов, для поддержания их баз данных в синхронизированном состоянии администратор может настроить между ними репликацию. Рис. 13.24 иллюстрирует ситуацию, когда репликация настроена между двумя WINS-серверами. В показанном на рисунке примере репликация осуществляется в обе стороны. То есть содержимое базы данных одного WINS-сервера реплицируется на другой WINS-сервер и наоборот. Однако возможны и другие варианты: как однонаправленная репликация, так и сложные топологии репликации (например,
образующие кольцо). После настройки механизма репликации между WINS-серверами каждый из них будет располагать сведениями обо всех именах NetBIOS, зарегистрированных в корпоративной сети. Благодаря этому любой клиент будет иметь возможность разрешать NetBIOS-имена независимо от того, на каком из WINS-серверов эти имена были зарегистрированы.
Участвующие в репликации WINS-серверы называются партнерами по репликации. В зависимости от того, как именно WINS-сервер инициирует процедуру репликации, он может выступать в одном из трех качеств:
передающий партнер (Push Partner). В этом сценарии WINS-сервер инициирует процесс репликации самостоятельно, извещая своих партнеров об изменении своей базы данных путем отправки специального сообщения;
• принимающий партнер (Pull Partner). В этом случае WINS-сервер запрашивает репликацию изменений у своего партнера по репликации с определенной периодичностью.
• передающий/принимающий партнер (Push/Pull Partner). Этот сценарий предполагает использование обоих вышеописанных методов инициации процесса репликации.
Механизм постоянных соединений
Инициируя процесс репликации, WINS-сервер устанавливает соединение с другим сервером, в рамках которого осуществляется передача соответствующих изменений. Установка соединения требует затрат определенных системных ресурсов. При этом интенсивные изменения могут снизить общую производительность WINS-сервера.
В Windows Server реализация службы WINS поддерживает механизм постоянного соединения с партнером по репликации. Данный механизм позволяет устанавливать соединение только один раз, после чего оно сохраняется активным. Любое изменение, осуществляемое в базе данных сервера, будет немедленно реплицировано на другие серверы, с которыми установлено постоянное соединение. Благодаря этому базы данных всех WINS-серверов будут всегда находиться в актуальном состоянии.
Литература: [1-5, 10-12]
Тема 8. Организация домена. Active Directory. Служба браузеров.
Вопросы для изучения:
Большинстве современных сетей TCP/IP используется служба DNS, главное назначение которой — преобразовывать простые для запоминания имена типаcompany.com в IP-адреса. Для этого каждый компьютер-сервер DNS имеет набор записей с информацией о ресурсах. Каждая запись имеет некоторый тип, определяющий характер и назначение хранящейся информации. Например, запись типа А применяется для преобразования доменного имени компьютера в заданный IP-адрес, а запись типа MX
— для поиска почтового сервера в определенном почтовом домене. Каждый DNS-сервер «знает» свое место в глобальном пространстве DNS-имен, что позволяет передавать неразрешенные запросы другим серверам. Поэтому — пусть и не сразу— почти каждый клиентский запрос находит нужный сервер, хранящий искомую информацию.
Интеграцию служб Active Directory и DNS можно рассматривать в трех аспектах: Домены Active Directory и домены DNS имеют одинаковую иерархическую
структуру и схожее пространство имен.
Зоны (zone) DNS могут храниться в Active Directory. Если используется сервер DNS, входящий в состав Windows .Server, то первичные зоны (primary zone), занесенные в каталог, реплицируются на все контроллеры домена, что обеспечивает лучшую защищенность службы DNS.
Использование клиентами службы DNS при поиске контроллеров домена.
Active Directory может использовать любую стандартную, законченную реализацию службы DNS: не обязательно задействовать DNS-сервер, входящий в Windows 2000 Server (например; можно использовать BIND 8.1.x). Однако лучше остановить свой выбор на нем, поскольку модули Windows 2000 более согласованы друг с другом (хранение и репликация зон и т. п.), ведь необходимо, чтобы выбранный DNSсервер соответствовал последним стандартам. Например, для Active Directory нужен DNSсервер, поддерживающий записи типа SRV. Записи подобного типа (SRV records), в соответствии с RFC 2052, позволяют клиентам находить нужные сетевые службы. В Active Directory служба LDAP каждого домена Windows 2000 представлена некоторой SRV-записью службы DNS. Такая запись содержит DNS-имя контроллера этого домена, по которому клиенты Active Directory могут находить IP-адрес компьютера-контроллера домена. После того как нужный контроллер обнаружен, для доступа к данным Active Directory, хранящихся на нем, клиент может использовать протокол LDAP.
DHCP & DNS Protocols Explained
DHCP is a network protocol that is used to assign various network parameters to a device. This greatly simplifies the administration of a network, since there is no need to assign static network parameters for each device.
DHCP is a client-server protocol. A client is a device that is configured to use DHCP to request network parameters from a DHCP server. DHCP server maintains a pool of available IP addresses and assigns one of them to the host. A DHCP server can also provide some other parameters, such as:
- subnet mask
- default gateway
- domain name
- DNS server
Cisco routers can be configured as both DHCP client and DHCP server.
DHCP process explained:
DHCP client goes through the four step process:

1: A DHCP client sends a broadcast packet (DHCP Discover) to discover DHCP servers on the LAN segment.
2: The DHCP servers receive the DHCP Discover packet and respond with DHCP Offer packets, offering IP addressing information.
3: If the client receives the DHCP Offer packets from multiple DHCP servers, the first DHCP Offer packet is accepted. The client responds by broadcasting a DHCP Request packet, requesting the network parameters from the server that responded first.
4: The DHCP server approves the lease with a DHCP Acknowledgement packet. The packet includes the lease duration and other configuration information.
DNS (Domain Name System)
DNS is a network protocol used to translate hostnames into IP addresses. DNS is not required to establish a network connection, but it is much more user friendly for human users than the numeric addressing scheme. Consider this example – you can access the Google homepage by typing 216.58.207.206, but it’s much easier just to type www.google.com!
To use DNS, you must have a DNS server configured to handle the resolution process. A DNS server has a special-purpose application installed. The application maintains a table of dynamic or static hostname-to-IP address mappings. When a user request some network resource using a hostname, (e.g. by typing www.google.com in a browser), a DNS request is sent to the DNS server asking for the IP address of the hostname. The DNS server then replies with the IP address. The user’s browser can now use that IP address to access www.google.com.
The figure below explains the concept:
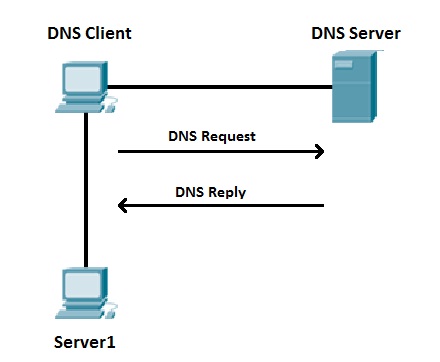
Suppose that the DNS Client wants to communicate with the server named Server1. Since the DNS Client doesn’t know the IP address of Server1, it sends a DNS Request to the DNS Server, asking for Server1’s IP address. The DNS Server replies with the IP address of Server1 (DNS Reply).
The picture below shows a sample DNS record, taken from a DNS server:
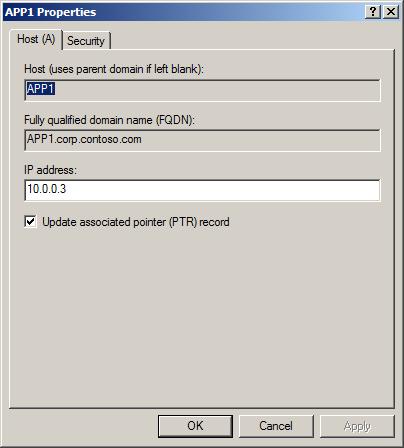
Here you can see that the host with the hostname APP1 is using the IP address of 10.0.0.3.
Download our Free CCNA Study Guide PDF for complete notes on all the CCNA 200-301 exam topics in one book.
We recommend the Cisco CCNA Gold Bootcamp as your main CCNA training course. It’s the highest rated Cisco course online with an average rating of 4.8 from over 30,000 public reviews and is the gold standard in CCNA training:
Интеграция DHCP с DNS
DNS-серверы обеспечивают разрешение доменных имен для сетевых ресурсов. Они связывают TCP/IP-адрес, выделенный клиенту по протоколу DHCP, с полным доменным именем (FQDN) этого клиента. Для такой связи (или сопоставления) IP-адреса с доменным именем требуется, чтобы изменение в адресе или имени вело к обновлению сведений в DNS. Протокол DHCP не предусматривает автоматическое обновление DNS при изменении IP-адреса клиента DHCP-сервером. Чтобы обеспечить такое взаимодействие, серверы под управлением Windows Server® 2008 с выполняемой службой DHCP, а также клиенты с выполняемой службой DHCP могут зарегистрироваться в DNS. При изменении DHCP-сервером сведений об IP-адресе соответствующие обновления DNS синхронизируют сопоставление имени с адресом для данного компьютера.
Когда DHCP-сервер регистрирует и обновляет записи указателя (PTR) и адреса (A) для ресурса в DNS по поручению своих DHCP-клиентов, он использует сведения, содержащиеся в дополнительном параметре DHCP: параметре полного доменного имени клиента (параметре 81), позволяющем клиенту предоставить DHCP-серверу свое полное доменное имя и инструкции, которые будут использоваться для обработки динамических обновлений DNS по поручению этого клиента.
Динамическое обновление может быть вызвано следующими причинами или событиями:
-
Добавление, удаление или изменение IP-адресов в конфигурации свойств TCP/IP для любого из установленных сетевых подключений.
При выполнении динамического обновления по одной из указанных выше причин обновления направляются службой «DHCP-клиент» (а не службой «DNS-клиент»). Служба «DHCP-клиент» выполняет эту функцию для всех сетевых подключений клиента, в том числе подключений, не настроенных на использование DHCP.
Если обновление направляется квалифицированным DHCP-клиентом, например компьютером под управлением Windows XP Professional или Windows Vista® с включенным DHCP, обновление обрабатывается серверами под управлением Windows Server 2008 с включенной службой DHCP с целью определить, каким из трех способов сервер начнет обновления от имени этого клиента:
-
DHCP-сервер всегда регистрирует DHCP-клиент в DNS как для прямого (записи ресурса типа «A»), так и для обратного поиска, а также для указателя (записи ресурса типа PTR).
Возможность регистрировать как записи ресурса типа «A», так и записи ресурса типа PTR позволяет DHCP-серверу выступать в качестве прокси при регистрации динамического обновления DNS для клиентов под управлением других операционных систем, таких как Microsoft Windows Millennium Edition или Windows 98. DHCP-сервер автоматически распознает клиентов под управлением Windows 2000, Windows XP Professional, Windows Vista и других операционных систем.
Динамическое обновление DNS используется в DHCP для синхронизации данных о сопоставлении имени с адресом. Совместное использование в сети протоколов DHCP и DNS может вести к возникновению проблем при использовании старых, статических DNS-серверов, не поддерживающих динамическое взаимодействие при изменении конфигураций DHCP-клиентов. Чтобы избежать сбоев при поиске в DNS для зарегистрированных в DHCP клиентов, если используется статическая служба DNS, выполните следующие действия:
-
При использовании в сети серверов Windows Internet Name Service (WINS-серверов) включите поиск в WINS для DHCP-клиентов, которые используют NetBIOS-имена.
Дополнительные ресурсы
Список разделов справки, содержащих связанные с данным разделом сведения, см. в статье Настройка параметров роли DHCP-сервера.