16.2.Борьба с перегрузками
В классическом полудуплексном режиме у коммутатора имеется возможность воздействовать на конечный узел с помощью алгоритма доступа к среде, который соседний узел обязан отрабатывать. Применяются два основных способа управления потоком кадров — обратное давление на конечный узел и агрессивный захват среды.
Метод обратного давления (backpressure) состоит в создании искусственных коллизий в сегменте, который чересчур интенсивно посылает кадры в коммутатор. Для этого коммутатор обычно использует jam-последовательность, отправляемую на выход порта, к которому подключен сегмент (или узел), чтобы приостановить его активность.
Другой метод «торможения» обычно применяется в том случае, когда соседом является конечный узел. Метод основан на так называемом агрессивном захвате среды либо после окончания передачи очередного кадра, либо после коллизии. Эти два случая иллюстрирует рис. 16.2.
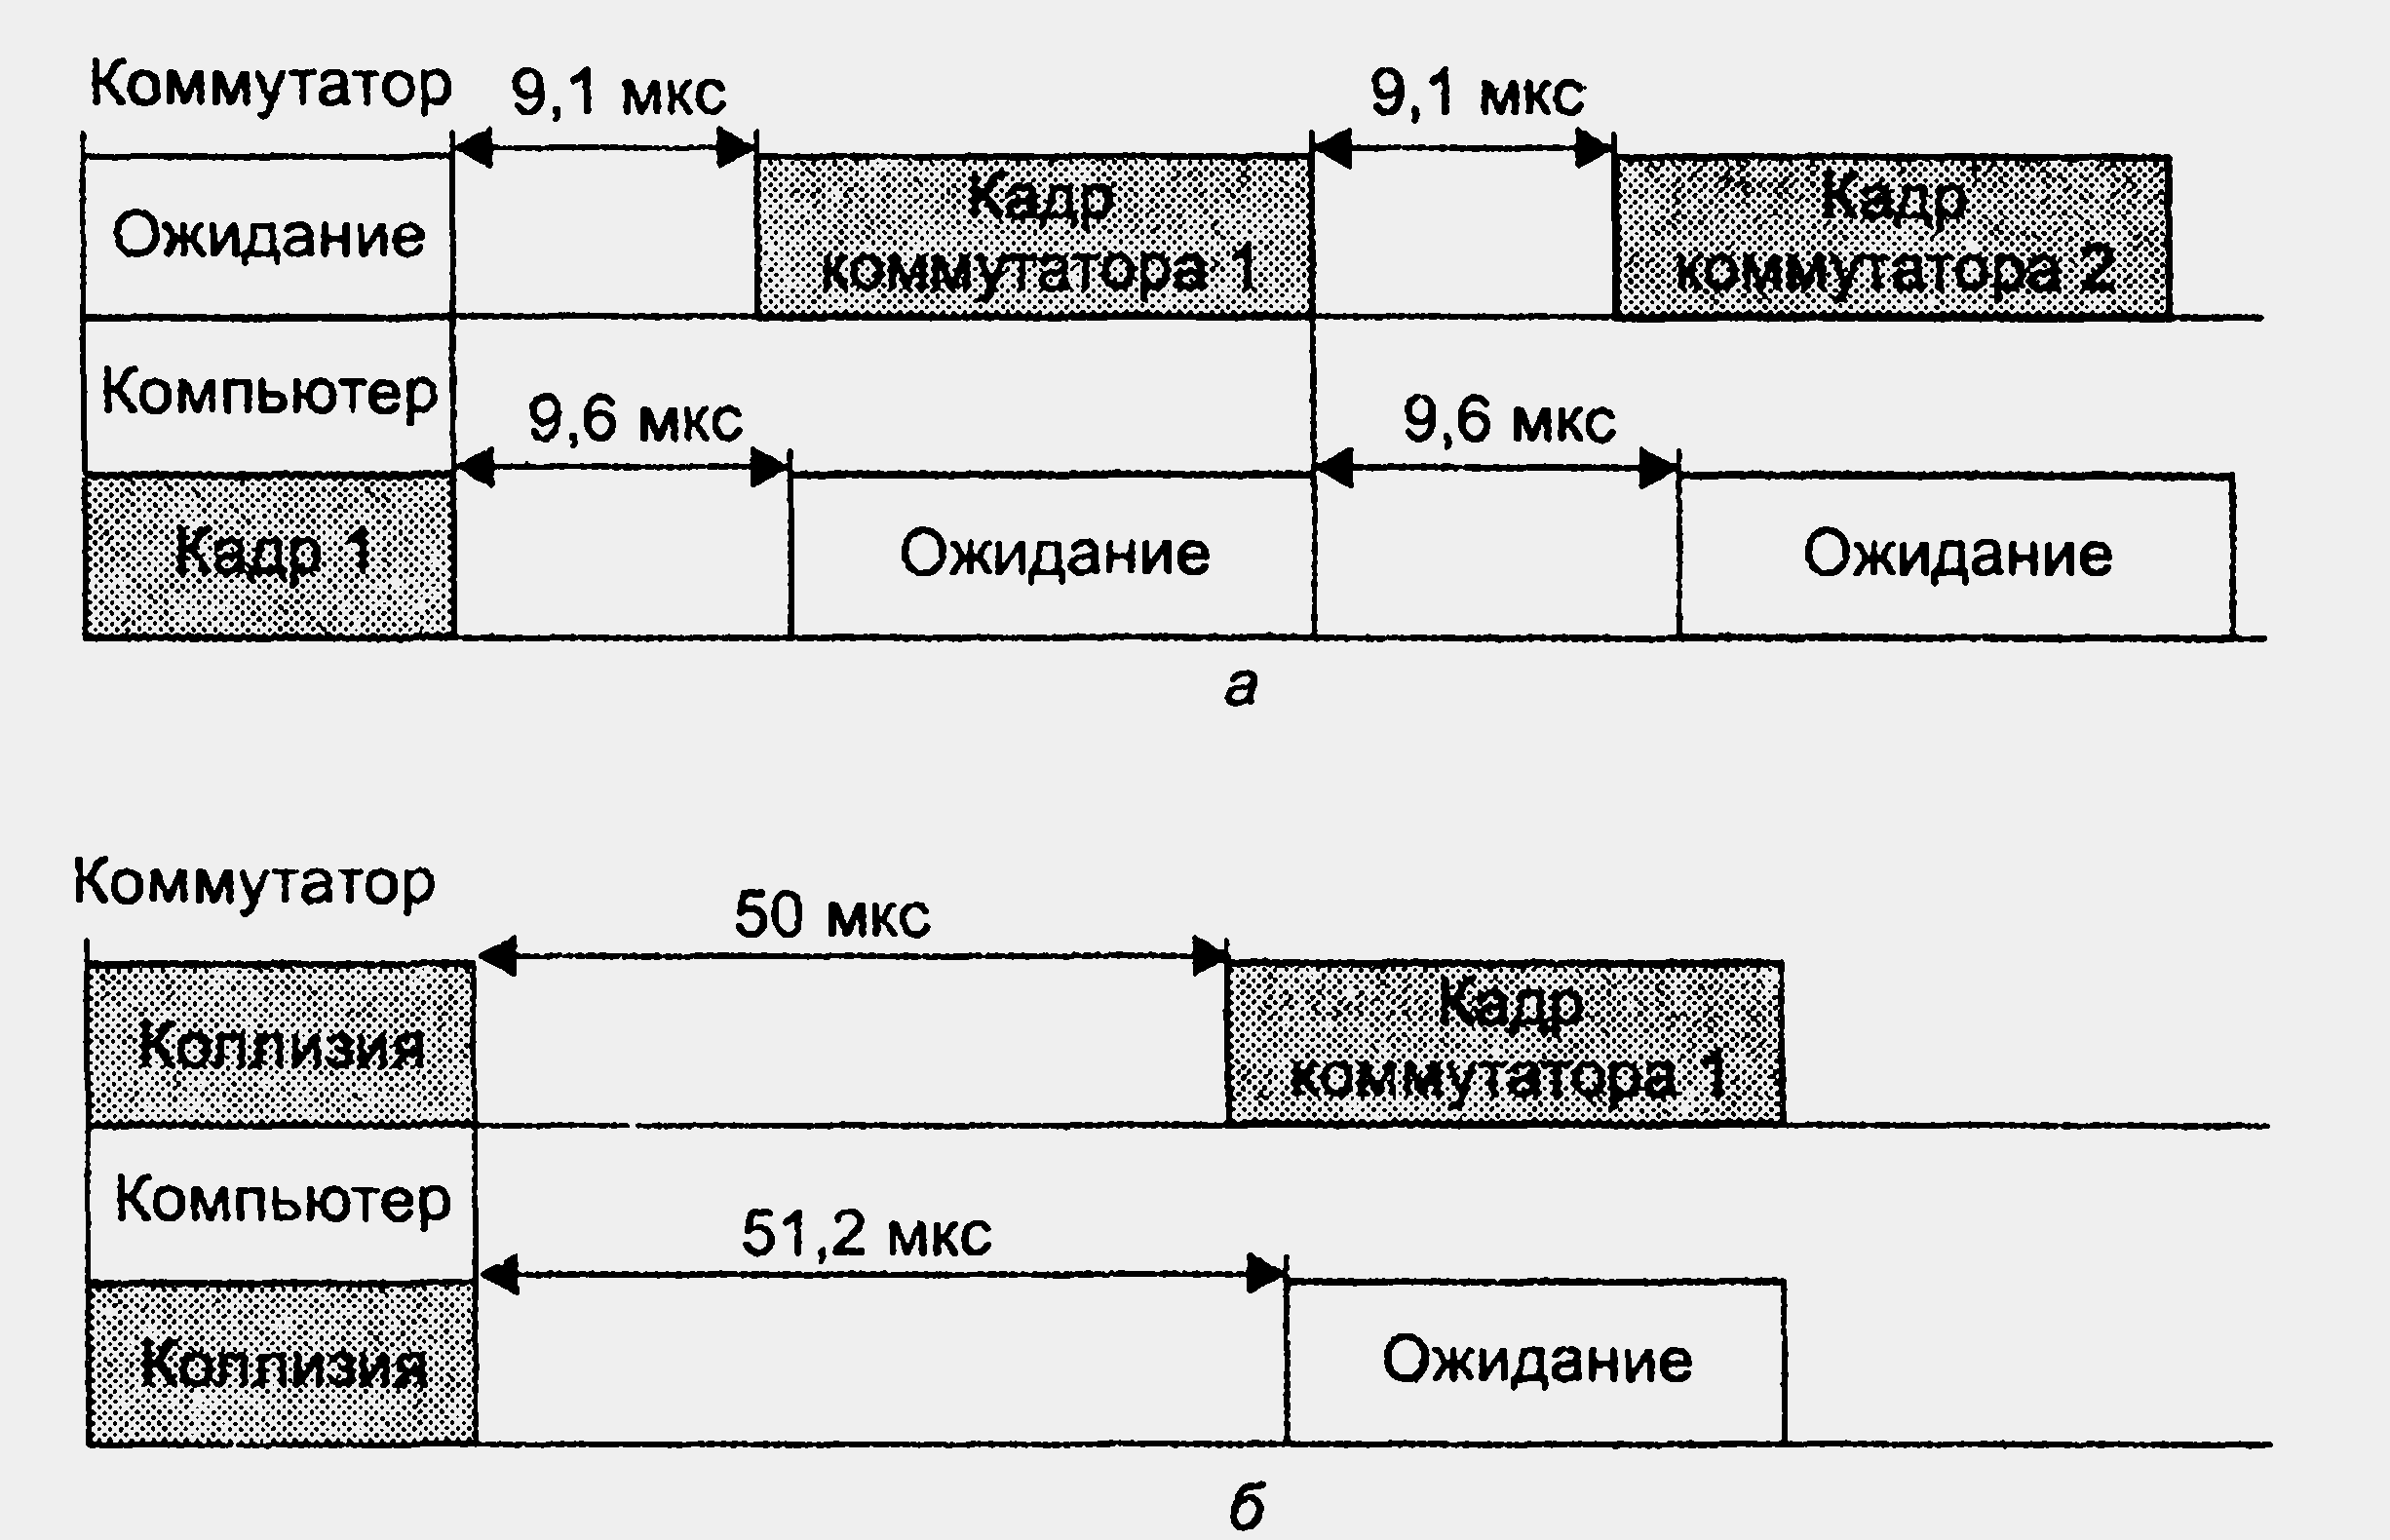
Рисунок 16.2. Агрессивное поведение порта коммутатора при перегрузках
В первом случае (рис. 16.2, а) коммутатор окончил передачу очередного кадра и вместо технологической паузы в 9,6 мкс сделал паузу в 9,1 мкс после чего начал передачу нового кадра. Компьютер не смог захватить среду, так как он выдержал стандартную паузу в 9,6 мкс и обнаружил после этого, что среда уже занята.
Во втором случае (рис. 16.2, б) кадры коммутатора и компьютера столкнулись, то есть была зафиксирована коллизия. Так как компьютер сделал паузу после коллизии в 51,2 мкс, как это положено по стандарту (интервал отсрочки равен 512 битовых интервалов), а коммутатор — 50 мкс, то и в этом случае компьютеру не удалось передать свой кадр.
Коммутатор может пользоваться этим механизмом адаптивно, увеличивая степень своей агрессивности по мере необходимости.
Многие производители путем сочетания этих двух методов реализуют достаточно тонкие механизмы управления потоком кадров при перегрузках.
Простой отказ от поддержки алгоритма доступа к разделяемой среде без какой-либо модификации протокола ведет к повышению вероятности потерь кадров коммутаторами, так как при этом теряется контроль за потоками кадров, направляемых конечными узлами в сеть. При переходе на полнодуплексный режим узлу разрешается отправлять кадры в коммутатор всегда, когда это ему нужно, поэтому коммутаторы сети могут в этом режиме сталкиваться с перегрузками, не имея при этом никаких средств «притормаживания» потока кадров.
Причина перегрузок обычно кроется в ограниченной пропускной способности отдельного выходного порта, которая определяется параметрами протокола.
Поэтому, если входной трафик неравномерно распределяется между выходными портами, легко представить ситуацию, когда в какой-либо выходной порт коммутатора будет направляться трафик с суммарной средней интенсивностью большей, чем протокольный максимум. На рис. 16.3 показана как раз такая ситуация, когда в порт 3 коммутатора Ethernet направляется от портов 1, 2, 4 и 6 поток кадров размером в 64 байт с суммарной интенсивностью в 22 100 кадров в секунду. Вспомним, что максимальная скорость в кадрах в секунду для сегмента Ethernet составляет 14 880. Естественно, что когда кадры поступают в буфер порта со скоростью 22 100 кадров в секунду, а уходят со скоростью 14 880 кадров в секунду, то внутренний буфер выходного порта начинает неуклонно заполняться необработанными кадрами.
Нетрудно подсчитать, что при размере буфера в 100 Кбайт в приведенном примере полное заполнение буфера произойдет через 0,22 с после начала работы в таком интенсивном режиме. Увеличение буфера до 1 Мбайт даст увеличение времени заполнения буфера до 2,2 с, что также неприемлемо. Проблему можно решить с помощью средств контроля перегрузки.
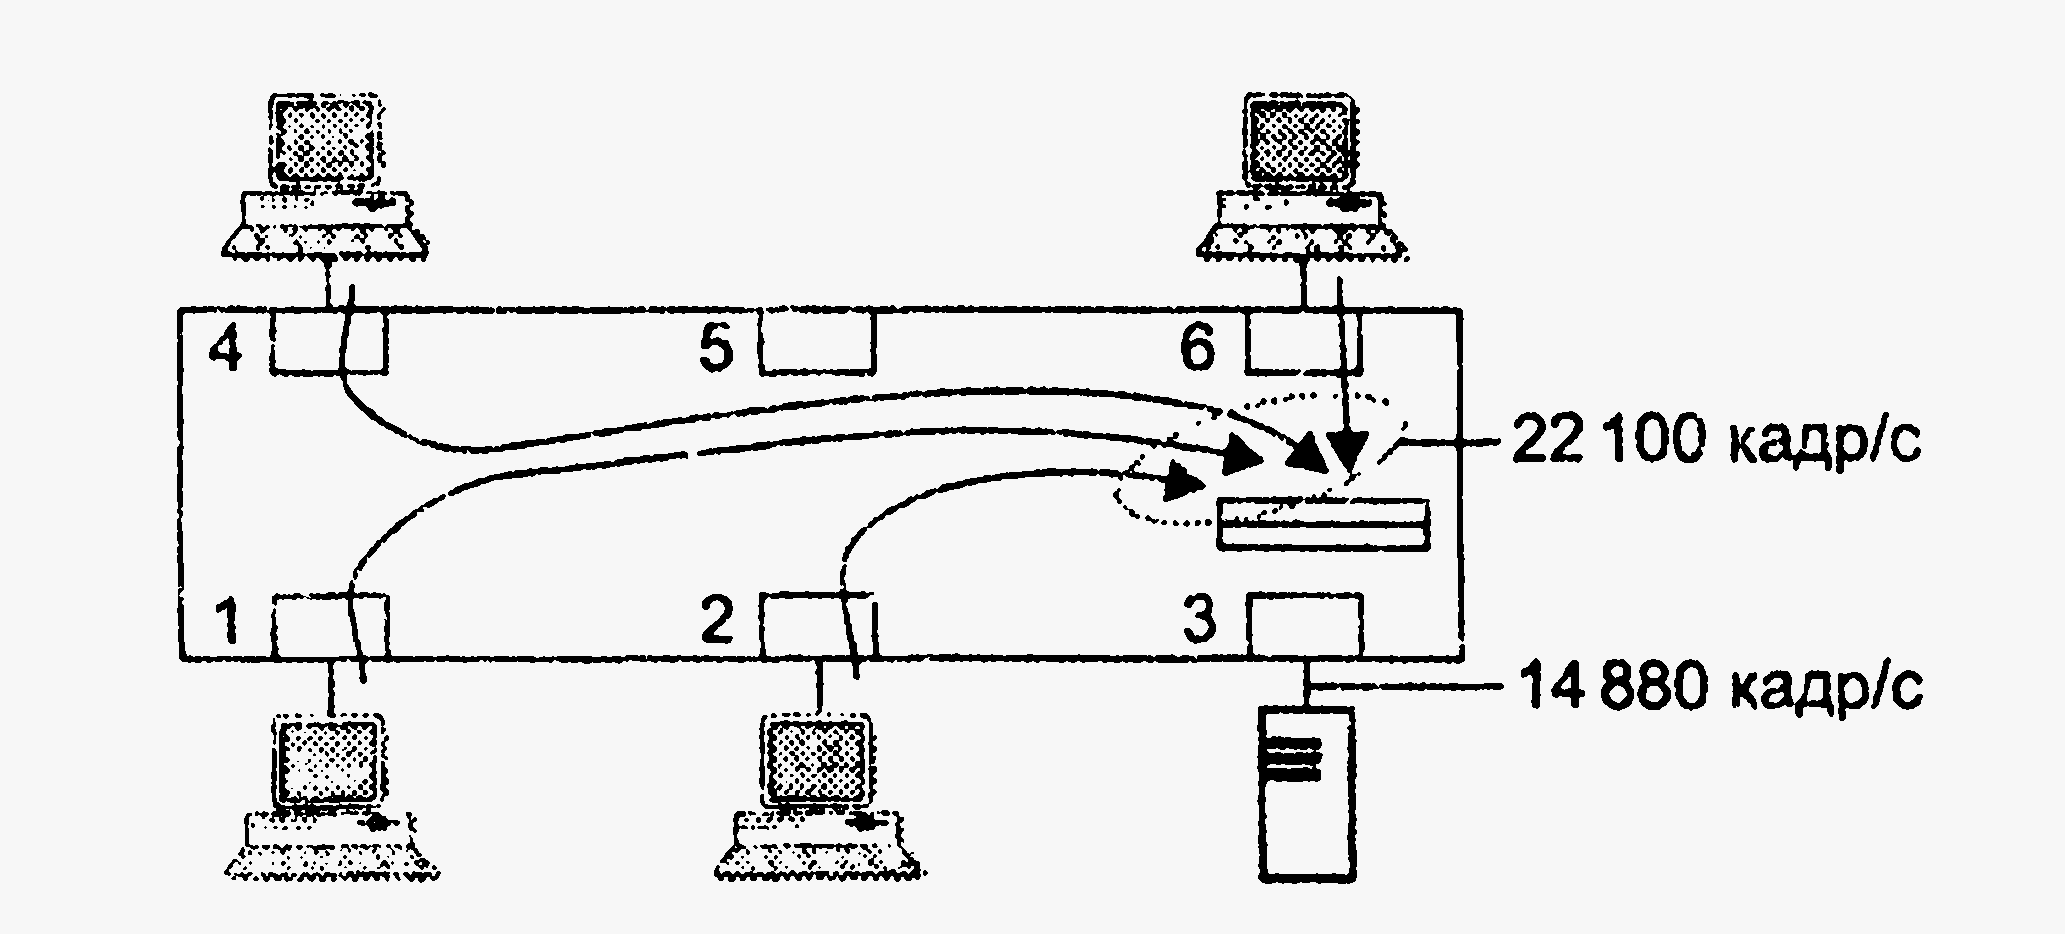
Рисунок 16.3. Переполнение буфера при несбалансированности трафика
Как мы знаем, существуют различные типы средств контроля перегрузки: управление очередями в коммутаторах, обратная связь, резервирование пропускной способности. На основе этих средств можно создать эффективную систему поддержки показателей QoS для трафика разных классов.
Механизм обратной связи был стандартизован для сетей Ethernet в марте 1997 года как спецификация IEEE 802.3x. Механизм обратной связи 802.3х используется только в дуплексном режиме работы портов коммутатора. Этот механизм очень важен для коммутаторов локальных сетей, так как он позволяет уменьшить потери кадров из-за переполнения буферов независимо от того, обеспечивает сеть дифференцированную поддержку показателей QoS для разных типов трафика или же предоставляет базовый сервис по доставке с максимальными усилиями («по возможности»).
Спецификация 802.3х вводит новый подуровень в стеке протоколов Ethernet — подуровень управления уровня MAC. Он располагается над уровнем MAC и является необязательным (рис. 16.4).
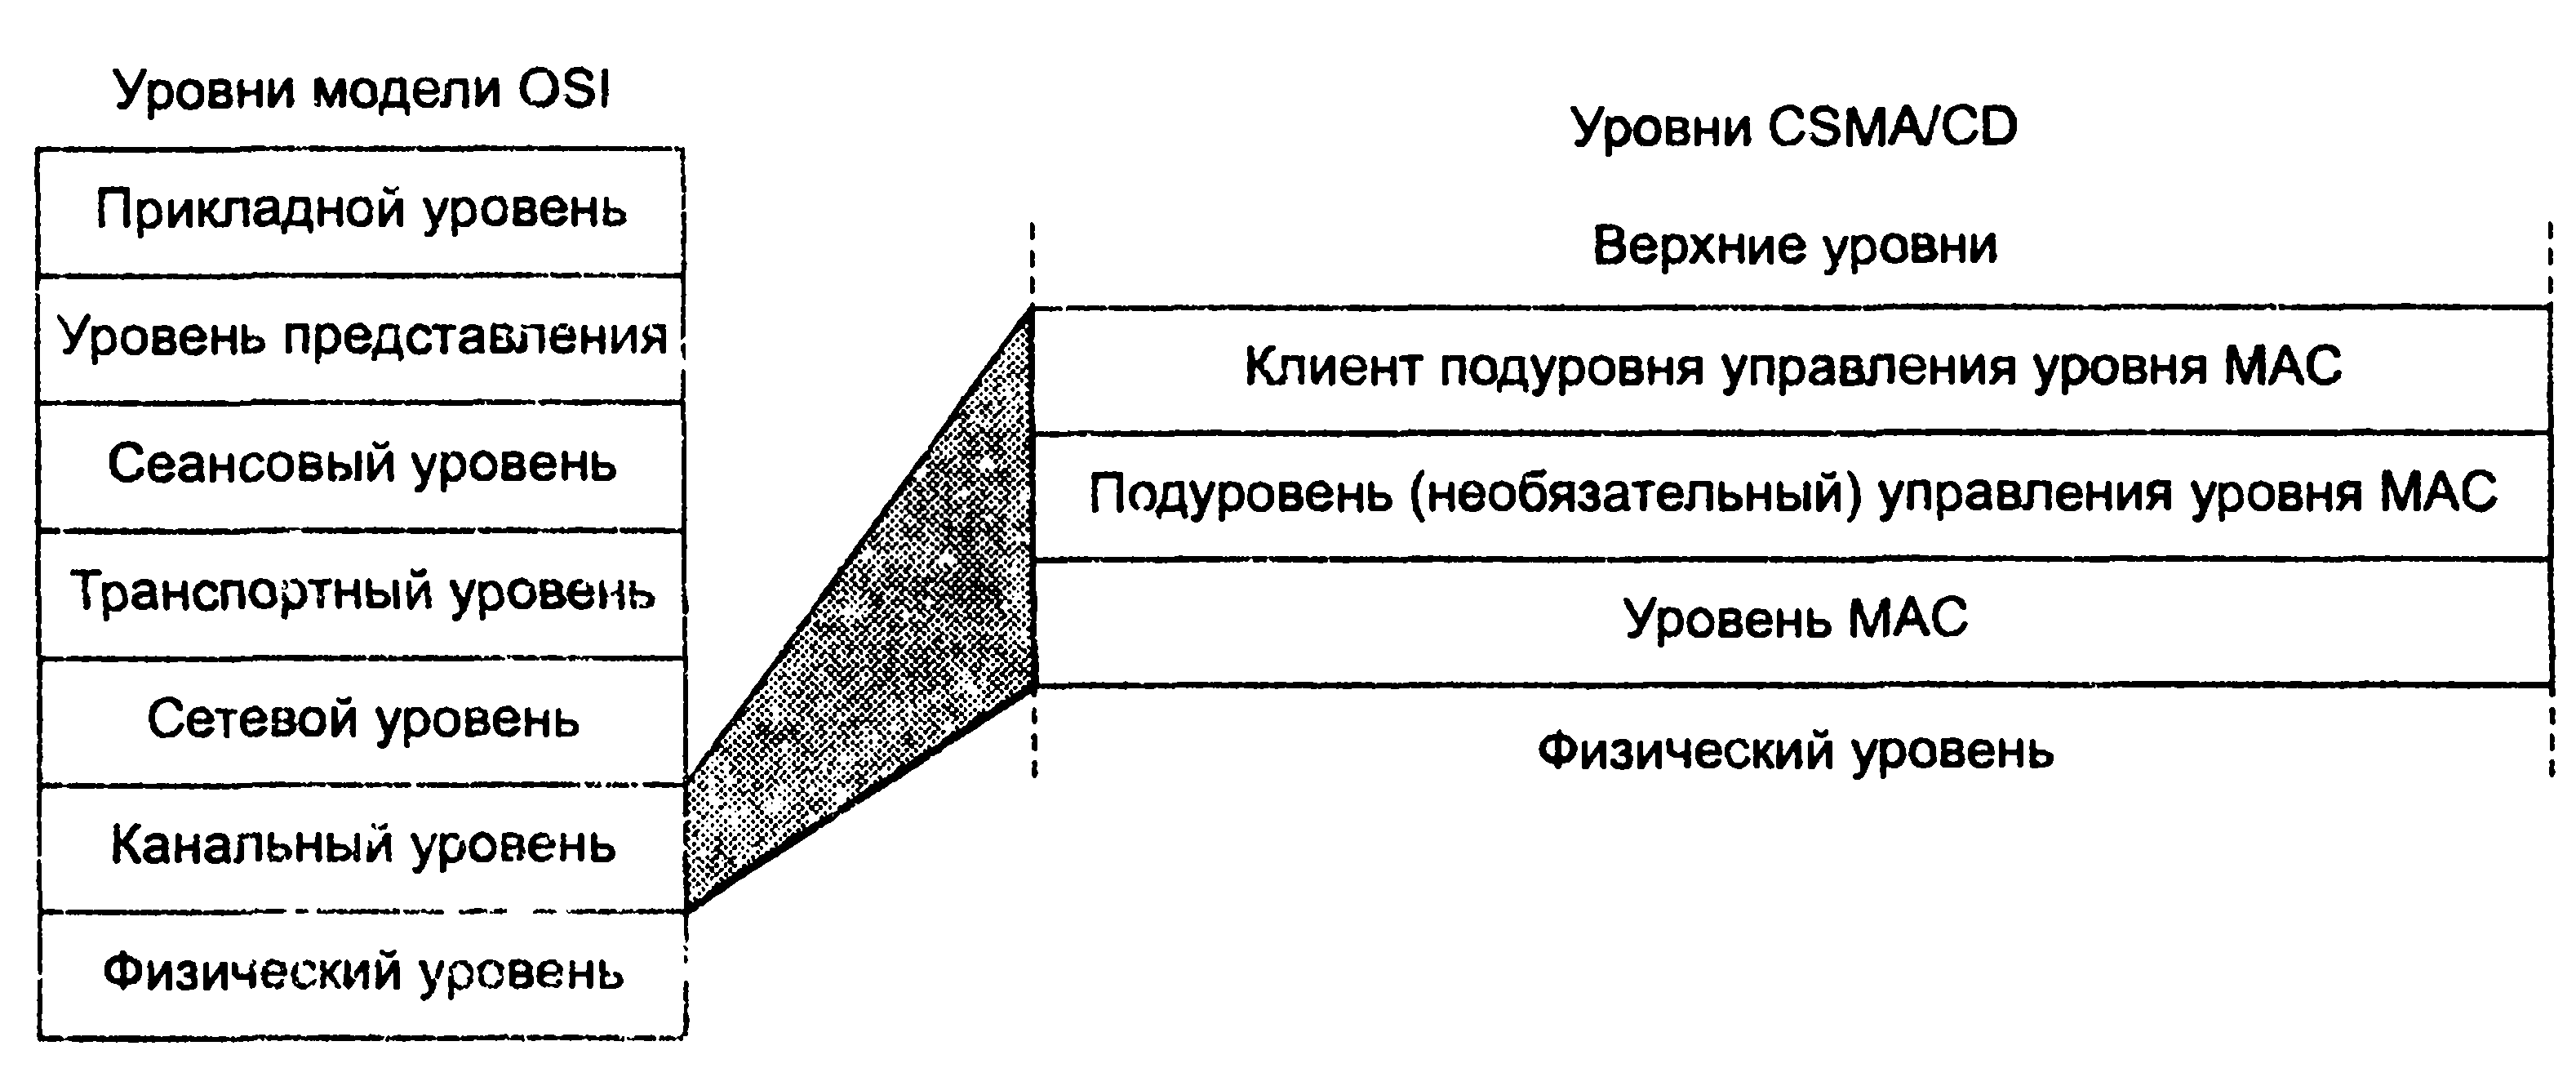
Рисунок 16.4. Подуровень управления уровня MAC
Кадры этого подуровня могут использоваться в различных целях, но пока в стандартах Ethernet для них определена только одна задача — приостановка передачи кадров другими узлами на определенное время.
Кадр подуровня управления отличается от кадров пользовательских данных тем, что в поле длины/типа всегда содержится шестнадцатеричное значение 88-08. Формат кадра подуровня управления рассчитан на универсальное применение, поэтому он достаточно сложен (рис. 16.5).
В качестве адреса назначения можно использовать зарезервированное для этой цели значение группового адреса 01-80-С2-00-00-01. Это удобно в том случае, когда соседний узел также является коммутатором (так как порты коммутатора не имеют уникальных МАС-адресов). Если сосед — конечный узел, можно также использовать уникальный МАС-адрес.
В поле кода операции подуровня управления указывается шестнадцатеричный код 00-01, поскольку, как уже было отмечено, пока определена только одна операция подуровня управления, она называется PAUSE (пауза) и имеет шестнадцатеричный код 00-01.

Рисунок 16.5. Формат кадра подуровни управления
В поле параметров подуровня управления указывается время, на которое узел, получивший такой код, должен прекратить передачу кадров узлу, отправившему кадр с операцией PAUSE. Время измеряется в 512 битовых интервалах конкретной реализации Ethernet, диапазон возможных вариантов приостановки равен 0-65535.
Как видно из описания, этот механизм обратной связи относится к типу 2. Специфика его состоит в том, что в нем предусмотрена только одна операция — приостановка на определенное время. Обычно же в механизмах этого типа используются две операции — приостановка и возобновление передачи кадров. Именно так этот механизм реализован в одном из наиболее старых протоколов сетей с коммутацией пакетов — протоколе сети Х.25 под названием LAP-B.
Перегрузка сети — Network congestion
Перегрузка сети в сеть передачи данных и теория массового обслуживания сокращенный качество обслуживания это происходит, когда сетевой узел или канал передает больше данных, чем может обработать. Типичные эффекты включают: задержка в очереди, потеря пакета или блокировка новых подключений. Следствием перегрузки является постепенное увеличение предлагаемая нагрузка приводит либо только к небольшому увеличению, либо даже к уменьшению сети пропускная способность. [1]
Сетевые протоколы которые используют агрессивные ретрансляции Компенсация потери пакетов из-за перегрузки может увеличить перегрузку даже после того, как начальная нагрузка была снижена до уровня, который обычно не вызывает перегрузки сети. Такие сети демонстрируют два стабильных состояния при одинаковом уровне нагрузки. Стабильное состояние с низкой пропускной способностью известно как застойный коллапс.
Сети используют контроль перегрузки и предотвращение перегрузки методы, чтобы попытаться избежать коллапса. К ним относятся: экспоненциальный откат в таких протоколах, как CSMA / CA в 802.11 и подобные CSMA / CD в оригинале Ethernet, окно снижение в TCP, и честная очередь в таких устройствах, как маршрутизаторы и сетевые коммутаторы. Другие методы, которые решают проблему перегрузки, включают схемы приоритета, которые передают одни пакеты с более высоким приоритетом перед другими, а также явное выделение сетевых ресурсов конкретным потокам с использованием входной контроль.
Содержание
Емкость сети
Сетевые ресурсы ограничены, в том числе маршрутизатор время обработки и ссылка пропускная способность. Спор за ресурсы может возникать в сетях при ряде общих обстоятельств. А Беспроводная сеть легко заполняется одним персональным компьютером. [2] Даже в быстрых компьютерных сетях позвоночник может быть легко переполнен несколькими серверами и клиентскими ПК. Атаки отказа в обслуживании к ботнеты способны заполнить даже самые большие Магистраль Интернета сетевые ссылки, создавая крупномасштабную перегрузку сети. В телефонных сетях массовое мероприятие может перегружать цифровые телефонные цепи.
Застойный коллапс
Застойный коллапс (или застойный коллапс) — это состояние, при котором застой препятствует или ограничивает полезное общение. Коллапс перегрузки обычно происходит в узких точках сети, где входящий трафик превышает исходящую пропускную способность. Точки соединения между локальная сеть и Глобальная сеть являются общими узкими местами. Когда сеть находится в этом состоянии, она переходит в стабильное состояние, при котором потребность в трафике высока, но доступна небольшая полезная пропускная способность, в течение которого задержка пакета и происходит потеря и качество обслуживания очень плохо.
К 1984 году застойный коллапс был идентифицирован как возможная проблема. [3] Впервые это было замечено в раннем Интернете в октябре 1986 года. [4] когда NSFnet Магистраль фазы I упала на три порядка с ее пропускной способности 32 кбит / с до 40 бит / с, [ нужна цитата ] который продолжался до тех пор, пока конечные узлы не начали реализовывать Ван Якобсон и Салли Флойд с контроль перегрузки между 1987 и 1988 гг. [5] Когда больше пакеты были отправлены, чем могли бы быть обработаны промежуточными маршрутизаторами, промежуточные маршрутизаторы отбрасывали множество пакетов, ожидая, что конечные точки сети повторно передадут информацию. Однако ранние реализации TCP имели плохое поведение при повторной передаче. Когда эта потеря пакета произошла, конечные точки отправили дополнительные пакеты, которые повторяли потерянную информацию, удваивая входящую скорость.
Контроль перегрузки
Контроль перегрузки модулирует вход трафика в телекоммуникационную сеть, чтобы избежать перегрузки в результате переподписки. Обычно это достигается за счет снижения скорости передачи пакетов. В то время как контроль перегрузки не позволяет отправителям перегрузить сеть, управление потоком предотвращает перегрузку отправителя приемник.
Теория контроля перегрузки
Теория контроля перегрузок была впервые предложена Фрэнк Келли, кто подал заявку микроэкономическая теория и выпуклая оптимизация теории, чтобы описать, как люди, контролирующие свои собственные ставки, могут взаимодействовать для достижения оптимальный распределение скорости в масштабе сети. Примеры оптимальный распределение ставок макс-мин справедливое распределение и предложение Келли о пропорционально справедливый распределения, хотя возможны многие другие.
Тогда контроль перегрузки становится распределенным алгоритмом оптимизации. Многие современные алгоритмы управления перегрузкой могут быть смоделированы в этой структуре с п л < displaystyle p_
Классификация алгоритмов управления перегрузками
К способам классификации алгоритмов управления перегрузками относятся:
- По типу и количеству отзывов, полученных от сети: Убыток; задерживать; однобитовые или многобитовые явные сигналы
- За счет инкрементального развертывания: модификация требует только отправителя; отправитель и получатель нуждаются в модификации; доработка требует только роутер; отправитель, получатель и маршрутизаторы нуждаются в модификации.
- По характеристикам: продуктовые сети с высокой пропускной способностью и задержкой; ссылки с потерями; справедливость; преимущество перед короткими потоками; ссылки с переменной ставкой
- По критерию справедливости: Макс-мин честность; пропорционально справедливо; контролируемая задержка
Смягчение
Были изобретены механизмы для предотвращения перегрузки сети или борьбы с ее коллапсом:
-
– активное управление очередью который переупорядочивает или выборочно отбрасывает сетевые пакеты при наличии перегрузки — расширение протоколов связи IP и TCP, которое добавляет механизм управления потоком — различные реализации усилий по борьбе с перегрузкой сети
Правильное поведение конечной точки обычно состоит в том, чтобы повторять потерянную информацию, но постепенно снижать частоту повторения. Если все конечные точки делают это, перегрузка снимается, и сеть возобновляет нормальное поведение. [ нужна цитата ] Другие стратегии, такие как медленный старт убедитесь, что новые соединения не перегружают маршрутизатор до того, как начнется обнаружение перегрузки.
Общие механизмы предотвращения перегрузки маршрутизатора включают: честная очередь и другие алгоритмы планирования, и случайное раннее обнаружение (КРАСНЫЙ), когда пакеты случайно отбрасываются при обнаружении перегрузки. Это превентивно запускает конечные точки для замедления передачи до того, как произойдет коллапс перегрузки.
Некоторые сквозные протоколы разработаны и хорошо работают в условиях перегрузки; TCP это хорошо известный пример. Первые реализации TCP для обработки перегрузки были описаны в 1984 г. [6] но Ван Якобсон включение решения с открытым исходным кодом в стандартный дистрибутив Berkeley UNIX («BSD «) в 1988 году впервые показал хорошее поведение.
UDP не контролирует перегрузку. Протоколы, построенные на основе UDP, должны обрабатывать перегрузки независимо. Протоколы, которые передают с фиксированной скоростью, независимо от перегрузки, могут быть проблематичными. Протоколы потоковой передачи в реальном времени, в том числе многие Голос по IP протоколы, обладают этим свойством. Таким образом, специальные меры, такие как качество обслуживания, необходимо принимать во избежание отбрасывания пакетов при перегрузке.
Практическое предотвращение перегрузки сети
Протоколы, ориентированные на соединение, например, широко используемый TCP протокол наблюдать за потеря пакета, или же задержка в очереди для регулировки их скорости передачи. Различные процессы предотвращения перегрузки сети поддерживают разные компромиссы. [7]
Избежание перегрузки TCP / IP
Проблемы возникают, когда возникают параллельные потоки TCP хвосты, особенно когда буфер настоящее. Эта отложенная потеря пакетов препятствует автоматическому предотвращению перегрузки TCP. Все потоки, которые испытывают эту потерю пакета, начинают повторное обучение TCP в один и тот же момент — это называется Глобальная синхронизация TCP.
Активное управление очередью
Активное управление очередью (AQM) — это переупорядочивание или отбрасывание сетевых пакетов внутри буфера передачи, связанного с контроллер сетевого интерфейса (NIC). Эту задачу выполняет сетевой планировщик.
Случайное раннее обнаружение
Одно из решений — использовать случайное раннее обнаружение (КРАСНЫЙ) в выходной очереди сетевого оборудования. [13] [14] На сетевое оборудование порты с более чем одной исходящей очередью, взвешенное случайное раннее обнаружение (WRED) можно использовать.
КРАСНЫЙ цвет косвенно сигнализирует TCP-отправителю и получателю, отбрасывая некоторые пакеты, например когда средняя длина очереди превышает пороговое значение (например, 50%) и удаляет линейно или же кубически больше пакетов, [15] до например 100%, так как очередь заполняется дальше.
Надежное раннее случайное обнаружение
В надежное случайное раннее обнаружение (RRED) алгоритм был предложен для улучшения пропускной способности TCP по сравнению с отказ в обслуживании (DoS) атаки, особенно низкоскоростные атаки типа «отказ в обслуживании» (LDoS). Эксперименты подтвердили, что алгоритмы, подобные RED, были уязвимы для LDoS-атак из-за колеблющегося размера очереди TCP, вызванного атаками. [16]
WRED на основе потока
Некоторое сетевое оборудование оснащено портами, которые могут отслеживать и измерять каждый поток и, таким образом, могут сигнализировать о потоке слишком большой полосы пропускания в соответствии с некоторой политикой качества обслуживания. Затем политика может разделить полосу пропускания между всеми потоками по некоторым критериям. [17]
Явное уведомление о перегрузке
Другой подход — использовать Явное уведомление о перегрузке (ECN). [18] ECN используется только тогда, когда два хоста сигнализируют о своем желании его использовать. В этом методе бит протокола используется для сигнализации явной перегрузки. Это лучше, чем косвенное уведомление о перегрузке, о котором сигнализирует потеря пакета алгоритмами RED / WRED, но оно требует поддержки обоих хостов. [19] [13]
Когда маршрутизатор получает пакет, помеченный как поддерживающий ECN, и маршрутизатор ожидает перегрузки, он устанавливает флаг ECN, уведомляя отправителя о перегрузке. Отправитель должен ответить уменьшением полосы пропускания передачи, например, уменьшением скорости отправки путем уменьшения размера окна TCP или другими способами.
Формирование окна TCP
Избежать перегрузок можно эффективно за счет сокращения трафика. Когда приложение запрашивает большой файл, графику или веб-страницу, оно обычно рекламирует окно от 32К до 64К. Это приводит к тому, что сервер отправляет полное окно данных (при условии, что файл больше окна). Когда несколько приложений одновременно запрашивают загрузки, эти данные могут создать точку перегрузки у вышестоящего провайдера. За счет уменьшения количества оконных объявлений удаленные серверы отправляют меньше данных, что снижает перегрузку. [20] [21]
Обратный ECN
Обратный ECN (BECN) — еще один предлагаемый механизм перегрузки. Оно использует Блокировка источника ICMP сообщения в качестве механизма сигнализации IP для реализации базового механизма ECN для IP-сетей, сохраняя уведомления о перегрузке на уровне IP и не требуя согласования между конечными точками сети. Эффективные уведомления о перегрузке могут быть переданы протоколам транспортного уровня, таким как TCP и UDP, для соответствующих корректировок. [22]
Побочные эффекты предотвращения застойного коллапса
Радио ссылки
Протоколы, которые предотвращают застойный коллапс, часто основаны на идее, что потеря данных вызвана перегрузкой. Это верно почти во всех случаях; ошибки при передаче редки. Однако это вызывает Вай фай, 3G или другие сети с радиоуровнем, чтобы в некоторых случаях иметь низкую пропускную способность, поскольку беспроводные сети подвержены потере данных из-за помех. TCP-соединения, работающие по радио на основе физический слой видят потерю данных и склонны ошибочно полагать, что происходит перегрузка.
Кратковременные связи
Протокол медленного старта плохо работает при коротких соединениях. Старшая веб-браузеры создает много недолговечных соединений и открывает и закрывает соединение для каждого файла. Это оставило большинство соединений в режиме медленного запуска, что уменьшило время отклика.
Чтобы избежать этой проблемы, современные браузеры либо открывают несколько подключений одновременно, либо повторно использовать одно соединение для всех файлов, запрошенных с определенного сервера. Первоначальная производительность может быть низкой, и многие соединения никогда не выходят из режима медленного запуска, что значительно увеличивает задержку.
Борьба с перегрузками
Метод обратного давления (backpressure) состоит в создании искусственных коллизий в сегменте, который чересчур интенсивно посылает кадры в коммутатор. Для этого коммутатор обычно использует jam-последовательность, отправляемую на выход порта, к которому подключен сегмент (или узел), чтобы приостановить его активность.
Другой метод «торможения» обычно применяется в том случае, когда соседом является конечный узел. Метод основан на так называемом агрессивном захвате среды либо после окончания передачи очередного кадра, либо после коллизии. Эти два случая иллюстрирует рис. 15.13.
В первом случае (рис.
Во втором случае (рис. 15.13, б) кадры коммутатора и компьютера столкнулись, го есть была зафиксирована коллизия. Так как компьютер сделал паузу после коллизии в 51,2 мкс, как это положено по стандарту (интервал отсрочки равен 512 битовых интервалов), а коммутатор — 50 мкс, то и в этом случае компьютеру не удалось передать свой кадр.
Коммутатор может пользоваться этим механизмом адаптивно, увеличивая степень своей агрессивности по мере необходимости.
Многие производители путем сочетания этих двух методов реализуют достаточно тонкие механизмы управления потоком кадров при перегрузках. Эти методы используют алгоритмы чередования передаваемых и принимаемых кадров (frame interleave). Алгоритм чередования должен быть гибким и позволять коммутатору в критических ситуациях на каждый принимаемый кадр передавать несколько своих, разгружая внутренний буфер кадров, причем не обязательно снижая при этом интенсивность приема кадров до нуля, а просто уменьшая ее до необходимого уровня.
МЕТОДИКА БОРЬБЫ С ПЕРЕГРУЗКАМИ В КОРПОРАТИВНЫХ СЕТЯХ Текст научной статьи по специальности «Компьютерные и информационные науки»
Аннотация научной статьи по компьютерным и информационным наукам, автор научной работы — Васин Николай Николаевич, Иванова Елена Александровна, Мясоедов Вадим Александрович
Данная статья посвящена борьбе с перегрузками в сетях. Для изучения и исследования перегрузок в сетях был создан программно-аппаратный комплекс. Комплекс включает в себя оборудование лаборатории «Технологии пакетной коммутации» (6 коммутаторов , 6 маршрутизаторов ), а также персональный компьютер с установленной программой Graphical Network Simulator (GNS3) и пятью сетевыми картами, что позволило смоделировать маршрутизатор . Предложен новый метод, суть которого заключается в перенаправлении простаивающих в очереди пакетов на резервные пути. Была разработана математическая модель данного метода. Метод предусматривает два способа перенаправления трафика. Первый способ — это справедливое распределение, т.е. поровну по всем существующим маршрутам. Второй способ — это распределение нагрузки до порогового значения очередного резервного маршрутизатора , т.е. основной маршрут нагружается по максимуму, а остатки трафика распределяются по резервным маршрутам. При проведении исследований был сформирован трафик, создавший перегрузку маршрутизатора , при этом часть трафика удалось перебросить на резервный путь, и тем самым предотвратить сброс пакетов. Для реализации данного метода будет использоваться маршрутизатор с открытым исходным кодом.
Похожие темы научных работ по компьютерным и информационным наукам , автор научной работы — Васин Николай Николаевич, Иванова Елена Александровна, Мясоедов Вадим Александрович
PROTECTION TECHNIQUES AGAINST OVERLOAD IN CORPORATE NETWORKS
Self-similar (fractal) bursty traffic is specific for corporate networks that often causes an overload of buffer devices. Therefore, packet delay variation can exceed admissible values and low priority packets are lost. All this leads to queues and reducing QoS as the lost packets are transferred repeatedly for the purpose to ensure required reliability. Control mechanisms of packet processing queues do not fully ensure overload reduction effect. That is why networks operate in the underloaded mode and that it is not cost-efficient economically. However, there are usually alternate paths to the network destinations in the telecommunication packet switched network. Therefore, when the router is overloaded then the traffic partly can be redirected via the redundant paths where the network elements are underloaded for the time being. Thus, the load reallocation (balancing) has to be performed in real time. Hardware and software system was designed for research of overloads in networks. This system includes the equipment of Technologies of Package Switching laboratory (6 switches, 6 Cisco routers), and also the personal computer with five network interface cards that enabled to simulate a router. The new method was suggested which implies the redirection of the queued packets into redundant paths. The mathematical model of this method was developed. The method provides two ways of the traffic redirection. The first way consists in equitable distribution, i.e. equally along all existing paths. The second way implies the load distribution to threshold value of the next redundant router, i.e. the main path is loaded to the maximum, and the remaining traffic is reallocated along the redundant paths. When carrying out research the traffic was formed to make the router’s overload and partly the traffic was transferred into the redundant path and thus to prevent packets discard. To implement this method the router with the open initial will be used. The suggested methods of protection against overloads will enable to prevent packet discards as well as to use effectively network transmission capacity.
Текст научной работы на тему «МЕТОДИКА БОРЬБЫ С ПЕРЕГРУЗКАМИ В КОРПОРАТИВНЫХ СЕТЯХ»
Системы, сети и устройства телекоммуникаций
МЕТОДИКА БОРЬБЫ С ПЕРЕГРУЗКАМИ В КОРПОРАТИВНЫХ СЕТЯХ
Васин Николай Николаевич
доктор технических наук, профессор, заведующий кафедрой систем связи ФГБОУ ВО «Поволжский государственный университет телекоммуникаций и информатики».
Иванова Елена Александровна
магистрант, инженер кафедры систем связи ФГБОУ ВО «Поволжский государственный университет телекоммуникаций и информатики».
Мясоедов Вадим Александрович
бакалавр ФГБОУ ВО «Поволжский государственный университет телекоммуникаций и информатики».
Адрес: 443010, г. Самара, ул, Л.Толстого, д. 23.
Аннотация: Данная статья посвящена борьбе с перегрузками в сетях. Для изучения и исследования перегрузок в сетях был создан программно-аппаратный комплекс. Комплекс включает в себя оборудование лаборатории «Технологии пакетной коммутации» (6 коммутаторов, 6 маршрутизаторов), а также персональный компьютер с установленной программой Graphical Network Simulator (GNS3) и пятью сетевыми картами, что позволило смоделировать маршрутизатор. Предложен новый метод, суть которого заключается в перенаправлении простаивающих в очереди пакетов на резервные пути. Была разработана математическая модель данного метода. Метод предусматривает два способа перенаправления трафика. Первый способ — это справедливое распределение, т.е. поровну по всем существующим маршрутам. Второй способ — это распределение нагрузки до порогового значения очередного резервного маршрутизатора, т.е. основной маршрут нагружается по максимуму, а остатки трафика распределяются по резервным маршрутам. При проведении исследований был сформирован трафик, создавший перегрузку маршрутизатора, при этом часть трафика удалось перебросить на резервный путь, и тем самым предотвратить сброс пакетов. Для реализации данного метода будет использоваться маршрутизатор с открытым исходным кодом.
Ключевые слова: перегрузка, самоподобный трафик, OSPF, учебно-исследовательский комплекс, GNS3, маршрутизаторы, коммутаторы.
Буферизация пакетов на входных и выходных интерфейсах сетевых элементов (коммутаторов и маршрутизаторов) современных мульти-сервисных сетей позволяет в некоторой мере снизить влияние пульсации нагрузки на пропускную способность сети и обеспечить требуемое качество обслуживания (QoS) передаваемого трафика [1]. Пульсирующий самоподобный (фрактальный) трафик, характерный для корпоративных сетей, приводит к перегрузке буферных устройств, вследствие чего вариация
задержек пакетов может превысить допустимые значения, а пакеты с низким приоритетом теряются [2]. Для обеспечения требуемой надёжности потерянные пакеты передаются повторно, в результате чего очереди на обслуживание сетевыми элементами ещё больше возрастают, а QoS снижается [3].
Механизмы управления очередями обработки пакетов обеспечивают снижение влияния перегрузки, но в полной мере решить эту проблему не могут [4]. Поэтому сети работают
в недогруженном режиме, что экономически не выгодно.
Однако в телекоммуникационной сети с коммутацией пакетов обычно существуют альтернативные пути к адресату назначения. Поэтому при перегрузке маршрутизатора часть трафика можно перенаправить по резервным маршрутам, где сетевые элементы в данный момент не догружены. При этом перераспределение (балансировка) нагрузки должно производиться в режиме реального времени.
Программно-аппаратный исследовательский комплекс
Для изучения и отработки методов борьбы с перегрузками на кафедре систем связи ПГУТИ на базе оборудования лаборатории «Технологии пакетной коммутации» был создан программно-аппаратный комплекс по изучению и исследованию возможностей технологий пакетной коммутации [5, 6].
Оборудование лаборатории «Технологии пакетной коммутации» включает 6 маршрутизаторов 2800 фирмы Cisco, 6 коммутаторов 2960 фирмы Catalyst, размещённых в двух телекоммуникационных шкафах (рис. 1).
Кроме того, в комплекс входит персональный компьютер с установленной программой Graphical Network Simulator (GNS3) [7] и пятью сетевыми картами, что позволяет моделировать маршрутизатор в разветвлённой сети.
Дополнительно оборудование включает 12
компьютеров, 6 из которых используются для подключения к консольным портам с целью конфигурирования маршрутизаторов, а 6 — подключены к коммутаторам для создания сети.
Таким образом, созданный программно-аппаратный комплекс является симбиозом реальной сети лаборатории «Технологии пакетной коммутации» с виртуальной сетью, построенной на базе GNS3. Пакет GNS3 обеспечивает максимальную гибкость при реализации проектов за счёт сочетания моделей аппаратных устройств, которые работают на основе реального программного обеспечения.
GNS3 представляет собой кроссплатфор-менный графический сетевой симулятор, который может работать с операционными системами Windows, OS X, и Linux.
В отличие от аналогичных приложений, GNS3 не просто имитирует программные обеспечения, команды или функции, а запускает на компьютере фактически файл образа программного обеспечения сетевого элемента. Таким образом, доступны любые функции и протоколы, которые поддерживает данная версия программного обеспечения. Интеграция с программными продуктами VirtualBox или VMWare расширяет возможность подключения к различным сетевым устройствам. Наличие программного продукта Wireshark позволяет проводить мониторинг трафика внутри проектируемой топологии. При работе с большими сложными сетями, можно запускать сер-
Используя облако, возможно установить соединение с реальным оборудованием по внешним линиям, а также осуществить настройку подключения к Интернету для GNS3 устройств. Это преимущество дает GNS3 широкие сетевые возможности.
Борьба с перегрузками
На разработанном программно-аппаратном комплексе было проведено исследование методики борьбы с перегрузками сетевых элементов. Методика основана на перенаправлении простаивающих в очереди пакетов на резервные пути. Она позволяет уменьшить очереди и исключить сброс пакетов.
Маршрутизаторы с открытым исходным кодом свободно доступны для скачивания, компиляции и исполнения, а также позволяют модифицировать программу в соответствии с желаниями и потребностями. Набор функций таких маршрутизаторов сопоставим по объёму со стандартами, принятыми у известных производителей [9 — 11]. Поэтому для реализации данной методики использовался маршрутизатор с открытым исходным кодом, реализованный на персональном компьютере.
Алгоритм работы в соответствии с предложенной методикой борьбы с перегрузками представлен на рис 2.
Проверка методики производилась с использованием как математической, так и физической моделей сети.
Математическая модель была реализована в среде MathCAD. Для оптимизации процесса маршрутизации в условиях высокой нагрузки и вероятности перегрузки канала вводится параметр допустимой предельной нагрузки , при превышении которого срабатывает механизм защиты от перегрузки.
Данный параметр лежит в пределах от 0,8 до 1 отношения скорости передачи к пропускной способности, что обеспечивает отсутствие
переполнения буфера: в примере расчёта было выбрано значение предельной перегрузки 0,95.
Текущая нагрузка Ndt представлена четырьмя значениями: 0,75; 1,2; 1,5 и 0,8 на интервале времени 0 — 1200 сек, т.е. это модель динамического трафика, включающая 4 режима работы: небольшая нагрузка (значения 0,75 и 0,8) и перегрузка (значения 1,2 и 1,5): 0,75 if (t > 0At 300); 1,2 if (t > 300 At 600); 1,5 if (t > 600 At 900); 0,8 if (i > 900 At 1200).
Параметр перегрузки Kdt определяется как отношение текущей нагрузки Ndt (2) на параметр допустимой предельной нагрузки Nst канала связи:
где ceil — операция округления результата в большую сторону.
В режиме динамической нагрузки при Kdt больше единицы, включается режим перераспределения нагрузки. При этом поток разбивается на части (в каждую единицу времени поток трафика разбивается на N частей с округлением в большую сторону). Далее с помощью счётчика hello пакетов от разных источников определяется количество маршрутизаторов, примыкающих к анализируемому маршрутизатору.
Затем трафик распределяется в соответствии с одним из двух вариантов: справедливое распределение и распределение нагрузки до порогового значения очередного резервного маршрутизатора [12, 13].
1. Справедливое распределение — производится равномерно по всем доступным маршрутам:
if Kdt = 1; Tdt if x = M;
(KOL — x + 1) где Tdt = Ndt 108 — поток трафика (нагрузка), значение в байтах, KOL — количество маршру-
тов примыкающих к маршрутизатору, Edt,x -распределение по пути, где х — номер пути.
При параметре перегрузки Кй равном единице, трафик будет направляться по магистральному пути х = М, где х — порядковый номер маршрута, М — магистральный маршрут (маршрут с наименьшей метрикой). Это соответствует блоку 7 блок-схемы алгоритма (рис. 2). При возникновении перегрузок, Kd больше единицы, производится перераспределение согласно алгоритму справедливого распределения по маршрутам. Это соответствует блоку 11 блок-схемы алгоритма. Распределения трафика представлены на рис 3, где BS — порог пропускания кабеля, * BS — пороговое значение перегрузки. На рис 2. показано: а) Распределение по первому пути;
б) Распределение по второму пути;
в) Распределение по третьему (магистральному) пути.
Из графиков, представленных на рис. 3 видно, что трафик равномерно распределяется по всем маршрутам.
2. Распределение до порогового значения одного из маршрутов. При этом определяются «основные» и «запасные» пути, заполнение которых происходит до порога «предельной нагрузки»:
Кй1 = 1; Тй1 if х = М;
0 otherwise; if Kdt > 1; BS * Nst if x = M; (Tdt -BS* Nst
(2)y стан о в ка значения Ns
ЗРаечс! значения выражения Кс1
5 Юбычный режим
Справедливое р ас п ределение
(9)Распределение по доступным маршрутам
Заполнение основного маршрута
основного (магистрального) маршрута до порогового значения
1 1 Заполнение резервного (-ых) маршрута (-ов)
Рис. 2. Алгоритм работы борьбы с перегрузками
Рис. 3. Справедливое распределение по трем маршрутам
в) распределение по третьему (магистральному) пути.
Рис. 4. Распределение нагрузки до порогового значения очередного резервного маршрутизатора
При параметре перегрузки Kd равном единице, трафик будет направляться по магистральному пути х = М, где х — порядковый номер маршрута, М — магистральный маршрут (маршрут с наименьшей метрикой). Это соответствует блоку 7 блок-схемы алгоритма (рис. 2). Если параметр перегрузки Кй больше единицы, то трафик перераспределяется на основной маршрут до полного его заполнения, где ВБ • — пороговое значение перегрузки. Это соответствует блоку 12 блок-схемы алгоритма. Оставшаяся часть трафика перераспределяется на резервные маршруты, что соответствует блоку 13 блок-схемы алгоритма. Распределения трафика представлены на рис. 4, на котором изображены:
а) распределение по первому пути;
б) распределение по второму пути;
По графикам видно, что большая часть трафика перенаправляется на основной путь (рис. 4в), а оставшаяся часть распределяется по всем резервным маршрутам.
Анализируя графики, полученные в ходе исследований, можно сделать вывод о том, что оба метода повышают эффективность работы сети [14]. Причём, в первом случае трафик разбивается на равные части и передаётся по всем доступным маршрутам, тогда как во втором случае нагружается магистральный маршрут, а остатки трафика в равных частях передаются по резервным путям. Оба метода
Рис. 5. Схема физической модели сети
предотвращают сброс пакетов при перегрузках.
Для проверки математической модели методики борьбы с перегрузками сетевых элементов была создана физическая модель сети, схема которой приведена на рис 5.
При исследовании физической модели анализировался самоподобный трафик [15], генераторами трафика выступали РС1 и РС2.
Передача трафика осуществлялась с использованием программного продукта ШюгеП;, в котором задействован специальный протокол, предназначенный для обмена файлами между пользователями [16]. В качестве трафика передавался медиаконтент [17]. Мониторинг сети проводился с помощью программного продукта WireShark. В качестве маршрутизатора R1, на котором моделировалась борьба с перегрузками, использовался персональный компьютер с пятью сетевыми платами, что
обеспечивало пути для достижения пункта назначения.
Была исследована двухсторонняя передача данных между компьютерами РС1 и РС2.
На персональном компьютере РС1 в программе GNS3 создается требуемая топология виртуальной проектируемой сети [18]. Затем на РС1 настраивается подключение к реальному маршрутизатору R3. Таким образом, обеспечивается доступ виртуальной проектируемой сети к реальному оборудованию лаборатории «Технологии пакетной коммутации». Далее запускается процесс передачи данных между РС1 и РС2. В процессе эксперимента были получены графики рис. 6 — 7.
На рис. 6 показан трафик сети, полученный в программном продукте Шюгеп1 На графике видно, что в момент перегрузки (падения) сети на участке 2 включился режим перераспределения, что привело к увеличению пропускной способности сети, которая возросла практически вдвое на участке 3. Работоспособность се-
участок 3 I „ 1 участок 2 | J ••. 1
1 1 участок 1 I
Рис. 6. Перегрузка сети
Рис. 7. Увеличение пропускной способности
ти была восстановлена.
На втором графике (рис. 7), полученном при анализе распечаток из программного продукта WireShark, на участке 1 пропускная способность составляла 10 Мбит/с. Затем в условиях созданной перегрузки на участке 2 часть трафика была перенаправлена на второй путь. При этом наблюдается рост трафика. На участке 3 пропускная способность выросла в два раза до 20 Мбит/с, что говорит о том, что для передачи трафика задействовано два маршрута.
Таким образом, оба программных продукта (utorent и WireShark) дают практически одинаковые результаты, подтверждающие достоверность проведённых исследований.
Предложенная методика борьбы с перегрузками позволяет эффективно использовать пропускную способность сети и не допускать сброс пакетов.
1. Фомин В. В. Исследование и разработка методов анализа качества обслуживания сетевого трафика при использовании протокола управления очередями. Дис. канд. техн. наук. — Самара, 2010. 146 с.
2. Шелухин О.И., Осин А.В., Смольский С.М. Самоподобие и фракталы. — М.: ФИЗМАТ ЛИТ, 2008. — 368 с.
3. Задорожный В. Н., Кутузов О. И. Методы моделирования очередей в условиях фрактального трафика в сетях с коммутацией пакетов. — Омск: ОмГТУ, 2013. — 104 с.
4. Тимошина М.М. Разработка и исследование метода повышения скорости передачи данных в мультисервисных сетях на основе протоколов TCP/IP. Дис. канд. техн. наук. — Самара, 2013. 133 с.
5. Программа сетевой академии Cisco CCNA 1 и 2. Вспомогательное руководство. — М.: Издательский дом «Вильямс», 2005. — 1168 с.
Поступила 28 сентября 2016 г.
6. Программа сетевой академии Cisco CCNA 3 и 4. Вспомогательное руководство. — М.: Издательский дом «Вильямс», 2006. — 1000 с.
7. Документация по GNS3 [Электронный ресурс]: сайт фирмы GNS3 Technologies Inc., 2016. URL: https://www.gns3.com/support/docs/quick-start-guide-for-windows-us.
8. Jason C. Neumann. The Book of GNS3. — No Starch Press, Inc., 2015, — 272 s.
9. Руководство по маршрутизаторам с открытым исходным кодом [Электронный ресурс]. URL: http://www.coo.ru/rukovodstvo-po-marshrutizatoram-s-otkrytym/.
10. VyOS [Электронный ресурс]. URL: https://vyos.io/.
11. Маршрутизатор XORP Inc. [Электронный ресурс]: сайт фирмы XORP URL: http://www.xorp.org/.
12. Справедливое разделение канала [Электронный ресурс]. URL: https://habrahabr.ru/ post/133244/.
13. Справедливое деление трафика [Электронный ресурс]. URL: http://liferama.blogspot.ru /2013/11/ pcq-mikrotik. html.
14. Лихтциндер Б.Я. Интервальный метод анализа трафика мультисервисных сетей доступа. -Самара: ИУНЛ ПГУТИ, 2015. — 121 с.
15. Карташевский В.Г. Основы теории массового обслуживания. — М.: Горячая линия — Телеком, 2013. — 130 с.
16. ^Torrent [Электронный ресурс]: сайт фирмы BitTorrent, Inc., 2016. URL: http://www.utorrent.com/intl/ru/.
17. Буранова М. А. Исследование влияния статистических свойств мультимедийного IP-трафика на характеристики качества обслуживания. Дис. канд. техн. наук. — Самара, 2013. 137 с.
18. Олифер В.Г., Олифер Н.А. Компьютерные сети. Принципы, технологии, протоколы. — СПб.: Питер, 2014. — 944 с.
Protection techniques against overload in corporate networks
Nikolay Nikolaevich Vasin — Doctor of Engineering, Professor Head of Communication Systems Department Povolzhskiy State University of Telecommunications and Informatics. E-mail: vasin@psati.ru.
Elena Aleksandrovna Ivanova — Master student, engineer of Communications Systems Department Povolzhskiy State University of Telecommunications and Informatics.
Vadim Aleksandrovich Myasoyedov — Bachelor Povolzhskiy State University of Telecommunications and Informatics. E-mail: e.ivanova@psuti.ru. Address: 34, 443010, Samara, L. Tolstoy, 23. Abstract: Self-similar (fractal) bursty traffic is specific for corporate networks that often causes an overload of buffer devices. Therefore, packet delay variation can exceed admissible values and low priority packets are lost. All this leads to queues and reducing QoS as the lost packets are transferred repeatedly for the purpose to ensure required reliability. Control mechanisms of packet processing queues do not fully ensure overload reduction effect. That is why networks operate in the underloaded mode and that it is not cost-efficient economically. However, there are usually alternate paths to the network destinations in the telecommunication packet switched network. Therefore, when the router is overloaded then the traffic partly can be redirected via the redundant paths where the network elements are underloaded for the time being. Thus, the load reallocation (balancing) has to be performed in real time. Hardware and software system was designed for research of overloads in networks. This system includes the equipment of Technologies of Package Switching laboratory (6 switches, 6 Cisco routers), and also the personal computer with five network interface cards that enabled to simulate a router. The new method was suggested which implies the redirection of the queued packets into redundant paths. The mathematical model of this method was developed. The method provides two ways of the traffic redirection. The first way consists in equitable distribution, i.e. equally along all existing paths. The second way implies the load distribution to threshold value of the next redundant router, i.e. the main path is loaded to the maximum, and the remaining traffic is reallocated along the redundant paths. When carrying out research the traffic was formed to make the router's overload and partly the traffic was transferred into the redundant path and thus to prevent packets discard. To implement this method the router with the open initial will be used. The suggested methods of protection against overloads will enable to prevent packet discards as well as to use effectively network transmission capacity.
Key words: overload, self-similar traffic, OSPF, educational and research complex, GNS3, routers, switches.
1. Fomin V. V. Research and development of analysis methods of network traffic service quality using queue control protocol. Thesis, Cand. Of Tech. Sci. — Samara, 2010. 146 p.
2. Shelukhin O. I., Osin A. V., Smolskiy S. M. Self-similarity and fractals. — M.: FIZMATLIT, 2008. — 368 p.
3. Zadorozhny V. N., Kutuzov O. I. Queue implementation methods within fractal traffic in the packet switched networks. — Omsk: OmSTTU, 2013.- 104 p.
4. Timoshina M. M. Development and research of data transmission speed method in TCP/IP protocol multiservice networks. Thesis, Cand. Of Tech.Sci. — Samara, 2013. 133 p.
5. CCNA 1-2 program of Cisco network academy. Reference manual. M.: Williams publishing house, 2005. — 1168 p.
6. CCNA 3-4 program of Cisco network academy. Reference manual. M.: Williams publishing house, 2006. — 1000 p.
7. GNS3 documentation [electronic resource]: GNS3 Technologies Inc website., 2016. URL: https://www .gns3.com/support/docs/quick-start-guide-for-windows-us
8. Jason C. Neumann. The Book of GNS3. — No Starch Press, Inc., 2015, — 272 p.
9. Guide to routers with open source code [Electronic resource]. URL: http://www.coo.ru/rukovodstvo-po-marshrutizatoram-s-otkrytym/. 10. VyOS [electronic resource]. URL: https://vyos.io/.
11. XORP Inc router. [Electronic resource]: XORP Co. website o URL: <http://www.xorp.org/>.
12. Fair channel division [electronic resource]. URL: https://habrahabr.ru/post/133244.
13. Fair traffic division [electronic resource]. URL: <http://liferama.blogspot.ru/2013/11/> pcq-mikrotik.html
14. Likhttsinder B. Ya. Interval method of the traffic analysis in multiservice access networks. — Samara: PHARL PSUTI, 2015. — 121 p.
15. Kartashevsky V. G. Queuing theory fundamentals. M.: Goryachaya liniya — Telecom, 2013. — 130 p.